報告
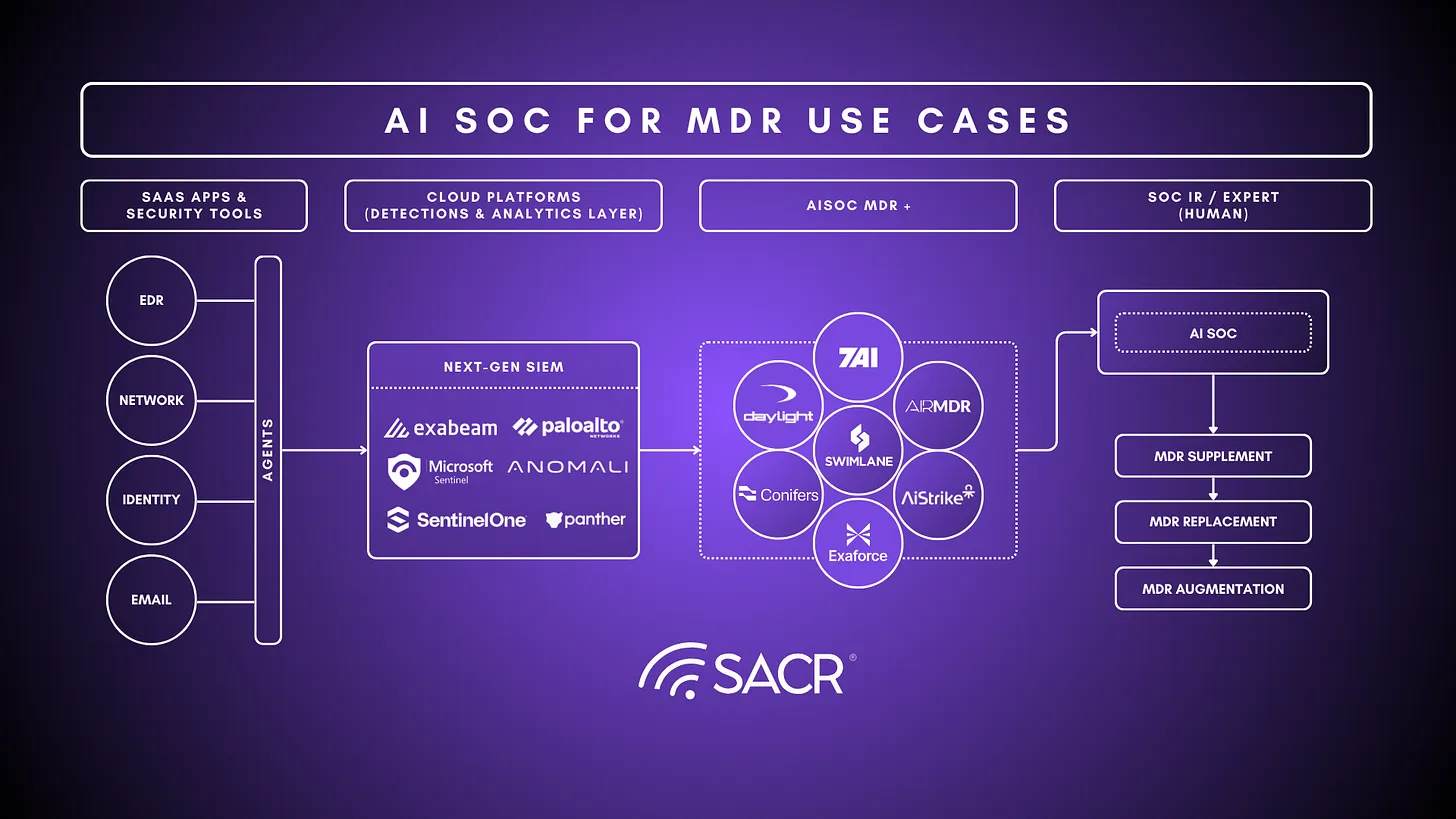
アナリスト レポート: MDR 用 AI SOC
続きを読む
アラート解決を迅速化し、効率性を向上させると同時に、すべての決定が説明可能で、すべてのアクションが監査可能であることを保証します。SIEM、EDR、クラウドツールからのアラートに加え、これらのツールが見逃す脅威に対する独自の検出ロジックも組み込むことができます。.
%
AI SOCを用いて顧客の生産環境で実現しました。.
顧客定義の検出
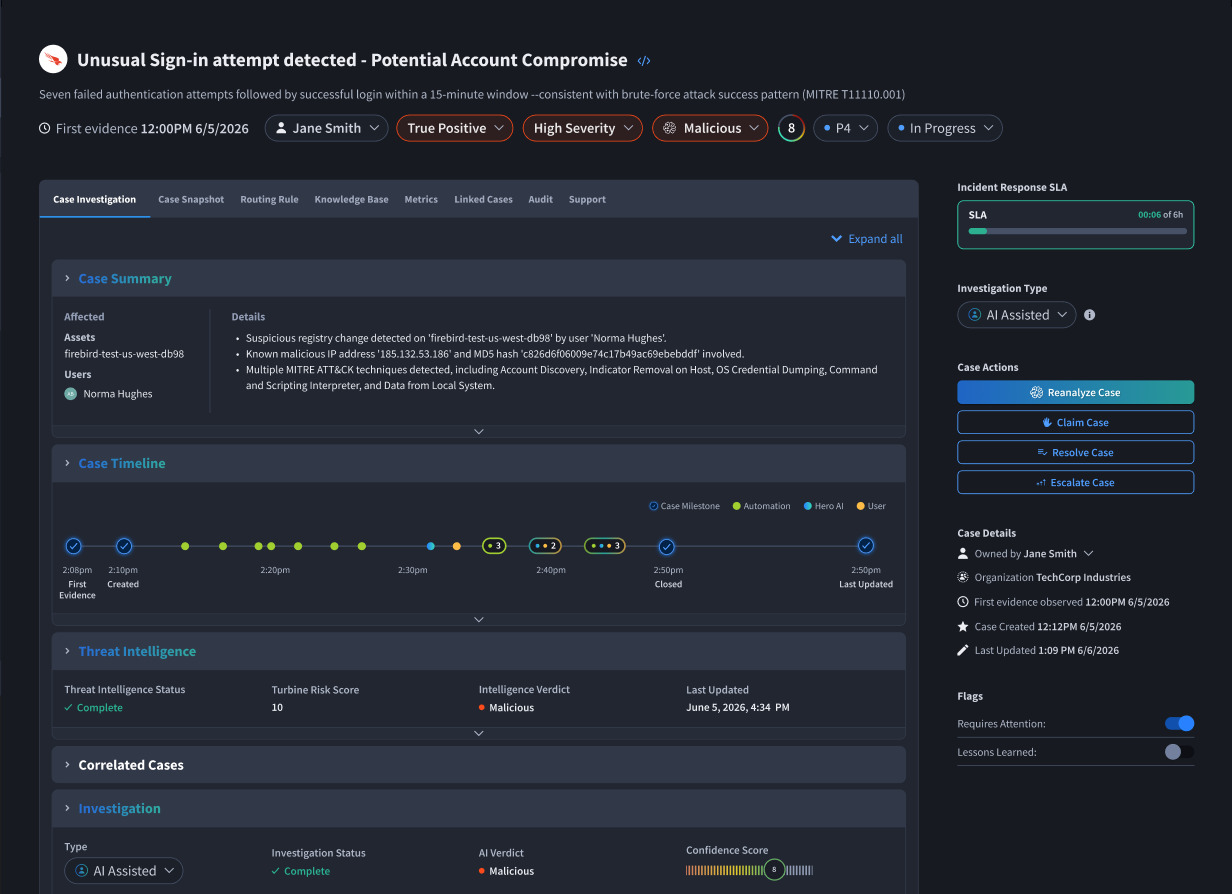
Swimlane AI SOCは、セキュリティツールや独自の検出ロジックから発生したアラートを、それぞれ必要な調査レベルにルーティングします。アナリストは、判断が重要な業務に集中できます。.

Turbine上で、組織固有の検出ロジックを大量のデータに対して実行します。単一のアクションで、並列コンピューティングノード全体で数万件のレコードが評価され、結果として生成されたアラートは、エージェントによる調査と対応に直接送られます。.

ベンダーのツールでは警告されない可能性のあるAIリスクを検出します。例えば、ローカルAIモデルの使用、承認されていないAIアカウント、AIサービスに送信される機密データ、プロンプトインジェクション、無効化またはバイパスされたガードレールなどです。.

インテリジェントなルーティングにより、各アラートは自動化、AI支援、または完全エージェントによる調査に送られます。エージェントは脅威データ、過去の事例、ナレッジベースの記事を各調査に取り込むことで、チームがこれまで時間的に余裕がなかったタスクに取り組むための能力を高めます。.

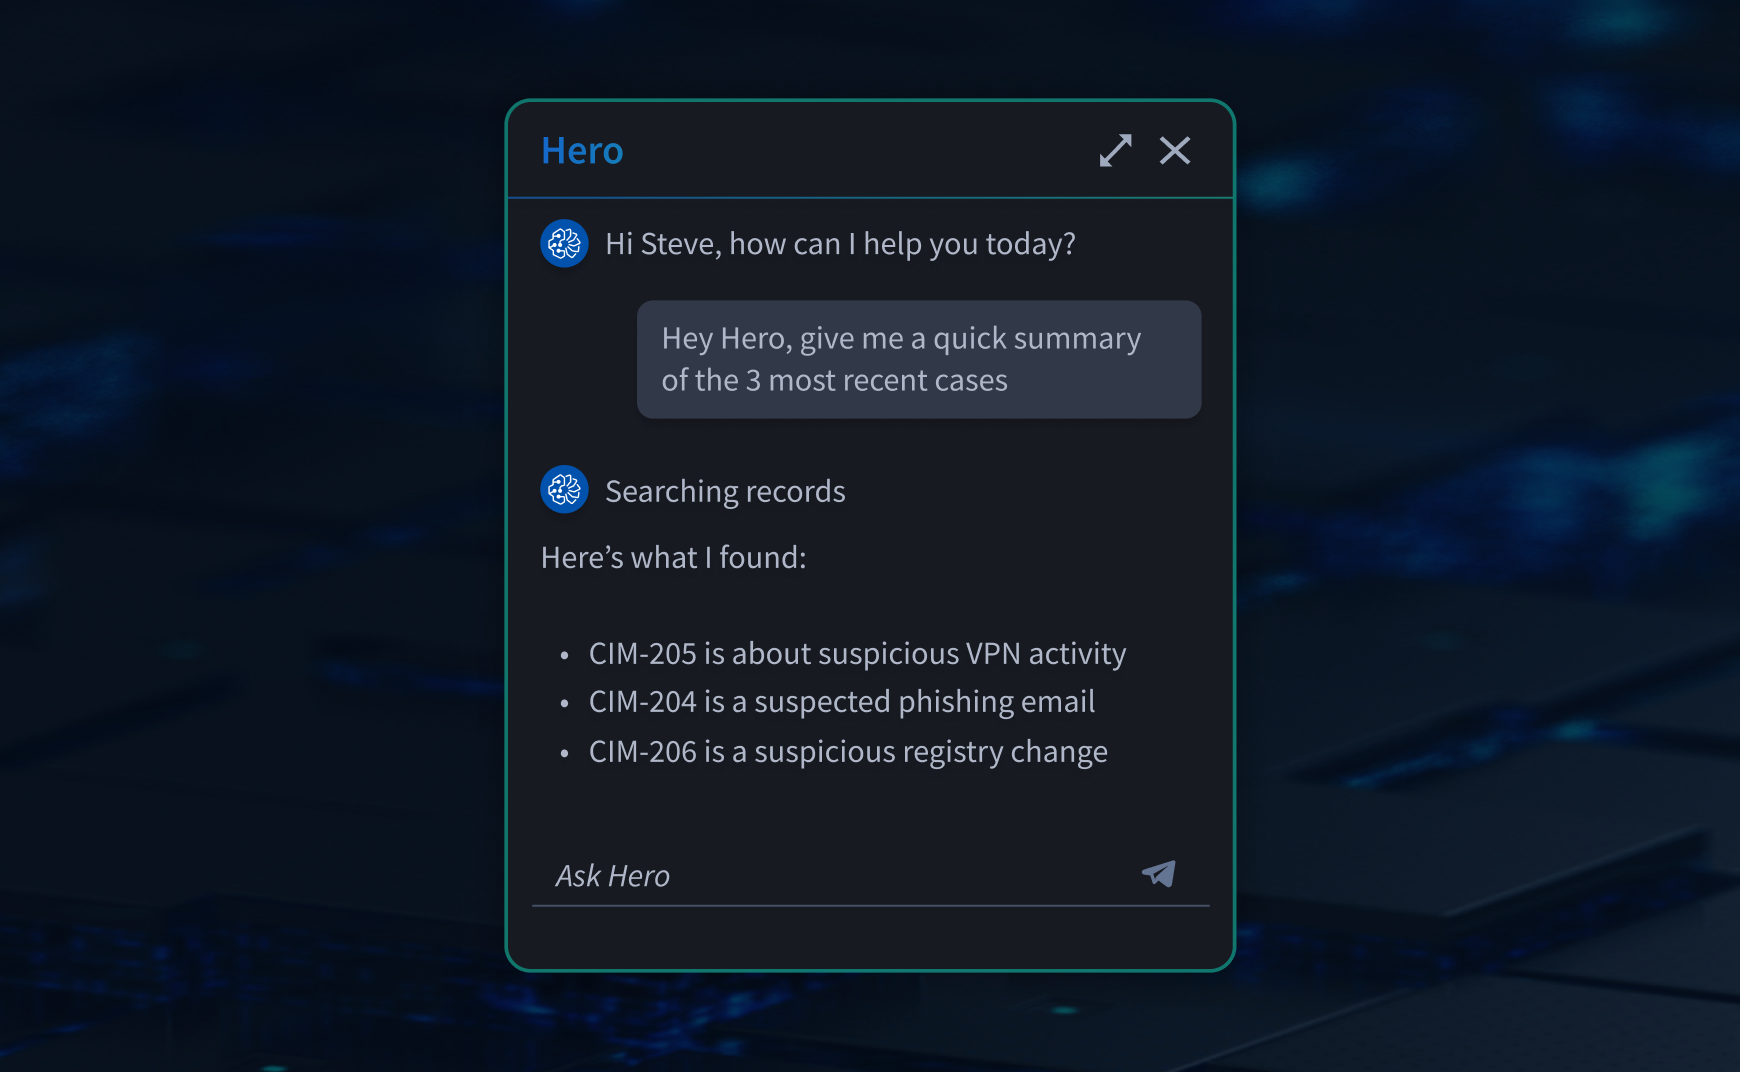
Heroは、あらゆるスキルレベルのユーザーが自然言語によるプロンプトでプレイブックを作成または変更できるようにすることで、プレイブック作成を簡素化し、参入障壁を下げます。Heroは、構築中に明確化のための質問を投げかけ、リアルタイムの進捗状況を共有することで、初回パスの精度を向上させ、手戻りを軽減します。.

必要なレポートやビジュアライゼーションを分かりやすい言葉で説明すれば、Hero AIがダッシュボードやケースビューに直接適用できるライブプレビューを即座に生成します。.

あらゆる取り込みソースと即座に統合することで、統合の構築や維持の負担なしに、エコシステムに依存しない AI SOC 実装を実現します。.

双方向MCPサポートにより、Cursor、Cloud Code、またはその他のAIコーディングツールをSwimlane AI SOCに接続し、お好みの構築ツールでプレイブック、コネクタ、アプリケーション、ウィジェットを作成できます。作成したものは、後でSwimlane Turbineでテストおよび検証できます。.


"「Swimlaneは、ベンダーニュートラルでガバナンスの取れたAI SOCを構築しました。このシステムは、複雑な調査を行うエージェントと、信頼性の高い実行を実現する自動化機能を組み合わせたものです。このハイブリッドなアプローチは、市場で最も広範なカバレッジと、すべてのエージェントアクションにおける監査可能性と相まって、SwimlaneをAI SOCにおける先見的なリーダーの地位に押し上げています。」 - フロスト&サリバン、インダストリープリンシパル、ルーカス・フェレイラ。



AI SOCプラットフォームは、AIエージェントとセキュリティ自動化を組み合わせることで、アナリストが手作業ですべてのケースを処理するのではなく、アラートの調査、トリアージ、対応を自動化します。Swimlane AI SOCはこのモデルを、各調査の計画、実行、文書化を行うエージェント型AIによって適用し、すべての決定を説明可能にし、すべての行動を監査可能にします。.
従来のSOARプラットフォームは、事前に構築された決定論的なプレイブックのみを実行し、ルール外のケースを推論することはできません。Swimlane AI SOCは、この決定論的な自動化と、新規または曖昧なアラートを処理するエージェント型AIを組み合わせ、ケースに必要な判断レベルに応じて、各アラートを決定論的な自動化、AI支援による調査、または完全なエージェント型調査に自動的にルーティングします。セキュリティチームは、2つのプラットフォームではなく、1つのプラットフォームでSOARのスピードとAIの推論機能を利用できます。.
Swimlane AI SOCは、あらゆる調査について、収集したデータ、適用したロジック、到達した結論など、人間が読みやすい推論チェーンを生成し、監査用にエクスポートできます。アナリストは、AIが生成したプランを実行前に確認、修正、または再構築できます。Software Analyst Cyber Researchは、2026年のAI SOC Technoscopeレポートで、Swimlaneを最高評価の「イノベーター」に選出しました。これは、古いワークフローエンジンにチャットボットを追加するだけのベンダーとは対照的に、Swimlaneプラットフォームの統合された証拠アクセスと成熟したガバナンス制御を高く評価したものです。.
いいえ。Swimlane AI SOCは、十分に理解されている低リスクのアラートを自動化システムに渡し、判断が必要なアラートのみを人間のレビューに回します。ある医療機関の顧客では、Swimlaneが1日約180件のアラートのうち約128件を自動的に処理し、残りの36件をアナリストにレビューを依頼することで、チームは実際に人の手が必要な業務に時間を費やすことができます。アナリストは、AIによる判断を編集、一時停止、拒否、またはエスカレーションする権限を保持しています。.
はい。Swimlane AI SOCは、組織が既に自動化に委ねているアクション以外、状態変更を伴うアクションを実行する前に、必ず人間の明確な承認を必要とします。また、アナリストは調査のどの段階でも、AIの推奨事項を一時停止、拒否、またはロールバックできます。Hero AIが判断に迷った場合、推測するのではなく、担当者にエスカレーションして、最終ステータスだけでなく、調査のすべてのステップをレビューします。.
適切に実施すれば、AI SOC は新たなコストを追加するのではなく、コストを削減します。Swimlane のインテリジェントな自動化ルーティングは、各アラートを処理できる最も安価なパスに送信します。つまり、十分に理解されているアラートには決定論的な自動化、曖昧なアラートには AI 支援、そして本当に必要なアラートにのみ完全なエージェントによる調査を実行します。1 日あたり約 180 件の脅威を調査しているある Swimlane の医療機関の顧客は、ワークロードの中で最も複雑な 10% の場合にのみエージェント AI を使用することで、調査コストを 90% 削減しました。.
Swimlane は、すべてのアラートをモデルに通すように強制しません。多くの AI SOC プラットフォームは、すべてのケースでモデル駆動処理に依存していますが、これは大規模になるとコストが高くなります。Swimlane は、決定論的自動化とエージェント AI を単一の統制されたプラットフォームに組み合わせ、アラートごとに、ケースに実際に必要な処理を判断します。Software Analyst Cyber Research の 2026 AI SOC Technoscope レポートでも同様の区別がなされ、Swimlane は、従来のツールに重ねられたチャット インターフェイスではなく、本番環境の AI 推論と信頼性の高い実行を組み合わせているため、「イノベーター」にランク付けされました。MSSP Victrix では、Hero AI の調査結果が、人間のアナリストの判断と 100% 倍一致しました。.
Swimlaneでは、チームが独自の検出基準を定義できるため、調査は市販のツールが検出する事象だけに依存することはありません。.
はい。2026年6月、SwimlaneはAI SOCプロバイダーとして初めてFedRAMP High認証を取得しました。この認証は、Hero AIとSwimlane Intelligenceを含むSwimlane TurbineエージェントAIプラットフォームを対象としています。この認証により、連邦政府機関は機密性の高い非機密ワークロードにSwimlaneを導入できるようになり、既存の政府顧客は初年度に240%の投資対効果(ROI)を報告しています。.
Swimlane AI SOCのノーコード自動化スタジオと事前構築済みの統合ライブラリは、カスタムエンジニアリングプロジェクトなしでチームがすぐに運用を開始できるように設計されています。あるSwimlaneの顧客は、5か月でレベル1トリアージの自動化を0%から100%にまで拡大しました。別の顧客は、1年分のSOAR自動化をわずか3週間で置き換えました。インジェストエージェントは新しいデータソースをオンザフライで接続するため、チームは価値を実感する前に統合を構築または維持する必要がありません。.
Swimlane AI SOCでは、各Hero AIエージェントに対して、特定のAWS Bedrockモデルを選択できるほか、Anthropicおよび一部のBedrockモデルではBYOM(Bring Your Own Model)のサポートも提供しており、チームを単一のモデルやプロバイダーに縛り付けるのではなく、コスト、パフォーマンス、可用性を目の前のタスクに合わせて調整できます。.
実際に体験してみませんか?上記からデモをご依頼いただければ、Swimlaneがお客様の環境におけるアラート量とコストプロファイルに基づき、AI SOCが実際のアラートをエンドツーエンドで調査する様子をご案内します。.
はい。チームは、Turbineで利用可能なデータに対して組織固有の検出ロジックを実行し、エンタープライズ規模で並列処理を行い、結果として得られたアラートをSwimlane AI SOCに直接送信できます。その後、インテリジェントなルーティングにより、各アラートは決定論的な自動化、AI支援による調査、または完全なエージェントによる調査に送られます。.
いいえ。Swimlaneは引き続きSIEM、EDR、クラウドセキュリティなどのテクノロジーからのアラートを受信します。顧客定義の検出機能により、既存のセキュリティツールを置き換えることなく、これらのツールではカバーできないリスク(例えば、不正なインジェクションや承認されていないAIの使用など)に対するアラートを発信する新たな手段が加わります。.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español