

ニュース
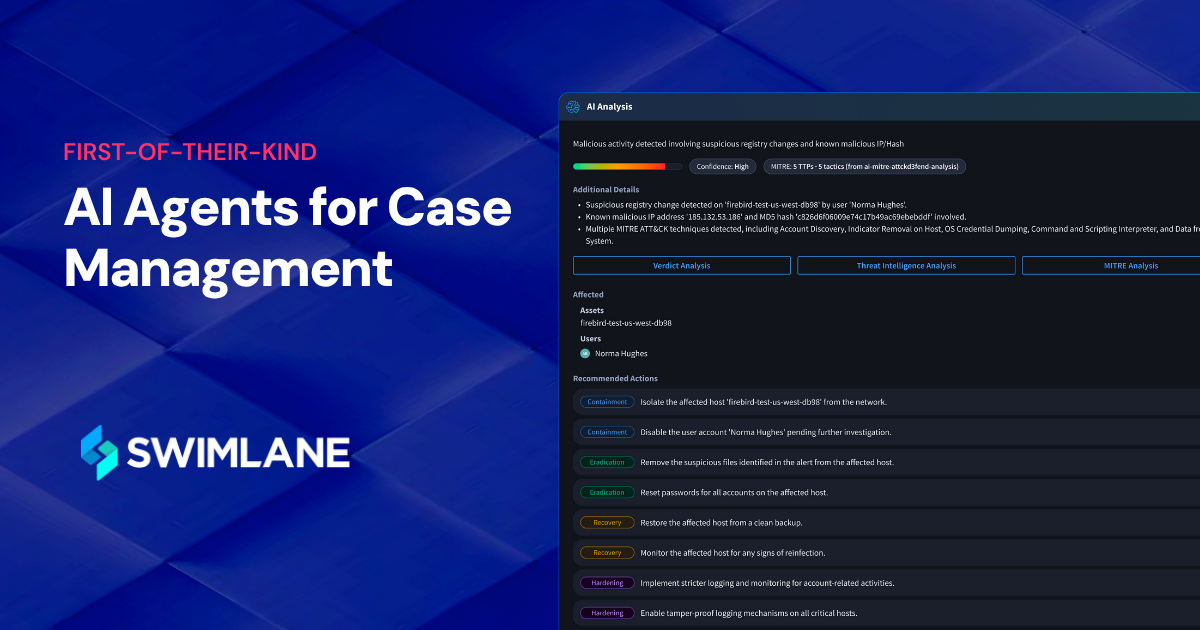
スイムレーン、ケース管理のための業界初のAIエージェントでセキュリティトリアージを高速化
続きを読む
インシデント対応とは、サイバー脅威が深刻な被害をもたらす前に、脅威を特定し、軽減することです。脅威が進化するにつれ、エージェント型AIによる自動化は、今日のダイナミックな環境において、より迅速かつスマートな対応を可能にします。Swimlane TurbineとHero AIは、トリアージから調査、封じ込め、修復、報告に至るまで、インシデント対応ライフサイクルのあらゆる段階にエージェント型AIをもたらします。.
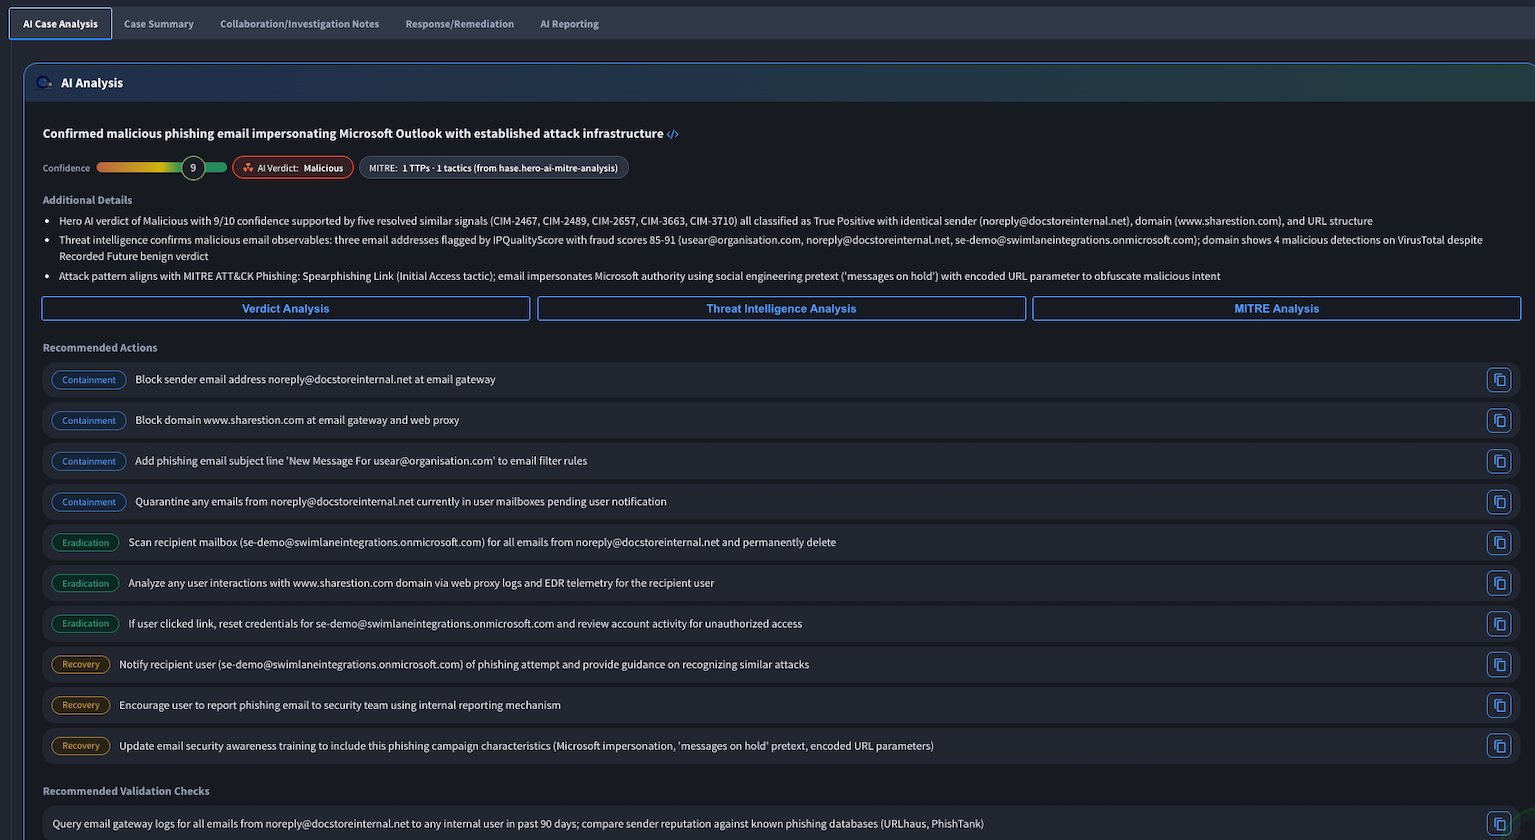
SOC(セキュリティオペレーションセンター)は業務過多に陥っている。アナリストは、毎日何千件ものアラート(そのほとんどは誤報)を調査するために、SIEM(セキュリティ情報イベント管理)、EDR(イベント検出・対応)、チケット発行ツールなどを何時間も切り替えながら作業しているが、その間にも実際の攻撃は数分で発生している。.
その影響は深刻です。Swimlaneの2025年版「基盤の亀裂」レポートによると、侵害を受けた組織のうち921,000社は、より適切なサイバーセキュリティ対策と迅速な対応によってインシデントを未然に防ぐことができたとされています。インシデント対応の自動化は、煩雑な作業を自動化することでこの問題を解決し、チームが重要な意思決定に集中できるようにします。.
エージェント型AIは、チームが設定した範囲内で、複数ステップのタスクを自律的に計画および実行します。質問に答えたり、次のステップを推奨したりするだけにとどまりません。インシデント対応では、 AIエージェント 脅威情報を収集し、複数の情報源から指標を関連付け、インシデントのタイムラインを作成します。また、アナリストがクリック操作を逐一行うことなく、エンドポイントの隔離や悪意のあるIPアドレスのブロックといった封じ込め措置を実行できます。.


伝統的 SOARプラットフォーム 事前に構築されたルールを実行し、スクリプトが終了すると停止します。Agentic AI は、各インシデントが展開するにつれて適応する推論レイヤーを追加します。 セキュリティオーケストレーション. Swimlane Turbineのプレイブックと統合機能によってデータが移動され、アクションがトリガーされ、エージェントは各インシデントに必要な手順を選択します。.
ヒーローAI, Swimlane Turbine内で動作するAIエージェント群は、決定論的な自動化の中に推論レイヤーを追加します。その結果、SOARの再現性と、経験豊富なアナリストによるケースバイケースの判断が組み合わされます。.
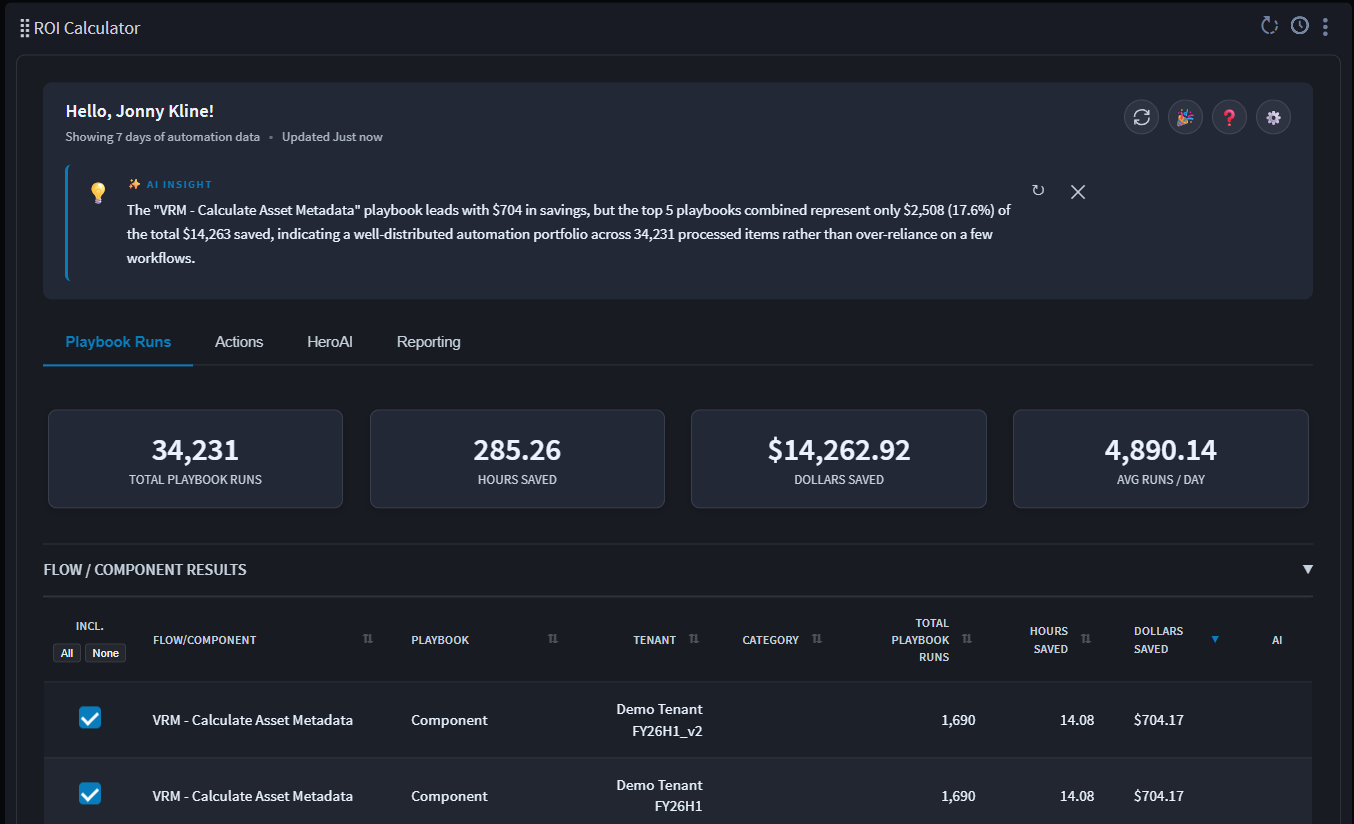
Swimlaneのエージェント型AIによる自動化は、インシデント対応ライフサイクル全体にわたって測定可能な成果をもたらします。
SANS製品レビュー
独立アナリストがこのアプローチを検証しました。SANS Instituteは、インシデント対応と可視性に関してSwimlane Turbineをレビューし、その結果を以下のレポートに発表しました。また、, TAG Cyberによる独立したROI分析 組織はSwimlaneのセキュリティ自動化によって最大240%のROI(投資対効果)を得られることがわかった。.
セキュリティチームがSwimlane TurbineとHero AIを使用して、インシデントを最初のアラートからクローズケースまで進める方法を以下に示します。

インシデント対応は、TurbineがSIEM、EDR/XDRプラットフォーム、または接続されたツールからアラートを取り込んだ時点で開始されます。Hero AIの機械学習ベースの優先順位付け機能は、アラートの深刻度だけでなく、リスクとビジネスコンテキストに基づいて各アラートにスコアを付け、フィッシングメール、ランサムウェアの兆候、内部脅威など、実際の脅威を示す異常検知シグナルを捉え、適切なプレイブックまたはアナリストにルーティングします。.

事件が発生すると、Hero AIエージェントは自動的に調査タイムラインを作成します。ログデータの収集、脅威インテリジェンスソース全体にわたる侵害指標の強化、MITRE ATT&CKおよびD3FENDフレームワークへのアクティビティのマッピング、プロセス履歴やファイルアクティビティなどのコンピュータフォレンジックコンテキストの取り込みなどを行います。アナリストは、AIエージェントが実行したすべてのステップについて、人間が理解できる推論チェーンを受け取ることができるため、作業をやり直すことなく結論を検証できます。.

Turbineは、マルウェア分析の結果であれ、脆弱なシステムに対して使用されている既知のエクスプロイトであれ、脅威を確認した場合、影響を受けるエンドポイントを隔離したり、悪意のあるIPアドレスをブロックしたり、ユーザーアクセスを取り消したり、接続されているEDR/XDRツールやファイアウォールツールを通じてインシデントを封じ込めたりすることができます。.
Turbineは、GenAIが生成する事例概要と事後報告書によって一連のプロセスを完結させます。これらの報告書は、技術的なインシデント対応の詳細を、技術的な知識を持たない関係者が理解できる言葉に翻訳し、追加のアナリスト作業なしにコンプライアンス報告やインシデント後のレビューをサポートします。.
Swimlane Tubineでは、これらのすべての段階が単一のケース管理、プレイブック、およびレポート作成ワークフローに統合されます。
インシデント対応におけるエージェント型AIは、セキュリティチームが設定した範囲内で動作し、範囲外では動作しません。Swimlaneの ヒーローAI エージェントは、エンドポイントの隔離やアクセス権の取り消しといった推奨アクションを、その根拠となる理由や証拠とともに生成します。セキュリティチームは、どのアクションを自動的に実行し、どのアクションをアナリストの承認に回すかを事前に決定します。人間によるアクションであれAIによるアクションであれ、すべてのアクションは完全な監査証跡に記録されるため、SOCはインシデント発生時に何が起こったのか、そしてその理由を正確に示すことができます。これは、コンプライアンス遵守だけでなく、自動化システム自体への信頼性にも大きく影響します。.
インシデント対応の自動化は、それがアクセスできるデータとアクションの質によって左右される。. スイムレーンタービン Swimlaneは、事前構築済みの統合機能を提供するマーケットプレイスを通じて、SIEMプラットフォーム、EDRおよびXDRツール、脅威インテリジェンスフィード、ITSMシステム、IDプロバイダーに接続できるほか、必要に応じて任意のAPIに接続することも可能です。つまり、SwimlaneはMicrosoft SentinelやCrowdStrikeなどのツールからアラートを取得し、脅威インテリジェンスで強化し、チームが既に利用しているシステムにケースの更新情報をプッシュバックできるため、インシデント対応の自動化によってセキュリティスタックを置き換えるのではなく、拡張することができるのです。.
Swimlaneのセキュリティチームは、これらのAIエージェントを本番環境のインシデント対応ワークフローに導入し、1か月以内にその効果を実感しました。1日あたり8時間の時間短縮と、平均対応時間の半減を実現しました。 Swimlaneの顧客基盤、, これらのエージェントは現在、1日に6万人以上のセキュリティアナリストが担当する業務に相当する、インシデントのトリアージとケース管理業務を担っている。.
アブラクサス, マネージドセキュリティサービスプロバイダーであるAbraxasは、マルチテナント環境全体でインシデント対応とコンプライアンスを統合するためにSwimlaneを使用しました。エンドポイントの隔離とプロセスの終了を自動化することで、Abraxasはアナリストを待つことなくインシデントに対応できるようになり、脅威インテリジェンスソースを1つから5つに拡張することで、調査により多くのコンテキストが加わりました。「Swimlaneは、顧客を本当に大切にしている企業です」と、Abraxasのセキュリティソリューション責任者であるChristoph Müller氏は述べています。.
これは、実際に時間を稼ぐことを可能にするツールの1つです。そして、今日発生する攻撃の速度を考えると、時間は最も貴重な資産と言えるでしょう。.
ジョナサン・ケネディ
最高情報セキュリティ責任者

Swimlane Turbineのようなセキュリティ自動化ツールは、セキュリティチームの負担を軽減し、より高度な脅威に集中できるようにすると同時に、セキュリティ投資の価値を示すための優れた道筋となることは明らかです。.
エドワード・アモロソ
創業者兼CEO
エージェントAI インシデント発生時にシステムがインテリジェントかつ自律的に行動することを可能にします。アナリストの支援のみを行う従来のAIとは異なり、エージェントAIは発生時点で意思決定を主導し、対応を開始するため、インシデント発生時の対応の遅れを軽減します。 平均応答時間(MTTR) アナリストの疲労。.
スイムレーンタービン Turbineは、エージェント型AIと自動化を組み合わせることで、セキュリティチームがインシデント対応プロセスの有効性、効率性、自律性を向上させることを支援します。Turbineは、テレメトリデータの取り込み、アラートの強化、推奨アクションの実行、そして完全なケースサマリーレポートの生成を行うワークフローの設計と実行を可能にします。このアプローチにより、組織はエンドツーエンドのインシデント対応を迅速、一貫性、かつ正確に管理できます。.
スイムレーンタービン 顧客が承認するほぼすべてのインシデント対応アクションを自動化できます。 警報トリアージ, 指標の強化、ユーザーアクセス権限の取り消し、エンドポイントの隔離、ケースの作成、コンプライアンスレポートの作成、脅威インテリジェンスの検索などが可能です。顧客は、従来型の自動化されたアクターとAI駆動のアクションを組み合わせてプレイブックを作成できます。.
セキュリティオーケストレーション、自動化、レスポンス(SOAR)は、事前に定義されたプレイブックを実行します。つまり、このアラートが発生した場合は、これらの固定された手順を実行します。Agentic AIは、このオーケストレーションの上に推論レイヤーを追加するため、AIエージェントは、固定されたスクリプトに従うのではなく、各ケースの具体的な状況に合わせて調査と推奨アクションを調整できます。Swimlane Turbineは、SOARスタイルのプレイブックと統合を使用してデータを移動し、アクションをトリガーし、Hero AIエージェントを使用して判断を追加し、さらにAIビルダーエージェントを使用してSOARのパワーを維持しながら使いやすさを向上させています。.
はい、セキュリティチームが適切と判断した場所であればどこでも可能です。Swimlaneを使用すると、エンドポイントの隔離やIPアドレスのブロックなど、インシデント対応アクションのうち、どのアクションを自動的に実行するか、どのアクションにアナリストの承認が必要かを設定できます。Swimlaneは、誰が、あるいは何が実行したかに関わらず、すべてのアクションを完全な監査ログに記録します。.
Swimlaneは、統合マーケットプレイスと自律統合機能を通じて、SIEMプラットフォーム、EDRおよびXDRツール、脅威インテリジェンスフィード、ITSMシステム、IDプロバイダーに接続します。これらの機能は、カスタムエンジニアリングなしであらゆるAPIに接続できます。.
スイムレーンタービン ケース管理 SIEM、EDRコンソール、チケットシステムに分散していたインシデントに関するすべてのアラート、アクション、証拠を1つのワークスペースに集約します。Hero AIの判定エージェントと調査エージェントは、新しい情報が入ると自動的にケースを更新し、インシデントが解決した後は、そのケースが報告とコンプライアンスに使用される記録となります。.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español