SACRの2026年AI SOC市場レポートがSwimlaneについて述べていること
続きを読む
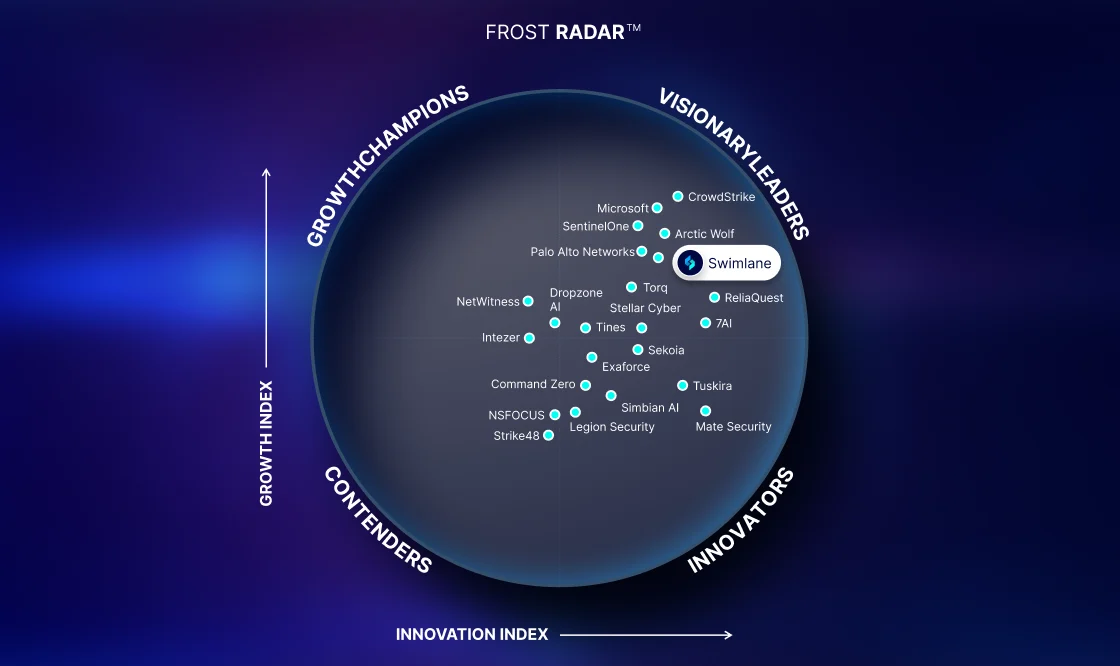
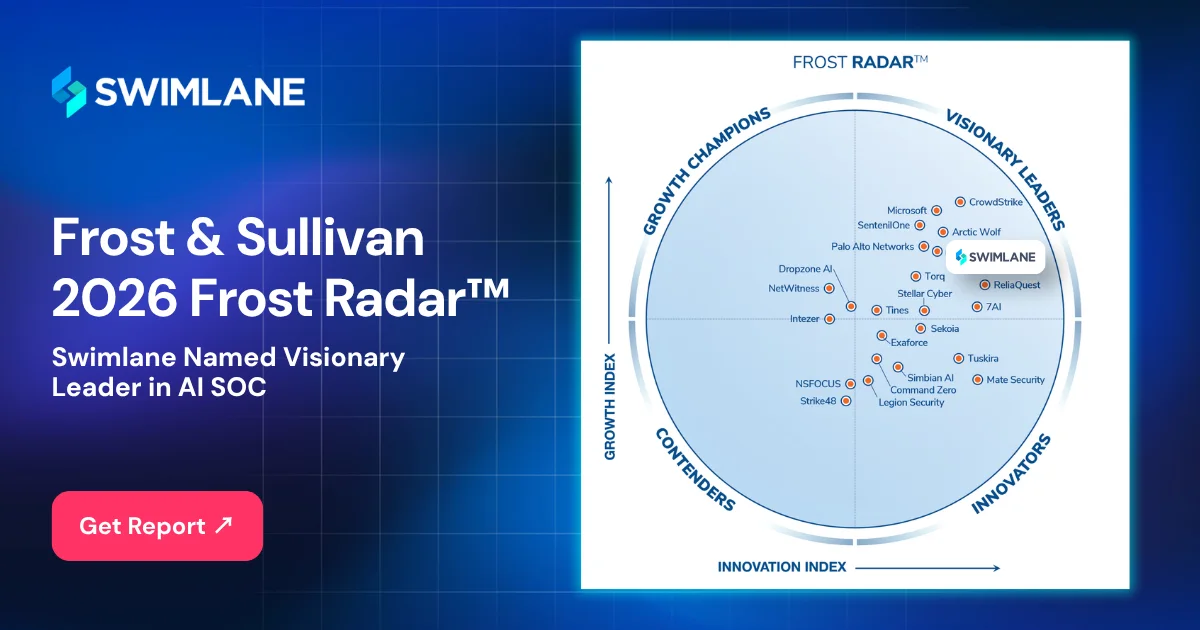
フロスト&サリバン Swimlaneは、2026年のFrost Radar for AI SOCにおいて、ビジョナリーリーダーに選出されました。
“「AI SOCに関する議論は、多くの場合モデルから始まりますが、本来は環境から始めるべきです。セキュリティチームは、クラウド、ID管理、OTなど、あらゆる領域にわたって数十ものツールを運用しており、その一部しかカバーできないAI SOCでは、攻撃の一部しか捉えることができません。Swimlane AI SOCは、お客様のデータ、お客様が選択したモデル、そしてお客様が設定したルールに基づいて、それらすべてを網羅するように構築されています。」”
— コーディ・コーネル、スイムレーン共同創業者兼CEO
AI SOC市場のほとんどのベンダーは、同じような売り文句を掲げています。「当社のモデルはよりスマートで、エージェントはより自律的で、トリアージはより迅速です」。しかし、この売り文句は、難しいのは推論の部分だと想定しています。実際には、難しいのは対象範囲です。環境の3分の1しか見ていない優れたモデルでも、やはり環境の3分の1しか見ていないのです。
Swimlaneが2014年に創業した当時、最大の課題は、そもそも相互に通信するように設計されていなかったツール同士を接続することでした。AIはそうした課題を解消したわけではなく、むしろ重要性を増しました。なぜなら、エージェントは自身がアクセスできる証拠に基づいてしか推論できないからです。
フロスト&サリバンは、60社以上のAI SOC企業を評価し、2026年版フロスト・レーダーにおいて、成長とイノベーションをリードする23社を選出した。スイムレーンは、イノベーション、成長、業界への影響力を兼ね備えた企業に贈られる「ビジョナリー・リーダー」に選ばれ、イノベーション・スコアは4.45、成長スコアは4.30だった。
“「Swimlaneは、ベンダーニュートラルでガバナンスの取れたAI SOCを構築しました。このシステムは、複雑な調査を担当するエージェントと、信頼性の高い実行を実現する自動化ツールを組み合わせたものです。このハイブリッドアプローチは、市場で最も広範なカバレッジと、すべてのエージェントアクションにおける監査可能性と相まって、SwimlaneをAI SOCにおける先見性のあるリーダー企業の一つに位置づけています。」”
— ルーカス・フェレイラ、フロスト&サリバン社インダストリー・プリンシパル
このレポートでは、AI SOCプロバイダー向けの3つのベストプラクティスとして、セキュリティ運用ライフサイクル全体にわたる運用、ガバナンスと人的監視の組み込み、オープンな統合と測定可能な成果のサポートを挙げています。注目すべきは、このリストに含まれていない点です。最大規模のモデルや最も自律的なエージェントについては何も触れられておらず、リーチ、制御、そして既存のシステムとの適合性についてのみ言及されています。
フロスト氏は、当社の自動化基盤、成熟したオーケストレーション、エージェント推論、決定論的実行、ガバナンス、統合を高く評価し、当社のカバレッジは市場で最も幅広いものの一つだと述べています。レポート全文は、他のアナリストレポートとともに、 スイムレーンレポートライブラリ. この栄誉は、プラットフォームを構築したチームと、それを日々本番環境で運用している顧客にこそ与えられるべきものです。

脅威の拡大、人材不足、アラート疲れといった要因により、顧客はトリアージ段階を超え、検知、調査、対応を統合したプラットフォームへと移行しつつあります。しかし、ほとんどのAI SOC製品はまさにこの段階で限界に達し、その限界は予測可能な3つの箇所で現れます。
多くのAI SOC製品は、統合が容易なアラートソース(通常はSIEMとEDR)をカバーし、そこで止まってしまいます。しかし、攻撃はその境界を尊重しません。フィッシングによって偽造されたIDから始まり、SaaSアプリを経由してOTネットワークに到達する侵入は、AIが認識できない領域を横断するため、攻撃者の経路が興味深いものになったまさにその時点で調査が終了してしまうのです。
すべてのアラートをLLM経由で送信するのは見栄えは良いが、拡張性に乏しい。プレイブックが既に確実に実行できる作業に対して、妥当なコストを支払うことになり、結果の予測は難しくなり、コストはリスクではなくアラートの量に応じて上昇する。
一部のプラットフォームは、価値を提供する前に、ユーザーのデータ、検出結果、ワークフローを所有しようとします。Frost & Sullivanはこの点について明確に述べています。オープンAPI、統合、パートナーシップを通じて既存の投資を補完するベンダーは、プラットフォームの全面的な置き換えを必要とするベンダーよりも有利な立場にあります。Software Analyst Cyber Researchも独自の評価で同様の区別をしており、それについては以前に取り上げました。 SACRのAI SOCレポートがSwimlaneについて述べていること.
ここでの違いは、どこから始めるかという点にある。モデルから始めると、3つの問題すべてをそのまま引き継ぐことになるが、環境から始めると、それらの問題を考慮して設計することができる。
フロスト&サリバンは、 スイムレーン AI SOC 各顧客が構成する承認ゲートに従って、エンドポイント、クラウド、ネットワーク、ID、電子メール、AI、ケース管理、通信、脅威インテリジェンス、DevOps、フォレンジック、ガバナンス、インフラストラクチャ、OT/IoT、SIEM、脆弱性管理といった16のセキュリティおよびITドメインにわたる既知および新規のインシデントを自律的に調査および解決できます。
そのリストは、単に長く見せるためにあるのではありません。各ドメインは、調査が継続されるか、行き詰まるかのどちらかとなる場所です。エージェントがEDRアラートからIDプロバイダー、クラウドコントロールプレーン、チケットシステムへと情報を切り替えられることで、単一のアラートの概要ではなく、攻撃全体の状況を把握することができます。
リーチは実用的である必要もあります。Swimlaneエージェントは、SIEM、クラウドサービス、オンプレミスのデータレイク、運用ストアなど、データが既に存在する場所からデータを検索し、関連する証拠のみを調査記録に抽出します。データを別のプラットフォームに重複して保存する必要はなく、Swimlaneが保存するデータとその保存期間をユーザーが決定できます。 ヒーローAI インジェストエージェントは、これらの情報源を接続してマッピングし、MITRE ATT&CK、D3FEND、脅威インテリジェンス、組織のコンテキスト、調査履歴などの情報でアラートを強化します。
また、監視範囲は、ベンダーがまだルールを作成していない脅威にも対応する必要があります。顧客定義の検出機能により、チームは、即時注入や不正なAI使用などのリスクに関するアラートを、エージェントによる調査と対応に直接送信できます。
フロスト&サリバンは、当社のアプローチの中核をなすハイブリッドなアプローチを強調しています。それは、複雑な調査にはエージェントを、信頼性が高くコスト効率の良い実行には決定論的なプレイブックを用いるというものです。人々はこれを旧来の手法と新しい手法の妥協案と捉えがちですが、そうではありません。これは、量産体制においても通用する唯一の設計なのです。
内部的には、ディープエージェントが複雑な推論を処理し、エキスパートエージェントが専門的なタスクを処理します。各ジョブの複雑さとコストに合わせてモデルが最適化されています。使用するモデルプロバイダーと、それらのモデルを実行する場所はユーザーが選択できます。調査・対応エージェントは、アナリストが確認または上書きできる計画を作成し、Hero AIはその計画を直接実行するか、決定論的なプレイブックに変換します。
その変換こそ、ほとんどの購入者が過小評価している部分です。新しい脅威には適応推論が適用され、反復作業には信頼性が高く低コストの実行が可能になり、AIが一度理解したことは二度と理解する必要がなくなります。1日に約180件の脅威を処理するある医療機関の顧客は、この方法で調査コストを最大90%削減しました。これについては、以前にも取り上げました。 インテリジェントな自動化ルーティングを導入.
フロスト&サリバンは、AI SOCプラットフォームの自律性が高まるにつれて、人間の監視、ガバナンス、透明性が引き続き不可欠であると述べています。私はさらに踏み込んで、ガバナンスのない自律性は導入されず、試験運用された後、棚上げされるだけだと言いたい。
Swimlaneでは、すべてのLLMインタラクションとエージェントアクションが監査可能です。エージェントは、テナントごとに分離されたデータとコネクタを備え、ガバナンスされたID、ロールベースのアクセス制御、ライフサイクル制御を保持します。顧客は、モデル、デプロイメント、自律性、知識、決定論的実行の境界を設定できます。
オープン性はもう半分です。Frost氏は、サードパーティ統合がSwimlaneの中心であり、 スイムレーンタービンプラットフォーム 顧客が構築したエージェント、自然言語による自動化、マルチテナンシー、GitOps、柔軟なデプロイメント、グローバルリージョンを通じて。これが、当社のビジネスの約半分がチャネルパートナー経由で、3分の1がMSSP経由で行われているのと同じ理由です。 MSSP向けAI SOC 最終顧客との関係、データ、サービス提供はプロバイダーに任せるというアプローチは、フロスト氏が特に注目したように、プロバイダーと競合するのではなく、プロバイダーを支援するものだ。
その設計から、優れた成果が得られています。Swimlaneの顧客は、初年度に240%の投資対効果(ROI)を達成し、平均応答時間を75%短縮したと報告しています。
アナリストの調査は優れた地図ではありますが、それがすべてではありません。評価対象のプラットフォームが何であれ(当社のプラットフォームも含む)、これらの質問はどんなスコアよりも多くのことを教えてくれるでしょう。
より長い道のりを計画する場合、 自律型SOCのための5つの柱からなる設計図 本書は、チームが戦術的な自動化からAIを活用した運用へと段階的に移行する方法を解説しています。

モデルは今後も改良され、価格も下がり続けるでしょう。今四半期に最も優れたモデルに見えても、すぐにさらに優れたモデルに取って代わられるでしょう。しかし、あなたの環境はそれほど急速には変化しません。現在運用しているツール、データストア、ID、OTネットワーク、承認チェーンは、あらゆるAI SOCの基盤となるものです。
だからこそ、私たちはSwimlane AI SOCを、お客様のデータ、お客様が選択したモデル、そしてお客様が設定したルールといったあらゆる要素に対応できるように構築しました。競争の激しい市場では、どのAIが最も賢いかという議論が絶えません。より重要な問いは、どのAIが攻撃全体を検知し、それに対してどのような対策を講じたかを証明できるのか、ということです。
環境から始めれば、モデルは制約ではなく選択肢となる。

Swimlane AI SOCが、お客様のデータ、モデル選択、ルールに基づいて、16のセキュリティおよびIT領域にわたる調査を実施する様子をご覧ください。

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español