

AI 駆動型セキュリティ オペレーション センター: AI SOC の説明
続きを読む

• セキュリティチームは、アラートのトリアージ、インシデント調査、脅威と異常の検出、フィッシング分析、インシデント対応、脆弱性の優先順位付け、報告と引き継ぎという7つの主要分野でAIを活用しています。.
・導入は成熟度を上回っている。サイバーセキュリティ戦略におけるAIの積極的な利用は 2025年には50%、2026年には78%に達すると予測されているが、実際に導入している事業者のうち、成熟した生産体制にあると回答したのはわずか27%に過ぎない。.
• AIは、文書化され予測可能な方法で失敗する。実務者の63%が、AIの脅威検出と対応に重大な欠陥があると報告している。, 前年の45%から増加しており、約3分の2が過去12ヶ月間に少なくとも一度はAIのガイダンスによって誤った方向に導かれたと回答している。.
・人間の判断は依然として最も効果的な制御手段である。AIを利用した攻撃に対する最も効果的な防御策は何かという質問に対し、実務家たちは行動検出を挙げた。 AI固有のセキュリティ制御(23%)に先立って、(48%)、ユーザー認識トレーニング(45%)、および人間のアナリストによるレビュー(39%)を実施します。.
・リーダーと実務担当者は同じシステムを認識していない。. 経営幹部の67%がAIの出力に非常に自信を持っているのに対し、管理職では211%にとどまっている。.
サイバーセキュリティ分野では、AIはアラートのトリアージ、インシデントの調査、異常の検出、フィッシングの分析、対応策の推進、脆弱性の優先順位付け、レポートの作成、アナリストの時間を消費する業務の引き継ぎなどに活用されています。実際には、モデルがセキュリティテレメトリを読み取り、重要な項目をランク付けし、検出された内容を説明し、次のステップを推奨または実行する一方で、重要な決定権は人間が保持します。この技術はもはや検出にとどまらず、セキュリティ運用ワークフロー全体にわたる調査、意思決定支援、対応にまで及んでいます。.
これが簡潔な答えです。より詳細で確かな答えは、実務担当者からの直接的な回答から得られます。なぜなら、導入件数だけでは、AIが実際に機能しているかどうかはほとんど分からないからです。現在、実務担当者の78%がセキュリティ戦略の一環としてAIを使用していますが、そのうち成熟した運用段階にあると回答したのはわずか271%です。ほとんどの組織は、AIを補助的な役割で運用しており、その問題点をまだ模索している段階です。.
このガイドはどのように作成されたのか。. この記事は3つの情報源を組み合わせています。まず、一次調査研究:2026年のSANS AI調査(ITおよびセキュリティ専門家536名)、, 2026年SANS SOC調査 (SOC 実務担当者 444 名に加え、セキュリティ担当役員 69 名が完了する別のモジュール)と、米国および英国の IT およびサイバーセキュリティの意思決定者 500 名を対象に Sapio Research と共同で実施した Swimlane の調査。 2 つ目は、NIST、CISA、MITRE、OWASP による権威ある技術ガイダンス。 3 つ目は、Swimlane の顧客による導入事例から得られた文書化された成果。 主張が独立した証拠ではなく Swimlane 独自の製品観に基づくものである場合は、その旨を本文中に明記しています。すべての統計情報は、「出典と参考文献」セクションでその出典へのリンクが提供されています。.
サイバーセキュリティにおけるAIとは、機械学習や生成モデルを用いてセキュリティテレメトリを処理し、人間が何時間もかけて見つけるようなパターンを特定し、セキュリティチームが対応できる分析結果や対策を生成することである。.
ラベルよりもメカニズムが重要です。SOCはエンドポイント、IDプロバイダー、ネットワークセンサー、クラウドコントロールプレーン、メールゲートウェイからテレメトリを生成します。そのテレメトリは、どのチームも読み取るよりも速く届きます。AIシステムは、以下の経路上の4つのポイントに配置されます。
• 検出。. モデルは、学習済みの基準値や既知のパターンに基づいてイベントを評価し、逸脱を検出します。機械学習は、スパムフィルター、EDR(イベント検出・対応)行動分析エンジン、UEBA(ユーザーおよびユーザー行動分析)など、セキュリティツールにおいて10年以上にわたり活用されてきました。.
• 分析。. モデルは、フラグが立てられたイベントを関連するシグナルと相関させ、脅威インテリジェンスで補強し、アナリストが通常であれば5つのコンソールにわたって手作業で収集するようなコンテキストを組み立てます。.
• 決断。. モデルは事象を分類し、深刻度を割り当て、通常はチームが既に利用しているフレームワークにマッピングされた対応策を推奨する。.
• 応答。. 自動化は、ホストの隔離、アカウントの無効化、送信者のブロックなど、あらゆるアクションを実行します。AIが何を行うべきかを判断し、自動化がそれを実行します。.
AIと自動化の区別は学術的なものではない。Swimlaneの研究によると、 87%の組織がセキュリティ運用にAIと自動化の両方を導入しているが、それぞれの強みを活かして明確に異なるタスクに適用しているのはわずか32%に過ぎない。. 各メンバーの役割を明確に定義していないチームは、労力を重複させ、双方の成果を制限してしまう。.
セキュリティマーケティングでは、これら4つの用語が混同して使われることがあります。これらはそれぞれ異なる技術と異なる障害モードを表しており、これらを同義語として扱うと、実際に導入したシステムと合致しないガバナンス体制になってしまう可能性があります。.
| 学期 | それは何なのか | サイバーセキュリティの例 |
| 人工知能(AI) | 包括的なカテゴリー:通常は人間の判断を必要とするタスクを実行するシステム。. | アラートを取り込み、それが無害であると判断し、文書化された根拠とともにアラートをクローズするプラットフォーム。. |
| 機械学習(ML) | 明示的なルールなしにデータからパターンを学習する統計モデル。学習データの範囲内では決定論的である。真に新しい挙動に対しては脆弱である。. | 通常とは異なる地域から、通常とは異なる時間帯に認証を行ったサービスアカウントを検出するUEBAモデル。. |
| 生成AI(GenAI) | プロンプトに基づいて、通常は言語やコードといった新しいコンテンツを生成するモデル。流暢で高速であり、誤った出力を自信満々に生成する能力を持つ。. | 40行のログを読み込み、事件記録のために何が起こったのかを平易な言葉で要約するLLM(法学修士)。. |
| エージェントAI | 単一の指示に答えるのではなく、複数のステップからなる作業を計画し、必要なツールを呼び出し、新しい情報が届くと適応するシステム。. | フィッシング報告を受け取ったエージェントは、添付ファイルを無効化し、送信者を脅威情報と照合し、メール環境内で類似のメッセージを検索し、封じ込め策を提案します。. |
2つの実際的な結果が続く。まず、生成と エージェント的な システムは、幻覚、即時注入、過剰なエージェントなど、従来の機械学習にはないリスクをもたらします。OWASP Top 10 for LLM Applications は、これらを直接的に列挙しています。第二に、エージェント機能こそが、未開拓の価値の大部分を占める部分です。. Swimlane社の調査によると、ワークフローにおける最大のボトルネックは意思決定と承認(44%)および調査と分析(39%)であることが判明した。, そして、調査とはまさに、単一のプロンプトを提供するツールでは決して求められなかった、複数の証拠を横断的に推論する作業のことである。.
以下の7つのユースケースは、ベンダーが主張するAIの適用範囲ではなく、実務者が実際にAIを適用している場面を反映しています。それぞれの事例は、AIとは何か、AIの適用方法、具体的なワークフロー、メリット、限界、そして根拠という同じ構成になっています。.
それは一体何なのか。. その日のアラートのうち、どれがアナリストの注意を払うに値するか、そしてどのような順序で対処すべきかを決定する。.
AIはどのように応用されているのか。. モデルは、過去の処理状況、資産の重要度、および相関するシグナルに基づいて各アラートを評価し、キューの順位付けを行います。生成モデルは、アナリストが評価結果をそのまま受け入れるのではなく、その根拠を確認できるように、説明文を追加します。.
ワークフローの例。. SIEM(セキュリティ情報イベント管理システム)が夜間に400件のアラートを発報する。このプラットフォームは、それぞれのアラートにID、資産、脅威インテリジェンスのコンテキストを追加し、重複するアラートを1つのケースにまとめ、リスク別にランク付けされた12件のケースを、それぞれに添付された証拠とともに表示する。.
利点。. 医療従事者は、AIに任せたいタスクの中で、アラートのトリアージを最も重視しており、37%は人間の介入なしにAIが生成するトリアージの決定に信頼を寄せている。.
制約と人的監視。. 自信と正確さは同じではありません。AIアラートスコアリングは、過去の処理データに存在するあらゆるバイアスを引き継ぐため、チームが1年間誤ってクローズしていたアラートタイプは、今後もクローズされ続けることになります。自動クローズされたアラートを定期的にサンプリングし、件数の減少だけでなく、リコール状況も追跡してください。. 組織のうち、AIが実際に検知した実際の脅威の割合であるリコール率を追跡しているのはわずか25%に過ぎない。.
それは一体何なのか。. 互いに連携しないツール群を横断して、何が起こったのかを理解するために必要なコンテキストを構築する。.
AIはどのように応用されているのか。. モデルは関連するイベントを抽出し、情報源と照合して指標を解決し、タイムラインを再構築し、事件の概要をまとめます。エージェントシステムはさらに進んで調査を進め、前回の調査結果に基づいて次に何を調べるべきかを決定します。.
ワークフローの例。. EDRアラートは、疑わしいプロセスを特定します。システムは、親プロセス、ユーザーの最近の認証情報、ホストのパッチ適用状況、ハッシュ評価、および同じバイナリを実行した他のホストを取得し、Tier 1アナリストが対応できるケースサマリーを作成します。.
利点。. セキュリティ運用におけるAIの活用事例として、インシデント調査は現在47%の導入実績があり、異常検知を上回って最も一般的なものとなっている。. Thetabyteは、SIEM、EDR、ファイアウォールログ全体にわたるIOC相関を自動化することで、NNPCにおけるアラート1件あたりの平均調査時間を45分から10分未満に短縮しました。.
限界と人的監視。. 要約は、流暢な要約が権威あるものと受け取られかねないため、最も深刻な弊害をもたらす分野です。アナリストは、生成された要約に含まれるすべての主張について、根拠となる証拠へのリンクを必要とします。そうすることで、信頼するのではなく、検証することができるからです。AIによる意思決定における透明性は、現在、40%の実務担当者にとって最大の障壁となっています。.
それは一体何なのか。. シグネチャベースの制御では見逃される悪意のある活動を発見する。.
AIはどのように応用されているのか。. 行動モデルは、ユーザー、ホスト、またはサービスアカウントにとっての正常な状態を学習し、逸脱を検出します。これはセキュリティ分野におけるAIの最も古くからあるユースケースであり、最も成熟した技術です。.
ワークフローの例。. 財務担当者のアカウントが、午前3時に新しいデバイスからSharePointサイトの列挙を開始しました。シグネチャは発生しませんでした。行動モデルはこの一連の動作を異常と判断し、ケースを起票しました。.
利点。. 行動検知は、AIを利用した攻撃に対して最も効果的な防御策として、実務家から48%に挙げられており、23%のAI固有のセキュリティ対策を上回っている。. このシステムは、攻撃者がどのツールを使用したかではなく、攻撃者が何をしたかを監視するため、新たな攻撃に対しても有効です。.
制約と人的監視。. 異常は悪意のあるものではありません。行動検出は、環境の動的な変化に比例して誤検出を発生させます。実務担当者は、まさにこの29%において、レビューなしで動作するAIに対する信頼度が最も低いと報告しています。チューニングは継続的な作業であり、導入作業ではありません。.
それは一体何なのか。. 報告されたメッセージが悪意のあるものかどうかを判断し、そのメッセージが届いたすべての受信トレイから削除する。.
AIはどのように応用されているのか。. 言語モデルは、メッセージ本文の意図、トーン、および前置きを評価します。これは、従来のフィルターでは対応が難しい部分です。自動化機能は、添付ファイルの削除、URLの解決、送信者の評判の確認、メール環境内での関連メッセージの検索、および不要なメッセージの削除を行います。.
ワークフローの例。. 従業員がメッセージを報告すると、システムは数秒以内に指標を抽出し、サンドボックス内で添付ファイルを爆発させ、送信者を既知のインフラストラクチャと比較し、ほぼ同一のメッセージの受信者340人を特定し、アナリストの承認待ちでそれらすべてを隔離します。.
利点。. フィッシングは依然として最も一般的な攻撃手段である。, 、そしてAI生成フィッシングは現在、44%で最もよく見られるAI対応攻撃手法の一つです。言語モデルは説明に効果的です。 なぜ メッセージが不審であると判断された場合、アナリストはより迅速に判断を下すことができ、報告を行うユーザーのトレーニングにも役立ちます。.
制約と人的監視。. AIが生成したフィッシングメールを検出する機能は、同時にフィッシングメールを生成する機能も持っています。自動削除機能は、一定範囲を超えるメールに対しては承認制にするべきです。なぜなら、5,000件の受信トレイから正当な顧客メールを削除してしまうような誤検知は、それ自体が重大な問題だからです。.
それは一体何なのか。. 脅威が確認されたら、封じ込め、根絶、復旧の各段階を実行する。.
AIはどのように応用されているのか。. AIが対応パスを選択し、自動化がツールスタック全体でそれを実行する。この分担は重要であり、多くの組織が意図的にこの分担を行っていない。.
ワークフローの例。. 認証情報の漏洩が確認された場合、セッションの取り消し、パスワードのリセット、条件付きアクセスの適用、エンドポイントの隔離、およびID管理チームへのチケット発行がトリガーされ、これらの処理は順番に実行されます。いずれかのステップが失敗した場合は、ロールバックパスが適用されます。.
利点。. 自動インシデント対応の導入率は39%です。. Thetabyte社は、NNPCにおけるインシデント対応時間を70%短縮したと報告しており、あるマルウェアキャンペーンは、ユーザーが侵害される前に5分以内に検出・隔離された。.
制約と人的監視。. 対応アクションは、設計上破壊的なものです。これは、例外ではなく人間の承認がデフォルトであるべきカテゴリーであり、過剰な自動化が最も大きな損害をもたらすカテゴリーです。レッドチームでAIを運用している実務担当者は、自動化されたアクティビティが本番環境で実際の損害を引き起こさないようにすることが最大の課題であると述べており、その割合は52%です。同じ論理は防御側にも当てはまります。.
それは一体何なのか。. 数千件に及ぶ問題点の中から、どれを最初に修正するかを決定し、その後、修正を完了させるまで推進する。.
AIはどのように応用されているのか。. モデルは、CVSSの深刻度、エクスプロイト情報、EPSSの発生確率、資産の重要度、およびビジネスコンテキストを組み合わせて単一のリスクスコアを算出し、システムを所有するチームを通じて修復措置を指示します。.
ワークフローの例。. スキャナーは12,000件の検出結果を返します。プラットフォームは、CISAの既知の悪用された脆弱性カタログとEPSSスコアを相互参照し、インターネットに接続された重要資産における、実際に悪用されている40件の検出結果を特定し、パッチ適用手順を添付した変更要求を作成します。.
利点。. ノースランド・パワーは、45ヶ所以上の拠点をカバーする7人体制の警備チームを持つカナダの電力会社です。, 重大な脆弱性のパッチ適用にかかる時間を30%短縮し、92%の重大なIT脆弱性の修復を自動化する道筋をつけている。.
制約と人的監視。. 優先順位付けモデルの精度は、その基盤となる資産インベントリの精度に左右されます。サーバーがインターネットに接続されていることを認識していないモデルでは、そのサーバーの順位付けが間違ってしまいます。スコアリングを信頼する前に、インベントリを正しく修正してください。.
7. 報告、文書化、およびシフト交代
それは一体何なのか。. アナリストが調査を行う代わりに作成する、事例記録、要約、規制関連文書、およびシフト交代報告書の作成。.
AIはどのように応用されているのか。. 生成モデルは事例記録を読み込み、技術的な事後報告書、役員会向け要約、次期シフトへの引き継ぎメモなど、対象読者に合わせて出力を生成します。多言語出力は、グローバルチームやMSSP(マネージドセキュリティサービスプロバイダー)の顧客向けレポートにとって重要です。.
ワークフローの例。. シフト終了時に、システムは未解決の案件、実施済みの対応、承認待ちの案件、既知の未知事項などを網羅した引き継ぎ資料を生成するため、後任のアナリストはキューではなく、状況を把握した上で業務を開始できます。.
利点。. インシデントレポートの作成はすでに 40% ではルーチン生成 AI タスクの採用が行われ、35% ではセキュリティ問題の要約が行われている。. これは、SOCにおける生成型AIの応用例として、リスクが最も低く、導入率が最も高いものです。なぜなら、出力結果がどこかに送られる前に、人間がレビューを行うからです。.
制約と人的監視。. 規制および法的な報告においては、不正確な情報には重大な結果が伴います。生成された報告書には、記録に残る承認者の氏名が必要であり、生成された報告書に含まれる数値は、モデルによる言い換えではなく、実際の事例データに基づいている必要があります。.
セキュリティ運用におけるAIの最大の課題は、機能そのものではなく、検証です。システムがなぜそのような結論に至ったのかを説明できないアナリストには、2つの選択肢しかありません。一つは、その結論を鵜呑みにすること。もう一つは、分析を手作業で再構築し、導入によって節約できるはずだった時間を無駄にすることです。現在、実務担当者の40%が、AIの意思決定における透明性を最大の障壁として挙げており、これは統合の難しさよりも大きな問題となっています。.
既存のフレームワークは、AIの出力に人間が確認できる共通の語彙を与えることで、この問題の一部を解決している。.
マイター攻撃&CK これは、実際の侵入で観察された攻撃者の戦術と技術を厳選してまとめた知識ベースであり、それぞれに安定した識別子、説明、検出ガイダンス、および文書化された対策が付属しています。.
AIシステムが検出結果をATT&CKテクニックにマッピングすると、不透明な判断が検証可能な主張に変換されます。「疑わしいPowerShellアクティビティ」は雰囲気です。「T1059.001、コマンドおよびスクリプトインタープリタ:PowerShell」は、アナリストが実際のコマンドラインと照合し、過去のインシデントと比較し、脅威ハンターに仮説として渡すことができる記述です。マッピングによってカバレッジのギャップも明らかになります。検出の4分の1が実行に集中し、防御回避では何も検出されない場合、テレメトリについて何かを学ぶことができます。.
ATT&CKが重要な理由は2つあります。それは、AIシステム自体が標的となる可能性があるからです。. マイトレ アトラス ATLASは、敵対的機械学習にも同じ構造を適用し、LLM(低レベル機械学習)を基盤とするシステムに対する直接的および間接的なプロンプト注入などの手法をカタログ化しています。SOC(セキュリティオペレーションセンター)でAIを運用している場合、ATLASはATT&CKと並んで脅威モデルに組み込むべきツールです。.
その NISTサイバーセキュリティフレームワーク2.0 セキュリティ業務は、管理、識別、保護、検知、対応、復旧の6つの機能に整理されています。バージョン2.0で追加された管理機能は、AIにとって最も重要な機能です。なぜなら、この機能は、機能が実際に管理されているかどうかを決定する役割、ポリシー、および監視を網羅しているからです。.
ATT&CKが攻撃者の行動を記述するのに対し、CSFは組織の対応を記述します。AIによるアクションをCSFの機能にマッピングすることで、監査人が尋ねるであろう「このアクションはどの統制に資するものだったのか、そして誰が責任を負うのか」という疑問に答えることができます。ホストを隔離するAIシステムは、応答機能の結果を実行しています。その結果には責任者がおり、CSFはその責任者を明記する場所です。.
特にAIガバナンスに関しては、NIST AIリスク管理フレームワークとその生成型AIプロファイル(NIST AI 600-1)が、これをモデル固有のリスクにまで拡張しています。セキュリティプログラムにはCSFを、そのプログラム内で実行されるモデルにはAI RMFを組み合わせて使用してください。.
ガバナンスは、誰も運用しないポリシー文書の中に存在する限り、機能しません。2026年のSANS AI調査によると、セキュリティチームの761,000人がエンタープライズAIのガバナンスの役割を担うようになり、これは681,000人から増加していますが、正式なAIリスクプログラムを持つチームの割合はほとんど変化していません。63%が、AIモデルがどこで使用され、どのようなリスクにさらされているかについての可視性の欠如を指摘しています。義務は拡大しましたが、インフラストラクチャは拡張されていません。.
フレームワークマッピングは、年次レビューではなく日常業務の中で活用される数少ないガバナンス管理手法の一つです。AIを活用したすべてのケースにATT&CKテクニックとCSF機能が組み込まれていれば、監査証跡は自動的に構築されます。.
以下の事例は、特定の組織におけるSwimlaneの導入事例と、公表された成果に基づいています。.
Thetabyte社とナイジェリア国営石油公社(NNPC)。. 企業向けSOC変革を専門とするサイバーセキュリティサービスプロバイダーであるThetabyteは、ナイジェリアの国営石油会社であり、アフリカ最大級のエネルギー企業の一つであるNNPCの中央自動化プラットフォームとしてSwimlane Turbineを導入した。.
• チャレンジ: アナリストは、SIEM、EDR、ファイアウォールのログ全体にわたる指標を手動で相関付け、国家規模のレガシーインフラストラクチャにまたがる環境におけるあらゆるアラートについて、コンソール間を行き来しながら分析を行った。.
• AIアプリケーション: 全システムにわたるIOC(侵害指標)の自動相関分析に加え、レベル1アラートのAI支援によるトリアージ。.
• 結果: 平均調査時間は、アラート1件あたり45分から10分未満に短縮されました。インシデント対応時間は70%短縮されました。レベル1トリアージのうち60%以上が、最初の3か月以内に自動化されました。NNPC従業員を標的としたマルウェア攻撃の際、プラットフォームは5分以内に脅威を検知・隔離し、ユーザーの侵害は一切発生しませんでした。.
ソース: Thetabyteの事例研究.
ノースランド・パワー. カナダの電力会社で、45ヶ所以上の拠点で陸上および洋上の風力、太陽光、天然ガス発電施設を運営しており、7人からなるチームによって警備されている。.
• チャレンジ: グローバルなOT(運用技術)およびIT(情報技術)環境全体にわたる脆弱性を手動で特定し、修復することは、少人数のチームにとっては非現実的であり、重要なシステムはパッチ適用サイクルの遅さに耐えられなかった。.
• AIアプリケーション: 複数のツールから得られた資産および脆弱性データを単一の記録システムに統合し、CISAの既知の悪用された脆弱性カタログに基づいて優先順位付けを自動化し、パッチ適用ワークフローを推進した。.
• 結果: 重大な脆弱性に対するパッチ適用時間の30%短縮、ユーザー要求処理の効率化100%、そして重大なIT脆弱性の修復自動化への道筋92%。.
ソース: ノースランドパワーのケーススタディ.
ヴィクトリックス。. マネージドセキュリティプロバイダーであるVictrixは、既存のSOARプラットフォームをSwimlane Turbineに置き換え、1年分の自動化作業をわずか3週間で移行しました。Victrixのサイバーセキュリティマネージャーであるパトリック・コテ氏は、AIがチケットやアラートを説明し、アナリストがその判断が妥当かどうかを判断できるようにしたと説明しています。.
ソース: Victrix社の事例研究.
これらに加えて、業界データが示していること。. 個々の導入事例は、何が実現可能かを示しています。調査データは、何が典型的かを示しており、この2つは同じではありません。Swimlaneの2026年の調査では、回答者の92%が自動化は運用上の期待を満たしているか、それを上回っていると回答しており、AIについても55%が同様の回答をしています。また、78%は、AIを導入した分野では、すでに自動化よりも高い財務リターンが得られていると報告しています。顧客の成果は、可能性の限界が高いことの証拠として捉えるべきであり、自社の成果の予測として捉えるべきではありません。.
以下に挙げる利点は、証拠によって裏付けられているレベルに基づいて記載されています。.
より迅速な捜査。. 最も明確で再現性の高いメリット。相関分析とデータ拡充は機械的な作業であり、機械は人間よりも速く処理できます。NNPCでは、アラート1件あたり45分から10分未満に短縮されたことが実証されています。業界全体で、手作業の削減による時間とコストの節約は、45%で最も一般的に追跡されているAI指標です。.
反復作業の負担が軽減された。. 報告書の作成、事例の要約、およびシフト交代は、アナリストの判断を必要としないにもかかわらず、アナリストの時間を浪費する。実務担当者の40%は、すでにインシデント報告書の作成に生成型AIを使用している。.
一貫性。. プレイブックは午前3時でも午後3時でも全く同じように実行されます。人間のパフォーマンスは疲労によって変動しますが、自動化された応答はそうではありません。これは最も見落とされがちで、最も測定しやすい利点です。.
大規模な優先順位付け。. 発見された問題の数が、それらを解決するために使える時間を上回る場合、優先順位付けこそが仕事のすべてとなる。ノースランド・パワー社の7人からなるチームは45ヶ所以上の拠点をカバーしているが、それはチームの作業速度が速いからではなく、優先順位付けが自動化されているからだ。.
少人数チームのためのキャパシティ拡張。. AIはアナリストに取って代わるものではありません。AIは、限られた人員で対応できる範囲の上限を引き上げるものです。そのため、2026年のSANS SOC調査では、自動化は既存のスタッフの能力を拡張するものであり、それを管理する実務担当者に取って代わるものではないと位置づけています。.
データが裏付けていない利点。. AIが誤検知を減らすという広範な主張は、実務者の経験によって裏付けられていません。誤検知とアラート疲労は、AIの最もよく指摘される欠点の1つであり、これらを削減することは、実務者がベンダーに求めている上位3つの機能の1つです(43%)。誤検知の削減は、達成された結果ではなく、目標として捉えるべきです。.
AIが脅威を検知または対応する際に重大な欠陥があると報告した実務者の割合は、2025年の451,000人から63%に増加した。この増加はAIの性能が低下したことを意味するのではなく、より多くのチームがAIを大規模に運用するようになり、その欠陥が露呈するようになったことを意味する。.
幻覚。. 生成モデルは、自信に満ちた、整然とした出力を生成するが、その内容は誤りである。実務家の34%が、この誤謬を最大の課題として挙げている。危険なのは誤りそのものではなく、その表現方法である。流暢な要約は、支離滅裂な要約よりも疑われにくい。.
誤誘導。. 過去1年間でAIのガイダンスによって誤った方向に導かれた回数を尋ねたところ、実務者の321%が「一度もない」と回答した。残りの3分の2は少なくとも1回は誤った方向に導かれ、91%は20回以上誤った方向に導かれたと回答した。AIを導入して業務負担を軽減しようとしたチームは、多くの場合、従来の業務に加えて新たなエラーチェック業務を抱えることになった。.
偽陽性と偽陰性。. 行動モデルは互いに相反する性質を持つ。AIシステムはアナリストの作業負荷を大幅に軽減できる一方で、実際の脅威のかなりの割合を見逃してしまう可能性がある。効率性だけを重視するチームは、インシデントが発生するまでそのことに気づかないだろう。組織のうち、リコール率を追跡しているのはわずか25%、誤検知率を正式な指標として追跡しているのは17%に過ぎない。.
データ品質とバイアス。. 過去のデータに基づいて学習されたモデルは、過去の誤りを継承します。チームが誤ってクローズしていたアラートクラスは、モデルが誤ってクローズするアラートクラスとなり、より迅速にクローズされるようになります。.
敵対的な操作と迅速な注入。. 攻撃者はAIそのものを標的にする。AIモデルに対する敵対的攻撃は、42%で最もよく見られるAIを利用した攻撃手法の一つである。直接的および間接的な即時インジェクションは、OWASP LLMリスクリストの最上位に位置し、MITRE ATLASにも記載されている。電子メール、チケット、ウェブページなど、信頼できないコンテンツを読み取るAIシステムは、そのコンテンツに埋め込まれた命令にさらされる。.
データ漏洩とプライバシー。. 副操縦士やAIエージェントは、背後にいるIDの権限を継承します。実務者の36%は、従業員によるAIツールの使用を通じて機密データや企業の知的財産が漏洩することを懸念しています。人間と非人間の両方のIDに対してアクセス範囲を厳密に設定してください。最小権限の原則はAIガバナンスの制御であり、独立したIAM(アイデンティティおよびアクセス管理)上の懸念事項ではありません。.
説明可能性。. システムがなぜそのような結論に至ったのかを実務担当者が説明できない場合、頼れるのは信じるか、手動で再構築するしかない。透明性の確保が、現在40%における最大の障壁となっている。.
モデルのずれ。. 組織の52%は、システムをある時点の状態でチェックする定期レビューを通じて検証を行っています。脅威の状況が変化するとAIの動作も変化するため、ある時点のレビューではチェック間の変化を見逃してしまいます。最も厳密なリアルタイム比較である、AI分析を従来システムと並行して実行しているTP3Tはわずか411社です。.
過剰自動化。. 障害モードは悪いツールではありません。問題は、それを信頼するアナリストです。人間の承認が必須となる箇所を明確に定義してください。破壊的な対応措置、定義された数を超えるユーザーまたは資産に影響を与えるもの、規制報告の対象となるもの、およびロールバックがクリーンでない本番システムに対するあらゆる措置などがこれに該当します。.
・特権IDのアカウント無効化および認証情報の取り消し
・本番システムまたはOTシステムのエンドポイント分離
• 定義された受信者しきい値を超える一括メール削除
・ファイアウォールとネットワークアクセス制御の変更
・規制当局への開示や顧客への開示を含む、あらゆる外部通知
・資産が事業継続に不可欠な資産と指定されている場合、そのケースを無害なものとしてクローズする。
現在Swimlaneでリードソリューションアーキテクトを務める前は、社内SOCツールを構築し、30社以上の顧客企業向けに、シフト報告、タスク調整、アナリスト指標、調査追跡などを処理するシステムを開発しました。Swimlaneでの現在の仕事では、その最前線での経験が、AIがセキュリティ運用に真に役立つ分野と、予期せぬ新たな業務を生み出す分野を見極める上で役立っています。.
組織がセキュリティ運用にAIを導入する際によく見られる実装上のミスは、導入前に自社のプロセスや組織の成熟度を理解していないことです。AI SOCは導入スピードを向上させるだけでなく、既に進めている取り組みを維持・加速させる効果もあり、「アナリストと、人間と機械の両方による意思決定に役立つ組織的知識のリポジトリ」として、その能力を何倍にも高めます。“
最初の90日間は、「対応時間、滞留時間の短縮、および人手による誤検知件数の減少を測定する必要があります。」アナリストが脅威ハンティングやその他の予防活動に費やす時間が増えることも成功の重要な指標ですが、これは指標だけで追跡するのは難しいです。.
範囲よりも順序が重要だ。. 成果を上げる導入事例は、まず能力ギャップを明確に文書化し、それに対応する形で導入を進めるものであり、先に導入してから後から用途を探すようなものではありません。2026年のSANS SOC調査によると、技術満足度で最高得点を獲得したSOCは、予算が最も大きいSOCではなく、購入前に必要なものを決定したSOCでした。.
機械的な作業から始めましょう。. 相関分析、情報拡充、要約は、処理量が多く、判断を要しにくく、検証が容易であるため、最初に成果を上げることができます。Thetabyteは、対応段階からではなく、レベル1トリアージから始めることで、3か月で60%を超えるレベル1トリアージの自動化を達成しました。.
採点結果を信用する前に、在庫状況を修正してください。. ノースランド・パワー社はまず統合資産記録システムを構築し、その上に自動優先順位付けシステムを構築した。正確な資産状況を把握せずにリスクスコアリングを行うと、誤った自信に満ちたランキングが生成される。.
統合の不備は、モデルの品質よりもコストがかかる。. 組織の29%が、チーム間またはツール間の移行を大きな遅延要因として挙げています。AIと自動化が別々のシステムで運用されている場合、両者の間のギャップは摩擦となり、個々のツールでは解決できません。.
導入は統合とは異なる。. SOC調査の回答者の79%がAIまたはMLツールを使用しているが、それらを明確なSOCワークフローに組み込んでいるのはわずか36%に過ぎない。残りの企業は、構造、ガバナンス、一貫した検証なしに、AIを個別に利用している。このギャップは技術的なものではなく、組織的な問題である。.
リーダーシップに対する自信は、実務経験よりも先行する。. 経営幹部の67%がAIの出力に高い信頼を寄せていると回答しているのに対し、管理職では211%にとどまっています。もし経営陣からの報告だけが唯一のフィードバックループであるならば、それは楽観主義を測っているに過ぎません。.
パイロット版から製品版への移行を考えているチームのための、実践的な手順。.
1. 反復作業を特定する。. アナリストの作業時間が実際に2週間分費やされる場所を示す指標を用いる。まずは、処理量が多く、判断の度合いが低いタスクから着手する。最も興味深い問題から始めるべきではない。.
2. データ品質と網羅性を評価する。. 資産目録の正確性、ログの完全性、および識別情報を確認します。AIは、データが示す内容(誤りを含む)を増幅します。.
3. 文書化されたギャップに対して、ユースケースを選択する。. 各導入によって解消される能力ギャップと、それが解消されたことを示す指標を書き留めてください。.
4. 導入前にガバナンスを定義する。. 所有者を指定し、既に利用されているAIツールを一覧化し、許容される使用方法とデータ処理に関する1ページのポリシーを作成し、再評価日を設定します。これは、NIST CSF 2.0のガバナンス機能に相当します。.
5. 人間関係における承認の境界線を明確にする。. どの操作を自動実行し、どの操作に承認が必要か、そして誰が承認するかを明記してください。最初の自動操作を実行する前に、これらのしきい値を文書化してください。.
6. 並行検証を伴うパイロットプロジェクト。. 既存のプロセスと並行してAI分析を実行し、その結果を比較する。組織の41%がこれを実施しており、これは現在利用可能な最も厳密な検証方法である。.
7. 測定するのは量だけでなく、精度と再現率も測定すべきだ。. 効率性は最も分かりやすい利点であり、同時に最も過大評価されやすい利点でもある。.
8. 隣接するワークフローに拡張する。. 既に機能しているシステムとデータソースや承認パターンを共有するケースにも適用範囲を拡大する。.
・検出までの平均時間と応答までの平均時間(測定前と測定後)
・精度:AIがフラグを立てたイベントのうち、実際に発生したイベントの割合
・リコール:AIが検出した真の脅威の割合(手動レビューとの比較)
・自動締め切り精度(月次サンプリング)
・アナリストの勤務時間が戻り、その時間が何に再配分されたか
・アナリストがAI主導のアクションを覆した割合(信頼度指標として追跡)
このチェックリストは、ベンダーとの話し合いの最中ではなく、事前に使用してください。.
| 基準 | 質問する |
| 正確さ | ベンダーは、ベンチマークデータではなく、貴社の環境に類似したデータを用いて、精度と再現率を実証できますか? |
| 説明可能性 | AIによる結論はすべて、根拠となる証拠に基づいているのか、それとも信頼度スコアのみに基づいているのか? |
| データプライバシー | データはどこに保存されますか?モデルは他のテナントから隔離されていますか?データはトレーニングに使用されますか? |
| 人間の監視 | アクションの種類、資産の重要度、爆発半径ごとに承認ゲートを設定できますか? |
| 統合 | ドキュメント化されたAPIがないツールも含め、お手持ちのツールと接続できますか? |
| 監査可能性 | AIによるすべてのアクションは、入力データ、根拠、承認者とともに記録されていますか? |
| 自動化の深度 | 推奨アクションを実行するのか、それともロールバックを含めてエンドツーエンドで実行するのか? |
| AI自体のセキュリティ | ベンダーは、即時インジェクションや敵対的入力に対してどのように防御策を講じているのか?また、MITRE ATLASに対応しているか? |
| スケーラビリティ | アラート量が現在の10倍になった場合、コストとレイテンシはどうなりますか? |
| ガバナンス | それは、監査人が求める証拠を、あなたが既に利用しているフレームワークに沿って提供しますか? |
セキュリティリーダーの間では、ベンダーの有効性とデータ責任が共通の最重要課題として挙げられており、それぞれ42%で言及されている。また、実務担当者は透明性(40%)とベンダーの有効性(38%)を最優先事項として挙げている。これらの疑問が存在するのは、市場がそうした疑問を抱くに値するからである。.
スイムレーンタービン セキュリティ運用向けのAI自動化プラットフォームです。. ヒーローAI その内部にはAIレイヤーが組み込まれています。.
Swimlaneのアプローチは、この記事の前半で説明した制約に対応しています。
• 説明可能性。. Hero AIの事例要約と推奨アクションは、推論と根拠となる事例データを一緒に提示するため、アナリストは鵜呑みにするのではなく、検証することができる。.
• 枠組みの基礎。. コンテキスト認識型推奨アクションは、NIST CSFやMITRE ATT&CKなどの確立されたフレームワークに基づいており、AIの出力にアナリストや監査担当者が既に使用している語彙を提供します。.
• データ分離。. Hero AIのプライベートLLMは、Turbineクラウド内の隔離された環境で動作します。顧客データは外部に共有されません。.
• 人間の権威。. 承認ゲートはアクションごとに設定可能なので、チームは推奨と実行の間の境界線を独自に設定できます。.
• 報告。. AIを活用したレポート作成機能により、関係者向けの事後報告書や、グローバルチームおよびMSSP(マネージドセキュリティサービスプロバイダー)の顧客向けレポート用の多言語出力が生成されます。.
サイバーセキュリティにおけるAIとは、機械学習と生成モデルを用いてセキュリティテレメトリを処理し、パターンを特定し、セキュリティチームが対応できる分析結果や対策を生成することです。その範囲は、検出、調査、意思決定支援、対応に及びます。.
アラートのトリアージ、インシデント調査、脅威および異常検知、フィッシング分析、インシデント対応、脆弱性の優先順位付け、報告およびシフト引き継ぎという7つの主要分野にわたります。現在、47%の導入において最も一般的なアプリケーションはインシデント調査です。.
いいえ、データはその前提に反論しています。実務家は、AI を利用した攻撃に対する最も効果的な防御策の一つとして、人間のアナリストによるレビューを39%と評価しています。AI は、限られた人員でカバーできる範囲を拡大するものであり、AI が生成するものを検証するために必要な判断を排除するものではありません。そして、出力量が増加するにつれて、その判断の重要性は増していきます。.
幻覚、偽陽性および偽陰性、トレーニングデータから継承されたバイアス、即時注入を含む敵対的操作、過剰な権限を持つエージェントによる機密データの漏洩、限定的な説明可能性、モデルのドリフト、および破壊的アクションの過剰な自動化。.
従来のセキュリティAIは、主に機械学習による分類とスコアリングが中心です。一方、生成型AIは、要約、説明、コードといった新しいコンテンツを生成します。生成型AIは、より高速で柔軟性に優れていますが、分類モデルにはない、自信満々な捏造といった障害モードも持ち合わせています。.
エージェントシステムは、単一の指示に応答するのではなく、複数のステップからなる作業を計画し、ツールを呼び出します。セキュリティ運用においては、これは複数の情報源にわたる調査を進め、調査結果の変化に応じて対応策を提案または実行することを意味します。調査と分析は39%におけるワークフローのボトルネックの中で2番目に大きいため、ここに最大の未活用価値が存在します。.
組織がAIを導入した分野では、78%がAIが既に自動化よりも大きな財務的リターンをもたらしていると報告しており、92%が自動化が運用上の期待を満たしているか、それを上回っていると回答している。リターンは、最初に導入してから後から活用方法を見つけるのではなく、文書化されたギャップを埋めるために導入した組織に集中している。.
効率性だけでなく、精度と再現率も追跡しましょう。組織のうち、再現率を追跡しているのはわずか25%、誤検出率を追跡しているのは17%に過ぎません。つまり、ほとんどのチームはAIがどれだけの作業を省いたかを測定しているだけで、AIが見逃した作業については測定していないということです。.
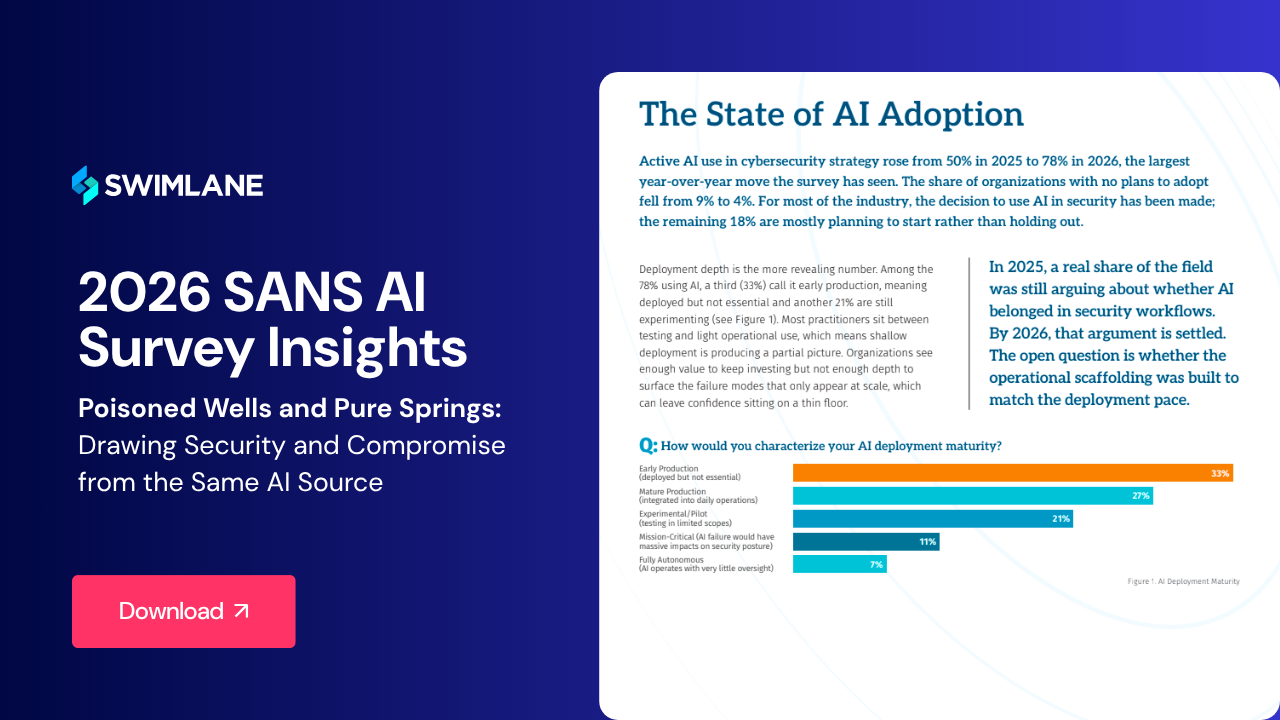
2026年のSANS AI調査では、AIがSOC(セキュリティオペレーションセンター)において信頼を得る場面、アナリストを誤解させる場面、そして成熟した導入事例と停滞しているパイロットプロジェクトを分ける要素について明らかにしています。.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español