Centro de operaciones de seguridad impulsado por IA: explicación del SOC de IA
Leer más


• Los equipos de seguridad utilizan la IA en siete áreas clave: clasificación de alertas, investigación de incidentes, detección de amenazas y anomalías, análisis de phishing, respuesta a incidentes, priorización de vulnerabilidades e informes y transferencia de información.
• La adopción ha superado la madurez. El uso activo de la IA en la estrategia de ciberseguridad aumentó de Se prevé que la cifra aumente de 50% en 2025 a 78% en 2026, pero solo 27% de los profesionales describen su implementación como una producción madura.
• La IA falla de maneras documentadas y predecibles. El sesenta y tres por ciento de los profesionales informan deficiencias significativas en la detección y respuesta a amenazas de IA, Esta cifra ha aumentado desde los 45% del año anterior, y aproximadamente dos tercios afirman que la orientación mediante IA les llevó en la dirección equivocada al menos una vez en los últimos 12 meses.
• El juicio humano sigue siendo el control más eficaz. Al preguntarles qué defensas funcionan mejor contra los ataques habilitados por IA, los profesionales mencionaron la detección del comportamiento. (48%), capacitación de concientización del usuario (45%) y revisión de analistas humanos (39%) antes de los controles de seguridad específicos de IA (23%).
• Los líderes y los profesionales no perciben el mismo sistema. El sesenta y siete por ciento de los ejecutivos de alto nivel confían mucho en los resultados de la IA, en comparación con el 211% de los gerentes.
La IA se utiliza en ciberseguridad para priorizar alertas, investigar incidentes, detectar anomalías, analizar ataques de phishing, impulsar acciones de respuesta, priorizar vulnerabilidades, redactar informes y gestionar traspasos de información que consumen horas de analistas. En la práctica, esto significa que un modelo lee la telemetría de seguridad, prioriza la información relevante, explica sus hallazgos y recomienda o ejecuta el siguiente paso, mientras que un humano mantiene la autoridad sobre las decisiones importantes. La tecnología ya no se limita a la detección. Ahora abarca la investigación, el apoyo a la toma de decisiones y la respuesta en todo el flujo de trabajo de las operaciones de seguridad.
Esa es la respuesta breve. La respuesta más completa y detallada proviene de las opiniones directas de los profesionales, ya que las cifras de adopción no dicen prácticamente nada sobre si la IA está funcionando. El 78 % de los profesionales utiliza la IA como parte de su estrategia de seguridad, y solo el 27 % describe esa implementación como una solución madura en producción. La mayoría de las organizaciones utilizan la IA como apoyo mientras aún descubren sus posibles fallos.
Cómo se elaboró esta guía. Este artículo combina tres aportaciones. Primero, la investigación primaria mediante encuestas: la encuesta SANS AI de 2026 (536 profesionales de TI y seguridad), Encuesta SANS SOC 2026 (444 profesionales de SOC, más un módulo independiente completado por 69 ejecutivos de seguridad), e investigación de Swimlane realizada con Sapio Research entre 500 responsables de la toma de decisiones de TI y ciberseguridad en EE. UU. y Reino Unido. Segundo, orientación técnica autorizada de NIST, CISA, MITRE y OWASP. Tercero, resultados documentados de implementaciones de clientes de Swimlane. Cuando una afirmación proviene de la perspectiva del producto de Swimlane en lugar de evidencia independiente, el texto lo indica. Cada estadística enlaza con su fuente en la sección de Fuentes y Referencias.
La IA en ciberseguridad consiste en el uso del aprendizaje automático y los modelos generativos para procesar la telemetría de seguridad, identificar patrones que a un ser humano le llevaría horas encontrar y producir análisis o acciones sobre las que un equipo de seguridad pueda actuar.
El mecanismo importa más que la etiqueta. Un SOC genera telemetría desde puntos finales, proveedores de identidad, sensores de red, planos de control en la nube y pasarelas de correo electrónico. Esa telemetría llega más rápido de lo que cualquier equipo puede leerla. Los sistemas de IA se ubican en cuatro puntos de la ruta que sigue:
• Detección. Los modelos evalúan los eventos comparándolos con patrones de referencia aprendidos o patrones conocidos y detectan desviaciones. Aquí es donde el aprendizaje automático ha operado en herramientas de seguridad durante más de una década, en filtros de spam, motores de comportamiento EDR y UEBA.
• Análisis. Los modelos correlacionan un evento señalado con señales relacionadas, lo enriquecen con información sobre amenazas y recopilan el contexto que un analista tendría que reunir manualmente en cinco consolas.
• Decisión. Los modelos clasifican el evento, le asignan gravedad y recomiendan un curso de acción, generalmente vinculado a un marco que el equipo ya utiliza.
• Respuesta. La automatización ejecuta la acción, ya sea aislar un host, deshabilitar una cuenta o bloquear a un remitente. La IA decide qué debe suceder; la automatización lo hace posible.
Esa distinción entre IA y automatización no es académica. La investigación de Swimlane descubrió que El 871% de las organizaciones han implementado tanto IA como automatización en operaciones de seguridad, pero solo el 32% las aplican a tareas claramente diferentes en función de sus distintas fortalezas. Los equipos que no han definido a qué puesto pertenece cada uno duplican esfuerzos y limitan el retorno de la inversión en ambos.
En el marketing de seguridad, estos cuatro términos se usan indistintamente. Describen tecnologías diferentes con distintos modos de fallo, y tratarlos como sinónimos es la razón por la que los equipos terminan con una gobernanza que no se ajusta a lo que realmente han implementado.
| Término | Qué es | Ejemplo de ciberseguridad |
| Inteligencia artificial (IA) | La categoría general abarca los sistemas que realizan tareas que normalmente requieren juicio humano. | Una plataforma que recibe una alerta, decide que es inofensiva y la cierra con una justificación documentada. |
| Aprendizaje automático (ML) | Modelos estadísticos que aprenden patrones a partir de datos sin reglas explícitas. Deterministas dentro de su distribución de entrenamiento. Débiles ante comportamientos realmente novedosos. | Un modelo UEBA que detecta una cuenta de servicio que se autentica desde una ubicación geográfica inusual a una hora inusual. |
| Inteligencia artificial generativa (GenAI) | Modelos que generan contenido nuevo, generalmente lenguaje o código, a partir de una solicitud. Fluidos, rápidos y capaces de producir resultados erróneos con seguridad. | Un sistema LLM que lee 40 líneas de registro y escribe un resumen en lenguaje sencillo de lo sucedido en el expediente de un caso. |
| Inteligencia Artificial | Sistemas que planifican tareas en varios pasos, utilizan herramientas y se adaptan a medida que llega nueva información, en lugar de responder a una sola pregunta. | Un agente que recibe un informe de phishing, analiza el archivo adjunto, compara al remitente con la información sobre amenazas, busca mensajes similares en el entorno de correo electrónico y propone medidas de contención. |
De ello se derivan dos consecuencias prácticas. En primer lugar, generativo y agente Los sistemas introducen riesgos que el aprendizaje automático clásico no presenta, como alucinaciones, inyección instantánea y exceso de control. El OWASP Top 10 para aplicaciones de aprendizaje automático cataloga estos riesgos directamente. En segundo lugar, la capacidad de control es donde reside la mayor parte del valor sin explotar. La investigación de Swimlane reveló que los principales cuellos de botella en el flujo de trabajo son la toma de decisiones y las aprobaciones (44%) y la investigación y el análisis (39%)., y la investigación es precisamente el trabajo de razonamiento basado en pruebas que nunca se les pidió a las herramientas de una sola pregunta.
Los siete casos de uso que se presentan a continuación reflejan dónde aplican realmente la IA los profesionales, no dónde afirman los proveedores que debería estar. Cada uno sigue la misma estructura: qué es, cómo se aplica la IA, un flujo de trabajo concreto, el beneficio, la limitación y la evidencia.
Qué es. Decidir cuáles de las alertas del día merecen la atención de un analista y en qué orden.
Cómo se aplica la IA. Los modelos evalúan cada alerta en función de su historial, la criticidad del activo y las señales correlacionadas, y luego clasifican la cola. Los modelos generativos añaden una justificación escrita para que el analista pueda consultar el razonamiento en lugar de aceptar la puntuación.
Ejemplo de flujo de trabajo. Un SIEM genera 400 alertas durante la noche. La plataforma enriquece cada una con información contextual sobre identidad, activos e inteligencia de amenazas, agrupa las duplicadas en un solo caso y presenta 12 casos clasificados por riesgo con la evidencia adjunta a cada uno.
Beneficio. Los profesionales consideran que la clasificación de alertas es una de las tareas que están más dispuestos a delegar en la IA, y 37% expresan confianza en las decisiones de clasificación generadas por la IA sin interacción humana.
Limitaciones y supervisión humana. Confianza no es sinónimo de precisión. La puntuación de alertas de IA hereda cualquier sesgo presente en los datos históricos de resolución, lo que significa que un tipo de alerta que su equipo ha estado cerrando incorrectamente durante un año seguirá cerrándose. Exija un muestreo periódico de las alertas cerradas automáticamente y realice un seguimiento de la recuperación, no solo de la reducción de volumen. Solo el 251% de las organizaciones realiza un seguimiento de la tasa de recuperación, es decir, el porcentaje de amenazas reales que la IA realmente detectó.
Qué es. Recopilar el contexto necesario para comprender lo sucedido, utilizando herramientas que no se comunican entre sí.
Cómo se aplica la IA. Los modelos recopilan eventos relacionados, comparan indicadores con fuentes de inteligencia, reconstruyen una cronología y resumen el caso. Los sistemas basados en agentes van más allá y siguen una línea de investigación, decidiendo qué verificar a continuación según los resultados de la última verificación.
Ejemplo de flujo de trabajo. Una alerta EDR identifica un proceso sospechoso. El sistema recupera el proceso principal, las autenticaciones recientes del usuario, el estado de parches del host, la reputación del hash y cualquier otro host que haya ejecutado el mismo binario, y luego genera un resumen del caso para que un analista de nivel 1 pueda tomar medidas.
Beneficio. La investigación de incidentes es ahora el caso de uso de IA más común en las operaciones de seguridad, con una tasa de adopción de 47%, habiendo superado a la detección de anomalías. Thetabyte redujo el tiempo promedio de investigación en NNPC de 45 minutos a menos de 10 minutos por alerta mediante la automatización de la correlación de indicadores de compromiso (IOC) en los registros de SIEM, EDR y firewall.
Limitaciones y supervisión humana. La generación de resúmenes es donde la alucinación causa mayor daño, ya que un resumen fluido se percibe como autoritario. Los analistas necesitan la evidencia subyacente vinculada a cada afirmación en un resumen generado para poder verificarla en lugar de simplemente confiar en ella. La transparencia en las decisiones de la IA es ahora el principal obstáculo para los profesionales en 40%.
Qué es. Detectar actividades maliciosas que los controles basados en firmas no detectan.
Cómo se aplica la IA. Los modelos de comportamiento aprenden cómo es el comportamiento normal para un usuario, un host o una cuenta de servicio, y detectan las desviaciones. Este es el caso de uso de IA más antiguo y maduro en seguridad.
Ejemplo de flujo de trabajo. La cuenta de un usuario de finanzas comienza a enumerar sitios de SharePoint a las 3 de la madrugada desde un nuevo dispositivo. No se activa ninguna firma. Un modelo de comportamiento califica la secuencia como anómala y abre un caso.
Beneficio. La detección de comportamiento es la defensa que los profesionales consideran más eficaz contra los ataques habilitados por IA, según 48%, por delante de los controles de seguridad específicos para IA en 23%. Funciona contra ataques novedosos porque observa lo que hace el atacante en lugar de qué herramienta utiliza.
Limitaciones y supervisión humana. Lo anómalo no es malicioso. La detección de comportamiento genera falsos positivos a una tasa proporcional a la dinámica del entorno, y los expertos reportan la menor confianza en la IA que opera sin revisión precisamente en este punto, a 29%. El ajuste es un trabajo continuo, no una tarea de implementación.
Qué es. Determinar si un mensaje denunciado es malicioso y eliminarlo de todas las bandejas de entrada a las que llegó.
Cómo se aplica la IA. Los modelos de lenguaje evalúan la intención, el tono y el pretexto en el cuerpo del mensaje, que es donde los filtros clásicos tienen dificultades. La automatización elimina los archivos adjuntos, resuelve las URL, verifica la reputación del remitente, busca mensajes relacionados en el entorno de correo y realiza purgas.
Ejemplo de flujo de trabajo. Un empleado reporta un mensaje. En cuestión de segundos, el sistema extrae indicadores, analiza el archivo adjunto en un entorno aislado, compara al remitente con la infraestructura conocida, identifica 340 destinatarios de mensajes casi idénticos y los pone en cuarentena a la espera de la aprobación de un analista.
Beneficio. El phishing sigue siendo la ruta de ataque más universal., y el phishing generado por IA se encuentra ahora entre las técnicas de ataque habilitadas por IA más observadas en 44%. Los modelos de lenguaje son eficaces para explicar por qué Un mensaje resulta sospechoso, lo que ayuda a los analistas a tomar decisiones más rápidamente y facilita la formación del usuario que realiza los informes.
Limitaciones y supervisión humana. La misma capacidad que detecta el phishing generado por IA también lo produce. La eliminación automática debería requerir aprobación para superar un radio de impacto definido, ya que un falso positivo que elimine un correo electrónico legítimo de un cliente de 5000 bandejas de entrada constituye un incidente en sí mismo.
Qué es. Ejecutar las medidas de contención, erradicación y recuperación una vez confirmada la amenaza.
Cómo se aplica la IA. La IA selecciona la ruta de respuesta; la automatización la ejecuta en todo el conjunto de herramientas. Esta división es importante, y es una división que la mayoría de las organizaciones no han hecho deliberadamente.
Ejemplo de flujo de trabajo. Una vulneración confirmada de las credenciales desencadena la revocación de la sesión, el restablecimiento de la contraseña, la aplicación de acceso condicional, el aislamiento del punto final y la notificación al equipo de identidad, todo ello ejecutado en secuencia con una ruta de reversión si falla algún paso.
Beneficio. La respuesta automatizada a incidentes se sitúa en el 39% de adopción. Thetabyte informó de una reducción del 70% en el tiempo de respuesta a incidentes en NNPC, donde se detectó y aisló una campaña de malware en menos de cinco minutos antes de que se viera comprometido ningún usuario.
Limitaciones y supervisión humana. Las acciones de respuesta son destructivas por diseño. Esta es la categoría donde la aprobación humana debería ser la norma, no la excepción, y donde la sobreautomatización causa el mayor daño. Los profesionales que utilizan IA en el trabajo de equipos rojos citan como su principal desafío evitar que la actividad automatizada cause daños reales en producción (52%). La misma lógica se aplica en el ámbito defensivo.
Qué es. Decidir cuál de los miles de problemas solucionar primero y, a continuación, llevar a cabo la solución hasta su finalización.
Cómo se aplica la IA. Los modelos combinan la gravedad de CVSS, la inteligencia sobre vulnerabilidades, la probabilidad de EPSS, la criticidad de los activos y el contexto empresarial en una única puntuación de riesgo, y luego canalizan la remediación a través de los equipos responsables de los sistemas.
Ejemplo de flujo de trabajo. Un escáner arroja 12.000 resultados. La plataforma realiza una comparación con el catálogo de vulnerabilidades explotadas conocidas de CISA y las puntuaciones EPSS, identifica los 40 hallazgos en activos críticos expuestos a Internet con explotación activa y abre solicitudes de cambio con instrucciones de parche adjuntas.
Beneficio. Northland Power, un productor de energía canadiense con un equipo de seguridad de siete personas que cubre más de 45 ubicaciones, Ha reducido el tiempo necesario para corregir vulnerabilidades críticas en 30% y está en camino de automatizar la remediación de 92% de vulnerabilidades críticas de TI.
Limitaciones y supervisión humana. Los modelos de priorización son tan buenos como el inventario de activos subyacente. Un modelo que desconoce que un servidor está conectado a internet lo clasificará erróneamente. Mejore el inventario antes de confiar en la puntuación.
7. Informes, documentación y traspaso de turno
Qué es. Elaborar las notas del caso, los resúmenes ejecutivos, la documentación reglamentaria y los informes de cambio de turno que los analistas redactan en lugar de investigar.
Cómo se aplica la IA. Los modelos generativos analizan el historial del caso y generan resultados adaptados a la audiencia, ya sea un informe técnico posterior a la acción, un resumen para la junta directiva o una nota de traspaso para el siguiente turno. La generación de resultados en varios idiomas es importante para los equipos globales y los informes para clientes de MSSP.
Ejemplo de flujo de trabajo. Al finalizar el turno, el sistema genera un informe de traspaso que abarca los casos abiertos, las acciones realizadas, las aprobaciones pendientes y las incógnitas conocidas, de modo que el analista entrante comienza con el contexto en lugar de una cola de espera.
Beneficio. La redacción de informes de incidentes ya está una tarea rutinaria de IA generativa en 40% adopción, y el resumen de problemas de seguridad se sitúa en 35%. Esta es la aplicación de IA generativa en el SOC que presenta menor riesgo y mayor tasa de adopción, ya que un humano revisa el resultado antes de que se implemente en cualquier otro lugar.
Limitaciones y supervisión humana. La presentación de informes reglamentarios y legales conlleva consecuencias en caso de inexactitud. Los informes generados requieren la aprobación de una persona designada, y cualquier cifra incluida en ellos debe estar vinculada a los datos del caso, no a una paráfrasis del modelo.
El principal problema de la IA en las operaciones de seguridad no es su capacidad, sino su verificación. Un analista que no puede explicar por qué un sistema llegó a una conclusión tiene dos opciones: aceptarla sin cuestionarla o reconstruir el análisis manualmente y perder el tiempo que se suponía que ahorraría la implementación. El cuarenta por ciento de los profesionales ahora señala la transparencia en las decisiones de la IA como su principal obstáculo, por encima de la dificultad de integración.
Los marcos de trabajo establecidos solucionan parte de este problema al dotar a la salida de la IA de un vocabulario compartido que un ser humano puede verificar.
MITRE ATT&CK Se trata de una base de conocimientos seleccionada sobre tácticas y técnicas adversarias observadas en intrusiones reales, cada una con un identificador estable, una descripción, guía de detección y medidas de mitigación documentadas.
Cuando un sistema de IA relaciona su hallazgo con una técnica ATT&CK, convierte un juicio ambiguo en una afirmación verificable. "Actividad sospechosa de PowerShell" es una señal. "T1059.001, Command and Scripting Interpreter: PowerShell" es una declaración que un analista puede verificar con la línea de comandos real, comparar con incidentes anteriores y entregar a un cazador de amenazas como hipótesis. La identificación de amenazas también revela brechas de cobertura: si una cuarta parte de sus detecciones se agrupan en Ejecución y no se activa ninguna en Evasión de Defensa, ha aprendido algo sobre su telemetría.
ATT&CK es importante por una segunda razón, ya que los propios sistemas de IA se convierten en objetivos. INGLETE ATLAS Aplica la misma estructura al aprendizaje automático adversario, catalogando técnicas que incluyen la inyección directa e indirecta de mensajes contra sistemas respaldados por LLM. Si su SOC utiliza IA en producción, ATLAS debe formar parte de su modelo de amenazas junto con ATT&CK.
El Marco de Ciberseguridad 2.0 del NIST Organiza el trabajo de seguridad en seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. La función Gobernar se agregó en la versión 2.0 y es la más importante para la IA, ya que abarca los roles, las políticas y la supervisión que determinan si una capacidad se gestiona correctamente.
Mientras que ATT&CK describe el comportamiento del adversario, CSF describe la respuesta organizacional. Asignar las acciones impulsadas por IA a las funciones de CSF responde a la pregunta que se planteará un auditor: ¿qué control cubría esta acción y quién es responsable de ella? Un sistema de IA que aísla un host ejecuta un resultado de la función Responder. Alguien es responsable de ese resultado, y CSF es donde se documenta dicha responsabilidad.
En lo que respecta a la gobernanza de la IA, el Marco de Gestión de Riesgos de IA del NIST y su Perfil de IA Generativa (NIST AI 600-1) lo extienden al riesgo específico de cada modelo. Combine el CSF para el programa de seguridad y el RMF de IA para los modelos que se ejecutan en él.
La gobernanza fracasa cuando reside en un documento normativo que nadie aplica. En la encuesta SANS AI de 2026, 761 TP3T de los equipos de seguridad desempeñan ahora un rol de gobernanza para la IA empresarial, frente a los 681 TP3T anteriores, mientras que el porcentaje con un programa formal de gestión de riesgos de IA apenas varió. El 63 % cita la falta de visibilidad sobre dónde se utilizan los modelos de IA y qué vulnerabilidades revelan. El mandato se amplió, pero la infraestructura no.
El mapeo de marcos de trabajo es uno de los pocos controles de gobernanza que se manifiesta en el trabajo diario en lugar de en una revisión anual. Cuando cada caso impulsado por IA incorpora una técnica ATT&CK y una función CSF, el registro de auditoría se genera automáticamente.
Los ejemplos que se muestran a continuación provienen de implementaciones documentadas de Swimlane para clientes, con organizaciones identificadas y resultados publicados.
Thetabyte y la Corporación Nacional de Petróleo de Nigeria (NNPC). Thetabyte, proveedor de servicios de ciberseguridad especializado en la transformación de centros de operaciones de seguridad (SOC) empresariales, implementó Swimlane Turbine como plataforma central de automatización para NNPC, la petrolera estatal de Nigeria y una de las mayores empresas energéticas de África.
• Desafío: Los analistas correlacionaron manualmente los indicadores en los registros de SIEM, EDR y firewall, alternando entre consolas para cada alerta en un entorno que abarcaba infraestructura heredada a escala nacional.
• Aplicación de IA: Correlación automatizada de indicadores de compromiso (IOC) en todos los sistemas, además de clasificación de alertas de nivel 1 asistida por IA.
• Resultado: El tiempo promedio de investigación se redujo de 45 minutos a menos de 10 minutos por alerta. El tiempo de respuesta a incidentes disminuyó en 70%. Más de 60% de triaje de Nivel 1 se automatizaron durante los primeros tres meses. Durante una campaña de malware dirigida a empleados de NNPC, la plataforma detectó y aisló la amenaza en menos de cinco minutos sin comprometer la seguridad de los usuarios.
Fuente: Estudio de caso de Thetabyte.
Energía de Northland. Una empresa canadiense productora de energía que opera instalaciones eólicas, solares y de gas natural terrestres y marinas en más de 45 ubicaciones, con un equipo de seguridad de siete personas.
• Desafío: Identificar y corregir manualmente las vulnerabilidades en una infraestructura global de TI y OT resultaba poco práctico para un equipo reducido, y los sistemas críticos no podían tolerar ciclos de parcheo lentos.
• Aplicación de IA: Se consolidaron los datos de activos y vulnerabilidades procedentes de múltiples herramientas en un único sistema de registro, se automatizó la priorización en función del catálogo de vulnerabilidades explotadas conocidas de CISA y se impulsaron los flujos de trabajo de aplicación de parches.
• Resultado: 30% reducción en el tiempo para parchear vulnerabilidades críticas, 100% ganancia de eficiencia en el manejo de solicitudes de usuarios y un camino para automatizar la remediación de 92% vulnerabilidades críticas de TI.
Fuente: Estudio de caso de Northland Power.
Victrix. Un proveedor de seguridad gestionada reemplazó su plataforma SOAR anterior con Swimlane Turbine y migró un año de trabajo de automatización en tres semanas. Patrick Côté, gerente de ciberseguridad de Victrix, describe cómo la IA explica los tickets y las alertas para que el analista decida si el veredicto es válido.
Fuente: Estudio de caso de Victrix.
Lo que dicen los datos de la industria junto con estos. Las implementaciones individuales demuestran lo que es posible lograr. Los datos de las encuestas muestran lo que es típico, y no son lo mismo. El 92 % de los encuestados en la investigación de Swimlane de 2026 afirma que la automatización ha cumplido o superado las expectativas operativas, mientras que 55% opina lo mismo sobre la IA, y 78% informa que la IA ya ofrece un mayor retorno financiero que la automatización en las áreas donde la han implementado. Considere los resultados de los clientes como una prueba de que el potencial es alto, no como una previsión de sus propios resultados.
Los beneficios que se detallan a continuación se presentan al nivel que respaldan las evidencias.
Investigación más rápida. La mejora más clara y reproducible. La correlación y el enriquecimiento son tareas mecánicas que una máquina realiza más rápido que una persona, y las reducciones documentadas son significativas: de 45 minutos a menos de 10 minutos por alerta en NNPC. En toda la industria, el ahorro de tiempo y costes derivado de la reducción del trabajo manual es la métrica de IA más comúnmente monitorizada en 45%.
Menor carga de trabajo repetitiva. La redacción de informes, la elaboración de resúmenes de casos y el traspaso de turno consumen horas de analistas sin requerir su criterio profesional. El cuarenta por ciento de los profesionales ya utiliza IA generativa para la redacción de informes de incidentes.
Consistencia. Un plan de acción se ejecuta de forma idéntica a las 3 de la mañana y a las 3 de la tarde. El rendimiento humano varía con la fatiga; la respuesta automatizada no. Este es el beneficio que con mayor frecuencia se pasa por alto y que resulta más fácil de medir.
Priorización a gran escala. Cuando los problemas superan las horas disponibles para solucionarlos, la priorización lo es todo. El equipo de siete personas de Northland Power cubre más de 45 ubicaciones porque la priorización está automatizada, no porque el equipo trabaje más rápido.
Ampliación de la capacidad para equipos reducidos. La IA no reemplaza a los analistas. Aumenta el límite de lo que una plantilla determinada puede abarcar, razón por la cual la encuesta SANS SOC de 2026 define la automatización como una ampliación de la capacidad del personal existente, en lugar de una sustitución de los profesionales que la gestionan.
Un beneficio que los datos no respaldan. Las afirmaciones generalizadas de que la IA reduce los falsos positivos no se ven respaldadas por la experiencia práctica. Los falsos positivos y la fatiga por alertas siguen siendo algunas de las deficiencias más citadas de la IA, y su reducción es una de las tres principales funcionalidades que los profesionales aún solicitan a los proveedores (43%). Considere la reducción de falsos positivos como un objetivo, no como un resultado alcanzado.
El 63 % de los profesionales reportan deficiencias significativas cuando la IA detecta o responde a amenazas, frente al 451 % en 2025. Este aumento no significa que la IA haya empeorado, sino que más equipos la utilizan a una escala donde se hacen evidentes sus limitaciones.
Alucinación. Los modelos generativos producen resultados seguros y bien formateados, pero erróneos. La alucinación es citada por 34% de profesionales como uno de los principales desafíos. El peligro no reside en el error en sí, sino en su presentación: un resumen fluido es más difícil de poner en duda que uno confuso.
Desorientación. Al preguntarles con qué frecuencia la IA les había llevado por el camino equivocado durante el último año, el 32% de los profesionales respondió que nunca. Los dos tercios restantes habían sido engañados al menos una vez, y el 91% más de 20 veces. Los equipos que adoptaron la IA para reducir la carga de trabajo, en muchos casos, han adquirido una nueva carga de trabajo de verificación de errores, además de la anterior.
Falsos positivos y falsos negativos. Los modelos de comportamiento sopesan unas contra otras. Un sistema de IA puede reducir drásticamente la carga de trabajo de los analistas, pero a la vez pasar por alto una fracción significativa de las amenazas reales. Un equipo que solo se centre en la eficiencia no se dará cuenta hasta que un incidente obligue a tomar medidas. Solo el 251 % de las organizaciones realiza un seguimiento de la tasa de recuperación y apenas el 171 % utiliza la tasa de falsos positivos como métrica formal.
Calidad y sesgo de los datos. Los modelos entrenados con datos históricos heredan errores históricos. Una alerta que tu equipo ha estado cerrando incorrectamente se convierte en una alerta que el modelo cierra incorrectamente con mayor rapidez.
Manipulación adversaria e inyección inmediata. Los atacantes se dirigen a la propia IA. Los ataques adversarios contra modelos de IA se encuentran entre las técnicas más comunes que se observan en 42%. La inyección de código, tanto directa como indirecta, encabeza la lista de riesgos de OWASP LLM y está catalogada en MITRE ATLAS. Cualquier sistema de IA que lea contenido no confiable, como correos electrónicos, tickets y páginas web, está expuesto a instrucciones incrustadas en dicho contenido.
Exposición de datos y privacidad. Los copilotos y agentes de IA heredan los permisos de las identidades que los respaldan. El 36 % de los profesionales se preocupa por la posible filtración de datos confidenciales o propiedad intelectual de la empresa debido al uso de herramientas de IA por parte de los empleados. El acceso debe limitarse estrictamente tanto para identidades humanas como no humanas; el principio de mínimo privilegio es un control de gobernanza de la IA, no una preocupación independiente de la gestión de identidades y accesos (IAM).
Explicabilidad. Si un profesional no puede explicar por qué un sistema llegó a una conclusión, las únicas opciones son la fe o la reconstrucción manual. La transparencia es ahora el principal obstáculo en 40%.
Desviación del modelo. El 52 % de las organizaciones realizan validaciones mediante revisiones periódicas, que comprueban el sistema en un momento dado. El comportamiento de la IA varía a medida que cambia el panorama de amenazas, y las revisiones puntuales no detectan esta variación entre comprobaciones. Solo 41% ejecuta análisis de IA en paralelo con sistemas tradicionales, lo que constituye la comparación en tiempo real más rigurosa disponible.
Automatización excesiva. El modo de fallo no es una mala herramienta. Es el analista quien confía en ella. Defina explícitamente dónde es obligatoria la aprobación humana: acciones de respuesta destructivas, cualquier acción que afecte a más de un número definido de usuarios o activos, cualquier acción con consecuencias para la presentación de informes regulatorios y cualquier acción contra un sistema de producción donde la reversión no sea limpia.
• Desactivación de cuentas y revocación de credenciales para identidades privilegiadas.
• Aislamiento de puntos finales para sistemas de producción o de tecnología operativa (OT).
• Eliminación masiva de correos electrónicos que superen un umbral de destinatarios definido.
• Cambios en el firewall y el control de acceso a la red
• Cualquier notificación externa, incluyendo la divulgación regulatoria y a los clientes.
• Cerrar un caso como benigno cuando el activo se considera crítico para el negocio.
Antes de mi puesto actual como Arquitecto Líder de Soluciones en Swimlane, desarrollé herramientas internas para el SOC, creando los sistemas que gestionaban los informes de turnos, la coordinación de tareas, las métricas de los analistas y el seguimiento de las investigaciones en más de 30 organizaciones de clientes. Hoy en Swimlane, esa experiencia de primera línea influye en mi perspectiva sobre dónde la IA realmente ayuda a las operaciones de seguridad y dónde genera trabajo nuevo e imprevisto.
El error de implementación más común que observo cuando las organizaciones implementan IA en operaciones de seguridad es no comprender sus procesos y su nivel de madurez organizacional antes de la implementación. Un SOC de IA ayuda a agilizar el proceso, pero una buena implementación también contribuye a mantener y acelerar el rumbo ya alcanzado, actuando como un multiplicador de fuerza para los analistas y un repositorio de conocimiento institucional que fundamenta las decisiones tanto de humanos como de máquinas.“
En los primeros 90 días, "deberá medir una disminución en el tiempo de respuesta, el tiempo de permanencia y una reducción en la cantidad de falsos positivos gestionados manualmente". Que los analistas dispongan de más tiempo para realizar búsquedas de amenazas y otras actividades proactivas también es un indicador clave de éxito, aunque es más difícil de medir únicamente con métricas.
La secuencia importa más que el alcance. Las implementaciones que dan resultados parten de una brecha de capacidad documentada y se implementan para solucionarla, en lugar de implementar primero y buscar una utilidad después. La encuesta SANS SOC de 2026 reveló que los SOC con mayor satisfacción tecnológica no son los que tienen los mayores presupuestos, sino los que definieron sus necesidades antes de adquirirlas.
Comience por donde el trabajo sea mecánico. La correlación, el enriquecimiento y el resumen son los primeros logros, ya que implican un alto volumen de datos, requieren poca evaluación y son fáciles de verificar. Thetabyte logró automatizar más de 60% en la clasificación de nivel 1 en tres meses, comenzando por ahí en lugar de en la respuesta.
Corrija el inventario antes de confiar en la puntuación. Northland Power primero creó un sistema consolidado de registro de activos y, posteriormente, lo automatizó para priorizarlos. La evaluación de riesgos sin un contexto preciso de los activos genera clasificaciones erróneas.
Las deficiencias en la integración cuestan más que la calidad del modelo. El veintinueve por ciento de las organizaciones citan las transiciones entre equipos o herramientas como una fuente importante de retrasos. Cuando la IA y la automatización funcionan de forma aislada, la brecha entre ellas se convierte en un obstáculo que ninguna herramienta individual puede solucionar.
La adopción no es integración. El 79 % de los encuestados en el estudio SOC utiliza herramientas de IA o aprendizaje automático, y solo 36% las han integrado en un flujo de trabajo SOC definido. El resto utiliza la IA de forma individual, sin estructura, gobernanza ni validación consistente. Esta brecha es organizativa, no técnica.
La confianza en el liderazgo precede a la experiencia práctica. El 67% de los ejecutivos de alto nivel manifiestan tener mucha confianza en los resultados de la IA, frente al 211% de los gerentes. Si los informes de la alta dirección son el único medio de retroalimentación del que dispone, está midiendo el optimismo.
Una secuencia práctica para equipos que pasan de la fase piloto a la producción.
1. Identifica el trabajo repetitivo. Instrumento que muestra cómo se invierten las horas de los analistas durante dos semanas. Priorice las tareas de mayor volumen y menor exigencia de criterio. No empiece por el problema más interesante.
2. Evaluar la calidad y la cobertura de los datos. Confirma la exactitud del inventario de activos, la integridad de los registros y el contexto de identidad. La IA amplifica la información que proporcionan los datos, incluso cuando es errónea.
3. Seleccionar casos de uso en función de las deficiencias documentadas. Anota la brecha de capacidad que se cierra con cada implementación y la métrica que mostrará que se ha cerrado.
4. Defina la gobernanza antes de la implementación. Designar un responsable, inventariar las herramientas de IA ya en uso, redactar una política de una página que abarque el uso aceptable y el manejo de datos, y establecer una fecha de reevaluación. Esto se corresponde con la función de Gobernanza en el Marco de Ciberseguridad 2.0 del NIST.
5. Establecer límites de aprobación humana. Especifique qué acciones se ejecutan de forma autónoma, cuáles requieren aprobación y quién las aprueba. Deje constancia por escrito de los umbrales antes de que se ejecute la primera acción automatizada.
6. Piloto con validación paralela. Realice análisis de IA junto con el proceso existente y compare los resultados. El 41 % de las organizaciones lo hacen; sigue siendo el método de validación más riguroso disponible.
7. Mida la precisión y la exhaustividad, no solo el volumen. La eficiencia es el beneficio más fácil de percibir y el que más fácilmente puede sobrevalorarse.
8. Adaptable a flujos de trabajo adyacentes. Extiéndalo a los casos que comparten fuentes de datos y patrones de aprobación con lo que ya funciona.
• Tiempo medio de detección y tiempo medio de respuesta, medidos antes y después
• Precisión: porcentaje de eventos señalados por IA que eran genuinos
• Recuperación: porcentaje de amenazas genuinas detectadas por la IA, muestreadas en comparación con la revisión manual.
• Precisión del cierre automático, muestreada mensualmente
• Horas de analistas recuperadas y a qué se reasignaron
• Tasa de acciones guiadas por IA anuladas por analistas, registrada como una señal de confianza.
Utilice esta lista de verificación antes de la conversación con el proveedor, no durante la misma.
| Criterio | Pregunta para hacer |
| Exactitud | ¿Puede el proveedor demostrar precisión y exhaustividad con datos similares a los de su entorno, y no con datos de referencia? |
| Explicabilidad | ¿Cada conclusión de la IA está vinculada a la evidencia subyacente o solo a un índice de confianza? |
| Privacidad de datos | ¿Dónde se almacenan sus datos? ¿El modelo está aislado de los demás usuarios? ¿Se utilizan sus datos para el entrenamiento? |
| Supervisión humana | ¿Es posible configurar los umbrales de aprobación por tipo de acción, por criticidad del activo y por radio de explosión? |
| Integraciones | ¿Se conecta con las herramientas que tienes, incluidas las que no tienen una API documentada? |
| Auditabilidad | ¿Se registra cada acción impulsada por IA con sus datos de entrada, justificación y aprobador? |
| Profundidad de automatización | ¿Recomienda acciones o las ejecuta de principio a fin con reversión? |
| La seguridad de la propia IA | ¿Cómo se protege el proveedor contra la inyección de código malicioso y las entradas adversarias? ¿Pueden integrarse con MITRE ATLAS? |
| Escalabilidad | ¿Qué ocurre con el coste y la latencia al multiplicar por diez el volumen actual de alertas? |
| Gobernancia | ¿Genera las pruebas que solicitan sus auditores, adaptadas a los marcos de referencia que usted ya utiliza? |
La eficacia de los proveedores y la responsabilidad en materia de datos son las principales preocupaciones de los líderes en seguridad, citadas en ambos casos por 42%. Los profesionales, por su parte, destacan la transparencia (40%) y la eficacia de los proveedores (38%). Estas cuestiones existen porque el mercado las ha generado.
Turbina de carriles de natación es una plataforma de automatización de IA para operaciones de seguridad. Héroe IA es la capa de IA que contiene.
El enfoque de Swimlane se corresponde con las restricciones descritas anteriormente en este artículo:
• Explicabilidad. El resumen de casos y las acciones recomendadas de Hero AI presentan conjuntamente el razonamiento y los datos subyacentes del caso, de modo que los analistas verifican en lugar de aceptar.
• Fundamentación del marco. Las acciones recomendadas basadas en el contexto se fundamentan en marcos establecidos, como NIST CSF y MITRE ATT&CK, lo que proporciona a la salida de la IA un vocabulario que los analistas y auditores ya utilizan.
• Aislamiento de datos. La plataforma privada LLM de Hero AI opera en un entorno aislado dentro de la nube de Turbine. Los datos de los clientes no se comparten externamente.
• Autoridad humana. Los criterios de aprobación son configurables para cada acción, de modo que los equipos establecen sus propios límites entre la recomendación y la ejecución.
• Informes. Los informes mejorados con IA generan informes posteriores a la acción listos para las partes interesadas y resultados multilingües para equipos globales e informes para clientes MSSP.
La IA en ciberseguridad consiste en el uso del aprendizaje automático y los modelos generativos para procesar la telemetría de seguridad, identificar patrones y generar análisis o acciones que los equipos de seguridad puedan implementar. Abarca la detección, la investigación, el apoyo a la toma de decisiones y la respuesta.
En siete áreas principales: clasificación de alertas, investigación de incidentes, detección de amenazas y anomalías, análisis de phishing, respuesta a incidentes, priorización de vulnerabilidades e informes y traspaso de turnos. La investigación de incidentes es actualmente la aplicación más común en la adopción de 47%.
No, y los datos contradicen esta premisa. Los profesionales consideran que la revisión por parte de analistas humanos es una de las defensas más eficaces contra los ataques de IA, con un índice de 39%. La IA amplía las capacidades de un equipo determinado, pero no elimina el criterio necesario para validar sus resultados, y dicho criterio cobra mayor importancia a medida que aumenta el volumen de producción.
Alucinaciones, falsos positivos y negativos, sesgo heredado de los datos de entrenamiento, manipulación adversaria, incluida la inyección inmediata, exposición de datos sensibles a través de agentes con permisos excesivos, explicabilidad limitada, deriva del modelo y sobreautomatización de acciones destructivas.
La IA de seguridad tradicional se basa principalmente en el aprendizaje automático para clasificar y puntuar. La IA generativa produce contenido nuevo: resúmenes, explicaciones y código. Es más rápida y flexible, e introduce modos de fallo que los modelos de clasificación no contemplan, como la falsificación de información.
Los sistemas basados en agentes planifican tareas en múltiples pasos y utilizan diversas herramientas, en lugar de responder a una sola solicitud. En operaciones de seguridad, esto implica llevar a cabo una investigación a través de múltiples fuentes, adaptarse a medida que cambian los hallazgos y proponer o ejecutar una ruta de respuesta. Aquí reside el mayor potencial sin explotar, ya que la investigación y el análisis constituyen el segundo mayor cuello de botella en el flujo de trabajo de 39%.
En las áreas donde las organizaciones la han implementado, 78% informan que la IA ya ofrece un mayor retorno financiero que la automatización, y 92% afirman que la automatización ha cumplido o superado las expectativas operativas. Los retornos se concentran en las organizaciones que implementaron la IA para cubrir una necesidad documentada, en lugar de implementarla primero y luego buscarle una utilidad.
Realice un seguimiento de la precisión y la exhaustividad junto con la eficiencia. Solo el 251 % de las organizaciones realiza un seguimiento de la tasa de exhaustividad y el 171 % realiza un seguimiento de la tasa de falsos positivos, lo que significa que la mayoría de los equipos miden cuánto trabajo eliminó la IA sin medir lo que pasó por alto.
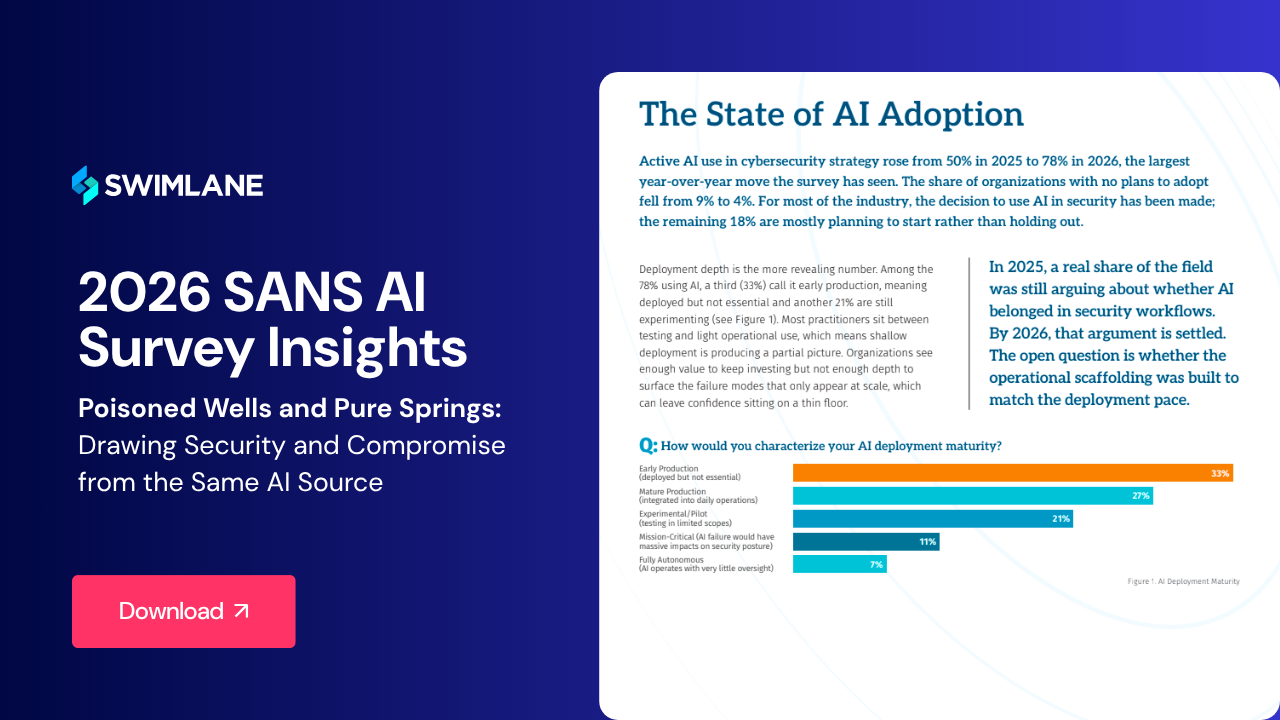
El informe SANS AI Survey 2026 documenta dónde la IA se gana la confianza en el SOC, dónde induce a error a los analistas y qué diferencia a las implementaciones maduras de los proyectos piloto estancados.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español