Centre d'opérations de sécurité piloté par l'IA : Explication du SOC IA
En savoir plus


• Les équipes de sécurité utilisent l'IA dans sept domaines clés : tri des alertes, investigation des incidents, détection des menaces et des anomalies, analyse du phishing, réponse aux incidents, priorisation des vulnérabilités, et reporting et transfert.
• L’adoption a dépassé la maturité. L’utilisation active de l’IA dans la stratégie de cybersécurité est passée de 50% en 2025 à 78% en 2026, pourtant seulement 27% de praticiens décrivent leur déploiement comme une production mature.
• L’IA présente des défaillances documentées et prévisibles. 63 % des praticiens signalent des lacunes importantes dans la détection et la réponse aux menaces liées à l’IA., Ce chiffre est en hausse par rapport à 45% l'année précédente, et environ deux tiers affirment que les conseils de l'IA les ont orientés dans la mauvaise direction au moins une fois au cours des 12 derniers mois.
• Le jugement humain demeure le moyen de contrôle le plus efficace. Interrogés sur les défenses les plus performantes contre les attaques utilisant l'IA, les experts ont cité la détection comportementale. (48%), formation de sensibilisation des utilisateurs (45%) et examen par un analyste humain (39%) avant les contrôles de sécurité spécifiques à l'IA (23%).
• Les dirigeants et les praticiens ne perçoivent pas le système de la même manière. Soixante-sept pour cent des cadres supérieurs sont très confiants dans les résultats de l'IA, contre 21% chez les gestionnaires.
L'IA est utilisée en cybersécurité pour trier les alertes, enquêter sur les incidents, détecter les anomalies, analyser le phishing, piloter les actions de réponse, prioriser les vulnérabilités, rédiger les rapports et automatiser les transferts de responsabilité qui mobilisent les analystes. Concrètement, un modèle analyse les données de télémétrie de sécurité, hiérarchise les informations importantes, explique ses découvertes et recommande ou exécute l'action suivante, tandis qu'un humain conserve le contrôle des décisions importantes. Cette technologie ne se limite plus à la détection ; elle s'étend désormais à l'investigation, à l'aide à la décision et à la réponse tout au long du flux de travail des opérations de sécurité.
Voilà pour la réponse courte. Une réponse plus détaillée et plus complète provient des témoignages directs des praticiens, car les chiffres d'adoption ne disent quasiment rien de l'efficacité de l'IA. Aujourd'hui, 78 % des praticiens utilisent l'IA dans le cadre de leur stratégie de sécurité, et seulement 271 % d'entre eux considèrent ce déploiement comme mature en production. La plupart des organisations utilisent l'IA comme outil de soutien, tout en découvrant encore ses limites.
Comment ce guide a été élaboré. Cet article combine trois sources d'information. Premièrement, une enquête primaire : l'enquête SANS AI 2026 (536 professionnels de l'informatique et de la sécurité), l'enquête SANS SOC 2026 (444 experts SOC, ainsi qu'un module distinct suivi par 69 responsables de la sécurité), et une étude Swimlane menée en collaboration avec Sapio Research auprès de 500 décideurs informatiques et de cybersécurité aux États-Unis et au Royaume-Uni. Deuxièmement, des recommandations techniques de référence du NIST, de la CISA, du MITRE et de l'OWASP. Troisièmement, des résultats concrets issus de déploiements chez des clients Swimlane. Lorsqu'une affirmation repose sur le point de vue de Swimlane plutôt que sur des preuves indépendantes, cela est clairement indiqué. Chaque statistique renvoie à sa source dans la section « Sources et références ».
L'IA en cybersécurité consiste à utiliser l'apprentissage automatique et les modèles génératifs pour traiter les données de télémétrie de sécurité, identifier des schémas qu'un humain mettrait des heures à trouver et produire des analyses ou des actions sur lesquelles une équipe de sécurité peut agir.
Le mécanisme importe plus que l'étiquette. Un SOC génère des données de télémétrie provenant des terminaux, des fournisseurs d'identité, des capteurs réseau, des plateformes de contrôle cloud et des passerelles de messagerie. Ces données arrivent plus vite que n'importe quelle équipe ne peut les analyser. Les systèmes d'IA interviennent à quatre points clés de ce processus :
• Détection. Les modèles évaluent les événements par rapport à des références apprises ou à des schémas connus et mettent en évidence les écarts. C'est là que l'apprentissage automatique intervient dans les outils de sécurité depuis plus d'une décennie, notamment dans les filtres anti-spam, les moteurs comportementaux EDR et l'UEBA.
• Analyse. Les modèles mettent en corrélation un événement signalé avec des signaux connexes, l'enrichissent de renseignements sur les menaces et reconstituent le contexte qu'un analyste devrait autrement recueillir manuellement sur cinq consoles.
• Décision. Les modèles classent l'événement, lui attribuent un niveau de gravité et recommandent une ligne de conduite, généralement en fonction d'un cadre que l'équipe utilise déjà.
• Réponse. L'automatisation exécute l'action, qu'il s'agisse d'isoler un hôte, de désactiver un compte ou de bloquer un expéditeur. L'IA décide de ce qui doit se passer ; l'automatisation le fait.
Cette distinction entre IA et automatisation n'est pas purement théorique. Une étude de Swimlane a révélé que 87% des organisations ont déployé à la fois l'IA et l'automatisation dans les opérations de sécurité, mais seulement 32% les appliquent à des tâches clairement différentes en fonction de leurs forces distinctes. Les équipes qui n'ont pas défini leur rôle respectif dupliquent leurs efforts et limitent le rendement des deux.
Ces quatre termes sont souvent utilisés indifféremment dans le marketing de la sécurité. Ils décrivent des technologies différentes, avec des modes de défaillance différents, et les considérer comme synonymes conduit les équipes à adopter une gouvernance inadaptée à leurs déploiements réels.
| Terme | Qu'est-ce que c'est | Exemple de cybersécurité |
| Intelligence artificielle (IA) | Catégorie générale : systèmes qui effectuent des tâches nécessitant normalement un jugement humain. | Une plateforme qui reçoit une alerte, détermine qu'elle est bénigne et la clôture en fournissant une justification documentée. |
| Apprentissage automatique (ML) | Modèles statistiques qui apprennent des schémas à partir de données sans règles explicites. Déterministes au sein de leur distribution d'entraînement. Faibles face à des comportements véritablement nouveaux. | Un modèle UEBA qui signale un compte de service s'authentifiant depuis une zone géographique inhabituelle à une heure inhabituelle. |
| Intelligence artificielle générative (GenAI) | Modèles qui produisent du contenu nouveau, généralement du langage ou du code, à partir d'une invite. Fluides, rapides et capables de produire un résultat erroné avec assurance. | Un LLM qui lit 40 lignes de journal et rédige un résumé en langage clair des événements pour un dossier de cas. |
| IA agentique | Des systèmes qui planifient un travail en plusieurs étapes, font appel à des outils et s'adaptent à mesure que de nouvelles informations arrivent, plutôt que de répondre à une seule requête. | Un agent qui reçoit un signalement d'hameçonnage, analyse la pièce jointe, vérifie l'expéditeur par rapport aux renseignements sur les menaces, recherche des messages similaires dans l'environnement de messagerie et propose des mesures de confinement. |
Deux conséquences pratiques en découlent. Premièrement, la génération et agentique Les systèmes d'apprentissage automatique présentent des risques que l'apprentissage automatique classique n'implique pas, tels que les hallucinations, l'injection immédiate et l'excès d'agentivité. Le Top 10 de l'OWASP pour les applications d'apprentissage automatique les recense explicitement. Par ailleurs, c'est au niveau des capacités d'agentivité que réside la plus grande part du potentiel inexploité. Les recherches de Swimlane ont révélé que les principaux goulots d'étranglement du flux de travail sont la prise de décision et les approbations (44%) et l'enquête et l'analyse (39%)., et l'investigation consiste précisément en un travail de raisonnement à travers les preuves, un travail que les outils à invite unique n'ont jamais été conçus pour effectuer.
Les sept cas d'usage ci-dessous illustrent les applications concrètes de l'IA par les professionnels, et non les domaines où les fournisseurs prétendent qu'elle a sa place. Chacun suit la même structure : définition, application, flux de travail précis, avantages, limites et preuves.
Qu'est-ce que c'est ?. Déterminer quelles alertes du jour méritent l'attention d'un analyste, et dans quel ordre.
Comment l'IA est appliquée. Les modèles évaluent chaque alerte en fonction de son historique, de la criticité de l'actif et des signaux corrélés, puis classent les alertes par ordre de priorité. Les modèles génératifs ajoutent une justification écrite permettant à l'analyste de vérifier le raisonnement plutôt que de se fier uniquement à la note.
Exemple de flux de travail. Un système SIEM génère 400 alertes pendant la nuit. La plateforme enrichit chacune d'elles avec des informations contextuelles sur l'identité, les actifs et les menaces, regroupe les doublons en un seul cas et présente 12 cas classés par niveau de risque, chacun accompagné des preuves nécessaires.
Avantage. Les praticiens classent le triage des alertes parmi les tâches qu'ils sont le plus disposés à laisser gérer par l'IA, 37% exprimant leur confiance dans les décisions de triage générées par l'IA sans intervention humaine.
Limitation et surveillance humaine. La confiance ne rime pas avec exactitude. Le système de notation des alertes par IA hérite des biais présents dans les données de traitement historiques ; ainsi, un type d’alerte que votre équipe clôture incorrectement depuis un an continuera d’être clôturé. Exigez un échantillonnage périodique des alertes clôturées automatiquement et suivez le taux de rappel, et pas seulement la réduction du volume. Seules 25% des organisations suivent le taux de rappel, c'est-à-dire la part des menaces réelles que l'IA a effectivement détectées.
Qu'est-ce que c'est ?. Rassembler le contexte nécessaire pour comprendre ce qui s'est passé, à travers des outils qui ne communiquent pas entre eux.
Comment l'IA est appliquée. Les modèles extraient les événements connexes, confrontent les indicateurs aux sources de renseignement, reconstituent la chronologie et synthétisent l'affaire. Les systèmes multi-agents vont plus loin et poursuivent une piste d'enquête, décidant des vérifications suivantes en fonction des résultats de la dernière vérification.
Exemple de flux de travail. Une alerte EDR signale un processus suspect. Le système récupère le processus parent, les authentifications récentes de l'utilisateur, l'état des correctifs de l'hôte, la réputation du hachage et tous les autres hôtes ayant exécuté le même binaire, puis génère un résumé du cas exploitable par un analyste de niveau 1.
Avantage. L'investigation des incidents est désormais le cas d'utilisation de l'IA le plus courant dans les opérations de sécurité avec un taux d'adoption de 47%, ayant dépassé la détection des anomalies. Thetabyte a réduit le temps d'investigation moyen chez NNPC de 45 minutes à moins de 10 minutes par alerte en automatisant la corrélation des IOC entre les journaux SIEM, EDR et pare-feu.
Limitations et supervision humaine. C'est dans la synthèse que les hallucinations sont les plus néfastes, car un résumé fluide est perçu comme faisant autorité. Les analystes ont besoin des preuves sous-jacentes liées à chaque affirmation d'un résumé généré afin de pouvoir vérifier plutôt que de se fier aveuglément. La transparence des décisions de l'IA est désormais le principal obstacle pour les praticiens chez 40%.
Qu'est-ce que c'est ?. Détection des activités malveillantes que les contrôles basés sur les signatures ne détectent pas.
Comment l'IA est appliquée. Les modèles comportementaux apprennent à reconnaître le comportement normal d'un utilisateur, d'un hôte ou d'un compte de service et signalent les anomalies. Il s'agit du cas d'utilisation de l'IA le plus ancien et le plus abouti dans le domaine de la sécurité.
Exemple de flux de travail. Le compte d'un utilisateur du service financier commence à énumérer des sites SharePoint à 3 h du matin depuis un nouvel appareil. Aucune signature n'est déclenchée. Un modèle comportemental identifie cette séquence comme anormale et ouvre un ticket.
Avantage. La détection comportementale est la défense que les praticiens jugent la plus efficace contre les attaques utilisant l'IA, citée par 48%, devant les contrôles de sécurité spécifiques à l'IA au 23%. Il est efficace contre les attaques inédites car il observe les actions de l'attaquant plutôt que l'outil utilisé.
Limitation et surveillance humaine. Les anomalies ne sont pas synonymes de malveillance. La détection comportementale génère des faux positifs à un taux proportionnel au dynamisme de votre environnement, et les experts indiquent que c'est précisément dans ce contexte que la confiance dans le fonctionnement de l'IA sans supervision est la plus faible (29%). L'optimisation est un travail continu, et non une simple tâche de déploiement.
Qu'est-ce que c'est ?. Déterminer si un message signalé est malveillant et le supprimer de toutes les boîtes de réception où il est parvenu.
Comment l'IA est appliquée. Les modèles de langage évaluent l'intention, le ton et le prétexte du message, là où les filtres classiques sont inefficaces. L'automatisation supprime les pièces jointes, résout les URL, vérifie la réputation de l'expéditeur, recherche les messages similaires dans l'environnement de messagerie et effectue le nettoyage.
Exemple de flux de travail. Un employé signale un message. En quelques secondes, le système extrait des indicateurs, analyse la pièce jointe dans un environnement isolé, compare l'expéditeur à l'infrastructure connue, identifie 340 destinataires de messages quasi identiques et les met tous en quarantaine en attendant l'approbation d'un analyste.
Avantage. L'hameçonnage reste la méthode d'attaque la plus répandue., Le phishing généré par l'IA figure désormais parmi les techniques d'attaque utilisant l'IA les plus fréquemment observées chez 44%. Les modèles de langage sont efficaces pour expliquer pourquoi Un message est jugé suspect, ce qui permet aux analystes de prendre une décision plus rapidement et de former l'utilisateur chargé de la rédaction des rapports.
Limitation et surveillance humaine. La même fonctionnalité qui détecte les tentatives d'hameçonnage générées par l'IA est également capable de les produire. La purge automatique devrait nécessiter une approbation au-delà d'un certain seuil, car un faux positif supprimant un courriel légitime d'un client de 5 000 boîtes de réception constitue un incident en soi.
Qu'est-ce que c'est ?. Mettre en œuvre les mesures de confinement, d'éradication et de rétablissement une fois la menace confirmée.
Comment l'IA est appliquée. L'IA sélectionne la voie de réponse ; l'automatisation l'exécute à travers l'ensemble des outils. Cette distinction est importante, et c'est une distinction que la plupart des organisations n'ont pas faite délibérément.
Exemple de flux de travail. Une compromission d'identifiants confirmée déclenche la révocation de la session, la réinitialisation du mot de passe, l'application des contrôles d'accès conditionnels, l'isolation du point de terminaison et l'ouverture d'un ticket auprès de l'équipe en charge de l'identité, le tout exécuté séquentiellement avec une procédure de restauration en cas d'échec d'une étape.
Avantage. La réponse automatisée aux incidents se situe à un niveau d'adoption de 39%. Thetabyte a signalé une réduction de 70% du temps de réponse aux incidents chez NNPC, avec une campagne de logiciels malveillants détectée et isolée en moins de cinq minutes avant qu'un utilisateur ne soit compromis.
Limitation et surveillance humaine. Les actions de riposte sont destructives par nature. C'est dans ce domaine que l'approbation humaine devrait être la norme et non l'exception, et que la surautomatisation est la plus dommageable. Les professionnels utilisant l'IA dans le cadre de tests d'intrusion considèrent la prévention des dommages réels causés par l'automatisation en production comme leur principal défi (52%). Ce même principe s'applique à la défense.
Qu'est-ce que c'est ?. Décider, parmi des milliers de problèmes, lesquels corriger en premier, puis mener à bien la correction.
Comment l'IA est appliquée. Les modèles combinent la gravité du CVSS, les renseignements sur l'exploitation, la probabilité EPSS, la criticité des actifs et le contexte commercial en un seul score de risque, puis acheminent la correction vers les équipes qui possèdent les systèmes.
Exemple de flux de travail. Un scanner renvoie 12 000 résultats. La plateforme croise le catalogue des vulnérabilités exploitées connues de la CISA et les scores EPSS, identifie les 40 vulnérabilités exploitées sur des ressources critiques exposées à Internet et ouvre des demandes de modification accompagnées des instructions de correctif.
Avantage. Northland Power, un producteur d'électricité canadien disposant d'une équipe de sécurité de sept personnes couvrant plus de 45 sites, réduit le temps de correction des vulnérabilités critiques de 30% et est en voie d'automatiser la correction de 92% vulnérabilités informatiques critiques.
Limitation et surveillance humaine. La qualité des modèles de priorisation dépend de la qualité de l'inventaire des ressources sous-jacent. Un modèle qui ignore qu'un serveur est exposé à Internet le classera incorrectement. Il est donc essentiel de corriger l'inventaire avant de se fier au système de notation.
7. Rapports, documentation et passation de service
Qu'est-ce que c'est ?. Rédiger les notes de cas, les résumés, la documentation réglementaire et les rapports de relève que les analystes rédigent au lieu d'enquêter.
Comment l'IA est appliquée. Les modèles génératifs analysent le dossier et produisent un document adapté au public cible : rapport technique, synthèse pour le conseil d’administration ou note de passation de consignes pour l’équipe suivante. La production de documents multilingues est essentielle pour les équipes internationales et les rapports destinés aux clients MSSP.
Exemple de flux de travail. À la fin de chaque quart de travail, le système génère un rapport de passation de consignes couvrant les dossiers ouverts, les actions entreprises, les approbations en attente et les inconnues connues, afin que l'analyste entrant puisse commencer avec du contexte plutôt qu'une file d'attente.
Avantage. La rédaction des rapports d'incidents est déjà en cours. une tâche d'IA générative de routine à l'adoption de 40% et un résumé des problèmes de sécurité se situe à 35%. Il s'agit de l'application d'IA générative présentant le moins de risques et le plus fort taux d'adoption dans les SOC, car un humain examine le résultat avant toute diffusion.
Limitation et surveillance humaine. Les rapports réglementaires et juridiques peuvent entraîner des conséquences en cas d'inexactitude. Les rapports générés doivent être approuvés par un responsable désigné, et toute donnée chiffrée doit provenir des données du dossier et non d'une interprétation du modèle.
Le principal défi posé par l'IA dans les opérations de sécurité ne réside pas dans ses capacités, mais dans sa vérification. Un analyste incapable d'expliquer le raisonnement d'un système n'a que deux options : l'accepter sans réserve ou refaire l'analyse manuellement, perdant ainsi le temps que le déploiement était censé permettre de gagner. Quarante pour cent des professionnels citent désormais le manque de transparence des décisions de l'IA comme leur principal obstacle, avant même la difficulté d'intégration.
Les cadres de référence établis résolvent en partie ce problème en dotant les résultats de l'IA d'un vocabulaire commun qu'un humain peut vérifier.
MITRE ATT&CK est une base de connaissances organisée recensant les tactiques et techniques des adversaires observées lors d'intrusions réelles, chacune étant dotée d'un identifiant stable, d'une description, de conseils de détection et de mesures d'atténuation documentées.
Lorsqu'un système d'IA associe une découverte à une technique ATT&CK, il transforme un jugement imprécis en une affirmation vérifiable. “ Activité PowerShell suspecte ” est une simple intuition. “ T1059.001, Interpréteur de commandes et de scripts : PowerShell ” est une déclaration qu'un analyste peut vérifier en la comparant à la ligne de commande réelle, aux incidents antérieurs, et soumettre à un spécialiste des menaces comme hypothèse. Cette association révèle également des lacunes dans la couverture : si un quart de vos détections se concentrent dans l'exécution et qu'aucune ne se déclenche dans l'évasion des défenses, vous avez tiré des enseignements de votre télémétrie.
ATT&CK est important pour une deuxième raison : les systèmes d'IA eux-mêmes deviennent des cibles. MITRE ATLAS ATLAS applique la même structure à l'apprentissage automatique adverse, en répertoriant les techniques telles que l'injection de prompts directe et indirecte contre les systèmes basés sur LLM. Si votre SOC exploite l'IA en production, ATLAS doit figurer dans votre modèle de menaces au même titre qu'ATT&CK.
Le Cadre de cybersécurité NIST 2.0 Le système organise les activités de sécurité en six fonctions : Gouverner, Identifier, Protéger, Détecter, Réagir et Restaurer. La fonction Gouverner, ajoutée dans la version 2.0, est la plus importante pour l’IA, car elle englobe les rôles, les politiques et la supervision qui déterminent si une capacité est effectivement gérée.
Là où ATT&CK décrit le comportement de l'adversaire, CSF décrit la réponse organisationnelle. L'association des actions pilotées par l'IA aux fonctions CSF permet de répondre à la question que se posera un auditeur : à quel contrôle cette action était-elle destinée et qui en est responsable ? Un système d'IA qui isole un hôte exécute le résultat d'une fonction de réponse. Ce résultat a une responsabilité, et c'est dans CSF que cette responsabilité est consignée.
En matière de gouvernance de l'IA, le cadre de gestion des risques liés à l'IA du NIST et son profil d'IA générative (NIST AI 600-1) étendent cette approche aux risques spécifiques aux modèles. Il convient d'associer le CSF au programme de sécurité et le cadre de gestion des risques liés à l'IA (AI RMF) aux modèles exécutés dans ce cadre.
La gouvernance échoue lorsqu'elle se limite à un document de politique que personne n'applique. Selon l'enquête SANS sur l'IA de 2026, 761 000 équipes de sécurité assument désormais un rôle de gouvernance pour l'IA d'entreprise, contre 681 000 auparavant, tandis que la part des équipes disposant d'un programme formel de gestion des risques liés à l'IA a à peine évolué. 63 % des répondants déplorent un manque de visibilité sur l'utilisation des modèles d'IA et sur les vulnérabilités qu'ils exposent. Le mandat s'est étendu ; l'infrastructure, elle, n'a pas suivi.
La cartographie des cadres de référence est l'un des rares contrôles de gouvernance qui se manifeste au quotidien plutôt que lors d'une revue annuelle. Lorsque chaque cas piloté par l'IA intègre une technique ATT&CK et une fonction CSF, la piste d'audit se constitue d'elle-même.
Les exemples ci-dessous proviennent de déploiements clients Swimlane documentés, avec des organisations nommées et des résultats publiés.
Thetabyte et la Nigerian National Petroleum Corporation (NNPC). Thetabyte, fournisseur de services de cybersécurité spécialisé dans la transformation des SOC d'entreprise, a déployé Swimlane Turbine comme plateforme d'automatisation centrale pour NNPC, la compagnie pétrolière nationale du Nigeria et l'une des plus grandes entreprises énergétiques d'Afrique.
• Défi: Les analystes ont corrélé manuellement les indicateurs des journaux SIEM, EDR et pare-feu, passant d'une console à l'autre pour chaque alerte dans un environnement couvrant une infrastructure héritée à l'échelle nationale.
• Application d'IA : Corrélation automatisée des IOC sur l'ensemble des systèmes, plus triage assisté par IA des alertes de niveau 1.
• Résultat: Le temps d'investigation moyen est passé de 45 minutes à moins de 10 minutes par alerte. Le temps de réponse aux incidents a diminué de 701 TPE/3 TPE. Plus de 601 TPE/3 TPE de triage de niveau 1 ont été automatisés au cours des trois premiers mois. Lors d'une campagne de logiciels malveillants ciblant des employés de la NNPC, la plateforme a détecté et isolé la menace en moins de cinq minutes, sans compromission des utilisateurs.
Source: Étude de cas Thetabyte.
Northland Power. Un producteur d'électricité canadien exploitant des installations éoliennes terrestres et en mer, solaires et de gaz naturel sur plus de 45 sites, géré par une équipe de sept personnes.
• Défi: L’identification et la correction manuelles des vulnérabilités à travers un parc informatique et OT mondial étaient impraticables pour une équipe réduite, et les systèmes critiques ne pouvaient tolérer des cycles de correctifs lents.
• Application d'IA : Consolidation des données relatives aux actifs et aux vulnérabilités provenant de plusieurs outils dans un système d'information unique, puis priorisation automatisée par rapport au catalogue des vulnérabilités exploitées connues de la CISA et pilotage des flux de travail de correction.
• Résultat: 30% réduction du temps nécessaire pour corriger les vulnérabilités critiques, 100% gain d'efficacité dans le traitement des demandes des utilisateurs et une voie vers l'automatisation de la correction des 92% vulnérabilités informatiques critiques.
Source: Étude de cas de Northland Power.
Victrix. Un fournisseur de services de sécurité gérés a remplacé sa plateforme SOAR existante par Swimlane Turbine et a migré un an de travail d'automatisation en trois semaines. Patrick Côté, responsable de la cybersécurité chez Victrix, décrit comment l'IA analyse les tickets et les alertes afin que l'analyste puisse confirmer ou infirmer le diagnostic.
Source: Étude de cas Victrix.
Ce que disent les données du secteur en parallèle. Les déploiements individuels illustrent le potentiel réalisable. Les données d'enquête, quant à elles, révèlent les pratiques courantes ; or, les deux sont différents. Selon l'étude Swimlane de 2026, 92 % des répondants affirment que l'automatisation a atteint, voire dépassé, leurs objectifs opérationnels. Ce chiffre s'élève à 551 % pour 3 % des répondants et atteint le même niveau de performance pour l'IA. Par ailleurs, 781 % des répondants indiquent que l'IA génère déjà un meilleur retour sur investissement que l'automatisation dans les domaines où elle est déployée. Considérez les résultats obtenus chez vos clients comme la preuve du potentiel élevé de l'automatisation, et non comme une prévision de vos propres résultats.
Les avantages ci-dessous sont énoncés au niveau où les preuves le justifient.
Enquête plus rapide. Le gain le plus évident et le plus reproductible. La corrélation et l'enrichissement sont des tâches mécaniques qu'une machine effectue plus rapidement qu'une personne, et les réductions constatées sont importantes : de 45 minutes à moins de 10 minutes par alerte chez NNPC. Dans l'ensemble du secteur, les gains de temps et de coûts liés à la réduction du travail manuel constituent l'indicateur d'IA le plus fréquemment suivi chez 45%.
Réduction de la charge de travail répétitive. La rédaction de rapports, la synthèse des cas et la passation de consignes mobilisent des heures d'analystes sans nécessiter leur jugement. Quarante pour cent des praticiens utilisent déjà l'IA générative pour la rédaction des rapports d'incidents.
Cohérence. Un scénario s'exécute de manière identique à 3 h du matin et à 15 h. Les performances humaines varient en fonction de la fatigue ; la réponse automatisée, elle, reste constante. C'est là l'avantage le plus souvent négligé et le plus facile à mesurer.
Priorisation à grande échelle. Lorsque le nombre de problèmes à résoudre dépasse le temps disponible pour les régler, le tri devient la principale tâche. L'équipe de sept personnes de Northland Power couvre plus de 45 sites grâce à l'automatisation du processus de priorisation, et non grâce à une plus grande rapidité d'exécution.
Augmentation des capacités pour les équipes réduites. L'IA ne remplace pas les analystes. Elle augmente le potentiel de travail d'un effectif donné, c'est pourquoi l'étude SANS SOC 2026 considère l'automatisation comme un moyen d'accroître les capacités du personnel existant plutôt que de se substituer aux praticiens qui la pilotent.
Un avantage que les données ne confirment pas. Les affirmations générales selon lesquelles l'IA réduit les faux positifs ne sont pas confirmées par l'expérience pratique. Les faux positifs et la saturation d'alertes demeurent parmi les lacunes les plus fréquemment citées de l'IA, et leur réduction figure parmi les trois principales fonctionnalités que les praticiens demandent encore aux fournisseurs (43%). Il convient de considérer la réduction des faux positifs comme un objectif à atteindre, et non comme un résultat acquis.
Soixante-trois pour cent des praticiens signalent des lacunes importantes lorsque l'IA détecte ou répond aux menaces, contre 451 000 en 2025. Cette augmentation ne signifie pas que l'IA s'est dégradée ; elle signifie simplement que davantage d'équipes l'utilisent à une échelle où ses failles apparaissent.
Hallucination. Les modèles génératifs produisent des résultats fiables et bien formatés, mais erronés. L'hallucination est citée par 341 praticiens comme un défi majeur. Le danger ne réside pas dans l'erreur elle-même, mais dans sa présentation : un résumé clair est plus difficile à remettre en question qu'un résumé confus.
Désorientation. Interrogés sur la fréquence à laquelle les systèmes d'IA les avaient induits en erreur au cours de l'année écoulée, 321 030 praticiens ont répondu que jamais. Les deux tiers restants ont déclaré avoir été induits en erreur au moins une fois, et 91 030 plus de 20 fois. Les équipes ayant adopté l'IA pour réduire leur charge de travail se sont souvent retrouvées avec une nouvelle charge de travail liée à la vérification des erreurs, en plus de l'ancienne.
Faux positifs et faux négatifs. Les modèles comportementaux opposent l'un à l'autre. Un système d'IA peut réduire considérablement la charge de travail des analystes, mais passer à côté d'une part significative des menaces réelles. Une équipe qui se concentre uniquement sur l'efficacité ne s'en apercevra pas avant qu'un incident ne mette le problème en évidence. Seules 25 % des organisations suivent le taux de rappel et seulement 17 % le taux de faux positifs en tant qu'indicateur formel.
Qualité et biais des données. Les modèles entraînés sur la base de l'historique des comportements héritent des erreurs passées. Une classe d'alerte que votre équipe a tendance à fermer incorrectement devient une classe d'alerte que le modèle ferme incorrectement, et ce, plus rapidement.
Manipulation adverse et injection rapide. Les attaquants ciblent l'IA elle-même. Les attaques adverses contre les modèles d'IA figurent parmi les techniques les plus fréquemment observées chez 42%. L'injection de prompts, directe et indirecte, se situe en tête de la liste des risques OWASP LLM et est répertoriée dans MITRE ATLAS. Tout système d'IA qui traite du contenu non fiable, comme des courriels, des tickets et des pages web, est exposé aux instructions intégrées à ce contenu.
Exposition des données et confidentialité. Les copilotes et les agents IA héritent des autorisations des identités qui les sous-tendent. 36 % des professionnels s'inquiètent des fuites de données sensibles ou de propriété intellectuelle de l'entreprise liées à l'utilisation d'outils d'IA par les employés. Il est essentiel de contrôler strictement les accès, tant pour les identités humaines que non humaines ; le principe du moindre privilège relève de la gouvernance de l'IA et non d'une problématique de gestion des identités et des accès distincte.
Explicabilité. Si un praticien ne peut expliquer le raisonnement d'un système, il ne lui reste que la foi ou une reconstruction manuelle. La transparence est désormais le principal obstacle chez 40%.
Dérive du modèle. 52 % des organisations effectuent des validations périodiques, qui contrôlent le système à un instant T. Le comportement de l'IA évolue au gré des menaces, et une validation ponctuelle ne permet pas de détecter ces variations entre deux contrôles. Seule la plateforme 41% réalise des analyses d'IA en parallèle avec les systèmes traditionnels, offrant ainsi la comparaison en temps réel la plus rigoureuse.
Surautomatisation. Le mode de défaillance n'est pas un mauvais outil. C'est l'analyste qui lui fait confiance. Définissez explicitement les situations où une approbation humaine est obligatoire : actions de riposte destructives, toute action affectant plus d'un nombre défini d'utilisateurs ou de ressources, toute action ayant des conséquences réglementaires en matière de rapports, et toute action contre un système de production pour laquelle une restauration propre n'est pas possible.
• Désactivation des comptes et révocation des identifiants pour les identités privilégiées
• Isolation des points de terminaison pour les systèmes de production ou OT
• Suppression en masse des courriels dépassant un seuil de destinataires défini
• Modifications apportées au pare-feu et au contrôle d'accès au réseau
• Toute notification externe, y compris les informations réglementaires et les informations destinées aux clients
• Clôturer un dossier comme bénin alors que l'actif est désigné comme essentiel à l'activité
Avant d'occuper mon poste actuel d'architecte de solutions principal chez Swimlane, j'ai conçu des outils SOC internes, notamment les systèmes de gestion des rapports d'équipe, de la coordination des tâches, des indicateurs de performance des analystes et du suivi des investigations pour plus de 30 clients. Aujourd'hui chez Swimlane, cette expérience de terrain influence ma vision des domaines où l'IA contribue réellement au succès des opérations de sécurité et de ceux où elle engendre des tâches nouvelles et imprévues.
L'erreur la plus fréquente que je constate lors du déploiement de l'IA dans les opérations de sécurité est le manque de compréhension des processus et du niveau de maturité organisationnelle avant le déploiement. Un SOC IA permet d'accélérer le processus, mais un déploiement réussi de ce type de SOC contribue également à maintenir et à accélérer la dynamique déjà en cours, en décuplant l'efficacité des analystes et en constituant un référentiel de connaissances institutionnelles qui éclaire les décisions, tant humaines que automatisées.“
Au cours des 90 premiers jours, “ vous devrez constater une diminution de votre délai de réponse, du temps de traitement et une réduction du nombre de faux positifs traités manuellement ”. Le fait que les analystes disposent de plus de temps pour effectuer des recherches de menaces et d'autres activités proactives est également un indicateur clé de succès, bien que plus difficile à mesurer uniquement par des indicateurs.
La séquence importe plus que la portée. Les déploiements qui donnent des résultats partent d'un manque de capacités clairement identifié et sont déployés en conséquence, plutôt que de déployer d'abord et de chercher ensuite une utilité. L'enquête SANS SOC 2026 a révélé que les SOC obtenant les meilleurs scores de satisfaction technologique ne sont pas ceux qui disposent des budgets les plus importants. Ce sont ceux qui ont défini leurs besoins avant de procéder à l'achat.
Commencez par la partie mécanique du travail. La corrélation, l'enrichissement et la synthèse sont les premières étapes clés, car elles permettent un traitement à grande échelle, nécessitent peu de jugement et sont faciles à vérifier. Thetabyte a automatisé plus de 601 000 appels en triage de niveau 1 en trois mois en commençant par cette étape plutôt qu'au moment de la réponse.
Corrigez l'inventaire avant de vous fier au système de notation. Northland Power a d'abord mis en place un système consolidé d'enregistrement des actifs, puis a automatisé la priorisation par-dessus. L'évaluation des risques sans contexte précis des actifs produit des classements trop péremptoires mais erronés.
Les lacunes d'intégration coûtent plus cher que la qualité du modèle. Vingt-neuf pour cent des organisations citent les transitions entre équipes ou outils comme une source importante de retards. Lorsque l'IA et l'automatisation fonctionnent en silos, le fossé entre elles engendre des frictions qu'aucun outil ne peut combler seul.
L'adoption n'est pas l'intégration. 79 % des répondants à l'enquête SOC utilisent des outils d'IA ou d'apprentissage automatique, et seulement 361 TP3T les ont intégrés à un flux de travail SOC défini. Les autres utilisent l'IA individuellement, sans structure, gouvernance ni validation systématique. Ce manque est d'ordre organisationnel, et non technique.
La confiance en soi des dirigeants devance l'expérience pratique. Soixante-sept pour cent des dirigeants de haut niveau se disent très confiants dans les résultats de l'IA, contre seulement 211 000 managers. Si vos rapports aux dirigeants constituent votre seul canal de rétroaction, vous ne mesurez que l'optimisme.
Une séquence pratique pour les équipes passant du projet pilote à la production.
1. Identifiez le travail répétitif. Utilisez un outil qui enregistre le temps de travail effectif des analystes sur deux semaines. Commencez par les tâches les plus répétitives et les moins exigeantes en termes de jugement. Ne vous attaquez pas d'abord au problème le plus intéressant.
2. Évaluer la qualité et la couverture des données. Vérifiez l'exactitude de l'inventaire des actifs, l'exhaustivité des journaux et le contexte d'identification. L'IA amplifie les données, même lorsqu'elles sont erronées.
3. Sélectionner les cas d'utilisation en fonction des lacunes documentées. Notez l'écart de capacité que chaque déploiement comble et la métrique qui permettra de constater sa réduction.
4. Définir la gouvernance avant le déploiement. Désignez un responsable, recensez les outils d'IA déjà utilisés, rédigez une politique d'une page décrivant les conditions d'utilisation et le traitement des données, et fixez une date de réévaluation. Cela correspond à la fonction « Govern » du NIST CSF 2.0.
5. Établir des limites à l'approbation humaine. Précisez quelles actions s'exécutent automatiquement, lesquelles nécessitent une approbation et qui doit l'approuver. Définissez ces seuils par écrit avant la première exécution automatisée.
6. Projet pilote avec validation parallèle. Intégrez l'analyse par IA au processus existant et comparez les résultats. Quarante et un pour cent des organisations procèdent ainsi ; cela reste la méthode de validation la plus rigoureuse.
7. Mesurez la précision et le rappel, pas seulement le volume. L'efficacité est l'avantage le plus facile à constater et le plus facile à surestimer.
8. Évoluer vers des flux de travail adjacents. Étendre à des cas qui partagent des sources de données et des modèles d'approbation avec ce qui fonctionne déjà.
• Temps moyen de détection et temps moyen de réponse, mesurés avant et après
• Précision : proportion d'événements signalés par l'IA qui étaient authentiques
• Rappel : part des menaces réelles détectées par l’IA, comparée à une analyse manuelle
• Précision de la fermeture automatique, échantillonnée mensuellement
• Heures d'analystes restituées et leur réaffectation
• Taux d'actions guidées par l'IA annulées par les analystes, suivi comme indicateur de confiance
Utilisez cette liste de contrôle avant la conversation avec le fournisseur, et non pendant.
| Critère | Question à poser |
| Précision | Le fournisseur peut-il démontrer la précision et le rappel sur des données similaires à votre environnement, et non sur des données de référence ? |
| Explicabilité | Chaque conclusion de l'IA est-elle liée aux preuves sous-jacentes, ou seulement à un score de confiance ? |
| confidentialité des données | Où sont stockées vos données ? Le modèle est-il isolé des autres locataires ? Vos données sont-elles utilisées pour l’entraînement ? |
| Supervision humaine | Est-il possible de configurer des niveaux d'approbation par type d'action, par criticité de l'actif, par rayon d'explosion ? |
| Intégrations | Est-ce que cela permet de se connecter aux outils que vous utilisez, y compris ceux qui ne disposent pas d'une API documentée ? |
| Auditabilité | Chaque action pilotée par l'IA est-elle consignée avec ses données d'entrée, sa justification et son approbateur ? |
| Profondeur d'automatisation | Recommande-t-il des actions, ou les exécute-t-il de bout en bout avec une restauration ? |
| La sécurité de l'IA elle-même | Comment le fournisseur se protège-t-il contre l'injection de paquets et les entrées adverses ? Peut-il effectuer une correspondance avec MITRE ATLAS ? |
| Évolutivité | Que deviennent les coûts et la latence lorsque votre volume d'alertes est multiplié par 10 ? |
| Gouvernance | Produit-il les éléments de preuve demandés par vos auditeurs, en les harmonisant avec les cadres de référence que vous utilisez déjà ? |
L’efficacité des fournisseurs et la responsabilité en matière de données sont les principales préoccupations des responsables de la sécurité, citées par la norme 42%. Les praticiens, quant à eux, privilégient la transparence (40%) et l’efficacité des fournisseurs (38%). Ces questions sont légitimes car elles sont devenues indispensables pour répondre aux besoins du marché.
Turbine de couloir de nage est une plateforme d'automatisation par IA pour les opérations de sécurité. Héros IA c'est la couche d'IA qu'elle contient.
L'approche de Swimlane correspond aux contraintes décrites précédemment dans cet article :
• Explicabilité. Le résumé de cas et les actions recommandées par Hero AI présentent ensemble le raisonnement et les données sous-jacentes du cas, permettant ainsi aux analystes de vérifier plutôt que d'accepter.
• Fondements du cadre. Les actions recommandées contextuelles s'appuient sur des cadres établis tels que NIST CSF et MITRE ATT&CK, ce qui donne aux résultats de l'IA un vocabulaire que les analystes et les auditeurs utilisent déjà.
• Isolation des données. Le LLM privé de Hero AI fonctionne dans un environnement isolé au sein du cloud Turbine. Les données clients ne sont pas partagées avec des tiers.
• Autorité humaine. Les niveaux d'approbation sont configurables pour chaque action, ce qui permet aux équipes de définir elles-mêmes la limite entre la recommandation et l'exécution.
• Rapport. La production de rapports enrichis par l'IA génère des rapports d'après-action prêts à être présentés aux parties prenantes et des documents multilingues pour les équipes internationales et les clients MSSP.
L'intelligence artificielle en cybersécurité consiste à utiliser l'apprentissage automatique et les modèles génératifs pour traiter les données de télémétrie de sécurité, identifier les tendances et produire des analyses ou des actions exploitables par les équipes de sécurité. Elle couvre la détection, l'investigation, l'aide à la décision et la réponse aux incidents.
Réparti sur sept domaines principaux : tri des alertes, investigation des incidents, détection des menaces et des anomalies, analyse du phishing, réponse aux incidents, priorisation des vulnérabilités, et reporting et passation de relais. L’investigation des incidents est actuellement l’application la plus courante parmi les solutions 47% adoptées.
Non, et les données contredisent cette hypothèse. Les professionnels considèrent l'analyse humaine comme l'une des défenses les plus efficaces contre les attaques utilisant l'IA, avec un score de 39%. L'IA étend les capacités d'un effectif donné. Elle ne remplace pas le jugement nécessaire à la validation de ses productions, et ce jugement devient d'autant plus important que le volume de production augmente.
Hallucinations, faux positifs et faux négatifs, biais hérités des données d'entraînement, manipulation adverse incluant l'injection rapide, exposition de données sensibles via des agents disposant de trop d'autorisations, explicabilité limitée, dérive du modèle et surautomatisation des actions destructives.
L'IA de sécurité traditionnelle repose principalement sur l'apprentissage automatique pour classer et évaluer. L'IA générative, quant à elle, produit du contenu inédit : résumés, explications, code. Plus rapide et plus flexible, elle introduit des modes de défaillance absents des modèles de classification, comme la falsification de données.
Les systèmes multi-agents planifient des tâches en plusieurs étapes et sollicitent des outils, plutôt que de répondre à une simple requête. Dans le domaine de la sécurité, cela implique de mener une enquête à partir de sources diverses, de s'adapter à l'évolution des résultats et de proposer ou d'exécuter une stratégie de réponse. C'est là que réside le plus grand potentiel inexploité, car l'investigation et l'analyse constituent le deuxième goulot d'étranglement des flux de travail chez 39%.
Dans les secteurs où les organisations l'ont déployée, 78% indiquent que l'IA génère déjà un meilleur retour sur investissement que l'automatisation, et 92% affirment que l'automatisation a atteint, voire dépassé, les objectifs opérationnels. Les retours sur investissement se concentrent dans les organisations qui ont déployé l'IA en réponse à un besoin identifié, plutôt que de la déployer d'abord et d'en trouver l'utilité ensuite.
Il est essentiel de suivre la précision et le rappel en plus de l'efficacité. Seules 251 % des organisations suivent le taux de rappel et 171 % le taux de faux positifs, ce qui signifie que la plupart des équipes mesurent la quantité de travail que l'IA a supprimée sans mesurer ce qu'elle a manqué.
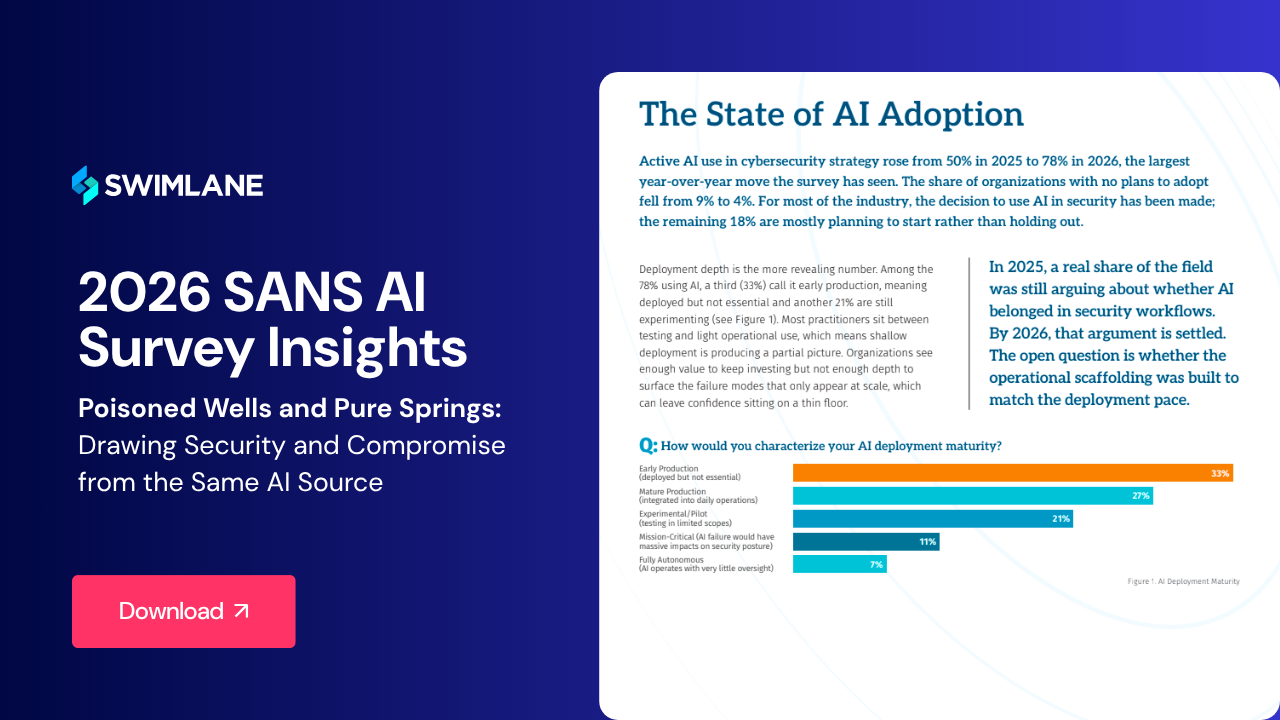
L'étude SANS sur l'IA de 2026 documente les domaines où l'IA gagne la confiance des SOC, ceux où elle induit les analystes en erreur et ce qui distingue les déploiements matures des projets pilotes au point mort.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español