KI-gestütztes Security Operations Center: KI-SOC erklärt
Mehr lesen


• Sicherheitsteams nutzen KI in sieben Kernbereichen: Alarmpriorisierung, Untersuchung von Vorfällen, Erkennung von Bedrohungen und Anomalien, Phishing-Analyse, Reaktion auf Vorfälle, Priorisierung von Schwachstellen sowie Berichterstattung und Übergabe.
• Die Akzeptanz hat die Reife überholt. Der aktive Einsatz von KI in Cybersicherheitsstrategien stieg von 50% im Jahr 2025 bis 78% im Jahr 2026, doch nur 27% der Anwender bezeichnen ihren Einsatz als ausgereifte Produktion.
• KI versagt auf dokumentierte und vorhersehbare Weise. 63 Prozent der Anwender berichten von erheblichen Mängeln bei der Erkennung und Abwehr von KI-Bedrohungen., Im Vergleich zum Vorjahr (451.030) gaben rund zwei Drittel an, dass sie in den letzten zwölf Monaten mindestens einmal durch KI-gestützte Empfehlungen in die falsche Richtung geführt wurden.
• Menschliches Urteilsvermögen bleibt die wirksamste Kontrollmaßnahme. Auf die Frage, welche Abwehrmechanismen am besten gegen KI-gestützte Angriffe wirken, nannten Experten die Verhaltenserkennung. (48%), Sensibilisierungsschulungen für Benutzer (45%) und Überprüfung durch menschliche Analysten (39%) vor KI-spezifischen Sicherheitskontrollen (23%).
• Führungskräfte und Praktiker sehen das System nicht gleich. 67 Prozent der Führungskräfte der C-Suite haben großes Vertrauen in die Ergebnisse von KI-Systemen, im Vergleich zu 211 Prozent der Manager.
Künstliche Intelligenz (KI) wird in der Cybersicherheit eingesetzt, um Warnmeldungen zu priorisieren, Vorfälle zu untersuchen, Anomalien zu erkennen, Phishing-Angriffe zu analysieren, Gegenmaßnahmen einzuleiten, Schwachstellen zu priorisieren, Berichte zu erstellen und die Übergabe von Aufgaben zu verlagern, die Analystenstunden in Anspruch nehmen. Konkret bedeutet dies, dass ein Modell Sicherheitstelemetriedaten auswertet, die Relevanz bewertet, die Ergebnisse erläutert und entweder den nächsten Schritt empfiehlt oder ausführt, während der Mensch die Entscheidungsgewalt über die weitreichenden Folgen behält. Die Technologie beschränkt sich nicht mehr nur auf die Erkennung. Sie erstreckt sich nun auf Untersuchung, Entscheidungsunterstützung und Reaktion im gesamten Workflow der Sicherheitsoperationen.
Das ist die Kurzfassung. Eine ausführlichere und fundiertere Antwort liefern direkte Rückmeldungen von Anwendern, denn die Nutzungszahlen sagen kaum etwas darüber aus, ob KI tatsächlich funktioniert. 78 Prozent der Anwender nutzen KI mittlerweile als Teil ihrer Sicherheitsstrategie, und nur 271 Prozent bezeichnen diesen Einsatz als ausgereift und produktiv. Die meisten Organisationen setzen KI derzeit unterstützend ein und ermitteln noch, wo ihre Schwächen liegen.
Wie dieser Leitfaden entstanden ist. Dieser Artikel kombiniert drei Quellen. Erstens, primäre Umfrageforschung: die SANS AI-Umfrage 2026 (536 IT- und Sicherheitsexperten), die SANS SOC-Umfrage 2026 (444 SOC-Experten sowie ein separates Modul, das von 69 Führungskräften im Bereich IT-Sicherheit absolviert wurde) und eine von Swimlane in Zusammenarbeit mit Sapio Research durchgeführte Studie unter 500 IT- und Cybersicherheitsentscheidern in den USA und Großbritannien. Zweitens: maßgebliche technische Leitlinien von NIST, CISA, MITRE und OWASP. Drittens: Dokumentierte Ergebnisse aus konkreten Kundeneinsätzen mit Swimlane. Wenn eine Aussage auf der Produktperspektive von Swimlane selbst und nicht auf unabhängigen Belegen beruht, wird dies im Text angegeben. Jede Statistik ist im Abschnitt „Quellen und Referenzen“ mit ihrer Quelle verlinkt.
Künstliche Intelligenz in der Cybersicherheit bezeichnet den Einsatz von maschinellem Lernen und generativen Modellen zur Verarbeitung von Sicherheitstelemetriedaten, zur Identifizierung von Mustern, für deren Erkennung ein Mensch Stunden bräuchte, und zur Erstellung von Analysen oder Handlungsempfehlungen, auf deren Grundlage ein Sicherheitsteam handeln kann.
Der Mechanismus ist wichtiger als die Bezeichnung. Ein SOC generiert Telemetriedaten von Endpunkten, Identitätsanbietern, Netzwerksensoren, Cloud-Steuerungsebenen und E-Mail-Gateways. Diese Telemetriedaten treffen schneller ein, als ein Team sie auswerten kann. KI-Systeme befinden sich an vier Punkten in diesem Prozess:
• Erkennung. Modelle bewerten Ereignisse anhand gelernter Referenzwerte oder bekannter Muster und decken Abweichungen auf. Genau hier setzt maschinelles Lernen in Sicherheitswerkzeugen seit über einem Jahrzehnt an, beispielsweise in Spamfiltern, Verhaltensanalysesystemen für EDR und UEBA.
• Analyse. Die Modelle korrelieren ein markiertes Ereignis mit zugehörigen Signalen, reichern es mit Bedrohungsdaten an und stellen den Kontext zusammen, den ein Analyst sonst manuell über fünf Konsolen hinweg erfassen müsste.
• Entscheidung. Die Modelle klassifizieren das Ereignis, weisen ihm einen Schweregrad zu und empfehlen eine Vorgehensweise, die in der Regel auf ein Rahmenwerk abgestimmt ist, das das Team bereits verwendet.
• Antwort. Die Automatisierung führt die Aktion aus, sei es die Isolierung eines Hosts, die Deaktivierung eines Kontos oder die Blockierung eines Absenders. Die KI entscheidet, was geschehen soll; die Automatisierung setzt es um.
Die Unterscheidung zwischen KI und Automatisierung ist nicht akademischer Natur. Swimlane-Studien haben gezeigt, dass 87% der Organisationen haben sowohl KI als auch Automatisierung im Bereich der Sicherheitsoperationen eingesetzt, aber nur 32% wenden sie auf klar unterschiedliche Aufgaben an, basierend auf ihren jeweiligen Stärken. Teams, die nicht festgelegt haben, wo die einzelnen Aufgaben hingehören, verdoppeln den Aufwand und begrenzen den Ertrag auf beiden Seiten.
Diese vier Begriffe werden im Sicherheitsmarketing synonym verwendet. Sie beschreiben unterschiedliche Technologien mit verschiedenen Fehlermodi, und die Verwendung als Synonyme führt dazu, dass Teams am Ende eine Governance-Struktur haben, die nicht zu dem passt, was sie tatsächlich implementiert haben.
| Begriff | Was es ist | Beispiel für Cybersicherheit |
| Künstliche Intelligenz (KI) | Die übergeordnete Kategorie: Systeme, die Aufgaben ausführen, die normalerweise menschliches Urteilsvermögen erfordern. | Eine Plattform, die eine Warnmeldung entgegennimmt, sie als harmlos einstuft und sie mit einer dokumentierten Begründung schließt. |
| Maschinelles Lernen (ML) | Statistische Modelle, die Muster aus Daten ohne explizite Regeln lernen. Deterministisch innerhalb ihrer Trainingsverteilung. Schwach gegenüber wirklich neuem Verhalten. | Ein UEBA-Modell, das ein Dienstkonto kennzeichnet, das sich von einem ungewöhnlichen geografischen Standort zu einer ungewöhnlichen Uhrzeit authentifiziert. |
| Generative KI (GenAI) | Modelle, die anhand einer Eingabeaufforderung neue Inhalte, typischerweise Sprache oder Code, erzeugen. Sie arbeiten flüssig, schnell und sind in der Lage, auch fehlerhafte, aber selbstsichere Ergebnisse zu liefern. | Ein LLM, der 40 Logzeilen liest und eine Zusammenfassung des Geschehens in einfacher Sprache für eine Fallakte verfasst. |
| Agentische KI | Systeme, die mehrstufige Arbeitsabläufe planen, Tools aufrufen und sich an neue Informationen anpassen, anstatt nur eine einzige Eingabeaufforderung zu beantworten. | Ein Agent, der einen Phishing-Bericht erhält, detoniert den Anhang, überprüft den Absender anhand von Bedrohungsdaten, durchsucht die E-Mail-Umgebung nach ähnlichen Nachrichten und schlägt Eindämmungsmaßnahmen vor. |
Daraus ergeben sich zwei praktische Konsequenzen. Erstens, generative und Agentisch Systeme bergen Risiken, die beim klassischen ML nicht auftreten, darunter Halluzinationen, spontane Manipulation und übermäßige Handlungsfähigkeit. Die OWASP Top 10 für LLM-Anwendungen führen diese direkt auf. Zweitens liegt das größte ungenutzte Potenzial in der Handlungsfähigkeit. Die Swimlane-Analyse ergab, dass die größten Engpässe im Arbeitsablauf bei Entscheidungsfindung und Genehmigungen (44%) sowie Untersuchung und Analyse (39%) liegen., Und genau diese Art von Beweisanalyse, bei der man Beweise verknüpft, wurde von Instrumenten mit nur einer einzigen Fragestellung nie verlangt.
Die sieben unten aufgeführten Anwendungsfälle spiegeln wider, wo KI tatsächlich von Praktikern eingesetzt wird, nicht wo Anbieter sie einsetzen. Jeder Fall folgt derselben Struktur: Definition, Anwendung, konkreter Arbeitsablauf, Nutzen, Grenzen und Belege.
Was es ist. Die Entscheidung, welche der täglichen Warnmeldungen die Aufmerksamkeit eines Analysten verdienen und in welcher Reihenfolge.
Wie KI angewendet wird. Die Modelle bewerten jede Warnmeldung anhand ihrer bisherigen Bearbeitung, der Kritikalität der Anlage und korrelierter Signale und ordnen sie anschließend nach Priorität. Generative Modelle fügen eine schriftliche Begründung hinzu, sodass der Analyst die Argumentation überprüfen kann, anstatt die Bewertung einfach zu akzeptieren.
Workflow-Beispiel. Ein SIEM-System löst über Nacht 400 Warnmeldungen aus. Die Plattform reichert jede einzelne mit Informationen zu Identität, Assets und Bedrohungen an, fasst Duplikate zu einem einzigen Fall zusammen und präsentiert 12 Fälle nach Risiko geordnet mit den jeweils zugehörigen Beweismitteln.
Nutzen. Die Praktiker zählen die Alarmpriorisierung zu den Aufgaben, die sie am ehesten einer KI überlassen würden. 37% äußerte Vertrauen in KI-generierte Triage-Entscheidungen ohne menschliches Eingreifen.
Begrenzung und menschliche Aufsicht. Vertrauen ist nicht gleich Genauigkeit. Die KI-gestützte Alarmbewertung übernimmt alle Verzerrungen aus den historischen Bearbeitungsdaten. Das bedeutet, dass ein Alarmtyp, den Ihr Team seit einem Jahr fälschlicherweise abschließt, weiterhin als abgeschlossen gilt. Führen Sie daher regelmäßige Stichproben der automatisch abgeschlossenen Alarme durch und verfolgen Sie die Rückrufquote, nicht nur die Reduzierung des Alarmvolumens. Lediglich 25% der Organisationen erfassen die Rückrufquote, also den Anteil der realen Bedrohungen, die die KI tatsächlich erkannt hat.
Was es ist. Den Kontext zusammenzutragen, der nötig ist, um zu verstehen, was passiert ist, und zwar mit Hilfe von Tools, die nicht miteinander kommunizieren.
Wie KI angewendet wird. Modelle erfassen relevante Ereignisse, gleichen Indikatoren mit Informationsquellen ab, rekonstruieren einen Zeitablauf und fassen den Fall zusammen. Agentische Systeme gehen noch einen Schritt weiter und verfolgen eine Ermittlungsspur, wobei sie basierend auf den Ergebnissen der letzten Überprüfung entscheiden, was als Nächstes geprüft werden soll.
Workflow-Beispiel. Eine EDR-Warnung benennt einen verdächtigen Prozess. Das System ermittelt den übergeordneten Prozess, die letzten Authentifizierungen des Benutzers, den Patch-Status des Hosts, die Hash-Reputation und alle anderen Hosts, die dieselbe Binärdatei ausgeführt haben, und erstellt anschließend eine Fallzusammenfassung, auf deren Grundlage ein Tier-1-Analyst Maßnahmen ergreifen kann.
Nutzen. Die Untersuchung von Sicherheitsvorfällen ist mit einer Verbreitung von 47% mittlerweile der mit Abstand häufigste Anwendungsfall für KI im Bereich der Sicherheitsoperationen und hat damit die Anomalieerkennung überholt. Thetabyte reduzierte die durchschnittliche Untersuchungszeit bei NNPC von 45 Minuten auf unter 10 Minuten pro Alarm durch die Automatisierung der IOC-Korrelation über SIEM-, EDR- und Firewall-Protokolle hinweg.
Beschränkungen und menschliche Aufsicht. Die größte Gefahr bei der Erstellung von Zusammenfassungen besteht darin, dass irreführende Darstellungen als unumstößliche Tatsachen wahrgenommen werden. Analysten benötigen daher für jede Aussage in einer generierten Zusammenfassung die zugrundeliegenden Belege, um diese zu überprüfen, anstatt ihnen blind zu vertrauen. Transparenz bei KI-Entscheidungen ist derzeit die größte Herausforderung für Anwender auf der Konferenz 40%.
Was es ist. Aufspüren schädlicher Aktivitäten, die von signaturbasierten Kontrollen übersehen werden.
Wie KI angewendet wird. Verhaltensmodelle lernen, was für einen Benutzer, Host oder ein Dienstkonto normal ist, und kennzeichnen Abweichungen. Dies ist der älteste und ausgereifteste Anwendungsfall von KI im Bereich der Sicherheit.
Workflow-Beispiel. Ein Benutzerkonto im Finanzbereich beginnt um 3 Uhr morgens von einem neuen Gerät aus, SharePoint-Websites aufzulisten. Es wird keine Signatur ausgelöst. Ein Verhaltensmodell bewertet die Sequenz als anomal und eröffnet einen Fall.
Nutzen. Verhaltenserkennung wird von Experten als die wirksamste Verteidigungsmaßnahme gegen KI-gestützte Angriffe eingestuft (48%), noch vor KI-spezifischen Sicherheitskontrollen (23%). Es wirkt gegen neuartige Angriffe, weil es beobachtet, was ein Angreifer tut, anstatt welches Werkzeug er verwendet.
Begrenzung und menschliche Aufsicht. Anomalien sind nicht gleichbedeutend mit Böswilligkeit. Die Verhaltenserkennung erzeugt Fehlalarme in einem Ausmaß, das proportional zur Dynamik der Umgebung ist. Experten berichten, dass das Vertrauen in KI, die ohne Überprüfung arbeitet, genau hier, bei 29%, am geringsten ist. Die Optimierung ist ein kontinuierlicher Prozess und keine einmalige Aufgabe bei der Bereitstellung.
Was es ist. Feststellen, ob eine gemeldete Nachricht bösartig ist, und sie aus jedem Posteingang entfernen, den sie erreicht hat.
Wie KI angewendet wird. Sprachmodelle analysieren Absicht, Tonfall und mögliche Vorwände im Nachrichtentext – genau hier stoßen klassische Filter an ihre Grenzen. Die Automatisierung entfernt Anhänge, löst URLs auf, prüft die Absenderreputation, durchsucht das E-Mail-Netzwerk nach verwandten Nachrichten und löscht diese.
Workflow-Beispiel. Ein Mitarbeiter meldet eine Nachricht. Innerhalb von Sekunden extrahiert das System Indikatoren, führt den Anhang in einer Sandbox aus, vergleicht den Absender mit bekannter Infrastruktur, identifiziert 340 Empfänger nahezu identischer Nachrichten und isoliert alle bis zur Genehmigung durch einen Analysten.
Nutzen. Phishing bleibt die am weitesten verbreitete Angriffsmethode, KI-generiertes Phishing gehört mittlerweile zu den am häufigsten beobachteten KI-gestützten Angriffstechniken (44%). Sprachmodelle eignen sich gut zur Erklärung von … Warum Eine Meldung wird als verdächtig eingestuft, was Analysten hilft, schneller eine Entscheidung zu treffen und den meldenden Benutzer zu schulen.
Begrenzung und menschliche Aufsicht. Dieselbe Funktion, die KI-generierte Phishing-Mails erkennt, erzeugt sie auch selbst. Die automatische Löschung sollte ab einem bestimmten Erfassungsradius eine Genehmigung erfordern, da ein Fehlalarm, der eine legitime Kunden-E-Mail aus 5.000 Postfächern entfernt, einen eigenen Vorfall darstellt.
Was es ist. Die Maßnahmen zur Eindämmung, Beseitigung und Wiederherstellung werden durchgeführt, sobald eine Bedrohung bestätigt ist.
Wie KI angewendet wird. Die KI wählt den Reaktionspfad aus; die Automatisierung setzt ihn über die gesamte Tool-Architektur hinweg um. Diese Trennung ist wichtig, und die meisten Organisationen haben sie nicht bewusst vorgenommen.
Workflow-Beispiel. Bei einer bestätigten Kompromittierung der Zugangsdaten werden die Sitzung widerrufen, das Passwort zurückgesetzt, bedingte Zugriffsrechte erzwungen, Endpunktisolierung durchgeführt und ein Ticket an das Identitätsteam erstellt. Diese Schritte werden nacheinander ausgeführt, wobei ein Rollback-Pfad für den Fall vorgesehen ist, dass einer der Schritte fehlschlägt.
Nutzen. Die automatisierte Reaktion auf Sicherheitsvorfälle befindet sich im Adoptionsstadium 39%. Thetabyte meldete eine Reduzierung der Reaktionszeit bei Vorfällen um 70% bei NNPC. Eine Malware-Kampagne wurde in weniger als fünf Minuten erkannt und isoliert, bevor ein Benutzer kompromittiert wurde.
Begrenzung und menschliche Aufsicht. Reaktionsmaßnahmen sind per Definition destruktiv. In dieser Kategorie sollte die menschliche Genehmigung die Regel und nicht die Ausnahme sein, und übermäßige Automatisierung verursacht hier den größten Schaden. Praktiker, die KI im Rahmen von Red-Team-Übungen einsetzen, nennen die Verhinderung von realen Schäden durch automatisierte Aktivitäten auf der 52% als größte Herausforderung. Dieselbe Logik gilt auch für die Verteidigung.
Was es ist. Die Entscheidung, welche der tausenden gefundenen Fehler zuerst behoben werden sollen, und anschließend die Behebung bis zum Abschluss voranzutreiben.
Wie KI angewendet wird. Die Modelle kombinieren CVSS-Schweregrad, Exploit-Informationen, EPSS-Wahrscheinlichkeit, Asset-Kritikalität und Geschäftskontext zu einer einzigen Risikobewertung und leiten dann die Behebungsmaßnahmen an die Teams weiter, die für die Systeme verantwortlich sind.
Workflow-Beispiel. Ein Scanner liefert 12.000 Ergebnisse. Die Plattform gleicht den Katalog bekannter ausgenutzter Schwachstellen der CISA mit EPSS-Bewertungen ab, identifiziert die 40 gefundenen Schwachstellen in kritischen, mit dem Internet verbundenen Systemen, die aktiv ausgenutzt werden, und erstellt Änderungsanträge mit beigefügten Patch-Anweisungen.
Nutzen. Northland Power, ein kanadischer Stromerzeuger mit einem siebenköpfigen Sicherheitsteam, das mehr als 45 Standorte betreut., Die Zeit für die Behebung kritischer Sicherheitslücken wurde um 30% verkürzt, und es wird die Behebung von 92% kritischer IT-Sicherheitslücken automatisiert.
Begrenzung und menschliche Aufsicht. Priorisierungsmodelle sind nur so gut wie die zugrunde liegende Anlagenliste. Ein Modell, das einen Server mit Internetzugang nicht erkennt, wird ihn falsch einstufen. Korrigieren Sie Ihre Anlagenliste, bevor Sie sich auf die Bewertung verlassen.
7. Berichterstattung, Dokumentation und Schichtübergabe
Was es ist. Anfertigen von Fallnotizen, Managementzusammenfassungen, regulatorischen Dokumentationen und Schichtwechselberichten, die Analysten schreiben, anstatt selbst zu ermitteln.
Wie KI angewendet wird. Generative Modelle analysieren den Fallbericht und erstellen zielgruppengerechte Ausgaben, sei es ein technischer Abschlussbericht, eine Zusammenfassung für den Vorstand oder ein Übergabeprotokoll für die nachfolgende Schicht. Mehrsprachige Ausgaben sind für globale Teams und das Reporting von MSSP-Kunden wichtig.
Workflow-Beispiel. Am Schichtende generiert das System eine Übergabe, die offene Fälle, ergriffene Maßnahmen, ausstehende Genehmigungen und bekannte Unbekannte umfasst, sodass der neue Analyst mit Kontextinformationen anstatt mit einer Warteschlange beginnt.
Nutzen. Das Verfassen von Vorfallsberichten ist bereits Eine routinemäßige generative KI-Aufgabe befindet sich bei 40%, die Zusammenfassung von Sicherheitsproblemen bei 35%. Dies ist die risikoärmste und am weitesten verbreitete Anwendung von generativer KI im SOC, da ein Mensch die Ergebnisse überprüft, bevor sie irgendwohin gelangen.
Begrenzung und menschliche Aufsicht. Die Erstellung von Berichten für Aufsichtsbehörden und Gerichte kann bei Ungenauigkeiten Konsequenzen haben. Generierte Berichte benötigen einen namentlich genannten Genehmiger, und alle Zahlen in einem generierten Bericht sollten auf den Falldaten und nicht auf der Paraphrasierung durch das Modell basieren.
Das größte Problem beim Einsatz von KI in Sicherheitsoperationen ist nicht die Leistungsfähigkeit, sondern die Verifizierung. Ein Analyst, der nicht nachvollziehen kann, wie ein System zu einem Ergebnis gekommen ist, hat zwei Möglichkeiten: Er muss es einfach akzeptieren oder die Analyse manuell wiederholen und damit die Zeitersparnis verlieren, die der Einsatz eigentlich bringen sollte. Vierzig Prozent der Anwender nennen mittlerweile die Intransparenz von KI-Entscheidungen als größte Hürde, noch vor Integrationsschwierigkeiten.
Etablierte Frameworks lösen dieses Problem teilweise, indem sie der KI-Ausgabe ein gemeinsames Vokabular geben, das ein Mensch überprüfen kann.
MITRE ATT&CK ist eine kuratierte Wissensdatenbank mit Angriffstaktiken und -techniken, die bei realen Angriffen beobachtet wurden, jeweils mit einer stabilen Kennung, einer Beschreibung, Hinweisen zur Erkennung und dokumentierten Gegenmaßnahmen.
Wenn ein KI-System seine Ergebnisse einer ATT&CK-Technik zuordnet, wandelt es eine undurchsichtige Einschätzung in eine überprüfbare Aussage um. “Verdächtige PowerShell-Aktivität” ist ein Indiz. “T1059.001, Befehls- und Skriptinterpreter: PowerShell” ist eine Aussage, die ein Analyst anhand der tatsächlichen Befehlszeile überprüfen, mit früheren Vorfällen vergleichen und einem Threat Hunter als Hypothese übergeben kann. Die Zuordnung deckt auch Lücken in der Abdeckung auf: Wenn sich ein Viertel Ihrer Erkennungen auf die Ausführung konzentriert und keine Abwehrmaßnahmen ausgelöst werden, haben Sie etwas über Ihre Telemetrie gelernt.
ATT&CK ist aus einem zweiten Grund wichtig, da KI-Systeme selbst zu Zielen werden. GEHRUNG ATLAS ATLAS wendet dieselbe Struktur auf adversarielles maschinelles Lernen an und katalogisiert Techniken wie direkte und indirekte Prompt-Injection gegen LLM-gestützte Systeme. Wenn Ihr SOC KI produktiv einsetzt, gehört ATLAS neben ATT&CK in Ihr Bedrohungsmodell.
Der NIST Cybersecurity Framework 2.0 Die Sicherheitsarbeit ist in sechs Funktionen unterteilt: Steuern, Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen. Die Funktion „Steuern“ wurde in Version 2.0 hinzugefügt und ist für KI von größter Bedeutung, da sie die Rollen, Richtlinien und die Aufsicht umfasst, die darüber entscheiden, ob eine Funktion tatsächlich verwaltet wird.
Während ATT&CK das Verhalten von Angreifern beschreibt, beschreibt CSF die Reaktion der Organisation. Die Zuordnung KI-gesteuerter Aktionen zu CSF-Funktionen beantwortet die Frage eines Prüfers: Welcher Kontrollmaßnahme diente diese Aktion und wer ist dafür verantwortlich? Ein KI-System, das einen Host isoliert, führt eine Reaktion aus. Jemand ist für dieses Ergebnis verantwortlich, und diese Verantwortung wird in CSF dokumentiert.
Speziell für die KI-Governance erweitern das NIST AI Risk Management Framework und sein Generative AI Profile (NIST AI 600-1) dies um modellspezifische Risiken. Kombinieren Sie CSF für das Sicherheitsprogramm und AI RMF für die darin ausgeführten Modelle.
Governance scheitert, wenn sie nur in einem Richtliniendokument existiert, das niemand umsetzt. Laut der SANS AI-Umfrage von 2026 übernehmen mittlerweile 761.000 Sicherheitsteams eine Governance-Funktion für KI im Unternehmen (gegenüber 681.000), während der Anteil der Teams mit einem formalen KI-Risikomanagementprogramm nahezu unverändert blieb. 63 Prozent bemängeln mangelnde Transparenz darüber, wo KI-Modelle eingesetzt werden und welche Risiken sie bergen. Die Anforderungen wurden erweitert, die Infrastruktur jedoch nicht.
Die Framework-Abbildung ist eine der wenigen Governance-Kontrollen, die sich im Arbeitsalltag und nicht erst in einer jährlichen Überprüfung bemerkbar macht. Wenn jeder KI-gestützte Fall eine ATT&CK-Technik und eine CSF-Funktion beinhaltet, erstellt sich der Prüfpfad quasi von selbst.
Die folgenden Beispiele stammen aus dokumentierten Swimlane-Kundeneinsätzen mit namentlich genannten Organisationen und veröffentlichten Ergebnissen.
Thetabyte und die Nigerian National Petroleum Corporation (NNPC). Thetabyte, ein Anbieter von Cybersicherheitsdienstleistungen mit Spezialisierung auf die Transformation von SOCs in Unternehmen, setzte Swimlane Turbine als zentrale Automatisierungsplattform für NNPC ein, Nigerias staatlichen Ölkonzern und eines der größten Energieunternehmen Afrikas.
• Herausforderung: Analysten korrelierten manuell Indikatoren aus SIEM-, EDR- und Firewall-Protokollen und wechselten für jede Warnung zwischen den Konsolen in einer Umgebung, die sich über veraltete Infrastrukturen auf nationaler Ebene erstreckte.
• KI-Anwendung: Automatisierte IOC-Korrelation über alle Systeme hinweg sowie KI-gestützte Priorisierung von Warnmeldungen der Stufe 1.
• Ergebnis: Die durchschnittliche Untersuchungszeit sank von 45 Minuten auf unter 10 Minuten pro Alarm. Die Reaktionszeit bei Vorfällen verkürzte sich um 701.030.000 Einheiten. Über 601.030.000 Einheiten der Triage der Stufe 1 wurden innerhalb der ersten drei Monate automatisiert. Während einer Malware-Kampagne gegen NNPC-Mitarbeiter erkannte und isolierte die Plattform die Bedrohung in weniger als fünf Minuten, ohne dass Benutzerdaten gefährdet wurden.
Quelle: Thetabyte-Fallstudie.
Northland Power. Ein kanadischer Energieerzeuger, der Onshore- und Offshore-Wind-, Solar- und Erdgasanlagen an mehr als 45 Standorten betreibt, wurde von einem siebenköpfigen Team gesichert.
• Herausforderung: Die manuelle Identifizierung und Behebung von Schwachstellen in einer globalen OT- und IT-Infrastruktur war für ein kleines Team unpraktisch, und kritische Systeme konnten langsame Patch-Zyklen nicht tolerieren.
• KI-Anwendung: Zusammenführung von Asset- und Schwachstellendaten aus verschiedenen Tools in einem einzigen Datensystem, anschließende automatisierte Priorisierung anhand des CISA-Katalogs bekannter ausgenutzter Schwachstellen und Steuerung von Patching-Workflows.
• Ergebnis: 30% Zeitersparnis bei der Behebung kritischer Sicherheitslücken, 100% Effizienzgewinn bei der Bearbeitung von Benutzeranfragen und ein Weg zur Automatisierung der Behebung von 92% kritischen IT-Sicherheitslücken.
Quelle: Fallstudie Northland Power.
Victrix. Ein Managed-Security-Anbieter ersetzte seine bisherige SOAR-Plattform durch Swimlane Turbine und migrierte die Automatisierungsarbeit eines ganzen Jahres innerhalb von drei Wochen. Patrick Côté, Manager für Cybersicherheit bei Victrix, beschreibt, wie die KI Tickets und Warnmeldungen erläutert, damit der Analyst entscheiden kann, ob die jeweilige Einschätzung zutrifft.
Quelle: Victrix-Fallstudie.
Was die Branchenzahlen dazu aussagen. Einzelne Implementierungen zeigen, was machbar ist. Umfragedaten zeigen, was typisch ist – beides ist nicht dasselbe. 92 Prozent der Befragten in der Swimlane-Studie 2026 geben an, dass die Automatisierung die betrieblichen Erwartungen erfüllt oder übertroffen hat. 55% sagen dasselbe über KI, während 78% berichten, dass KI in den Bereichen, in denen sie eingesetzt wird, bereits einen höheren finanziellen Ertrag als die Automatisierung erzielt. Betrachten Sie Kundenergebnisse als Beweis für das hohe Potenzial, nicht als Prognose Ihrer eigenen Ergebnisse.
Die nachfolgenden Vorteile werden auf dem Niveau dargestellt, das durch die Beweislage gestützt wird.
Schnellere Ermittlungen. Der deutlichste und am besten reproduzierbare Nutzen. Korrelation und Anreicherung sind mechanische Aufgaben, die eine Maschine schneller erledigt als ein Mensch, und die dokumentierten Einsparungen sind beträchtlich: von 45 Minuten auf unter 10 Minuten pro Alarm bei der NNPC. Branchenweit sind Zeit- und Kosteneinsparungen durch weniger manuelle Arbeit die am häufigsten erfasste KI-Kennzahl bei 45%.
Reduzierte Belastung durch sich wiederholende Arbeitsabläufe. Berichtserstellung, Fallzusammenfassung und Schichtübergabe beanspruchen Analystenstunden, ohne dass analytisches Urteilsvermögen erforderlich ist. Vierzig Prozent der Anwender nutzen bereits generative KI für die Erstellung von Vorfallsberichten.
Konsistenz. Ein Handlungsplan wird um 3 Uhr morgens und um 15 Uhr nachmittags identisch ausgeführt. Die menschliche Leistungsfähigkeit schwankt mit der Müdigkeit; die automatisierte Reaktion hingegen nicht. Dies ist der am häufigsten übersehene und am einfachsten messbare Vorteil.
Priorisierung im großen Stil. Wenn mehr Mängel festgestellt werden, als für deren Behebung zur Verfügung stehen, ist die Priorisierung der wichtigste Arbeitsschritt. Das siebenköpfige Team von Northland Power betreut über 45 Standorte, weil die Priorisierung automatisiert ist, nicht weil das Team schneller arbeitet.
Kapazitätserweiterung für schlanke Teams. KI ersetzt keine Analysten. Sie erhöht die Grenzen dessen, was eine bestimmte Personalstärke abdecken kann. Deshalb betrachtet die SANS SOC-Umfrage 2026 die Automatisierung als Erweiterung der bestehenden Personalkapazität und nicht als Ersatz für die Fachkräfte, die sie steuern.
Ein Vorteil, den die Daten nicht belegen. Die weit verbreitete Behauptung, KI reduziere Fehlalarme, wird durch die Praxis nicht bestätigt. Fehlalarme und Alarmmüdigkeit zählen weiterhin zu den am häufigsten genannten Schwächen von KI, und deren Reduzierung ist eine der drei wichtigsten Funktionen, die Anwender laut 43% von Anbietern fordern. Die Reduzierung von Fehlalarmen sollte als Ziel und nicht als Ergebnis betrachtet werden.
63 Prozent der Anwender berichten von erheblichen Mängeln bei der Erkennung und Abwehr von Bedrohungen durch KI – ein Anstieg gegenüber 451 Prozent im Jahr 2025. Dieser Anstieg bedeutet jedoch nicht, dass die KI schlechter geworden ist. Er bedeutet vielmehr, dass immer mehr Teams sie in einem Umfang einsetzen, in dem die Schwächen deutlich werden.
Halluzination. Generative Modelle erzeugen zwar scheinbar korrekte und gut formatierte Ergebnisse, diese sind jedoch fehlerhaft. Laut 341 von 300 Praktikern stellt dies eine der größten Herausforderungen dar. Die Gefahr liegt nicht im Fehler selbst, sondern in der Art der Präsentation: Eine flüssig dargestellte Zusammenfassung lässt sich schwerer anzweifeln als eine verstümmelte.
Fehlleitung. Auf die Frage, wie oft KI-gestützte Empfehlungen sie im vergangenen Jahr in die Irre geführt hätten, antworteten 321 von 300 Anwendern mit „nie“. Die übrigen zwei Drittel wurden mindestens einmal irregeführt, 91 von 30 sogar mehr als 20 Mal. Teams, die KI zur Arbeitsentlastung einsetzten, haben in vielen Fällen zusätzlich zu ihren bisherigen Aufgaben auch noch die Fehlerprüfung übernommen.
Falsch positive und falsch negative Ergebnisse. Verhaltensmodelle stellen die Vor- und Nachteile gegeneinander. Ein KI-System kann die Arbeitsbelastung von Analysten deutlich reduzieren, dabei aber einen erheblichen Teil echter Bedrohungen übersehen. Ein Team, das lediglich auf Effizienz achtet, bemerkt dies erst, wenn ein Vorfall das Problem unumgänglich macht. Nur 251 % der Organisationen erfassen die Rückrufquote und lediglich 171 % die Falsch-Positiv-Rate als formale Kennzahl.
Datenqualität und Verzerrung. Modelle, die auf Basis historischer Dispositionen trainiert wurden, übernehmen historische Fehler. Eine Alarmklasse, die Ihr Team fälschlicherweise geschlossen hat, wird schneller zu einer Alarmklasse, die das Modell ebenfalls fälschlicherweise schließt.
Gegnerische Manipulation und prompte Injektion. Angreifer zielen auf die KI selbst ab. Adversarial Attacks auf KI-Modelle gehören zu den am häufigsten beobachteten KI-gestützten Techniken auf der 42%-Konferenz. Prompt Injection, sowohl direkt als auch indirekt, steht an der Spitze der OWASP LLM-Risikoliste und ist im MITRE ATLAS katalogisiert. Jedes KI-System, das nicht vertrauenswürdige Inhalte wie E-Mails, Tickets und Webseiten liest, ist den darin eingebetteten Anweisungen ausgesetzt.
Datenoffenlegung und Datenschutz. Copiloten und KI-Agenten übernehmen die Berechtigungen der ihnen zugrunde liegenden Identitäten. 36 Prozent der Anwender befürchten, dass sensible Daten oder geistiges Eigentum des Unternehmens durch die Nutzung von KI-Tools durch Mitarbeiter offengelegt werden könnten. Der Zugriff sollte sowohl für menschliche als auch für nicht-menschliche Identitäten streng beschränkt werden; das Prinzip der minimalen Berechtigungen ist eine Kontrollmaßnahme der KI-Governance und kein separates Anliegen des Identitäts- und Zugriffsmanagements (IAM).
Erklärbarkeit. Kann ein Anwender nicht nachvollziehen, warum ein System zu einem bestimmten Ergebnis gelangt ist, bleiben ihm nur Vertrauen oder eine manuelle Neuberechnung. Transparenz ist derzeit die größte Hürde bei 40%.
Modelldrift. 52 Prozent der Organisationen validieren ihr System durch regelmäßige Überprüfungen, die es zu einem bestimmten Zeitpunkt prüfen. Das Verhalten der KI ändert sich jedoch mit der sich wandelnden Bedrohungslandschaft, und eine Momentaufnahme erfasst diese Abweichungen nicht. Nur 41% führt KI-Analysen parallel zu herkömmlichen Systemen durch – der bisher präziseste Echtzeitvergleich.
Überautomatisierung. Der Fehlermodus ist kein schlechtes Werkzeug. Entscheidend ist der Analyst, der ihm vertraut. Definieren Sie explizit, wann eine menschliche Genehmigung zwingend erforderlich ist: bei destruktiven Reaktionsmaßnahmen, bei allen Aktionen, die mehr als eine definierte Anzahl von Benutzern oder Assets betreffen, bei allen Aktionen mit meldepflichtigen Folgen für die Aufsichtsbehörden und bei allen Eingriffen in ein Produktivsystem, deren Rücksetzung nicht reibungslos verläuft.
• Deaktivierung von Konten und Entzug von Zugangsdaten für privilegierte Identitäten
• Endpunktisolierung für Produktions- oder OT-Systeme
• Massen-E-Mail-Bereinigung ab einer bestimmten Empfängerschwelle
• Änderungen an Firewall und Netzwerkzugriffskontrolle
• Jegliche externe Benachrichtigung, einschließlich behördlicher und kundenbezogener Mitteilungen
• Die Schließung eines Falls als unbedenklich, obwohl das betreffende Asset als geschäftskritisch eingestuft ist.
Vor meiner jetzigen Position als Lead Solutions Architect bei Swimlane entwickelte ich interne SOC-Tools und programmierte die Systeme für Schichtberichte, Aufgabenkoordination, Analystenmetriken und die Nachverfolgung von Untersuchungen in über 30 Kundenorganisationen. Diese praktische Erfahrung prägt heute bei Swimlane meine Sichtweise darauf, wo KI die Sicherheitsabläufe tatsächlich unterstützt und wo sie neue, unvorhergesehene Aufgaben schafft.
Der häufigste Implementierungsfehler, den ich bei der Einführung von KI im Bereich der Sicherheitsoperationen beobachte, ist das unzureichende Verständnis der eigenen Prozesse und des Reifegrads der Organisation vor der Implementierung. Ein KI-gestütztes Security Operations Center (SOC) beschleunigt zwar die Prozesse, aber eine gut implementierte KI-gestützte SOC hilft auch dabei, den eingeschlagenen Kurs beizubehalten und zu beschleunigen. Sie wirkt als Multiplikator für Analysten und als Wissensspeicher, der Entscheidungen von Menschen und Maschinen gleichermaßen unterstützt.“
In den ersten 90 Tagen sollten Sie eine Verkürzung der Reaktionszeit, der Verweildauer und eine Reduzierung der Anzahl manuell bearbeiteter Fehlalarme messen. Auch die Tatsache, dass Analysten mehr Zeit für die Bedrohungsanalyse und andere proaktive Maßnahmen gewinnen, ist ein wichtiger Erfolgsindikator, der sich jedoch schwerer allein anhand von Kennzahlen erfassen lässt.
Die Reihenfolge ist wichtiger als der Umfang. Erfolgreiche Implementierungen beginnen mit einer dokumentierten Fähigkeitslücke und setzen diese gezielt an, anstatt erst zu implementieren und dann nach einem Anwendungsfall zu suchen. Die SANS SOC-Umfrage 2026 ergab, dass die SOCs mit der höchsten Technologiezufriedenheit nicht diejenigen mit den größten Budgets sind. Sie sind diejenigen, die ihren Bedarf vor der Anschaffung definiert haben.
Beginnen Sie dort, wo die Arbeit mechanischer Natur ist. Korrelation, Anreicherung und Zusammenfassung sind die ersten Erfolge, da sie sich durch hohe Datenmengen, geringe Beurteilungsintensität und einfache Überprüfbarkeit auszeichnen. Thetabyte erreichte innerhalb von drei Monaten über 601 TP3T Automatisierung der Triage der Stufe 1, indem der Ansatz dort und nicht erst bei der Reaktion ansetzte.
Korrigieren Sie den Lagerbestand, bevor Sie dem Punktesystem vertrauen. Northland Power hat zunächst ein konsolidiertes Anlagenverwaltungssystem aufgebaut und darauf aufbauend eine automatisierte Priorisierung vorgenommen. Risikobewertungen ohne präzisen Anlagenkontext führen zu voreiligen, aber falschen Rangfolgen.
Integrationslücken sind kostspieliger als die Modellqualität. Neunundzwanzig Prozent der Unternehmen nennen Übergänge zwischen Teams oder Tools als wesentliche Verzögerungsursache. Wenn KI und Automatisierung in getrennten Systemen laufen, entsteht eine Kluft zwischen ihnen, die durch kein einzelnes Tool behoben werden kann.
Adoption ist nicht Integration. 79 Prozent der Befragten der SOC-Umfrage nutzen KI- oder ML-Tools, und nur 36% haben diese in einen definierten SOC-Workflow integriert. Die übrigen Unternehmen setzen KI individuell ein, ohne Struktur, Governance oder konsistente Validierung. Diese Lücke ist organisatorischer, nicht technischer Natur.
Das Selbstvertrauen der Führungskraft geht der praktischen Erfahrung voraus. 67 Prozent der Führungskräfte der obersten Ebene (C-Suite) geben an, großes Vertrauen in die Ergebnisse von KI zu haben, im Vergleich zu 211 Prozent der Manager. Wenn die Berichterstattung Ihrer Führungskräfte Ihr einziger Feedback-Mechanismus ist, messen Sie damit Optimismus.
Eine praktische Vorgehensweise für Teams beim Übergang von der Pilotphase zur Serienproduktion.
1. Identifizieren Sie die sich wiederholenden Arbeiten. Ermitteln Sie, in welchem Umfang die Analystenstunden tatsächlich über zwei Wochen verteilt sind. Konzentrieren Sie sich zunächst auf die Aufgaben mit dem höchsten Volumen und dem geringsten Beurteilungsaufwand. Beginnen Sie nicht mit dem interessantesten Problem.
2. Datenqualität und -abdeckung beurteilen. Prüfen Sie die Richtigkeit des Anlageninventars, die Vollständigkeit der Protokolle und den Identitätskontext. KI verstärkt die Aussagekraft der Daten, einschließlich ihrer Fehler.
3. Wählen Sie Anwendungsfälle anhand dokumentierter Lücken aus. Notieren Sie, welche Fähigkeitslücke durch jede Bereitstellung geschlossen wird und welche Kennzahl den Abschluss dieser Lücke belegt.
4. Governance vor der Implementierung definieren. Benennen Sie einen Verantwortlichen, erstellen Sie eine Liste der bereits verwendeten KI-Tools, verfassen Sie eine einseitige Richtlinie zur zulässigen Nutzung und Datenverarbeitung und legen Sie einen Termin für die erneute Überprüfung fest. Dies entspricht der Funktion „Govern“ im NIST CSF 2.0.
5. Grenzen der menschlichen Zustimmung festlegen. Legen Sie fest, welche Aktionen automatisch ausgeführt werden, welche eine Genehmigung erfordern und wer die Genehmigung erteilt. Halten Sie die Schwellenwerte schriftlich fest, bevor die erste automatisierte Aktion ausgeführt wird.
6. Pilotprojekt mit paralleler Validierung. Führen Sie die KI-Analyse parallel zum bestehenden Prozess durch und vergleichen Sie die Ergebnisse. 41 Prozent der Unternehmen tun dies; es ist nach wie vor die strengste verfügbare Validierungsmethode.
7. Messen Sie Präzision und Trefferquote, nicht nur die Lautstärke. Effizienz ist der am einfachsten zu erkennende Vorteil und derjenige, der am leichtesten überbewertet wird.
8. Skalierung auf angrenzende Arbeitsabläufe. Erweitern Sie das Spektrum auf Fälle, die Datenquellen und Genehmigungsmuster mit bereits funktionierenden Ansätzen teilen.
• Mittlere Erkennungszeit und mittlere Reaktionszeit, gemessen vor und nach
• Präzision: Anteil der von der KI als Ereignisse gekennzeichneten Ereignisse, die tatsächlich stattgefunden haben
• Erinnerung: Anteil der von der KI erkannten echten Bedrohungen, Stichprobe im Vergleich zur manuellen Überprüfung
• Genauigkeit der automatischen Schließung, monatliche Stichprobe
• Die Analystenstunden wurden zurückgegeben und wie sie neu verteilt wurden
• Anteil der von Analysten überschriebenen KI-gesteuerten Aktionen, der als Vertrauenssignal erfasst wird
Nutzen Sie diese Checkliste vor dem Gespräch mit dem Anbieter, nicht währenddessen.
| Kriterium | Frage, die man stellen sollte |
| Genauigkeit | Kann der Anbieter die Präzision und Trefferquote anhand von Daten nachweisen, die Ihrer Umgebung ähneln und nicht auf einem Benchmark basieren? |
| Erklärbarkeit | Bezieht sich jede Schlussfolgerung der KI auf die zugrundeliegenden Beweise oder nur auf einen Konfidenzwert? |
| Datenschutz | Wohin gelangen Ihre Daten? Ist das Modell von anderen Mandanten isoliert? Werden Ihre Daten für das Training verwendet? |
| Menschliche Aufsicht | Können Genehmigungsprozesse pro Aktionstyp, pro Kritikalität des Assets, pro Explosionsradius konfiguriert werden? |
| Integrationen | Lässt es sich mit Ihren vorhandenen Tools verbinden, auch mit solchen ohne dokumentierte API? |
| Prüfbarkeit | Wird jede KI-gesteuerte Aktion mit ihren Eingaben, ihrer Begründung und dem Genehmiger protokolliert? |
| Automatisierungsgrad | Empfiehlt es Aktionen oder führt es diese vollständig mit Rollback aus? |
| Sicherheit der KI selbst | Wie schützt sich der Anbieter vor sofortiger Einschleusung und feindlicher Eingabe? Lässt sich dies auf MITRE ATLAS abbilden? |
| Skalierbarkeit | Wie verändern sich Kosten und Latenz bei einer zehnfachen Erhöhung Ihres aktuellen Alarmvolumens? |
| Governance | Liefert es die von Ihren Prüfern geforderten Nachweise, die auf die von Ihnen bereits verwendeten Rahmenwerke abgestimmt sind? |
Die Effizienz von Anbietern und die Verantwortung für Daten sind die beiden wichtigsten Anliegen von Sicherheitsverantwortlichen (siehe 42%). Praktiker nennen Transparenz (40%) und die Effizienz von Anbietern (38%) an erster Stelle. Diese Fragen sind aufgrund der Marktanforderungen relevant.
Swimlane-Turbine ist eine KI-Automatisierungsplattform für Sicherheitsoperationen. Helden-KI ist die KI-Schicht darin.
Der Ansatz von Swimlane entspricht den zuvor in diesem Artikel beschriebenen Einschränkungen:
• Erklärbarkeit. Die Fallzusammenfassung und die Handlungsempfehlungen von Hero AI präsentieren die Argumentation und die zugrunde liegenden Falldaten zusammen, sodass Analysten diese überprüfen, anstatt sie einfach zu akzeptieren.
• Fundamentierung des Rahmens. Die kontextbezogenen Handlungsempfehlungen stützen sich auf etablierte Rahmenwerke wie NIST CSF und MITRE ATT&CK, wodurch die KI-Ausgabe ein Vokabular erhält, das Analysten und Prüfer bereits verwenden.
• Datenisolierung. Die private LLM-Lösung von Hero AI läuft in einer isolierten Umgebung innerhalb der Turbine-Cloud. Kundendaten werden nicht extern weitergegeben.
• Menschliche Autorität. Die Genehmigungsprozesse sind pro Aktion konfigurierbar, sodass Teams ihre eigene Grenze zwischen Empfehlung und Ausführung festlegen können.
• Berichterstattung. Die KI-gestützte Berichterstellung generiert für Stakeholder aufbereitete Abschlussberichte und mehrsprachige Ausgaben für globale Teams und das Reporting von MSSP-Kunden.
Künstliche Intelligenz (KI) in der Cybersicherheit bezeichnet den Einsatz von maschinellem Lernen und generativen Modellen zur Verarbeitung von Sicherheitstelemetriedaten, zur Mustererkennung und zur Generierung von Analysen oder Handlungsempfehlungen für Sicherheitsteams. Sie umfasst Erkennung, Untersuchung, Entscheidungsunterstützung und Reaktion.
In sieben Hauptbereichen: Alarmpriorisierung, Vorfalluntersuchung, Bedrohungs- und Anomalieerkennung, Phishing-Analyse, Reaktion auf Vorfälle, Priorisierung von Schwachstellen sowie Berichterstattung und Schichtübergabe. Die Vorfalluntersuchung ist derzeit die häufigste Anwendung bei der Einführung von 47%.
Nein, und die Daten sprechen gegen diese Annahme. Experten bewerten die Überprüfung durch menschliche Analysten mit 391.300 Stimmen als eine der wirksamsten Abwehrmaßnahmen gegen KI-gestützte Angriffe. KI erweitert zwar die Kapazitäten einer bestimmten Mitarbeiterzahl, ersetzt aber nicht die notwendige Beurteilung der Ergebnisse – und diese Beurteilung gewinnt mit zunehmendem Ausgabevolumen sogar an Bedeutung.
Halluzinationen, falsch positive und falsch negative Ergebnisse, vererbte Verzerrungen aus den Trainingsdaten, adversarische Manipulation einschließlich prompter Injektion, Offenlegung sensibler Daten durch übermäßig berechtigte Agenten, begrenzte Erklärbarkeit, Modelldrift und übermäßige Automatisierung destruktiver Aktionen.
Traditionelle Sicherheits-KI basiert überwiegend auf maschinellem Lernen, das klassifiziert und bewertet. Generative KI erzeugt neue Inhalte: Zusammenfassungen, Erklärungen und Code. Sie ist schneller und flexibler und führt Fehlermodi ein, die Klassifizierungsmodelle nicht aufweisen, einschließlich der gezielten Fälschung von Informationen.
Agentensysteme planen mehrstufige Arbeitsabläufe und rufen Tools auf, anstatt nur auf eine einzelne Anfrage zu reagieren. Im Bereich der Sicherheitsoperationen bedeutet dies, Untersuchungen quellenübergreifend durchzuführen, die Vorgehensweise an sich ändernde Erkenntnisse anzupassen und einen Reaktionsplan vorzuschlagen oder umzusetzen. Hier liegt das größte ungenutzte Potenzial, denn die Untersuchung und Analyse stellt den zweitgrößten Engpass im Arbeitsablauf bei 39% dar.
In den Bereichen, in denen Unternehmen KI bereits eingesetzt haben, berichten 78%, dass KI einen höheren finanziellen Ertrag als Automatisierung liefert, während 92% angeben, dass Automatisierung die betrieblichen Erwartungen erfüllt oder übertroffen hat. Die Erträge konzentrieren sich auf Unternehmen, die KI zur Schließung einer dokumentierten Lücke eingesetzt haben, anstatt zunächst KI einzusetzen und erst später einen Anwendungsfall zu finden.
Präzision und Trefferquote sollten neben der Effizienz erfasst werden. Nur 251 % der Unternehmen erfassen die Trefferquote und 171 % die Falsch-Positiv-Rate. Das bedeutet, dass die meisten Teams messen, wie viel Arbeit die KI übernommen hat, ohne zu erfassen, was sie übersehen hat.
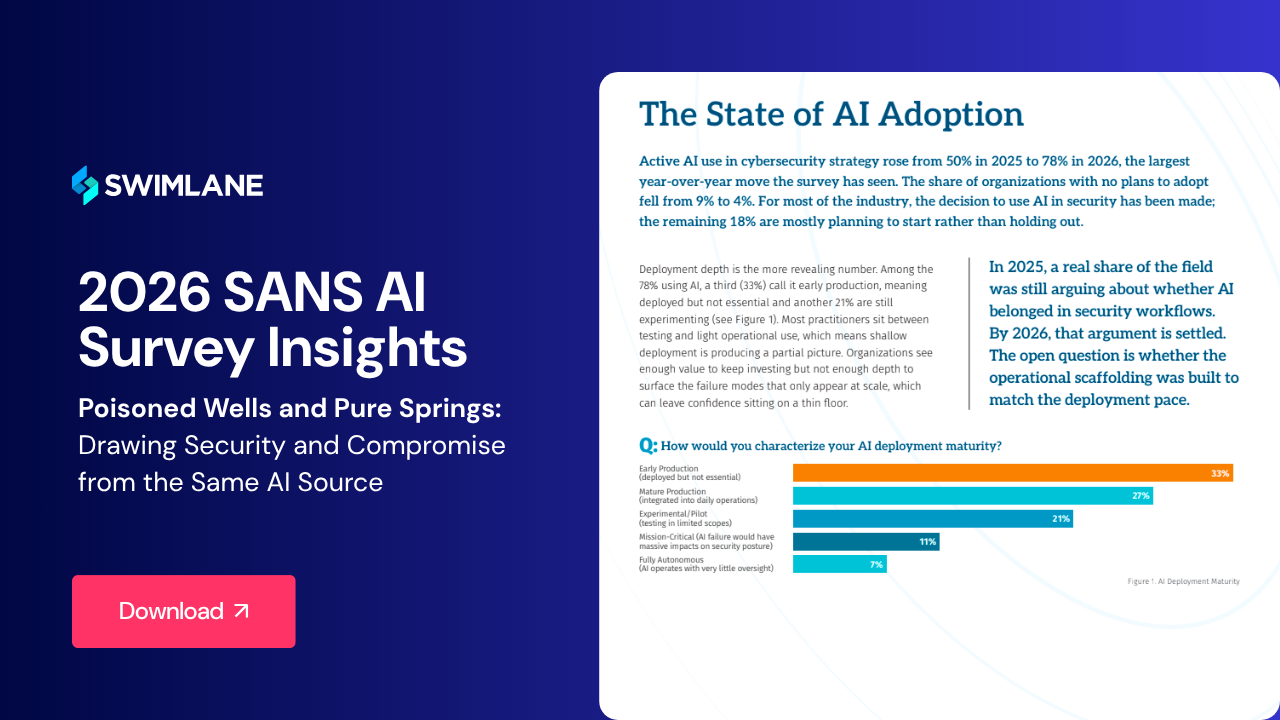
Die SANS AI-Umfrage 2026 dokumentiert, wo KI im SOC Vertrauen gewinnt, wo sie Analysten in die Irre führt und was ausgereifte Implementierungen von ins Stocken geratenen Pilotprojekten unterscheidet.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español