Centro de Operações de Segurança Orientado por IA: SOC com IA Explicado
Ler mais


• As equipes de segurança utilizam IA em sete áreas principais: triagem de alertas, investigação de incidentes, detecção de ameaças e anomalias, análise de phishing, resposta a incidentes, priorização de vulnerabilidades e elaboração de relatórios e transferência de informações.
• A adoção ultrapassou a maturidade. O uso ativo de IA na estratégia de cibersegurança aumentou de A previsão é de que o número de profissionais que utilizam essa tecnologia aumente de 50% em 2025 para 78% em 2026, mas apenas 27% a descrevem como um ambiente de produção maduro.
• A IA falha de maneiras documentadas e previsíveis. Sessenta e três por cento dos profissionais relatam deficiências significativas na detecção e resposta a ameaças por IA., Um aumento em relação aos 45% do ano anterior, e aproximadamente dois terços afirmam que a orientação sobre IA os levou na direção errada pelo menos uma vez nos últimos 12 meses.
• O julgamento humano continua sendo o controle mais eficaz. Questionados sobre quais defesas funcionam melhor contra ataques habilitados por IA, os profissionais citaram a detecção comportamental. (48%), treinamento de conscientização do usuário (45%) e revisão por analista humano (39%) antes dos controles de segurança específicos de IA (23%).
• Líderes e profissionais não enxergam o mesmo sistema. Sessenta e sete por cento dos executivos de alto escalão estão muito confiantes nos resultados da IA, em comparação com 211.030 dos gerentes.
A IA é usada em cibersegurança para triar alertas, investigar incidentes, detectar anomalias, analisar phishing, direcionar ações de resposta, priorizar vulnerabilidades, redigir relatórios e realizar transições de tarefas que consomem horas de trabalho dos analistas. Na prática, isso significa que um modelo lê a telemetria de segurança, classifica o que é importante, explica o que encontrou e recomenda ou executa a próxima etapa, enquanto um humano mantém a autoridade sobre as decisões consequentes. A tecnologia não se limita mais à detecção. Agora, ela abrange investigação, apoio à decisão e resposta em todo o fluxo de trabalho das operações de segurança.
Essa é a resposta curta. A resposta mais longa e robusta vem das respostas diretas dos profissionais da área, porque os números de adoção praticamente não dizem nada sobre se a IA está funcionando. Setenta e oito por cento dos profissionais agora usam IA como parte de sua estratégia de segurança, e apenas 271 mil descrevem essa implementação como produção madura. A maioria das organizações está executando a IA em uma função de apoio, enquanto ainda descobre o que ela faz de errado.
Como este guia foi desenvolvido. Este artigo combina três fontes de informação. Primeiro, pesquisa primária por questionário: a Pesquisa de IA da SANS de 2026 (536 profissionais de TI e segurança), Pesquisa SANS SOC de 2026 (444 profissionais de SOC, além de um módulo separado concluído por 69 executivos de segurança), e pesquisa da Swimlane conduzida com a Sapio Research entre 500 tomadores de decisão de TI e cibersegurança nos EUA e no Reino Unido. Em segundo lugar, orientações técnicas confiáveis do NIST, CISA, MITRE e OWASP. Em terceiro lugar, resultados documentados de implementações de clientes da Swimlane. Quando uma afirmação provém da própria perspectiva do produto da Swimlane, em vez de evidências independentes, isso é indicado no texto. Cada estatística possui um link para sua fonte na seção Fontes e Referências.
A inteligência artificial (IA) em cibersegurança consiste na utilização de aprendizado de máquina e modelos generativos para processar telemetria de segurança, identificar padrões que um humano levaria horas para encontrar e produzir análises ou ações que uma equipe de segurança possa implementar.
O mecanismo importa mais do que o rótulo. Um SOC gera telemetria de endpoints, provedores de identidade, sensores de rede, planos de controle em nuvem e gateways de e-mail. Essa telemetria chega mais rápido do que qualquer equipe consegue lê-la. Os sistemas de IA atuam em quatro pontos desse caminho:
• Detecção. Os modelos avaliam eventos em relação a linhas de base aprendidas ou padrões conhecidos e identificam desvios. É aqui que o aprendizado de máquina atua em ferramentas de segurança há mais de uma década, em filtros de spam, mecanismos comportamentais de EDR e UEBA.
• Análise. Os modelos correlacionam um evento sinalizado com sinais relacionados, enriquecem-no com informações sobre ameaças e reúnem o contexto que um analista, de outra forma, coletaria manualmente em cinco consoles.
• Decisão. Os modelos classificam o evento, atribuem gravidade e recomendam um curso de ação, geralmente mapeado para uma estrutura que a equipe já utiliza.
• Resposta. A automação executa a ação, seja isolar um host, desativar uma conta ou bloquear um remetente. A IA decide o que deve acontecer; a automação faz acontecer.
Essa distinção entre IA e automação não é meramente acadêmica. Uma pesquisa da Swimlane constatou que 871 mil organizações implantaram IA e automação em operações de segurança, mas apenas 321 mil as aplicam a tarefas claramente diferentes, com base em seus pontos fortes distintos. Equipes que não definiram a função de cada um duplicam esforços e limitam o retorno de ambos.
Esses quatro termos são usados de forma intercambiável no marketing de segurança. Eles descrevem tecnologias diferentes com modos de falha distintos, e tratá-los como sinônimos é o que leva as equipes a terem uma governança que não condiz com o que realmente foi implementado.
| Prazo | O que é isso? | Exemplo de cibersegurança |
| Inteligência artificial (IA) | A categoria abrangente: sistemas que executam tarefas que normalmente exigem julgamento humano. | Uma plataforma que recebe um alerta, decide que é benigno e o encerra com uma justificativa documentada. |
| Aprendizado de máquina (ML) | Modelos estatísticos que aprendem padrões a partir de dados sem regras explícitas. Determinísticos dentro de sua distribuição de treinamento. Fracos contra comportamentos genuinamente novos. | Um modelo UEBA que sinaliza uma conta de serviço que se autentica a partir de uma localização geográfica incomum em um horário incomum. |
| Inteligência Artificial Generativa (GenAI) | Modelos que produzem conteúdo novo, geralmente linguagem ou código, a partir de um comando. Fluentes, rápidos e capazes de produzir resultados confiantes, mesmo que incorretos. | Um profissional de Direito que lê 40 linhas de um processo e redige um resumo em linguagem simples do ocorrido para o registro do caso. |
| IA Agética | Sistemas que planejam trabalhos com várias etapas, acionam ferramentas e se adaptam à medida que novas informações chegam, em vez de responder a uma única solicitação. | Um agente que recebe uma denúncia de phishing detona o anexo, verifica o remetente em relação às informações de ameaças, pesquisa o ambiente de e-mail em busca de mensagens semelhantes e propõe medidas de contenção. |
Decorrem duas consequências práticas. Primeiro, generativo e agente Os sistemas introduzem riscos que o aprendizado de máquina clássico não apresenta, incluindo alucinações, injeção imediata e agência excessiva. O OWASP Top 10 para aplicações de aprendizado de máquina lista esses riscos diretamente. Em segundo lugar, a capacidade de agência é onde reside a maior parte do valor inexplorado. A pesquisa da Swimlane descobriu que os principais gargalos no fluxo de trabalho são a tomada de decisões e aprovações (44%) e a investigação e análise (39%)., E a investigação é exatamente o trabalho de raciocínio baseado em evidências que as ferramentas de estímulo único nunca foram solicitadas a fazer.
Os sete casos de uso abaixo refletem onde os profissionais realmente aplicam a IA, e não onde os fornecedores afirmam que ela se encaixa. Cada um segue a mesma estrutura: o que é, como a IA é aplicada, um fluxo de trabalho concreto, o benefício, a limitação e as evidências.
O que é isso?. Decidir quais alertas do dia merecem a atenção de um analista e em que ordem.
Como a IA é aplicada. Os modelos avaliam cada alerta com base no histórico de disposição, na criticidade do ativo e em sinais correlacionados, classificando-os em seguida. Os modelos generativos adicionam uma justificativa escrita para que o analista possa verificar o raciocínio em vez de aceitar a pontuação.
Exemplo de fluxo de trabalho. Um SIEM dispara 400 alertas durante a noite. A plataforma enriquece cada um com contexto de inteligência de identidade, ativos e ameaças, agrupa duplicados em um único caso e apresenta 12 casos classificados por risco, com as respectivas evidências.
Beneficiar. Os profissionais classificam a triagem de alertas como uma das tarefas que estão mais dispostos a deixar a IA executar, com 37% expressando confiança nas decisões de triagem geradas por IA sem interação humana.
Limitação e supervisão humana. Confiança não é o mesmo que precisão. A pontuação de alertas por IA herda qualquer viés existente nos dados históricos de disposição, o que significa que um tipo de alerta que sua equipe vem fechando incorretamente há um ano continuará sendo fechado. Exija amostragem periódica de alertas fechados automaticamente e monitore o recall, não apenas a redução de volume. Apenas 251 mil organizações monitoram a taxa de recall, ou seja, a porcentagem de ameaças reais que a IA de fato detectou.
O que é isso?. Reunir o contexto necessário para entender o que aconteceu, usando ferramentas que não se comunicam entre si.
Como a IA é aplicada. Os modelos extraem eventos relacionados, comparam indicadores com fontes de inteligência, reconstroem uma linha do tempo e resumem o caso. Os sistemas agentes vão além e seguem uma linha de investigação, decidindo o que verificar em seguida com base no que a última verificação retornou.
Exemplo de fluxo de trabalho. Um alerta EDR identifica um processo suspeito. O sistema recupera o processo pai, as autenticações recentes do usuário, o estado de patches do host, a reputação do hash e quaisquer outros hosts que executaram o mesmo binário, e então gera um resumo do caso para que um analista de nível 1 possa tomar medidas.
Beneficiar. A investigação de incidentes é agora o caso de uso de IA mais comum em operações de segurança, com adoção de 47%, tendo ultrapassado a detecção de anomalias. A Thetabyte reduziu o tempo médio de investigação na NNPC de 45 minutos para menos de 10 minutos por alerta, automatizando a correlação de indicadores de comprometimento (IOCs) entre os logs de SIEM, EDR e firewall.
Limitações e supervisão humana. A sumarização é onde a alucinação causa mais danos, porque um resumo fluente é percebido como definitivo. Os analistas precisam das evidências subjacentes vinculadas a cada afirmação em um resumo gerado para que possam verificar em vez de simplesmente confiar. A transparência nas decisões de IA é agora a principal barreira enfrentada pelos profissionais da área na 40%.
O que é isso?. Detectar atividades maliciosas que os controles baseados em assinaturas não detectam.
Como a IA é aplicada. Os modelos comportamentais aprendem o que é considerado normal para um usuário, host ou conta de serviço e sinalizam desvios. Este é o caso de uso de IA mais antigo e mais maduro em segurança.
Exemplo de fluxo de trabalho. A conta de um usuário da área financeira começa a enumerar sites do SharePoint às 3h da manhã a partir de um novo dispositivo. Nenhuma assinatura é acionada. Um modelo comportamental classifica a sequência como anômala e abre um chamado.
Beneficiar. A detecção comportamental é considerada pelos profissionais de defesa como a mais eficaz contra ataques habilitados por IA, citada por 48%, à frente dos controles de segurança específicos para IA, citados por 23%. Ele funciona contra ataques inovadores porque observa o que o atacante faz, em vez de qual ferramenta ele usou.
Limitação e supervisão humana. Anômalo não é malicioso. A detecção comportamental gera falsos positivos a uma taxa proporcional à dinâmica do ambiente, e os profissionais relatam o menor nível de confiança na IA operando sem revisão justamente aqui, em 29%. O ajuste fino é um trabalho contínuo, não uma tarefa de implantação.
O que é isso?. Determinar se uma mensagem denunciada é maliciosa e removê-la de todas as caixas de entrada em que foi recebida.
Como a IA é aplicada. Os modelos de linguagem avaliam a intenção, o tom e o pretexto no corpo da mensagem, que é onde os filtros clássicos encontram dificuldades. A automação remove anexos, resolve URLs, verifica a reputação do remetente, pesquisa mensagens relacionadas no ambiente de e-mail e as exclui.
Exemplo de fluxo de trabalho. Um funcionário denuncia uma mensagem. Em segundos, o sistema extrai indicadores, detona o anexo em um ambiente de teste, compara o remetente com a infraestrutura conhecida, identifica 340 destinatários de mensagens quase idênticas e os coloca em quarentena até a aprovação do analista.
Beneficiar. O phishing continua sendo o caminho de ataque mais universal., E o phishing gerado por IA está agora entre as técnicas de ataque com IA mais comumente observadas no 44%. Os modelos de linguagem são eficazes na explicação. por que Uma mensagem é considerada suspeita, o que ajuda os analistas a tomarem uma decisão mais rapidamente e auxilia no treinamento do usuário responsável pelos relatórios.
Limitação e supervisão humana. A mesma funcionalidade que detecta phishing gerado por IA também o produz. A exclusão automática deve exigir aprovação acima de um raio de alcance definido, pois um falso positivo que remove um e-mail legítimo de um cliente de 5.000 caixas de entrada constitui um incidente por si só.
O que é isso?. Executar as etapas de contenção, erradicação e recuperação assim que uma ameaça for confirmada.
Como a IA é aplicada. A IA seleciona o caminho de resposta; a automação o executa em toda a pilha de ferramentas. Essa divisão é importante, e é uma divisão que a maioria das organizações não fez deliberadamente.
Exemplo de fluxo de trabalho. A confirmação de comprometimento de credenciais aciona a revogação da sessão, a redefinição da senha, a imposição de acesso condicional, o isolamento do endpoint e a abertura de um chamado para a equipe de identidade, executados em sequência, com um caminho de reversão caso alguma etapa falhe.
Beneficiar. A resposta automatizada a incidentes está com um nível de adoção de 39%. A Thetabyte relatou uma redução de 70% no tempo de resposta a incidentes na NNPC, com uma campanha de malware detectada e isolada em menos de cinco minutos, antes que qualquer usuário fosse comprometido.
Limitação e supervisão humana. As ações de resposta são destrutivas por natureza. Esta é a categoria em que a aprovação humana deve ser a regra, e não a exceção, e onde a automação excessiva causa os maiores danos. Profissionais que utilizam IA em testes de segurança ofensiva (red team) citam como seu principal desafio impedir que a atividade automatizada cause danos reais em produção, no nível 52%. A mesma lógica se aplica à defesa.
O que é isso?. Decidir qual das milhares de vulnerabilidades corrigir primeiro e, em seguida, garantir que a correção seja concluída.
Como a IA é aplicada. Os modelos combinam a gravidade do CVSS, informações sobre exploração, probabilidade do EPSS, criticidade do ativo e contexto de negócios em uma única pontuação de risco e, em seguida, encaminham a remediação para as equipes responsáveis pelos sistemas.
Exemplo de fluxo de trabalho. Um scanner retorna 12.000 resultados. A plataforma cruza informações do catálogo de Vulnerabilidades Conhecidas e Exploradas da CISA com as pontuações do EPSS, identifica os 40 resultados em ativos críticos expostos à internet que estão sendo explorados ativamente e abre solicitações de alteração com instruções de correção anexadas.
Beneficiar. A Northland Power, uma produtora de energia canadense com uma equipe de segurança de sete pessoas que cobre mais de 45 locais, Reduziu o tempo de correção de vulnerabilidades críticas em 30% e está a caminho de automatizar a correção de 92% vulnerabilidades críticas de TI.
Limitação e supervisão humana. Os modelos de priorização são tão bons quanto o inventário de ativos subjacente. Um modelo que não reconhece que um servidor está exposto à internet irá classificá-lo incorretamente. Corrija o inventário antes de confiar na pontuação.
7. Elaboração de relatórios, documentação e passagem de turno
O que é isso?. Produzir as notas de caso, resumos executivos, documentação regulatória e relatórios de troca de turno que os analistas escrevem em vez de investigar.
Como a IA é aplicada. Os modelos generativos leem o registro do caso e produzem resultados personalizados para o público-alvo, seja um relatório técnico pós-ação, um resumo para a diretoria ou uma nota de transição para o próximo turno. A disponibilidade em vários idiomas é importante para equipes globais e para a geração de relatórios para clientes de MSSP (Managed Security Service Provider).
Exemplo de fluxo de trabalho. Ao final do turno, o sistema gera um relatório de transferência contendo casos em aberto, ações tomadas, aprovações pendentes e incógnitas conhecidas, para que o analista que assume o turno comece com contexto em vez de uma fila de tarefas.
Beneficiar. A elaboração de relatórios de incidentes já está em andamento. Uma tarefa rotineira de IA generativa está em 40% de adoção, e o resumo de problemas de segurança está em 35%. Esta é a aplicação de IA generativa de menor risco e maior taxa de adoção no SOC, porque um humano revisa o resultado antes de ele ser implementado.
Limitação e supervisão humana. A elaboração de relatórios regulatórios e legais acarreta consequências para imprecisões. Os relatórios gerados precisam de um aprovador humano nomeado e registrado, e qualquer número em um relatório gerado deve ser proveniente dos dados do caso, e não de uma paráfrase feita pelo modelo.
O maior desafio da IA em operações de segurança não é a capacidade, mas sim a verificação. Um analista que não consegue explicar por que um sistema chegou a uma conclusão tem duas opções: aceitá-la sem questionar ou refazer a análise manualmente, perdendo o tempo que a implementação deveria ter economizado. Quarenta por cento dos profissionais da área agora apontam a transparência nas decisões de IA como o principal obstáculo, à frente da dificuldade de integração.
As estruturas estabelecidas resolvem parte disso, fornecendo à saída da IA um vocabulário comum que um humano pode verificar.
MITRE ATT&CK É uma base de conhecimento selecionada sobre táticas e técnicas de adversários observadas em intrusões reais, cada uma com um identificador estável, uma descrição, orientações de detecção e medidas de mitigação documentadas.
Quando um sistema de IA mapeia sua descoberta para uma técnica do ATT&CK, ele converte um julgamento opaco em uma afirmação verificável. "Atividade suspeita do PowerShell" é um indício. "T1059.001, Interpretador de Comandos e Scripts: PowerShell" é uma afirmação que um analista pode verificar comparando-a com a linha de comando real, com incidentes anteriores e apresentar a um caçador de ameaças como uma hipótese. O mapeamento também expõe lacunas de cobertura: se um quarto das suas detecções se concentra em Execução e nada é acionado em Evasão de Defesa, você aprendeu algo sobre sua telemetria.
O ATT&CK é importante por um segundo motivo, já que os próprios sistemas de IA se tornam alvos. MITRA ATLAS Aplica a mesma estrutura ao aprendizado de máquina adversário, catalogando técnicas, incluindo injeção direta e indireta de prompts contra sistemas protegidos por LLM. Se o seu SOC executa IA em produção, o ATLAS deve fazer parte do seu modelo de ameaças juntamente com o ATT&CK.
O Estrutura de Segurança Cibernética do NIST 2.0 Organiza o trabalho de segurança em seis funções: Governar, Identificar, Proteger, Detectar, Responder e Recuperar. A função Governar foi adicionada na versão 2.0 e é a mais importante para a IA, pois abrange as funções, políticas e supervisão que determinam se uma capacidade está sendo efetivamente gerenciada.
Enquanto o ATT&CK descreve o comportamento do adversário, o CSF descreve a resposta organizacional. Mapear as ações orientadas por IA para as funções do CSF responde à pergunta que um auditor fará: a qual controle essa ação estava servindo e quem é o responsável por ela? Um sistema de IA que isola um host está executando um resultado da função de Resposta. Alguém é responsável por esse resultado, e o CSF é onde essa responsabilidade é registrada.
Especificamente para a governança de IA, a Estrutura de Gerenciamento de Riscos de IA do NIST e seu Perfil de IA Generativa (NIST AI 600-1) estendem isso para riscos específicos de modelos. Combine a CSF para o programa de segurança e a Estrutura de Gerenciamento de Riscos de IA para os modelos executados dentro dele.
A governança falha quando se resume a um documento de política que ninguém opera. Na Pesquisa de IA da SANS de 2026, 761 mil e três mil membros de equipes de segurança agora desempenham um papel de governança para IA corporativa, um aumento em relação aos 681 mil e três mil membros anteriores, enquanto a porcentagem daqueles com um programa formal de risco de IA praticamente não mudou. Sessenta e três por cento citam a falta de visibilidade sobre onde os modelos de IA são usados e o que eles expõem. O mandato se expandiu; a infraestrutura, não.
O mapeamento de frameworks é um dos poucos controles de governança que se manifesta no trabalho diário, em vez de apenas em uma revisão anual. Quando cada caso orientado por IA incorpora uma técnica ATT&CK e uma função CSF, o histórico de auditoria se constrói automaticamente.
Os exemplos abaixo provêm de implementações documentadas de clientes da Swimlane, com organizações nomeadas e resultados publicados.
Thetabyte e Corporação Nacional de Petróleo da Nigéria (NNPC). A Thetabyte, provedora de serviços de cibersegurança especializada na transformação de SOCs empresariais, implementou o Swimlane Turbine como plataforma central de automação para a NNPC, empresa petrolífera estatal da Nigéria e uma das maiores empresas de energia da África.
• Desafio: Os analistas correlacionaram manualmente indicadores em logs de SIEM, EDR e firewall, alternando entre consoles para cada alerta em um ambiente que abrangia infraestrutura legada em escala nacional.
• Aplicação de IA: Correlação automatizada de indicadores de comprometimento (IOCs) em todos os sistemas, além de triagem assistida por IA para alertas de Nível 1.
• Resultado: O tempo médio de investigação caiu de 45 minutos para menos de 10 minutos por alerta. O tempo de resposta a incidentes diminuiu 70%. Mais de 60% de triagem de Nível 1 foram automatizadas nos primeiros três meses. Durante uma campanha de malware direcionada a funcionários da NNPC, a plataforma detectou e isolou a ameaça em menos de cinco minutos, sem comprometer o usuário.
Fonte: Estudo de caso da Thetabyte.
Northland Power. Uma empresa canadense de geração de energia que opera instalações eólicas, solares e de gás natural em terra e no mar em mais de 45 localidades, com segurança garantida por uma equipe de sete pessoas.
• Desafio: Identificar e corrigir manualmente vulnerabilidades em um ambiente global de OT e TI era impraticável para uma equipe enxuta, e os sistemas críticos não podiam tolerar ciclos de aplicação de patches lentos.
• Aplicação de IA: Consolidamos dados de ativos e vulnerabilidades de múltiplas ferramentas em um único sistema de registro, priorizamos automaticamente esses dados com base no catálogo de Vulnerabilidades Conhecidas e Exploradas da CISA e gerenciamos os fluxos de trabalho de aplicação de patches.
• Resultado: Redução de 30% no tempo para corrigir vulnerabilidades críticas, ganho de eficiência de 100% no tratamento de solicitações de usuários e um caminho para automatizar a correção de 92% vulnerabilidades críticas de TI.
Fonte: Estudo de caso da Northland Power.
Victrix. Um provedor de segurança gerenciada substituiu sua plataforma SOAR anterior pela Swimlane Turbine e migrou um ano de trabalho de automação em três semanas. Patrick Côté, Gerente de Segurança Cibernética da Victrix, descreve a IA interpretando tickets e alertas para que o analista possa decidir se o veredicto é válido.
Fonte: Estudo de caso da Victrix.
O que os dados do setor indicam em conjunto com essas informações. Implantações individuais mostram o que é possível alcançar. Dados de pesquisas mostram o que é típico, e os dois não são a mesma coisa. Noventa e dois por cento dos entrevistados na pesquisa da Swimlane de 2026 afirmam que a automação atendeu ou superou as expectativas operacionais, enquanto 551 mil dizem o mesmo sobre a IA, com 781 mil relatando que a IA já proporciona um retorno financeiro maior do que a automação nas áreas em que foi implementada. Considere os resultados dos clientes como prova de que o potencial é alto, não como uma previsão dos seus próprios resultados.
Os benefícios abaixo são apresentados de acordo com o nível de evidência que os comprovam.
Investigação mais rápida. O ganho mais claro e consistente. Correlação e enriquecimento são tarefas mecânicas que uma máquina executa mais rapidamente do que uma pessoa, e as reduções documentadas são significativas: de 45 minutos para menos de 10 minutos por alerta na NNPC. Em todo o setor, a economia de tempo e custos resultante da redução do trabalho manual é a métrica de IA mais comumente monitorada na 45%.
Redução da carga de trabalho repetitiva. A elaboração de relatórios, o resumo de casos e a passagem de turno consomem horas de analistas sem exigir seu julgamento. Quarenta por cento dos profissionais já utilizam IA generativa para a redação de relatórios de incidentes.
Consistência. Um playbook é executado da mesma forma às 3h da manhã e às 15h. O desempenho humano varia com a fadiga; a resposta automatizada, não. Este é o benefício mais frequentemente negligenciado e mais fácil de mensurar.
Priorização em escala. Quando o número de problemas encontrados supera o tempo disponível para resolvê-los, a classificação se torna a única tarefa. A equipe de sete pessoas da Northland Power atende mais de 45 localidades porque a priorização é automatizada, e não porque a equipe trabalhe mais rápido.
Expansão da capacidade para equipes enxutas. A IA não substitui os analistas. Ela amplia o limite do que uma determinada equipe pode abranger, e é por isso que a Pesquisa SANS SOC de 2026 define a automação como uma extensão da capacidade da equipe existente, em vez de uma substituição para os profissionais que a gerenciam.
Um benefício que os dados não comprovam. Alegações generalizadas de que a IA reduz falsos positivos não se confirmam na experiência prática. Falsos positivos e fadiga de alertas continuam sendo algumas das deficiências mais citadas da IA, e reduzi-los é uma das três principais funcionalidades que os profissionais ainda solicitam aos fornecedores, segundo a 43%. Considere a redução de falsos positivos como um objetivo, não como um resultado já alcançado.
Sessenta e três por cento dos profissionais relatam deficiências significativas quando a IA detecta ou responde a ameaças, um aumento em relação aos 451.030 em 2025. Esse aumento não significa que a IA piorou. Significa que mais equipes a estão utilizando em uma escala onde as falhas se tornam evidentes.
Alucinação. Os modelos generativos produzem resultados confiantes e bem formatados, porém incorretos. A alucinação é citada por 34% dos profissionais da área como um dos principais desafios. O perigo não está no erro em si, mas na forma como ele é apresentado: um resumo fluente é mais difícil de questionar do que um resumo confuso.
Desorientação. Questionados sobre a frequência com que a orientação por IA os levou a conclusões erradas no último ano, 321% dos profissionais responderam que nunca. Os dois terços restantes foram induzidos ao erro pelo menos uma vez, e 91% mais de 20 vezes. As equipes que adotaram a IA para reduzir a carga de trabalho, em muitos casos, adquiriram uma nova tarefa de verificação de erros, além da antiga.
Falsos positivos e falsos negativos. Os modelos comportamentais são um contraponto. Um sistema de IA pode reduzir drasticamente a carga de trabalho dos analistas, mas deixar passar uma parcela significativa de ameaças reais, e uma equipe focada apenas na eficiência não perceberá isso até que um incidente exponha a questão. Apenas 251 mil organizações monitoram a taxa de recall e somente 171 mil monitoram a taxa de falsos positivos como uma métrica formal.
Qualidade e viés dos dados. Modelos treinados com base em disposições históricas herdam erros históricos. Uma classe de alerta que sua equipe vem fechando incorretamente se torna uma classe de alerta que o modelo fecha incorretamente, e mais rapidamente.
Manipulação adversária e injeção imediata. Os atacantes visam a própria IA. Ataques adversários a modelos de IA estão entre as técnicas habilitadas por IA mais comumente observadas no 42%. A injeção de prompts, direta e indireta, está no topo da lista de riscos do OWASP LLM e catalogada no MITRE ATLAS. Qualquer sistema de IA que leia conteúdo não confiável, incluindo e-mails, tickets e páginas da web, fica exposto a instruções embutidas nesse conteúdo.
Exposição de dados e privacidade. Os copilotos e agentes de IA herdam as permissões das identidades por trás deles. Trinta e seis por cento dos profissionais se preocupam com o vazamento de dados sensíveis ou propriedade intelectual da empresa devido ao uso de ferramentas de IA pelos funcionários. Defina limites de acesso rigorosos tanto para identidades humanas quanto não humanas; o princípio do menor privilégio é um controle de governança de IA, e não uma preocupação separada de IAM (Gestão de Identidades e Acessos).
Explicabilidade. Se um profissional não consegue explicar por que um sistema chegou a uma determinada conclusão, as únicas opções são a fé ou a reconstrução manual. A transparência é agora o principal obstáculo na 40%.
Desvio do modelo. Cinquenta e dois por cento das organizações validam seus sistemas por meio de revisões periódicas, que verificam o sistema em um determinado momento. O comportamento da IA se altera conforme o cenário de ameaças muda, e as revisões pontuais não detectam essa variação entre as verificações. Somente a 41% realiza análises de IA em paralelo com sistemas tradicionais, a comparação em tempo real mais rigorosa disponível.
Automação excessiva. O modo de falha não é uma ferramenta ruim. O problema é o analista que confia nela. Defina explicitamente onde a aprovação humana é obrigatória: ações de resposta destrutivas, qualquer ação que afete mais do que um número definido de usuários ou ativos, qualquer ação com consequências para relatórios regulatórios e qualquer ação contra um sistema de produção onde o rollback não seja seguro.
• Desativação de contas e revogação de credenciais para identidades privilegiadas
• Isolamento de endpoints para sistemas de produção ou de tecnologia operacional (OT)
• Exclusão de e-mails em massa acima de um limite de destinatários definido
• Alterações no firewall e no controle de acesso à rede
• Qualquer notificação externa, incluindo divulgações regulatórias e ao cliente.
• Encerrar um caso como benigno quando o ativo for considerado essencial para os negócios
Antes de assumir minha função atual como Arquiteto de Soluções Sênior na Swimlane, desenvolvi ferramentas internas para SOC, criando os sistemas responsáveis por relatórios de turno, coordenação de tarefas, métricas de analistas e acompanhamento de investigações em mais de 30 organizações de clientes. Hoje, na Swimlane, essa experiência prática influencia minha visão sobre onde a IA realmente auxilia as operações de segurança e onde ela cria novas tarefas imprevistas.
O erro de implementação mais comum que observo quando as organizações implantam IA em operações de segurança é a falta de compreensão de seus processos e do nível de maturidade organizacional antes da implementação. Um SOC com IA ajuda a acelerar o processo, mas uma boa implementação também contribui para manter e acelerar o caminho já percorrido, atuando como um multiplicador de forças para "analistas e um repositório de conhecimento institucional que embasa decisões tanto de humanos quanto de máquinas".“
Nos primeiros 90 dias, “você vai querer medir uma diminuição no tempo de resposta, no tempo de permanência e uma redução no número de falsos positivos resolvidos manualmente”. Ver os analistas ganharem mais tempo para realizar buscas de ameaças e outras atividades proativas também é um indicador-chave de sucesso, embora seja mais difícil de mensurar apenas com métricas.
A sequência importa mais do que o escopo. As implementações que produzem resultados começam com uma lacuna de capacidade documentada e são implementadas para supri-la, em vez de implementar primeiro e procurar uma utilidade depois. A Pesquisa SANS SOC de 2026 constatou que os SOCs com maior pontuação em satisfação tecnológica não são aqueles com os maiores orçamentos. São aqueles que decidiram o que precisavam antes de comprar.
Comece pela parte mecânica do trabalho. Correlação, enriquecimento e sumarização são os primeiros passos a serem dados, pois envolvem alto volume, exigem pouco julgamento e são fáceis de verificar. A Thetabyte alcançou mais de 60% de automação na triagem de Nível 1 em três meses, começando por essa etapa em vez de pela resposta.
Corrija o inventário antes de confiar na pontuação. A Northland Power primeiro construiu um sistema consolidado de registro de ativos e, em seguida, automatizou a priorização com base nele. A avaliação de risco sem um contexto preciso dos ativos produz classificações confiantes, porém incorretas.
As lacunas de integração custam mais do que a qualidade do modelo. Vinte e nove por cento das organizações citam as transições entre equipes ou ferramentas como uma fonte significativa de atraso. Quando a IA e a automação operam em silos separados, a lacuna entre elas se torna um atrito que nenhuma ferramenta individual consegue resolver.
Adoção não é integração. Setenta e nove por cento dos participantes da Pesquisa SOC utilizam ferramentas de IA ou ML, e apenas 36% as integraram a um fluxo de trabalho SOC definido. Os demais utilizam IA individualmente, sem estrutura, governança ou validação consistente. Essa lacuna é organizacional, não técnica.
A confiança da liderança precede a experiência prática. Sessenta e sete por cento dos executivos de alto escalão relatam alta confiança nos resultados da IA, contra 211 mil e três mil dos gerentes. Se seus relatórios executivos são o único meio de feedback que você tem, você está medindo otimismo.
Uma sequência prática para equipes que estão passando da fase piloto para a produção.
1. Identifique o trabalho repetitivo. Instrumento onde as horas de trabalho do analista são efetivamente utilizadas durante duas semanas. Concentre-se primeiro nas tarefas de maior volume e menor necessidade de julgamento. Não comece pelo problema mais interessante.
2. Avaliar a qualidade e a abrangência dos dados. Confirme a precisão do inventário de ativos, a integridade dos registros e o contexto de identidade. A IA amplifica tudo o que os dados dizem, inclusive o que está errado.
3. Selecione casos de uso com base nas lacunas documentadas. Anote a lacuna de capacidade que cada implementação preenche e a métrica que demonstrará que ela foi preenchida.
4. Defina a governança antes da implementação. Nomeie um responsável, faça um inventário das ferramentas de IA já em uso, redija uma política de uma página que abranja o uso aceitável e o tratamento de dados e defina uma data para reavaliação. Isso corresponde à função Governança no NIST CSF 2.0.
5. Estabeleça limites de aprovação humana. Especifique quais ações são executadas automaticamente, quais exigem aprovação e quem a aprova. Defina os limites por escrito antes da execução da primeira ação automatizada.
6. Projeto piloto com validação paralela. Execute análises de IA em paralelo com o processo existente e compare os resultados. Quarenta e um por cento das organizações fazem isso; continua sendo o método de validação mais rigoroso disponível.
7. Meça a precisão e a revocação, não apenas o volume. A eficiência é o benefício mais fácil de perceber e o mais fácil de sobrevalorizar.
8. Adaptável a fluxos de trabalho adjacentes. Ampliar para casos que compartilham fontes de dados e padrões de aprovação com o que já funciona.
• Tempo médio de detecção e tempo médio de resposta, medidos antes e depois
• Precisão: percentagem de eventos sinalizados pela IA que eram genuínos.
• Relembrando: percentual de ameaças reais detectadas pela IA, comparado à revisão manual.
• Precisão do fechamento automático, amostrada mensalmente
• Horas de analista devolvidas e para que foram realocadas
• Taxa de ações guiadas por IA anuladas por analistas, monitorada como um sinal de confiança.
Use esta lista de verificação antes da conversa com o fornecedor, não durante ela.
| Critério | Pergunta a fazer |
| Precisão | O fornecedor consegue demonstrar a precisão e a revocação em dados semelhantes ao seu ambiente, e não em um benchmark? |
| Explicabilidade | Todas as conclusões da IA estão relacionadas às evidências subjacentes ou apenas a um nível de confiança? |
| Privacidade de dados | Para onde vão seus dados? O modelo está isolado de outros usuários? Seus dados são usados para treinamento? |
| Supervisão humana | É possível configurar portões de aprovação por tipo de ação, por criticidade do ativo e por raio de impacto? |
| Integrações | Ele se conecta às ferramentas que você possui, incluindo aquelas que não possuem uma API documentada? |
| Auditabilidade | Todas as ações orientadas por IA são registradas com suas entradas, justificativa e responsável pela aprovação? |
| Profundidade de automação | Ele recomenda ações ou as executa de ponta a ponta com reversão? |
| Segurança da própria IA | Como o fornecedor se defende contra injeção de código e entradas adversárias? É possível mapeá-lo para o MITRE ATLAS? |
| Escalabilidade | O que acontece com o custo e a latência quando o volume de alertas aumenta 10 vezes? |
| Governança | Ele produz as evidências que seus auditores solicitam, mapeadas para as estruturas que você já utiliza? |
A eficácia dos fornecedores e a responsabilidade pelos dados são as principais preocupações conjuntas entre os líderes de segurança, cada uma citada por 42%, e os profissionais mencionam a transparência (40%) e a eficácia dos fornecedores (38%) em primeiro lugar. Essas questões existem porque o mercado as tornou necessárias.
Turbina Swimlane é uma plataforma de automação de IA para operações de segurança. IA Heroica é a camada de IA dentro dele.
A abordagem da Swimlane se adequa às restrições descritas anteriormente neste artigo:
• Explicabilidade. O resumo de casos e as ações recomendadas da Hero AI apresentam o raciocínio e os dados subjacentes do caso em conjunto, permitindo que os analistas verifiquem em vez de simplesmente aceitarem.
• Fundamentação estrutural. As Ações Recomendadas Sensíveis ao Contexto utilizam estruturas já estabelecidas, incluindo o NIST CSF e o MITRE ATT&CK, o que proporciona aos resultados da IA um vocabulário já utilizado por analistas e auditores.
• Isolamento de dados. O LLM privado da Hero AI opera em um ambiente isolado dentro da nuvem Turbine. Os dados do cliente não são compartilhados externamente.
• Autoridade humana. Os mecanismos de aprovação são configuráveis para cada ação, permitindo que as equipes definam seus próprios limites entre recomendação e execução.
• Relatório. A geração de relatórios com inteligência artificial produz relatórios pós-ação prontos para as partes interessadas e saída multilíngue para equipes globais e relatórios para clientes MSSP.
A inteligência artificial (IA) em cibersegurança consiste na utilização de aprendizado de máquina e modelos generativos para processar telemetria de segurança, identificar padrões e gerar análises ou ações que as equipes de segurança possam implementar. Abrange detecção, investigação, apoio à decisão e resposta a incidentes.
Em sete áreas principais: triagem de alertas, investigação de incidentes, detecção de ameaças e anomalias, análise de phishing, resposta a incidentes, priorização de vulnerabilidades e elaboração de relatórios e transferência de turno. A investigação de incidentes é atualmente a aplicação mais comum na adoção do padrão 47%.
Não, e os dados contradizem essa premissa. Profissionais da área consideram a revisão por analistas humanos uma das defesas mais eficazes contra ataques com IA, com uma pontuação de 39%. A IA amplia a capacidade de uma equipe reduzida. Ela não elimina o julgamento necessário para validar o que produz, e esse julgamento torna-se ainda mais importante à medida que o volume de produção aumenta.
Alucinações, falsos positivos e negativos, viés herdado dos dados de treinamento, manipulação adversária, incluindo injeção de prompts, exposição de dados sensíveis por meio de agentes com permissões excessivas, explicabilidade limitada, deriva do modelo e automatização excessiva de ações destrutivas.
A IA de segurança tradicional é predominantemente baseada em aprendizado de máquina, que classifica e pontua. A IA generativa produz conteúdo novo: resumos, explicações, código. Ela é mais rápida e flexível, e introduz modos de falha que os modelos de classificação não possuem, incluindo a fabricação de informações com alta confiança.
Sistemas agentes planejam trabalhos em várias etapas e acionam ferramentas, em vez de responder a uma única solicitação. Em operações de segurança, isso significa conduzir uma investigação a partir de diversas fontes, adaptando-se conforme as descobertas mudam e propondo ou executando um plano de resposta. É aqui que reside o maior valor inexplorado, pois a investigação e a análise representam o segundo maior gargalo no fluxo de trabalho da 39%.
Nas áreas onde as organizações implementaram a IA, 781% relatam que ela já proporciona um retorno financeiro maior do que a automação, e 921% afirmam que a automação atendeu ou superou as expectativas operacionais. Os retornos se concentram em organizações que implementaram a IA para suprir uma lacuna documentada, em vez de implementá-la primeiro e encontrar uma utilidade posteriormente.
Acompanhe a precisão e a abrangência juntamente com a eficiência. Apenas 251 mil organizações monitoram a taxa de abrangência e 171 mil monitoram a taxa de falsos positivos, o que significa que a maioria das equipes está medindo quanto trabalho a IA removeu sem medir o que ela deixou passar.
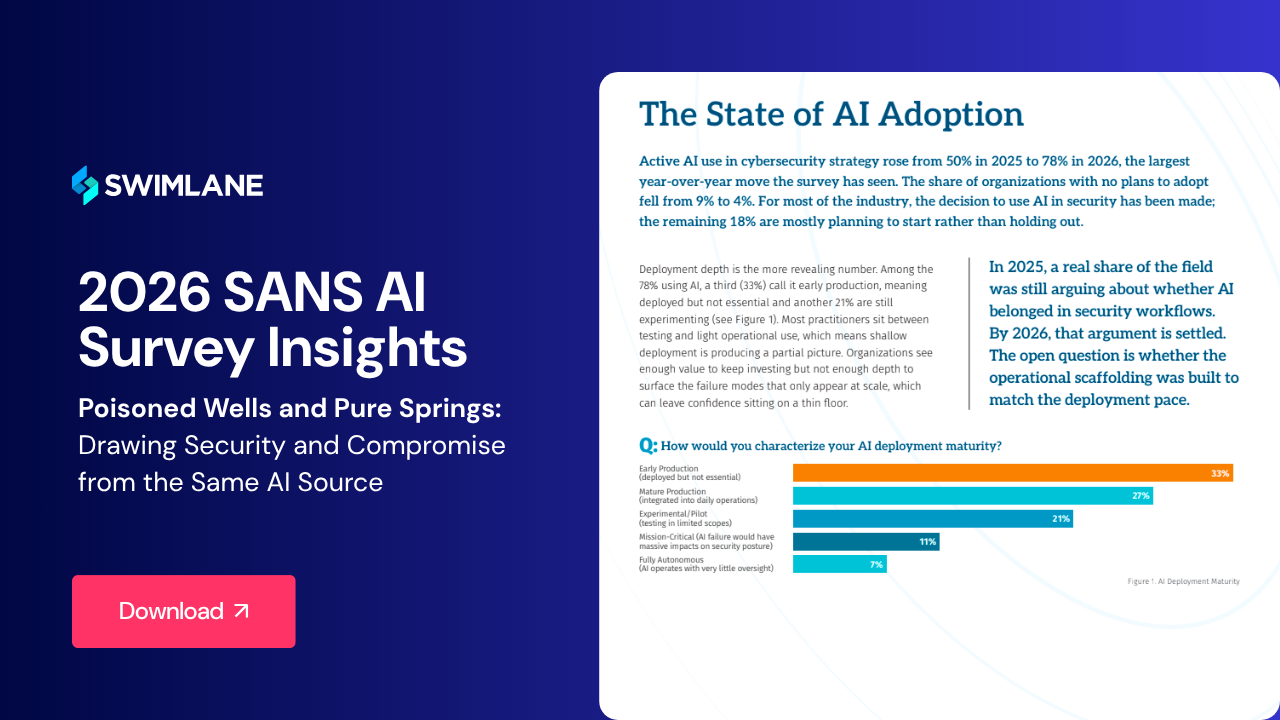
O estudo SANS AI Survey de 2026 documenta onde a IA conquista a confiança do SOC, onde ela induz os analistas ao erro e o que diferencia as implementações maduras dos projetos-piloto estagnados.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español