SOCケース管理の管理方法
続きを読む
この記事の残りの部分では、実際に何が必要なのか、CISAがなぜ今この変更を行ったのか、そして連邦政府機関であろうとなかろうと、セキュリティチームが人員を増やすことなくどのように運用化できるのかを詳しく解説します。.
BOD 26-04は、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)による拘束力のある運用指令であり、連邦政府機関の意思決定方法を変更するものです。 どれの 脆弱性を最初に修正し、 どれくらい速いか. KEVカタログに掲載されているすべての脆弱性を同じように扱ったり、静的なCVSSスコアに頼ったりするのではなく、各機関は、4つの現実世界の危険信号に基づいて各脆弱性を評価し、そのスコアに連動した段階的なタイムラインで修復を行う必要があります。.
CISAはこれを、 コンプライアンス重視のパッチ適用 に リスク主導型パッチ適用目標はリストにあるすべてのCVEをクローズすることではなく、実際にアクセス可能で、積極的に悪用され、自動化が容易で、実際に損害を与える可能性のあるCVEを優先的にクローズすることです。.
BOD 26-04は、以前の2つの指令を正式に置き換えるものです。:
2つの傾向が衝突した。まず、修復パフォーマンスは改善するどころか悪化していた。 2026年ベライゾンデータ侵害調査報告書, 、 のみ 2025年には、KEVリストに掲載された脆弱性のうち26%が完全に修復されました。, 前年の38%から減少し、修復時間の中央値は上昇した。 43日間, 既知の脆弱性の悪用が依然として主要な初期侵入経路であったにもかかわらず、厳しい期限設定はパッチ適用の迅速化には繋がらず、むしろパッチ疲れを引き起こしていた。.
第二に、CISAは、AIが脆弱性の開示から悪用までの期間を短縮していることを明確に述べています。攻撃者がAIを使用して公開されたCVEから動作するエクスプロイトを数日で作成できる場合、一律の14日間という期間は、最も重要な脆弱性に対しては遅すぎ、そうでない脆弱性に対しては厳しすぎます。BOD 26-04はCISAの回答です。真に危険なごく一部の脆弱性に対しては、これまで機関に求められた中で最速の3日間で対応し、そうでない大多数の脆弱性に対しては、次のシステムアップグレードまで延期するなど、実質的な救済措置を与えるものです。.
すべての資産におけるすべての脆弱性は、次の4つの質問に基づいて評価されます。
これは チェックリストではなく、意思決定ツリー; その 組み合わせ 修復レベルは、チェック項目の数だけでなく、様々な要因によって決定されます。システムをパブリックインターネットから切り離すと、根本的な脆弱性がまだ修正されていなくても、システムの時刻は変更されます。BOD 26-04が、特定の時点のスキャンではなく、継続的かつ正確な資産インベントリを重視する理由は、まさにこの設計上の選択にあります。.
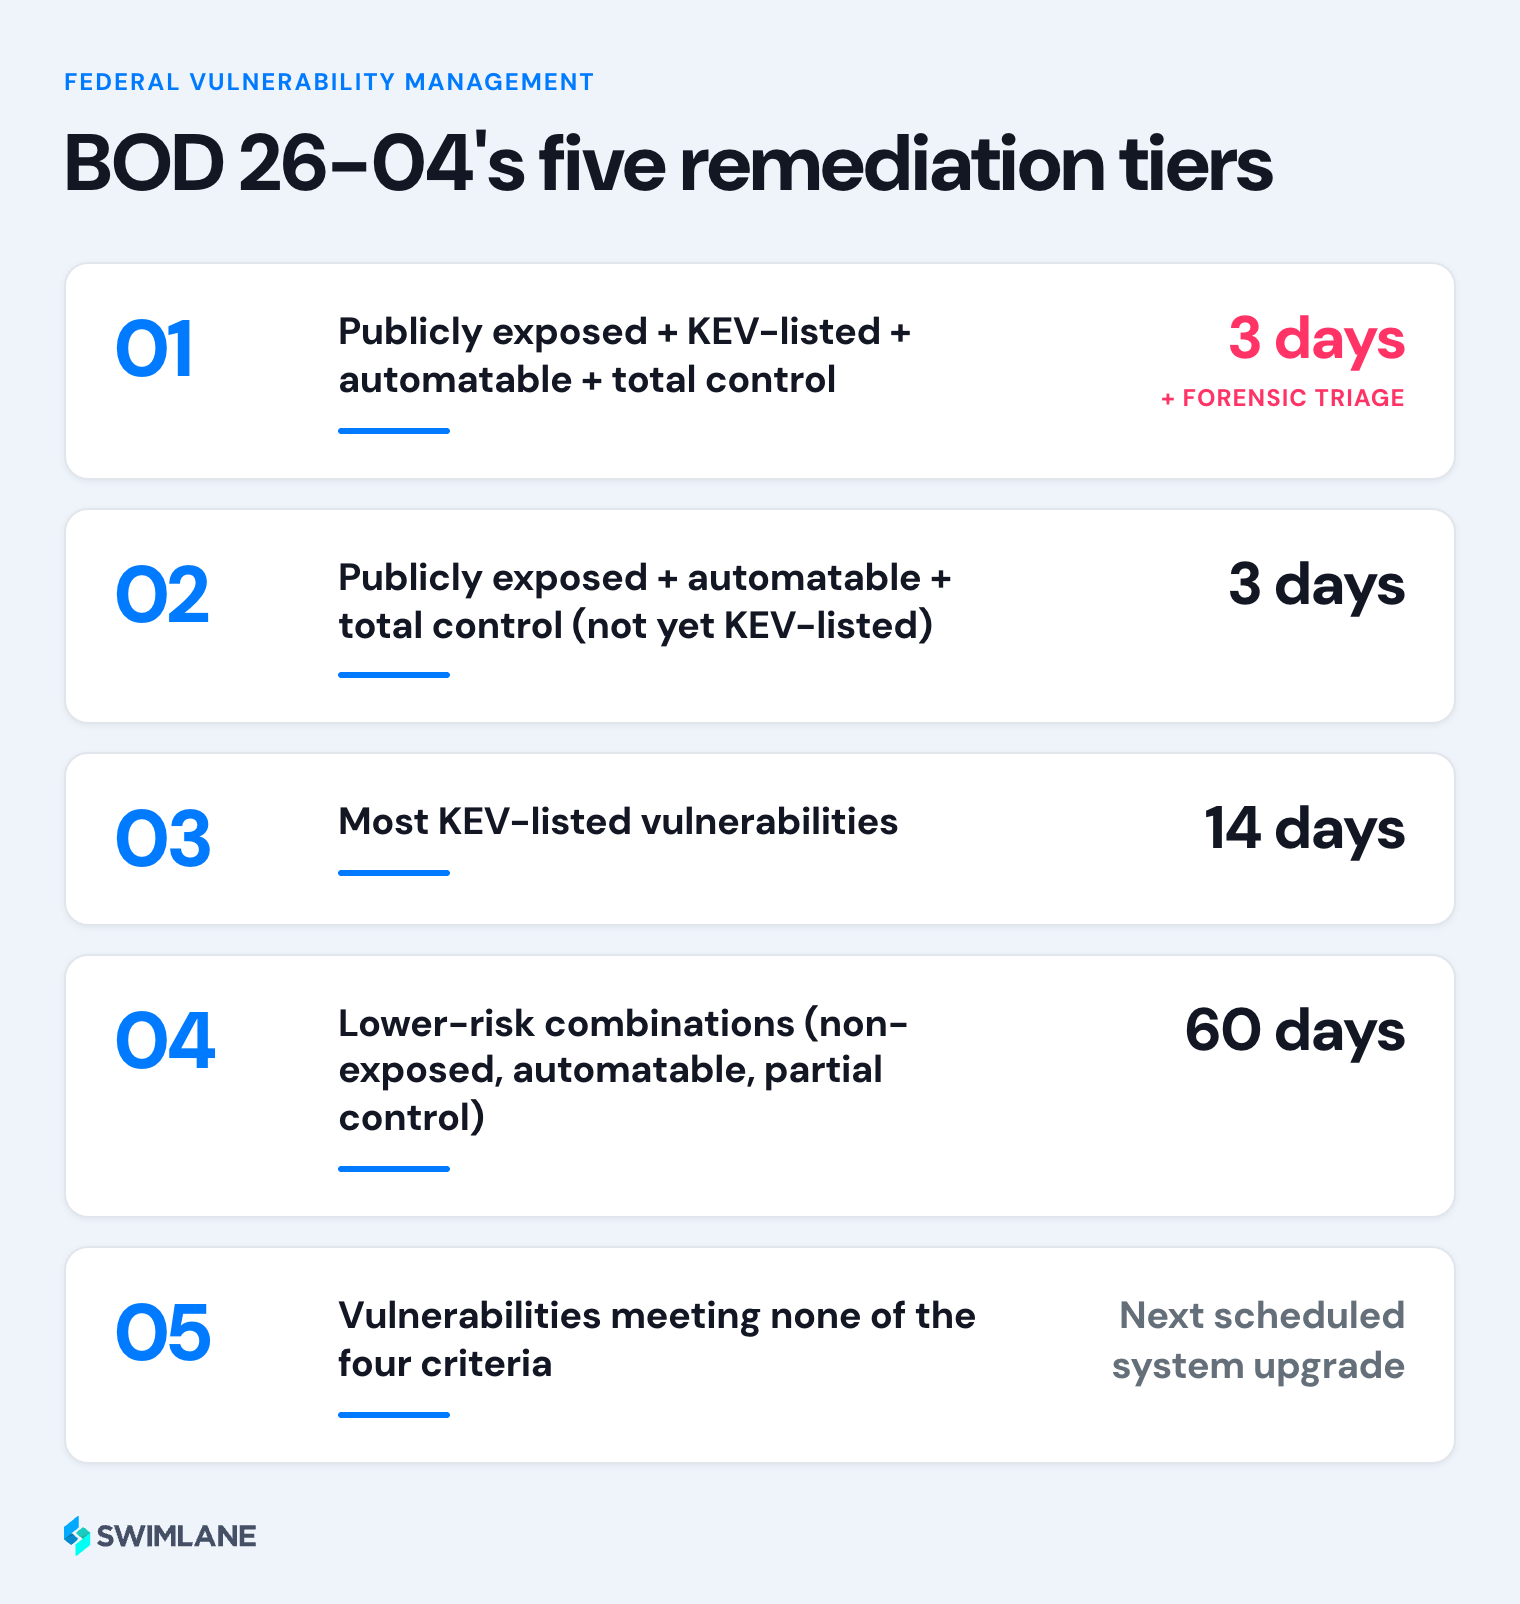
BOD 26-04は、BOD 22-01の2つのタイムラインを、段階的な5段階モデルに置き換える。
| リスクプロファイル | 修復期間 |
|---|---|
| 公開済み + KEV上場済み + 自動化可能 + 完全制御 | 3日間, さらに、以前の侵害に関する法医学的トリアージが義務付けられている。 |
| 公開済み + 自動化可能 + 完全な制御が可能(KEVリスト未掲載) | 3日間 |
| KEVリストに掲載されている脆弱性のほとんど | 14日間 |
| リスクの低い組み合わせ(非曝露、自動化可能、部分的制御) | 60日間 |
| 4つの基準のいずれにも該当しない脆弱性 | 次回のシステムアップグレードで修正予定 |
ある大規模な民間機関の初期分析では、約 1%件の脆弱性事例が3日間のティアに分類されました。, 100%以上 60%は繰り延べの対象となった。 次のシステムアップグレードまで、このモデルは緊急性を均等に分散させるのではなく、集中させるように設計されているという証拠がある。.
| 日付 | 要件 |
|---|---|
| 2026年12月7日 | 各機関は、指令に定められた是正措置の期限を完全に遵守しなければならない。 |
| 2026年12月7日 | FedRAMP認定クラウドサービスプロバイダーは、脆弱性検出・対応(VDR)および脆弱性評価・報告(VER)ルールセットを実装する必要があります。 |
| 2027年3月7日 | FedRAMP是正措置計画の提出期限。この期限を過ぎると、準拠していないクラウドサービスはFedRAMP認証を失うリスクがあります。 |
BOD 26-04は 連邦政府行政機関(FCEB)に適用される. これは連邦政府の請負業者や民間企業を直接拘束するものではないが、実質的な影響範囲はより広い。
| BOD 22-01 (2021) | BOD 26-04 (2026) | |
|---|---|---|
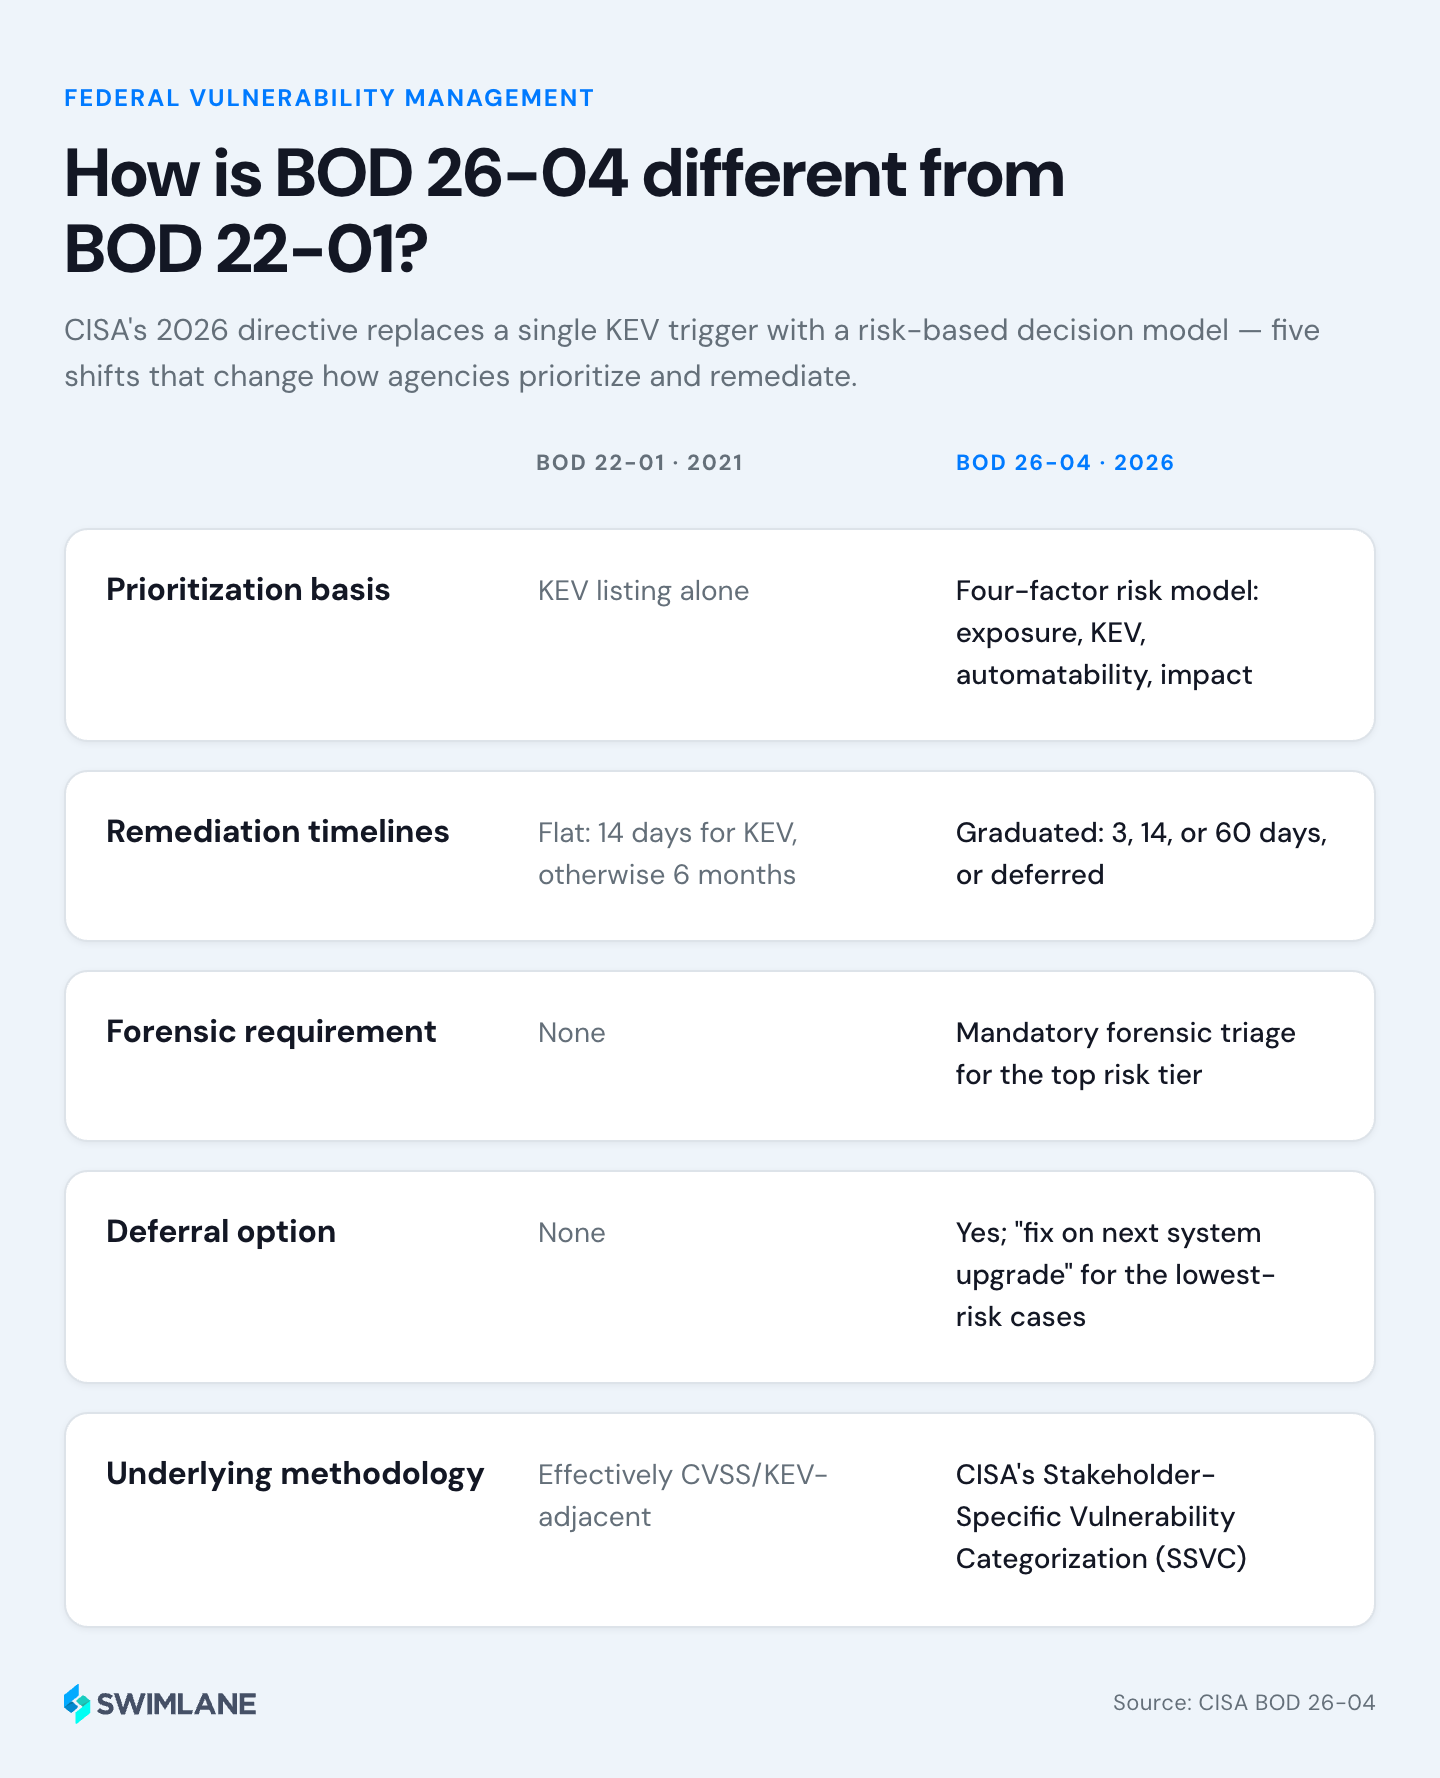
| 優先順位付け基準 | KEV上場のみ | 4因子リスクモデル(曝露、KEV、自動化可能性、影響) |
| タイムライン | 定額料金:14日間(KEV)または6ヶ月 | 卒業:3月14日/60日、または延期 |
| 法医学的要件 | なし | 最高リスク層に対するトリアージの義務化 |
| 延期オプション | なし | はい。リスクの低いケースについては「次回のシステムアップグレードで修正」します。 |
| 基礎となる方法論 | 実質的にCVSS/KEVに近い | CISAの利害関係者別脆弱性分類(SSVC) |
特に法医学的トリアージを含む3日間の期限を守ることは、政策の更新ではなく、インフラとワークフローの問題です。実際には、BOD 26-04では以下が求められます。
ほとんどの組織にとって、本当の課題はポリシー上のギャップではなく、CISAがKEVや脆弱性データを更新するたびに、どのチームも増え続ける資産インベントリ全体にわたって、この4つの変数に基づく意思決定を手動で再実行できないという点にある。.
ツール開発に着手する前に、現在のプログラムを以下の6つの質問に照らし合わせて検証してください。これらは、監査担当者、監察官、あるいは執拗な攻撃者が実際に問いかけるであろう質問です。
もしこれらの質問のうち1つか2つ以上が「いいえ」であれば、問題はポリシーではなく、自動化と可視性にあると言えます。まさにそのギャップこそ、Swimlaneの顧客が迅速に埋めることができるものであり、多くの見込み顧客が会話を始めるきっかけとなる部分なのです。.
| BOD 26-04 要件 | それが要求するもの | Swimlane Vulnerability Response Management がどのようにそれを実現するか |
|---|---|---|
| 継続的な資産リスク評価 | 「インターネットからアクセス可能か」という質問に対するリアルタイムの回答であり、古いCMDBタグではない。 | 自律的な統合 資産インベントリ、CMDB、およびリスク管理ツールからリアルタイムデータを取得し、一元化された相関ビューに統合します。 |
| KEV / 脆弱性強化摂取 | CISAのKEVカタログと悪用可能性データが公開された瞬間に自動的に取得されます。 | スイムレーン・インテリジェンス(VRMの一部) 既知の脆弱性、VCSSスコア、EPSSスコア、および30以上のカスタマイズ可能な情報源を含む調査結果を充実させます。 |
| 4因子リスクスコアリング | 露出度、KEVステータス、自動化可能性、および資産ごとの影響を継続的に組み合わせます | VRM優先順位付けランクは、スイムレーンインテリジェンスを使用してリスクを自動的に評価し、対応の優先順位を決定します。また、例外事項を考慮に入れることで、不要なアラートを削減します。. |
| 3日間の段階的対応 | 手作業によるボトルネックがなく、即座にトリアージと対応が行われます。 | Turbineの脆弱性検出自動グループ化機能は、CVEを資産や事業主と関連付けることで、発見とトリアージにかかる時間を数分に短縮します。 |
| 法医学的トリアージの義務化 | パッチ適用前または適用と同時に証拠収集と侵害評価を行う | 脆弱性の追跡と修復に関する推奨事項を効率化します。 VRMのケース管理アプリケーション, 主要なITSMツールやコラボレーションツールと統合されています。. |
| 全階層におけるSLAの適用 | 3日/14日/60日および延期された脆弱性に対する、プログラムによる監査可能なタイムライン追跡 | SLA追跡と動的な資産リスクが評価され、統合されます。Turbine Canvasのプレイブックは5つの階層すべてをエンコードするため、誰かが期限を覚えているかどうかに左右されることなく、確実に実行できます。. |
| 正当性のある監査証跡 | 監察官や監査官が実際に確認できる文書 | すべての自動決定とエスカレーションはログに記録され、説明可能であり、ブラックボックスではありません。詳細な推論は以下から入手できます。 ヒーローAI。. |
運営している組織 スイムレーン脆弱性対応管理(VRM)ソリューション 30%の脆弱性パッチ適用速度向上と92%の自動修復が報告されています。.
Swimlaneのアカウントチームが、作業セッションを通じてこの件の範囲を明確にするお手伝いをいたします。.
Swimlaneの評価を検討している場合: BOD 26-04 は、現在実行しているものに対する有用なストレス テストです。監査証跡を添付して、実際に 3 日間のクロックをあなたの規模で実行できますか? AI SOCデータシート 技術的な詳細については、または ウォークスルーをリクエストする あなた自身の環境に合わせて構築されています。.
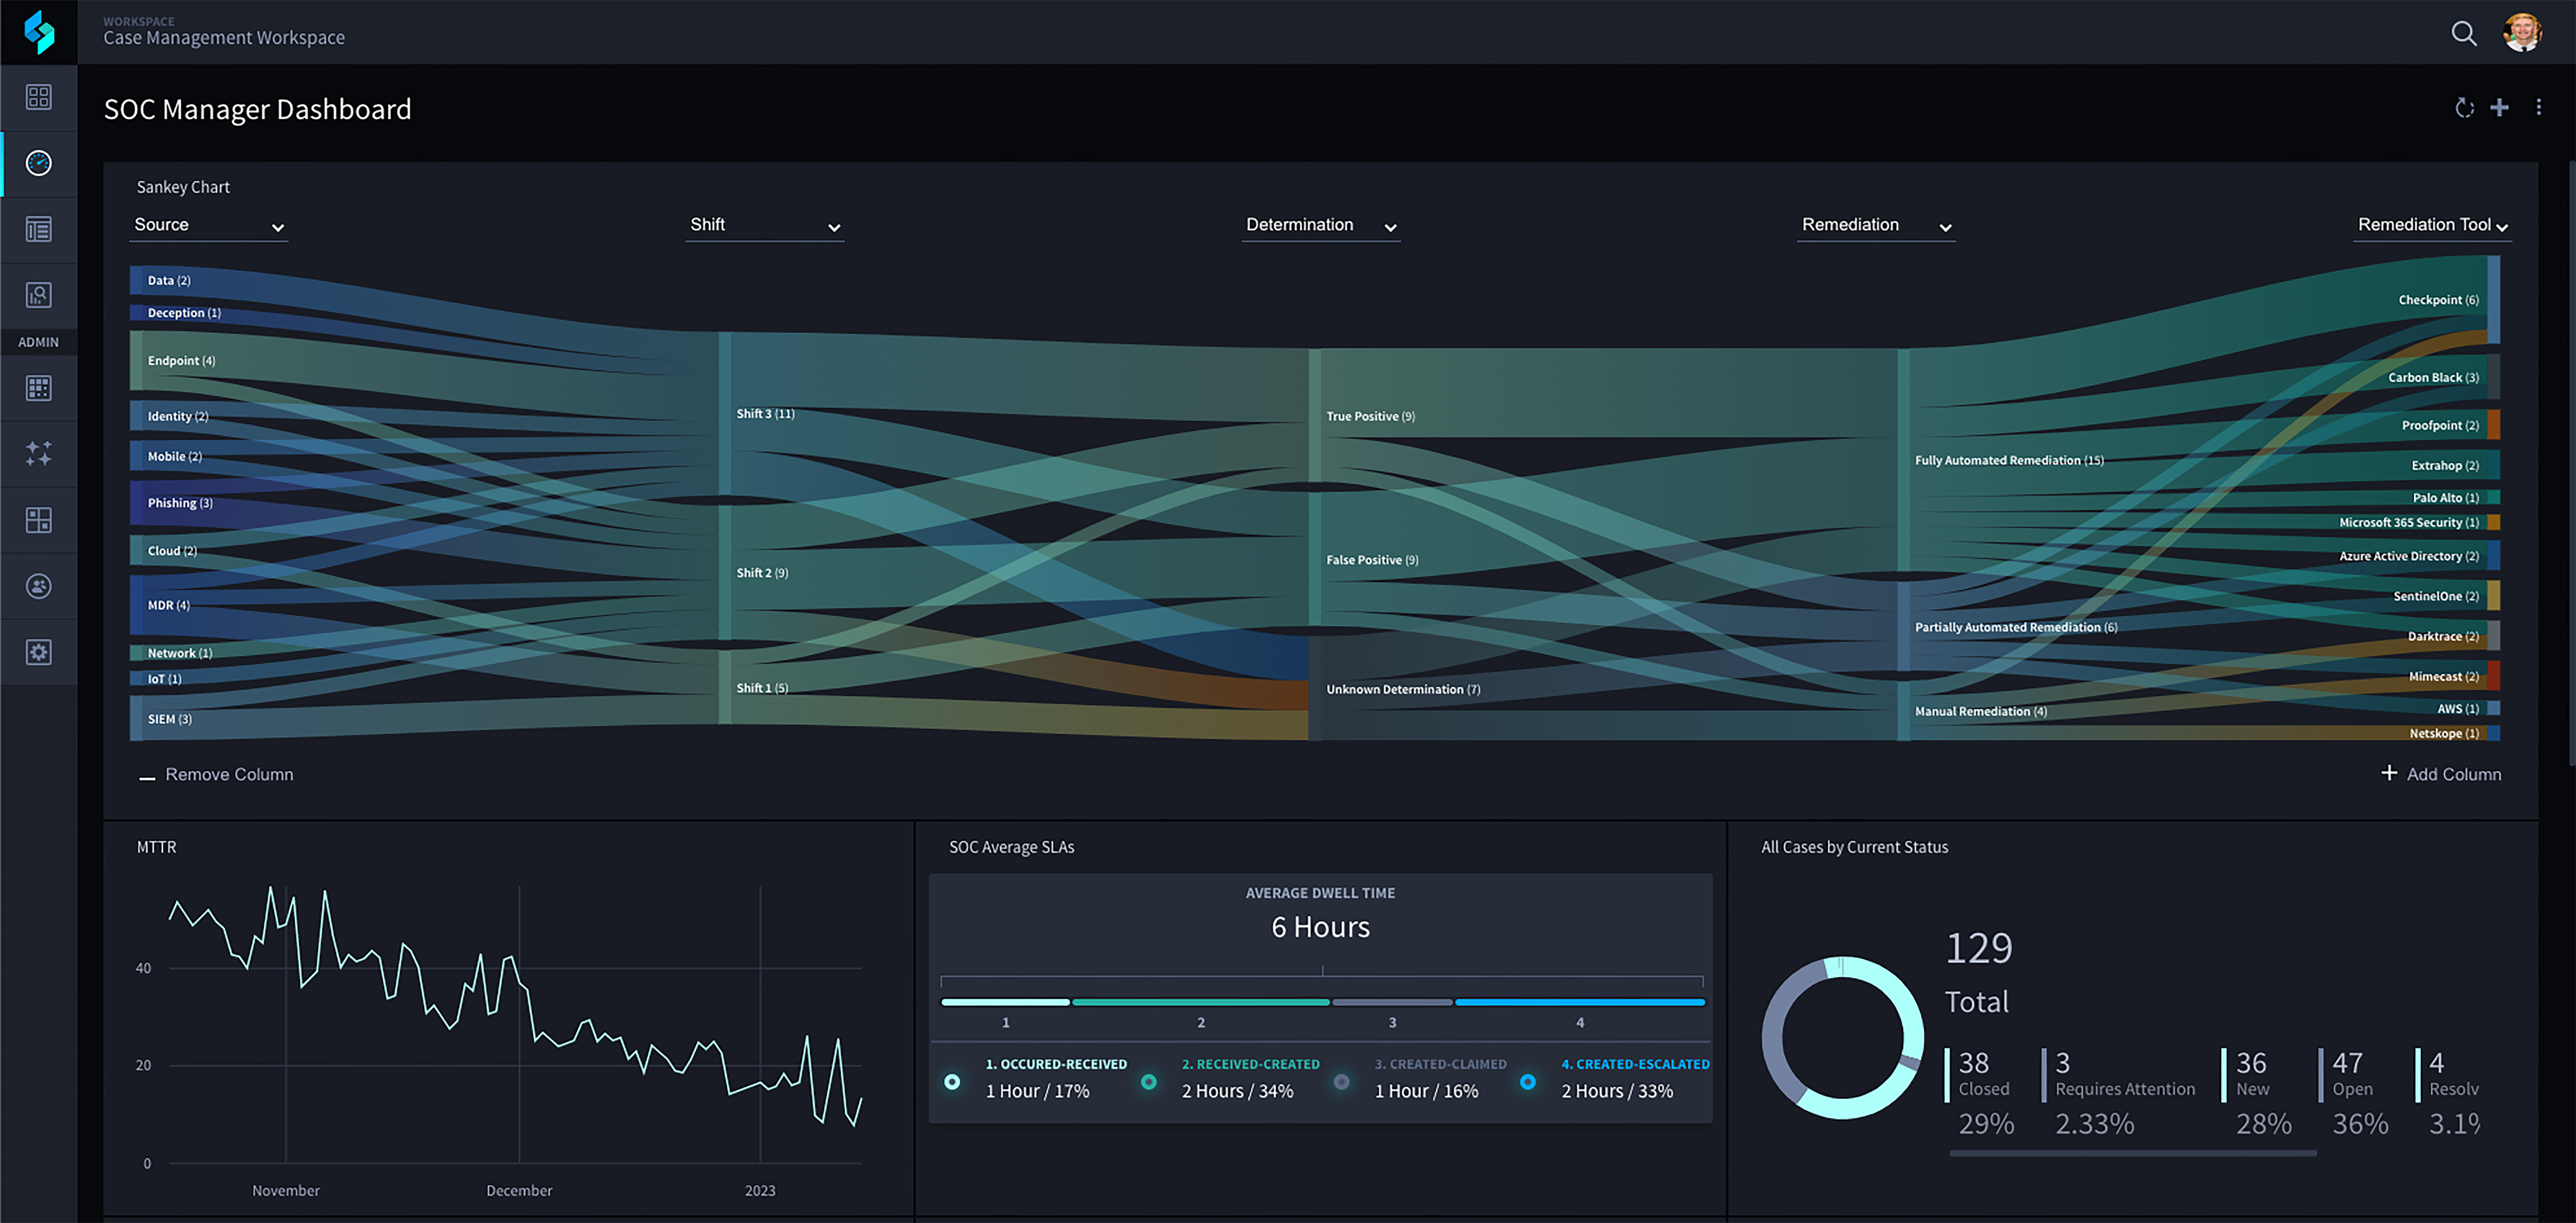
Turbineは既に難しい部分を処理しています。継続的な4要素リスクスコアリング、3日間ティアへの自動応答、そして最初から組み込まれた監査証跡などです。現在のシステム構成で時間内に対応できない箇所を正確に把握できます。.
BOD 26-04は、2026年6月に発効した拘束力のある運用指令であり、米国の連邦政府機関に対し、脆弱性対策の優先順位付けに、資産の露出度、重要脆弱性(KEV)の状態、エクスプロイトの自動化可能性、技術的影響という4つの要素に基づくリスクモデルを用いることを義務付けている。これは、一律の深刻度に基づく期限設定とは対照的である。
この通達は2026年6月10日に発令された。各機関は直ちに方針を更新し、2026年12月7日までに是正措置の期限を完全に遵守しなければならない。.
はい。BOD 26-04は、BOD 22-01(2021年、KEVカタログ指令)とBOD 19-02(2019年、インターネットアクセス可能なシステム)の両方を正式に置き換えるものです。.
公開されている脆弱性、KEVカタログに掲載されている脆弱性、自動化ツールで悪用可能な脆弱性、およびシステム全体の制御権を奪取できる脆弱性については、3日間の猶予期間が設けられています。この段階では、過去の侵害の有無を確認するためのフォレンジック調査も必要となります。.
いいえ。これは連邦政府の行政機関のみに適用されるものですが、FedRAMP認定のクラウドプロバイダーは関連する義務的な期限に直面しており、CISAはより広範な採用を推奨しています。BOD 22-01のKEVカタログが商業および保険業界の標準となった速さを考えると、BOD 26-04のモデルが民間部門で広く採用されることが予想されます。.
FedRAMP認証を受けたクラウドサービスプロバイダーは、2026年12月7日までに、新たな脆弱性検出・対応(VDR)および脆弱性評価・報告(VER)ルールセットを採用しなければなりません。ルールに準拠していないプロバイダーは、FedRAMP認証を失うリスクを負う前に、是正措置計画に基づき2027年3月7日まで猶予が与えられます。.
SSVC(ステークホルダー別脆弱性分類)は、CISAが開発した、単一の深刻度スコアではなく状況に基づいて脆弱性リスクを評価するための意思決定ツリー手法です。BOD 26-04の4要素モデルはSSVCの原則に基づいて構築されており、CVSS中心の優先順位付けに取って代わるものです。.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español