Cómo gestionar la gestión de casos SOC
Leer más


El resto de este artículo desglosa lo que realmente se requiere, por qué CISA realizó el cambio ahora y cómo los equipos de seguridad, federales o no, pueden ponerlo en práctica sin aumentar su plantilla.
La BOD 26-04 es una Directiva Operativa Vinculante de la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) que cambia la forma en que las agencias federales deciden cual vulnerabilidades para parchear primero y qué rápido. En lugar de tratar todas las vulnerabilidades del catálogo KEV de la misma manera, o basarse en una puntuación CVSS estática, las agencias ahora deben evaluar cada vulnerabilidad en función de cuatro señales de riesgo del mundo real y remediarla según un cronograma gradual vinculado a esa puntuación.
CISA lo plantea como un cambio de parcheo impulsado por el cumplimiento a parcheo basado en el riesgoEl objetivo no es cerrar todas las vulnerabilidades (CVE) de una lista, sino cerrar primero aquellas que son realmente accesibles, que se explotan activamente, que son fáciles de automatizar y que pueden causar daños reales.
La Directiva BOD 26-04 reemplaza formalmente dos directivas anteriores.:
Dos tendencias chocaron. Primero, el desempeño de la remediación estaba empeorando, no mejorando: según la Informe de investigaciones de filtraciones de datos de Verizon de 2026, solo En 2025 se corrigieron por completo 26% vulnerabilidades incluidas en la lista KEV., por debajo de 38% el año anterior, y el tiempo medio de remediación aumentó a 43 días, Aun cuando la explotación de vulnerabilidades conocidas seguía siendo una de las principales vías de acceso inicial, los plazos fijos no aceleraban la aplicación de parches, sino que generaban fatiga por el uso de parches.
En segundo lugar, CISA ha sido explícita al afirmar que la IA está reduciendo el tiempo entre la divulgación de vulnerabilidades y su explotación. Cuando los adversarios pueden usar la IA para pasar de una CVE publicada a un exploit funcional en cuestión de días, un plazo fijo de 14 días resulta demasiado lento para las vulnerabilidades más importantes y demasiado exigente para las que no lo son. La BOD 26-04 es la respuesta de CISA: actuar con la mayor rapidez que se les haya exigido a las agencias (3 días) para el pequeño grupo de vulnerabilidades que son realmente peligrosas, y ofrecer un alivio real, aplazando la actualización del sistema hasta la próxima actualización, para la mayoría que no lo son.
Cada vulnerabilidad, en cada activo, se evalúa en función de cuatro preguntas:
Esto es un Árbol de decisiones, no una lista de verificación; el combinación El nivel de remediación depende de varios factores, no simplemente de cuántas casillas estén marcadas. Si se desconecta un sistema de internet, su nivel de seguridad cambia aunque la vulnerabilidad subyacente siga sin parchearse. Esta decisión de diseño es la razón por la que la norma BOD 26-04 se basa en gran medida en un inventario de activos continuo y preciso, en lugar de escaneos puntuales.
La BOD 26-04 reemplaza los dos cronogramas de la BOD 22-01 con un modelo gradual de cinco niveles:
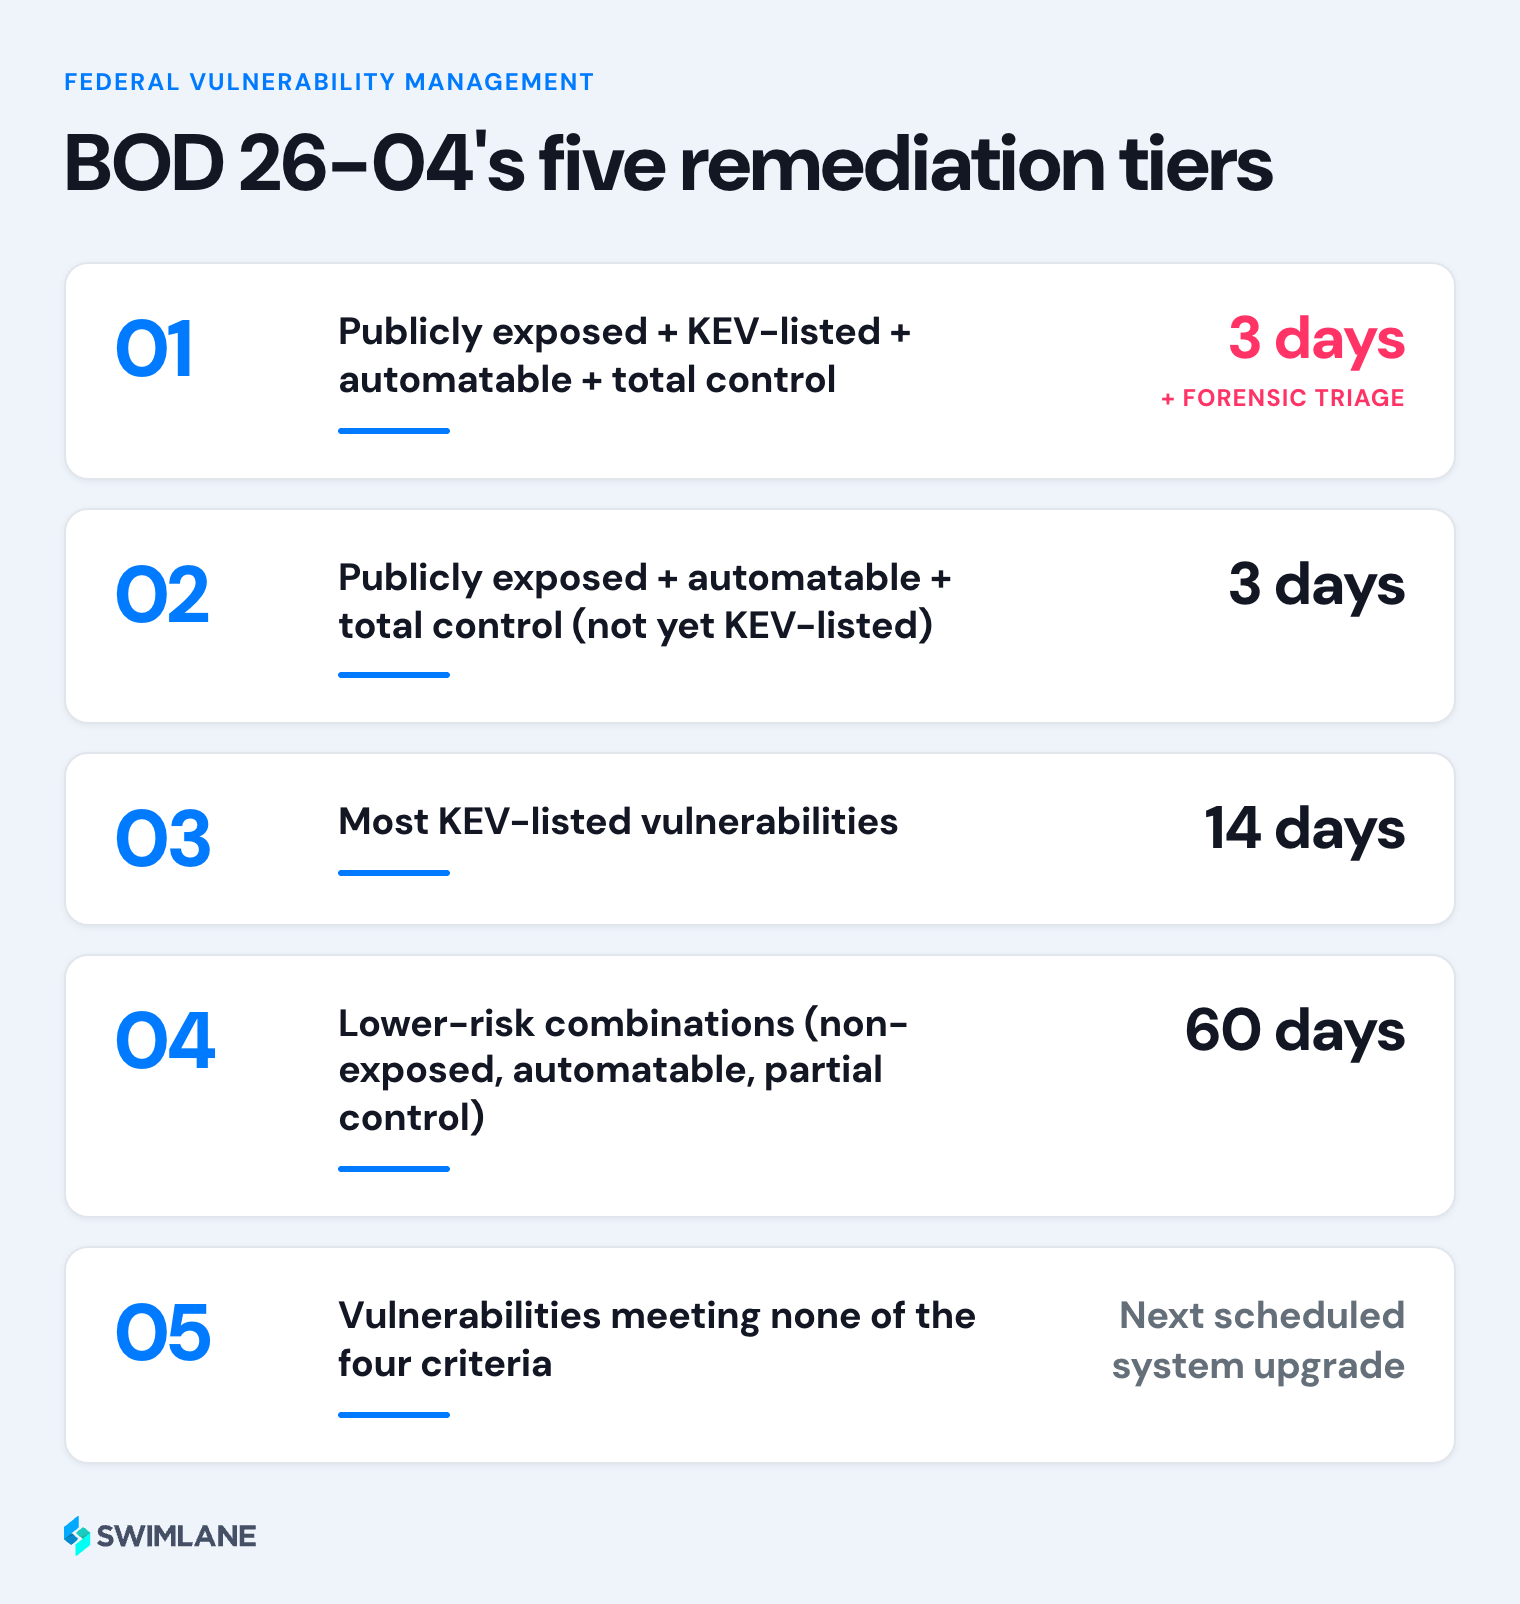
| Perfil de riesgo | Ventana de remediación |
|---|---|
| Expuesto públicamente + listado en KEV + automatizable + control total | 3 días, además de un triaje forense obligatorio para casos de compromiso previo |
| Expuesto públicamente + automatizable + control total (aún no incluido en la lista KEV) | 3 días |
| La mayoría de las vulnerabilidades listadas por KEV | 14 días |
| Combinaciones de menor riesgo (no expuestas, automatizables, control parcial) | 60 días |
| Vulnerabilidades que no cumplen ninguno de los cuatro criterios | Se solucionará en la próxima actualización programada del sistema. |
Un análisis preliminar realizado en una importante agencia civil reveló que solo alrededor de 1% de instancias de vulnerabilidad cayeron en el nivel de 3 días., mientras que más de El artículo 60% cumplía los requisitos para el aplazamiento. De cara a la próxima actualización del sistema, queda demostrado que el modelo está diseñado para concentrar la urgencia, no para distribuirla de manera uniforme.
| Fecha | Requisito |
|---|---|
| 7 de diciembre de 2026 | Los organismos deben cumplir con los plazos de remediación completos definidos en la directiva. |
| 7 de diciembre de 2026 | Los proveedores de servicios en la nube autorizados por FedRAMP deben implementar conjuntos de reglas de detección y respuesta a vulnerabilidades (VDR) y de evaluación e informe de vulnerabilidades (VER). |
| 7 de marzo de 2027 | Fecha límite para los planes de acción correctiva de FedRAMP; los servicios en la nube que no cumplan con los requisitos corren el riesgo de perder la autorización de FedRAMP después de esta fecha. |
BOD 26-04 es vinculante para las agencias del Poder Ejecutivo Civil Federal (FCEB, por sus siglas en inglés). No vincula directamente a los contratistas federales ni a las empresas privadas, pero su alcance práctico es más amplio:
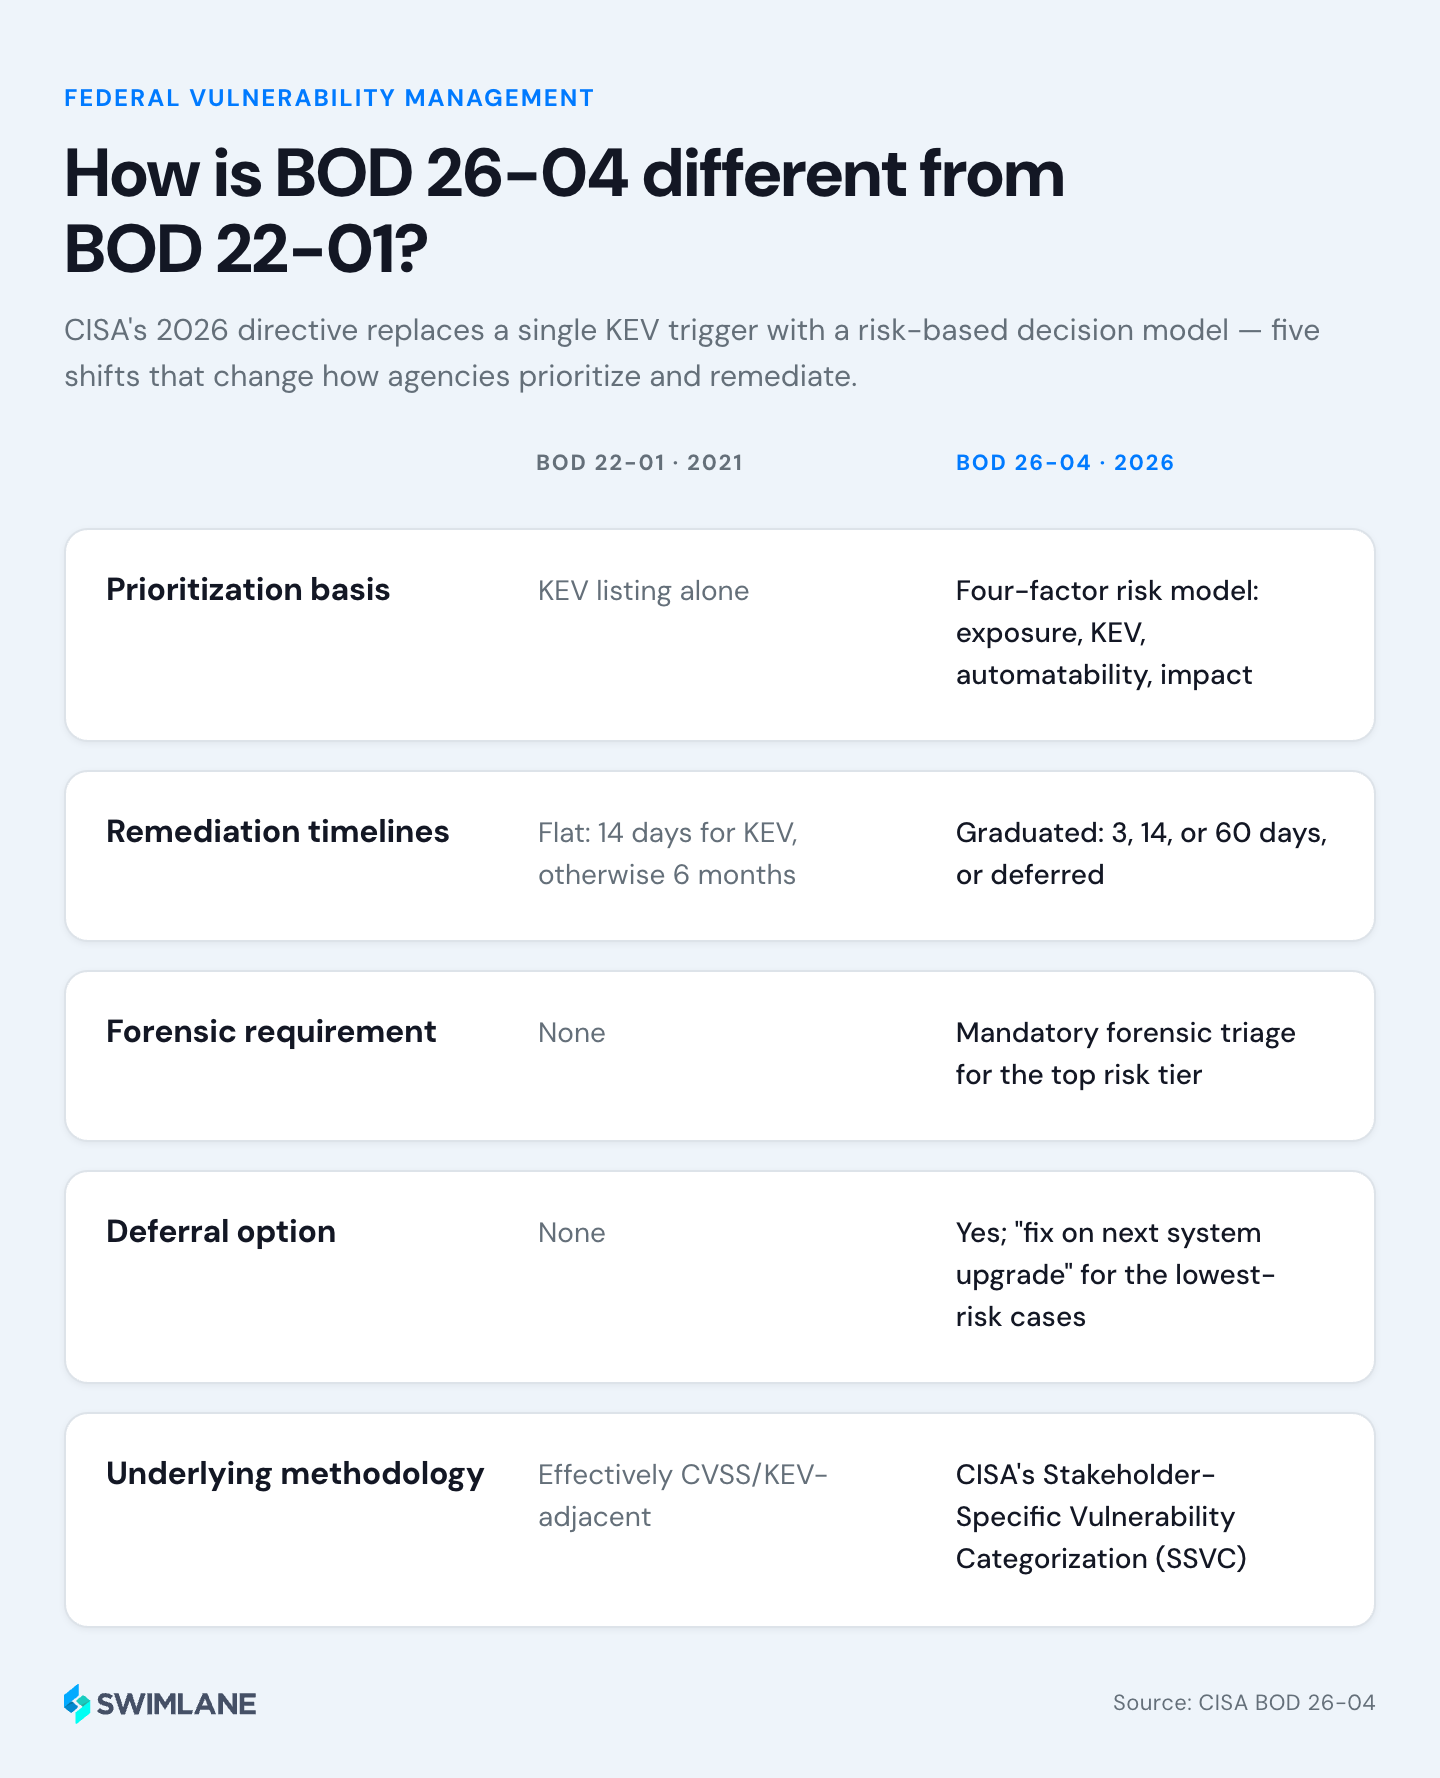
| BOD 22-01 (2021) | BOD 26-04 (2026) | |
|---|---|---|
| Base de priorización | Listado de KEV únicamente | Modelo de riesgo de cuatro factores (exposición, KEV, automatizabilidad, impacto) |
| Cronogramas | Plana: 14 días (KEV) o 6 meses | Graduado: 14/3/60 días o aplazado |
| requisito forense | Ninguno | Triaje obligatorio para el nivel de mayor riesgo. |
| Opción de aplazamiento | Ninguno | Sí; “corrección en la próxima actualización del sistema” para los casos de menor riesgo. |
| Metodología subyacente | En efecto, adyacente a CVSS/KEV | Categorización de vulnerabilidades específicas para las partes interesadas (SSVC) de CISA |
Cumplir con un plazo de 3 días, especialmente uno que incluye la evaluación forense, no es una actualización de políticas… Es un problema de infraestructura y flujo de trabajo. En la práctica, la BOD 26-04 exige:
Para la mayoría de las organizaciones, la brecha real no es una brecha de política; es que ningún equipo puede volver a ejecutar manualmente esta decisión de cuatro variables en un inventario de activos en constante crecimiento cada vez que CISA actualiza los datos de KEV o Vulnrichment.
Antes de empezar a usar herramientas, someta su programa actual a estas seis preguntas; son las que un auditor, un inspector general o un atacante decidido se harían:
Si más de una o dos de esas respuestas son “no”, el problema no radica en las políticas, sino en la automatización y la visibilidad. Precisamente esa es la brecha que los clientes de Swimlane están en condiciones de cerrar rápidamente, y es donde la mayoría de los clientes potenciales inician la conversación.
| Requisito BOD 26-04 | Lo que exige | Cómo lo logra la gestión de respuesta a vulnerabilidades de Swimlane |
|---|---|---|
| Evaluación continua de la exposición de los activos | Una respuesta en tiempo real a "¿es accesible desde Internet?", no una etiqueta CMDB obsoleta. | Integraciones autónomas Extraiga datos en tiempo real de inventarios de activos, CMDB y herramientas de exposición en una vista centralizada y correlacionada. |
| Ingestión de KEV/enriquecimiento vulnerable | Recopilación automática del catálogo KEV de CISA y los datos de explotabilidad en el momento de su publicación. | Inteligencia de carriles (parte de VRM) Enriquece los hallazgos, incluyendo exploits conocidos, puntuaciones VCSS, puntuaciones EPSS y más de 30 fuentes de enriquecimiento personalizables. |
| Puntuación de riesgo de cuatro factores | Combinar exposición, estado KEV, automatización e impacto por activo, de forma continua | El sistema de priorización VRM utiliza la inteligencia de carriles de actividad para evaluar automáticamente el riesgo y priorizar las respuestas, teniendo en cuenta las excepciones para reducir las alertas innecesarias. |
| Respuesta escalonada de 3 días | Clasificación y actuación inmediatas sin cuellos de botella manuales | La agrupación automatizada de vulnerabilidades de Turbine correlaciona los CVE con los activos y los propietarios de las empresas, reduciendo el tiempo de búsqueda y clasificación a solo minutos. |
| Clasificación forense obligatoria | Recopilación de pruebas y evaluación de riesgos antes o durante la aplicación de parches. | Optimice el seguimiento de vulnerabilidades y las recomendaciones de remediación con Aplicación de gestión de casos de VRM, que se integra con las principales herramientas de colaboración y gestión de servicios de TI (ITSM). |
| Aplicación de los acuerdos de nivel de servicio (SLA) en todos los niveles. | Seguimiento programático y auditable de plazos para vulnerabilidades de 3/14/60 días y diferidas. | El seguimiento de los acuerdos de nivel de servicio (SLA) y el riesgo dinámico de los activos se evalúan y combinan. Los manuales de procedimientos de Turbine Canvas codifican los cinco niveles, por lo que su cumplimiento no depende de que alguien recuerde una fecha límite. |
| Registro de auditoría defendible | Documentación que un inspector general o auditor puede revisar | Cada decisión y escalamiento automatizado se registra y se puede explicar, no es una caja negra. Inferencia en profundidad disponible a través de IA de héroe. |
Organizaciones que ejecutan Solución de gestión de respuesta a vulnerabilidades (VRM) de Swimlane Se ha informado de una aplicación más rápida de parches de vulnerabilidades (30%) y una remediación automática (92%).
El equipo de tu cuenta de Swimlane puede ayudarte a definir el alcance de esto en una sesión de trabajo.
Si estás evaluando Swimlane: BOD 26-04 es una prueba de estrés útil para lo que sea que estés ejecutando hoy, ¿puede realmente alcanzar un reloj de 3 días con un registro de auditoría adjunto, a tu escala? Ver el Hoja de datos del SOC de IA para obtener detalles técnicos o Solicitar una guía paso a paso construido en función de tu propio entorno.
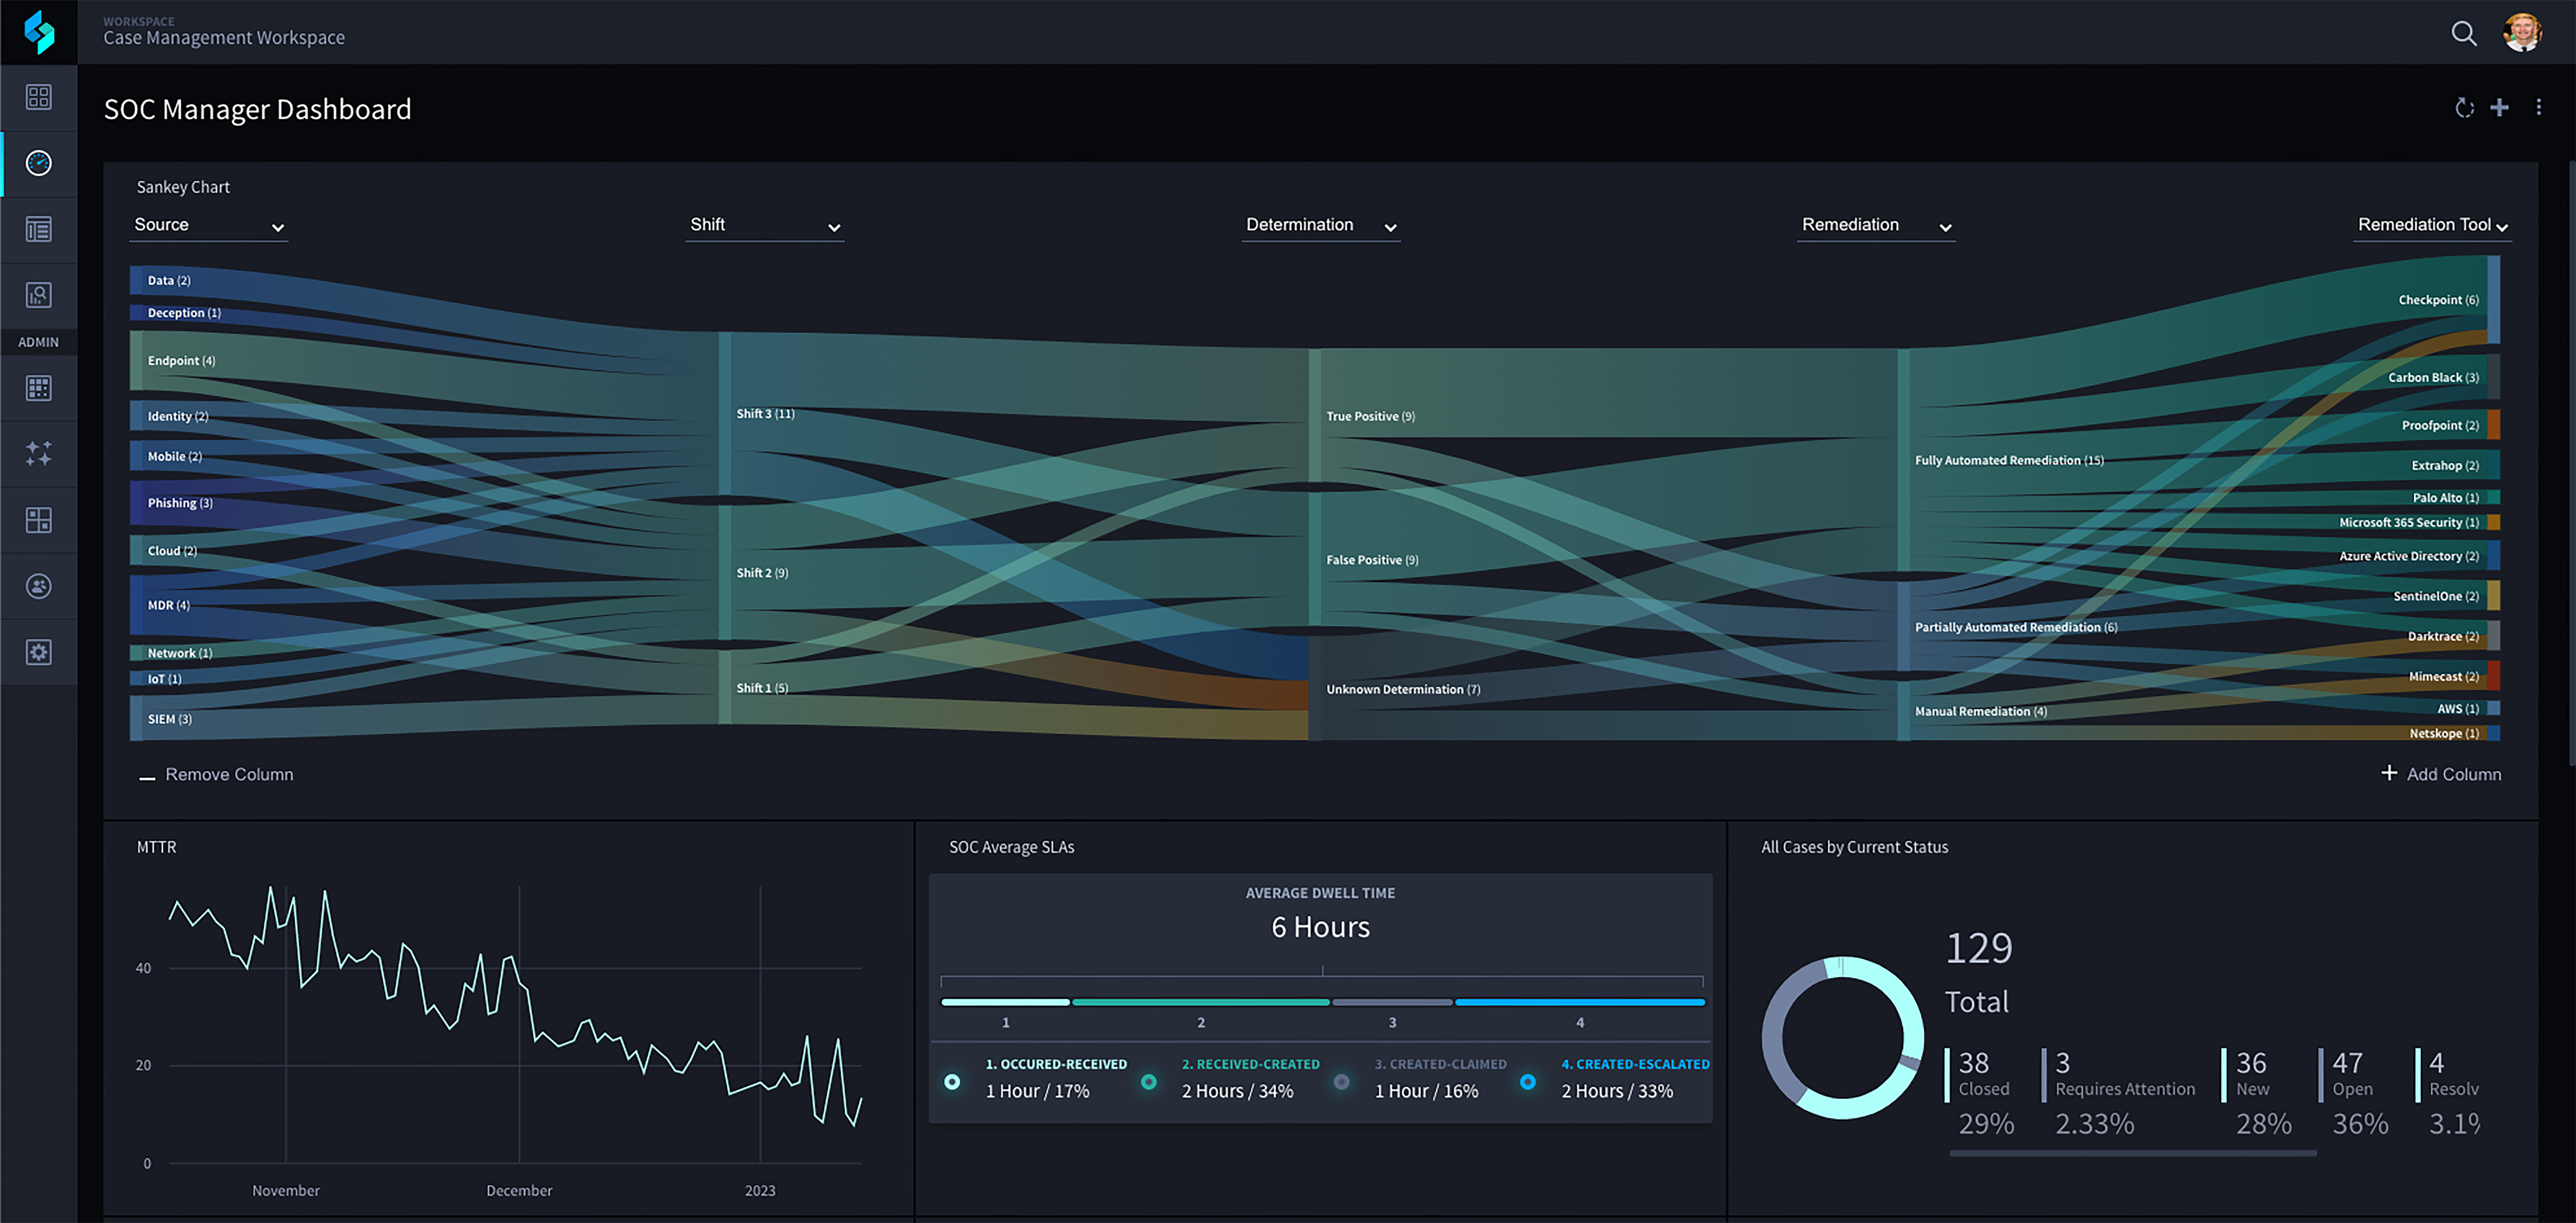
Turbine ya se encarga de lo más difícil: puntuación de riesgo continua de cuatro factores, respuesta automatizada para el nivel de 3 días y un registro de auditoría integrado desde el principio. Descubre exactamente dónde tu sistema actual se queda corto en cuanto al tiempo.
La BOD 26-04 es una Directiva Operativa Vinculante de junio de 2026 que exige a las agencias civiles federales de EE. UU. priorizar la remediación de vulnerabilidades utilizando un modelo de riesgo de cuatro factores: exposición de activos, estado KEV, automatizabilidad de la explotación e impacto técnico, en lugar de plazos fijos basados en la gravedad.
Se emitió el 10 de junio de 2026. Las agencias deben actualizar sus políticas de inmediato y cumplir plenamente con los plazos de remediación antes del 7 de diciembre de 2026.
Sí. La BOD 26-04 reemplaza formalmente tanto a la BOD 22-01 (2021, la directiva del catálogo KEV) como a la BOD 19-02 (2019, sistemas accesibles por Internet).
Tres días para vulnerabilidades expuestas públicamente, incluidas en el catálogo KEV, explotables mediante automatización y capaces de otorgar el control total del sistema. Este nivel también requiere un análisis forense para verificar si hubo una intrusión previa.
No. Solo es vinculante para las agencias del Poder Ejecutivo Civil Federal, aunque los proveedores de servicios en la nube autorizados por FedRAMP deben cumplir plazos obligatorios relacionados, y CISA fomenta una adopción más amplia. Dado lo rápido que el catálogo KEV de BOD 22-01 se convirtió en un estándar para el sector comercial y de seguros, se espera una amplia adopción del modelo de BOD 26-04 por parte del sector privado.
Los proveedores de servicios en la nube autorizados por FedRAMP deben adoptar los nuevos conjuntos de reglas de Detección y Respuesta a Vulnerabilidades (VDR) y Evaluación e Informes de Vulnerabilidades (VER) antes del 7 de diciembre de 2026. Los proveedores que no cumplan con las normas tienen hasta el 7 de marzo de 2027 para implementar un plan de acción correctiva antes de arriesgarse a perder la autorización de FedRAMP.
SSVC (Categorización de Vulnerabilidades Específicas para las Partes Interesadas) es la metodología de árbol de decisiones de CISA para evaluar el riesgo de vulnerabilidad en función del contexto, en lugar de una única puntuación de gravedad. El modelo de cuatro factores de BOD 26-04 se basa en los principios de SSVC, reemplazando la priorización centrada en CVSS.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español