Wie man das SOC-Fallmanagement verwaltet
Mehr lesen


Im weiteren Verlauf dieses Artikels wird erläutert, was tatsächlich erforderlich ist, warum die CISA diese Änderung jetzt vorgenommen hat und wie Sicherheitsteams, ob auf Bundesebene oder nicht, sie ohne zusätzliches Personal umsetzen können.
BOD 26-04 ist eine verbindliche operative Richtlinie der Cybersecurity and Infrastructure Security Agency (CISA), die die Entscheidungsfindung von Bundesbehörden verändert. welche Sicherheitslücken, die zuerst behoben werden müssen, und wie schnell. Anstatt alle Schwachstellen im KEV-Katalog gleich zu behandeln oder sich auf einen statischen CVSS-Wert zu verlassen, müssen Behörden nun jede Schwachstelle anhand von vier realen Risikosignalen bewerten und die Behebung nach einem abgestuften Zeitplan durchführen, der an diesen Wert gekoppelt ist.
CISA beschreibt dies als einen Wandel von Compliance-gesteuertes Patching Zu risikogesteuertes PatchingZiel ist es nicht, jede CVE auf einer Liste zu schließen, sondern zuerst diejenigen, die tatsächlich erreichbar sind, aktiv ausgenutzt werden, leicht zu automatisieren sind und echten Schaden anrichten können.
BOD 26-04 ersetzt formell zwei frühere Richtlinien.:
Zwei Trends trafen aufeinander. Erstens verschlechterte sich die Sanierungsleistung, anstatt sich zu verbessern: laut Verizon-Datenschutzverletzungsbericht 2026, nur 26% der in der KEV-Liste aufgeführten Schwachstellen wurden im Jahr 2025 vollständig behoben., gegenüber 38% im Vorjahr, und die mittlere Sanierungszeit stieg auf 43 Tage, Obwohl die Ausnutzung bekannter Sicherheitslücken weiterhin ein Hauptangriffsweg war, führten strikte Fristen nicht zu schnelleren Patches, sondern zu Patch-Müdigkeit.
Zweitens hat CISA deutlich gemacht, dass KI das Zeitfenster zwischen der Offenlegung von Sicherheitslücken und deren Ausnutzung verkürzt. Wenn Angreifer mithilfe von KI innerhalb weniger Tage von einer veröffentlichten CVE zu einem funktionierenden Exploit gelangen können, ist eine pauschale Frist von 14 Tagen sowohl zu langsam für die wichtigsten Sicherheitslücken als auch zu streng für die weniger wichtigen. BOD 26-04 ist die Antwort von CISA: Die wenigen wirklich gefährlichen Sicherheitslücken sollen so schnell wie nie zuvor behoben werden (3 Tage), während die meisten anderen, weniger gefährlichen Sicherheitslücken durch eine Verschiebung auf das nächste System-Upgrade entlastet werden.
Jede Schwachstelle jedes Assets wird anhand von vier Fragen bewertet:
Dies ist ein Entscheidungsbaum, keine Checkliste; Die Kombination Die Stufe der Sicherheitsmaßnahmen hängt von verschiedenen Faktoren ab, nicht einfach von der Anzahl der abgehakten Punkte. Trennt man ein System vom öffentlichen Internet, ändert sich dessen Systemuhr, selbst wenn die zugrundeliegende Sicherheitslücke noch nicht behoben ist. Genau diese Designentscheidung ist der Grund, warum BOD 26-04 so stark auf eine kontinuierliche, präzise Bestandsaufnahme der Systemressourcen setzt und nicht auf punktuelle Scans.
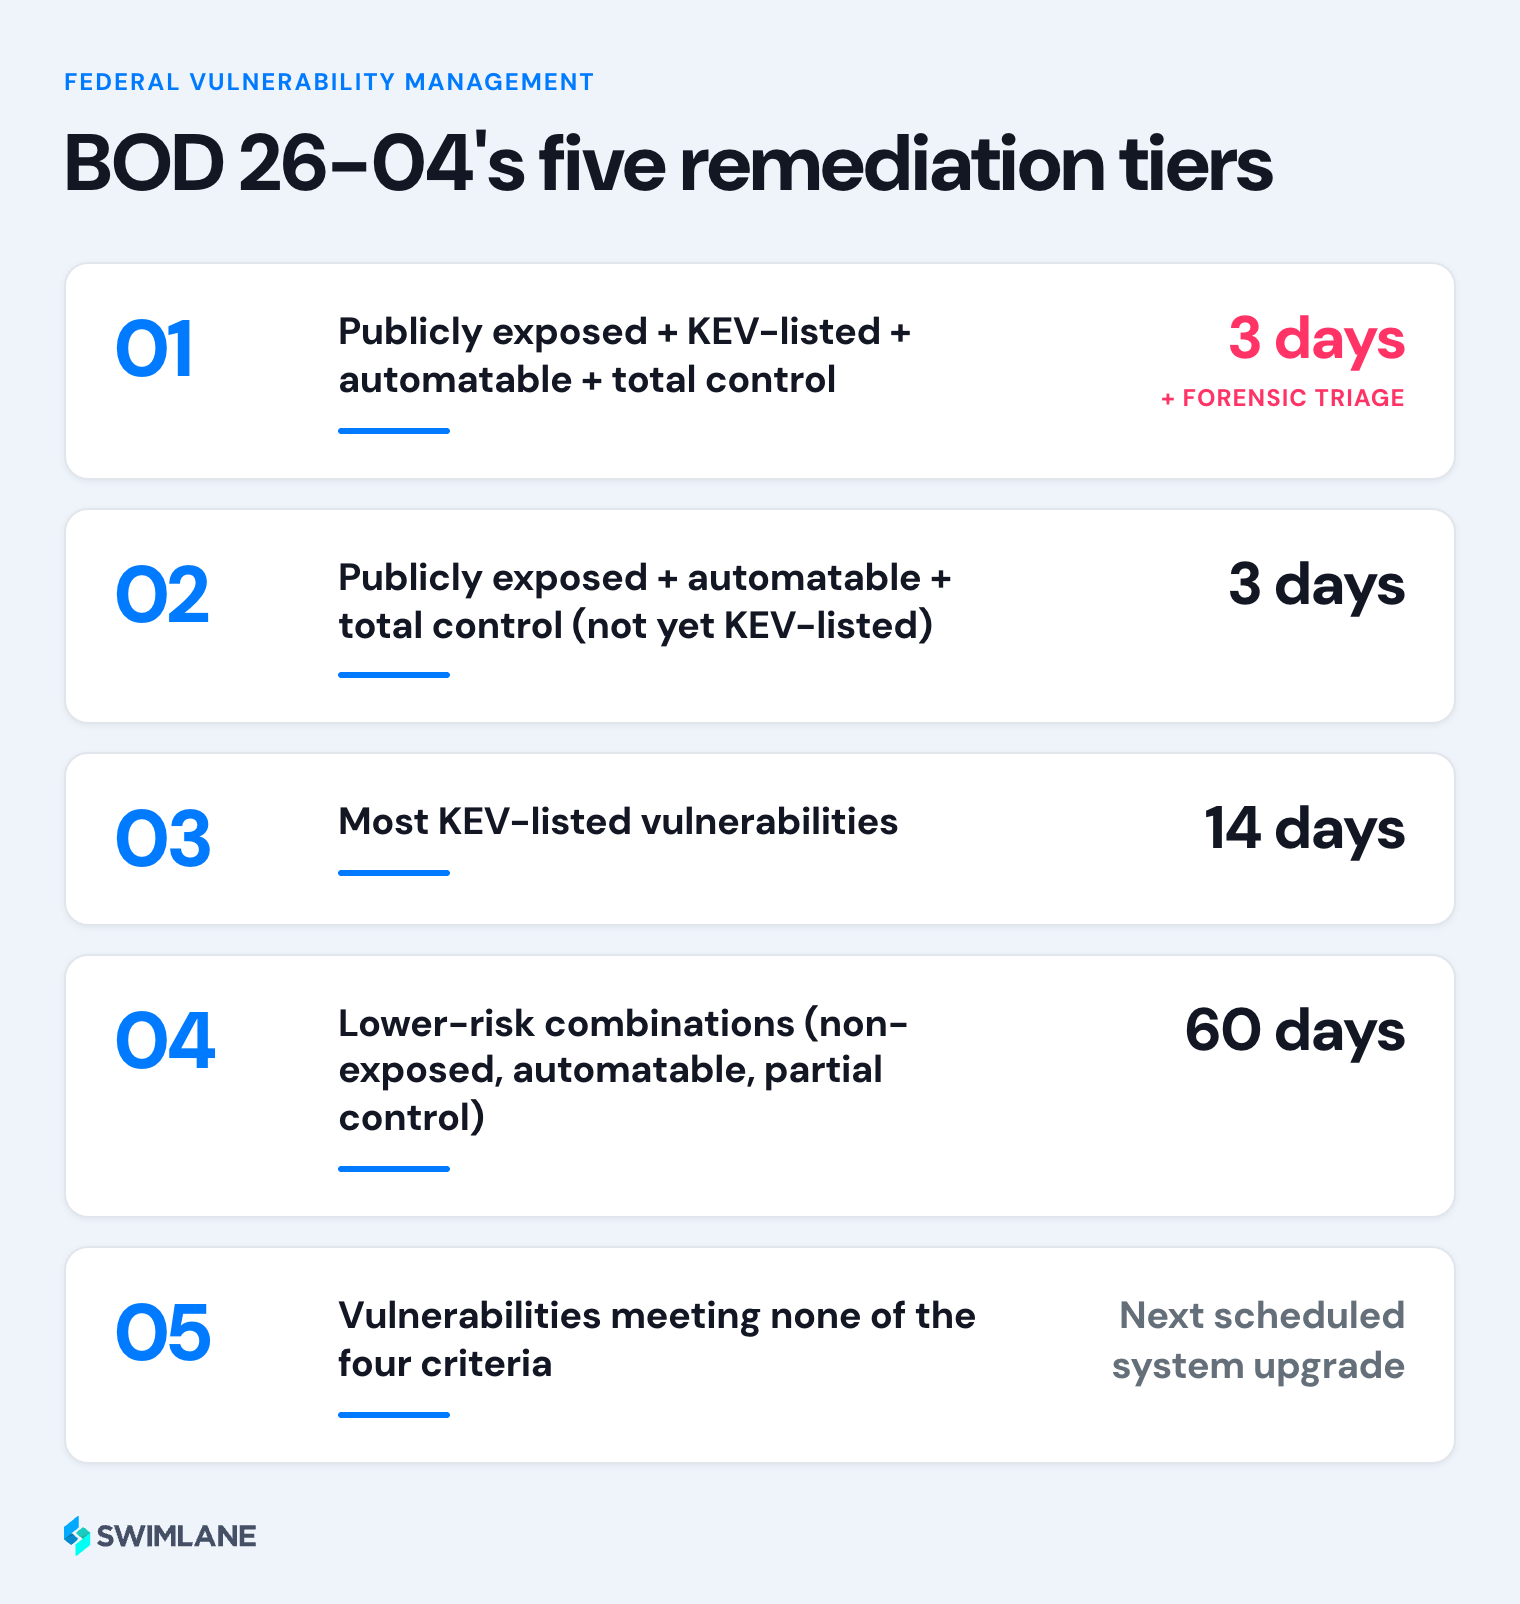
BOD 26-04 ersetzt die zwei Zeitpläne von BOD 22-01 durch ein abgestuftes, fünfstufiges Modell:
| Risikoprofil | Sanierungsfenster |
|---|---|
| Öffentlich zugänglich + KEV-gelistet + automatisierbar + vollständige Kontrolle | 3 Tage, zuzüglich einer obligatorischen forensischen Triage bei vorangegangener Kompromittierung |
| Öffentlich zugänglich + automatisierbar + vollständige Kontrolle (noch nicht KEV-gelistet) | 3 Tage |
| Die meisten in KEV aufgeführten Schwachstellen | 14 Tage |
| Kombinationen mit geringerem Risiko (nicht exponiert, automatisierbar, teilweise Kontrolle) | 60 Tage |
| Schwachstellen, die keines der vier Kriterien erfüllen | Behebung beim nächsten geplanten System-Upgrade |
Eine erste Analyse einer großen zivilen Behörde ergab, dass nur etwa 1% der Schwachstellenfälle fielen in die 3-Tage-Stufe., während mehr als 60% qualifizierte sich für einen Aufschub bis zum nächsten System-Upgrade ist dies ein Beweis dafür, dass das Modell darauf ausgelegt ist, Dringlichkeit zu konzentrieren, anstatt sie gleichmäßig zu verteilen.
| Datum | Erfordernis |
|---|---|
| 7. Dezember 2026 | Die Behörden müssen die in der Richtlinie festgelegten vollständigen Fristen für die Abhilfemaßnahmen einhalten. |
| 7. Dezember 2026 | FedRAMP-autorisierte Cloud-Service-Anbieter müssen Regelsätze für die Erkennung und Reaktion auf Schwachstellen (VDR) sowie für die Bewertung und Meldung von Schwachstellen (VER) implementieren. |
| 7. März 2027 | Frist für FedRAMP-Korrekturmaßnahmenpläne; nicht konforme Cloud-Dienste riskieren nach diesem Datum den Verlust der FedRAMP-Zulassung. |
BOD 26-04 ist verbindlich für Bundesbehörden der zivilen Exekutive (FCEB). Es bindet weder Bundesauftragnehmer noch private Unternehmen direkt, aber seine praktische Reichweite ist größer:
| BOD 22-01 (2021) | BOD 26-04 (2026) | |
|---|---|---|
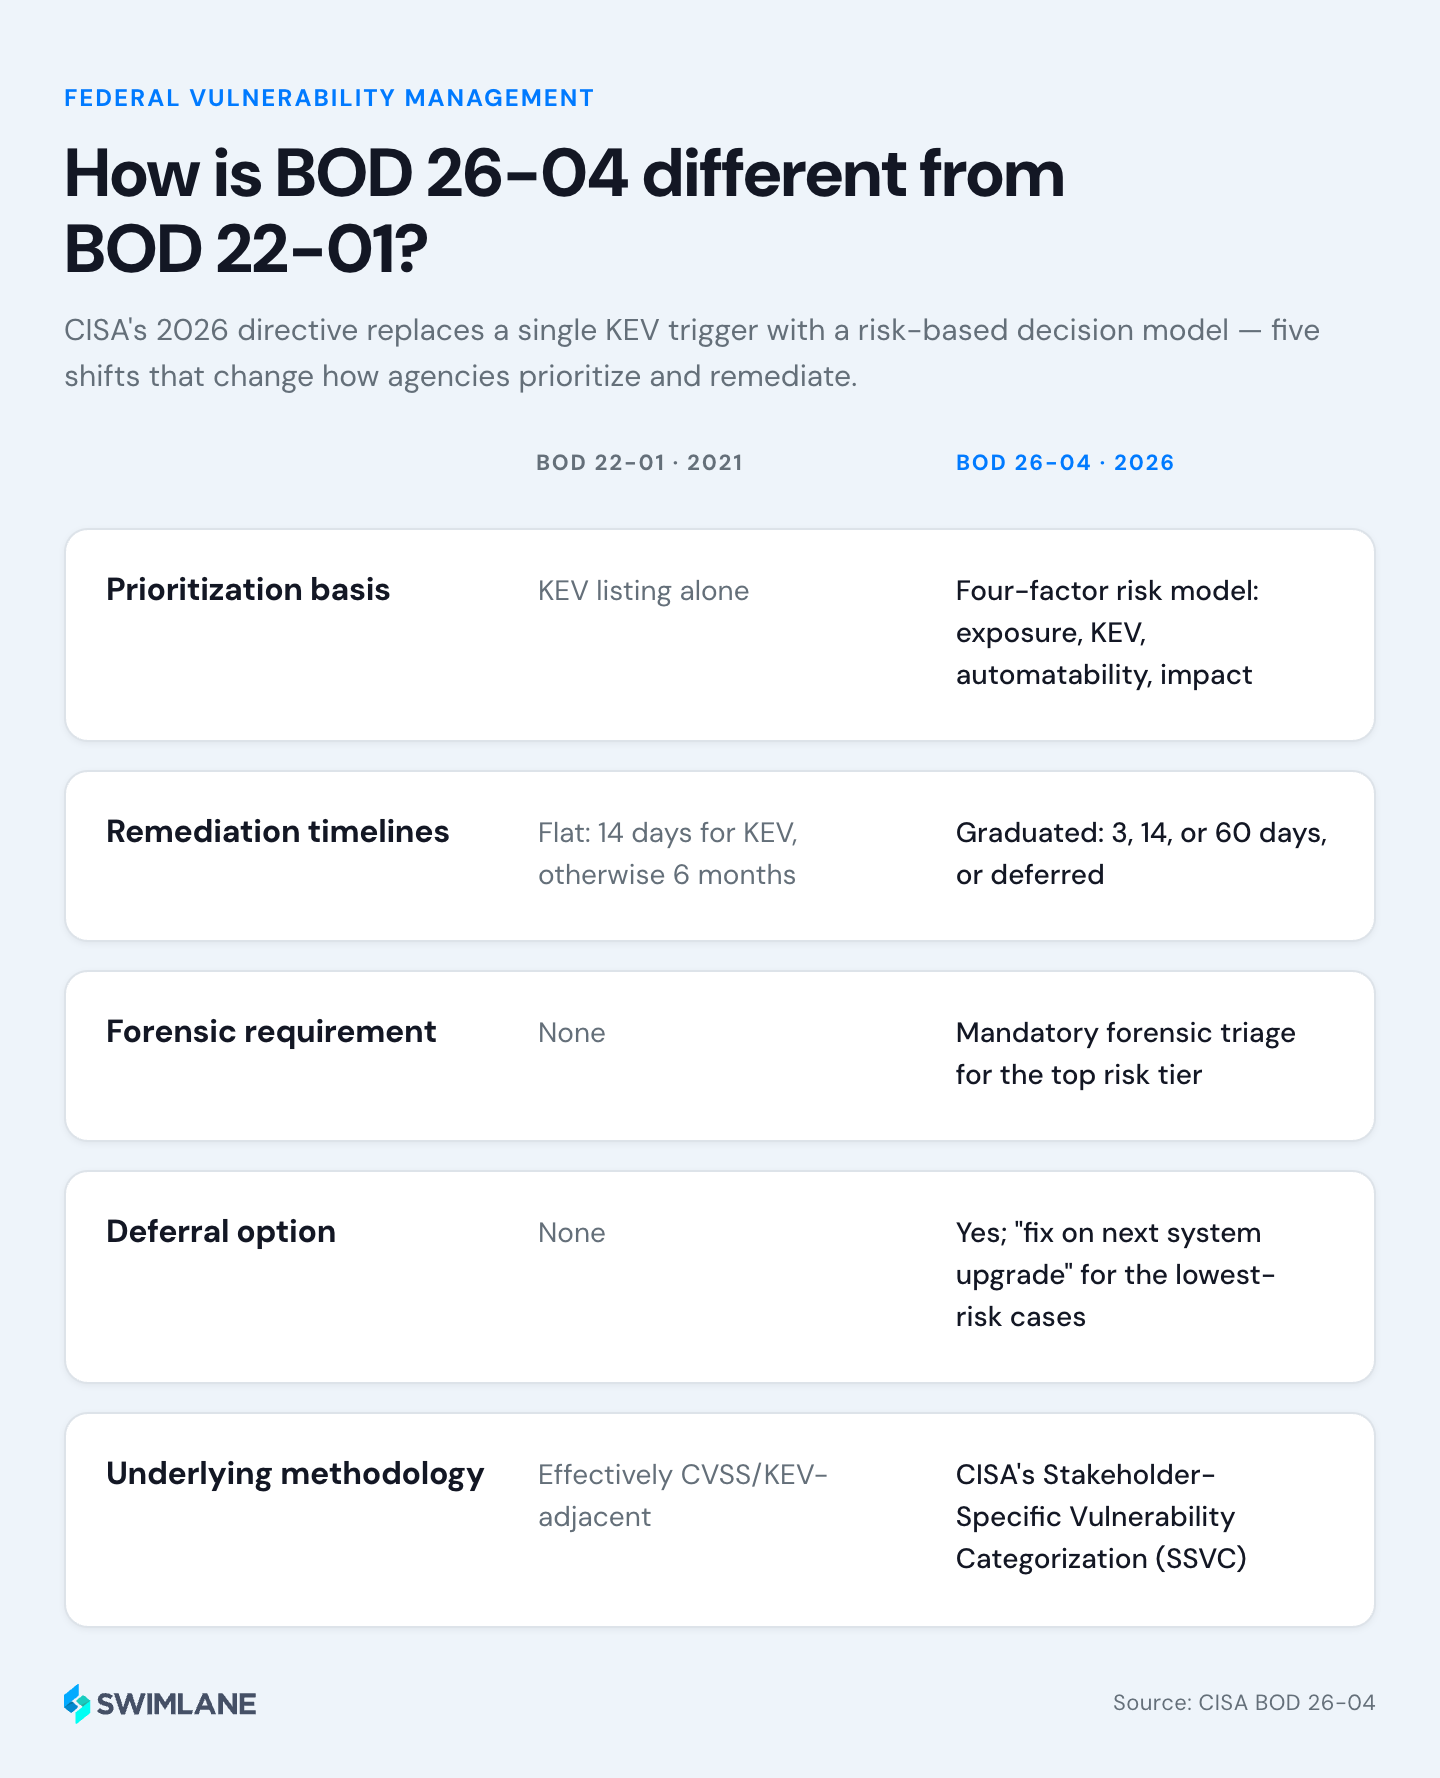
| Priorisierungsgrundlage | KEV-Eintrag allein | Vier-Faktoren-Risikomodell (Exposition, KEV, Automatisierbarkeit, Auswirkung) |
| Zeitleisten | Pauschal: 14 Tage (KEV) oder 6 Monate | Abschluss: 3/14/60 Tage, oder verschoben |
| forensische Anforderung | Keiner | Obligatorische Triage für die höchste Risikostufe |
| Aufschuboption | Keiner | Ja; “Behebung beim nächsten System-Upgrade” für Fälle mit dem geringsten Risiko. |
| Zugrundeliegende Methodik | Effektiv CVSS/KEV-nah | CISAs Stakeholder-spezifische Schwachstellenkategorisierung (SSVC) |
Die Einhaltung einer dreitägigen Frist, insbesondere wenn eine forensische Triage erforderlich ist, ist keine Aktualisierung der Richtlinien … Es handelt sich um ein Infrastruktur- und Workflow-Problem. Konkret erfordert BOD 26-04 Folgendes:
Für die meisten Organisationen besteht die eigentliche Lücke nicht in einer Richtlinienlücke, sondern darin, dass kein Team diese Entscheidung anhand von vier Variablen jedes Mal manuell für ein wachsendes Anlageninventar erneut durchführen kann, wenn CISA die KEV- oder Vulnrichment-Daten aktualisiert.
Bevor Sie sich mit den Tools befassen, sollten Sie Ihr aktuelles Programm anhand dieser sechs Fragen prüfen; es sind genau die Fragen, die ein Auditor, ein Generalinspektor oder ein entschlossener Angreifer stellen würde:
Wenn mehr als eine oder zwei dieser Fragen mit “Nein” beantwortet werden, liegt das Problem nicht in den Richtlinien, sondern in der Automatisierung und Transparenz. Genau diese Lücke können Swimlane-Kunden schnell schließen, und genau hier setzen die meisten potenziellen Kunden das Gespräch an.
| BOD 26-04 Anforderung | Was es verlangt | Wie das Swimlane-Schwachstellenmanagement dies ermöglicht |
|---|---|---|
| Kontinuierliche Bewertung des Anlagenrisikos | Eine Echtzeit-Antwort auf die Frage “Ist dies vom Internet aus erreichbar?”, keine veraltete CMDB-Kennzeichnung. | Autonome Integrationen Live-Daten aus Anlageninventaren, CMDBs und Exposure-Tools in einer zentralen, korrelierten Ansicht zusammenführen |
| KEV / Vulnrichment-Ingestion | Automatische Erfassung des KEV-Katalogs und der Ausnutzbarkeitsdaten der CISA unmittelbar nach der Veröffentlichung | Swimlane Intelligence (Teil von VRM) erweitert die Ergebnisse um bekannte Sicherheitslücken, VCSS-Bewertungen, EPSS-Bewertungen und mehr als 30 anpassbare Anreicherungsquellen. |
| Vier-Faktoren-Risikobewertung | Kombinieren Sie Exposition, KEV-Status, Automatisierbarkeit und Auswirkung pro Anlage kontinuierlich. | Der VRM-Priorisierungsrang nutzt Swimlane Intelligence, um Risiken automatisch zu bewerten und Reaktionen zu priorisieren, wobei Ausnahmen berücksichtigt werden, um unnötige Warnmeldungen zu reduzieren. |
| 3-tägige Antwortstufe | Sofortige Triage und Maßnahmen ohne manuelle Engpässe | Turbines automatisierte Schwachstellensuche gruppiert CVEs mit Assets und Geschäftsinhabern und verkürzt so die Zeit für die Suche und Priorisierung auf wenige Minuten. |
| Obligatorische forensische Triage | Beweissammlung und Kompromissbewertung vor oder parallel zur Fehlerbehebung | Optimieren Sie die Schwachstellenverfolgung und Empfehlungen zur Behebung mit Fallmanagement-Anwendung von VRM, das sich in führende ITSM- und Kollaborationstools integrieren lässt. |
| SLA-Durchsetzung auf allen Ebenen | Programmatische, nachvollziehbare Zeitleistenverfolgung für 3/14/60-Tage- und aufgeschobene Schwachstellen | SLA-Tracking und dynamisches Asset-Risiko werden bewertet und kombiniert. Turbine Canvas-Playbooks kodieren alle fünf Ebenen, sodass die Durchsetzung nicht davon abhängt, ob sich jemand an eine Frist erinnert. |
| Nachvollziehbarer Prüfpfad | Dokumentation, die ein Generalinspektor oder ein Prüfer tatsächlich überprüfen kann | Jede automatisierte Entscheidung und Eskalation wird protokolliert und ist nachvollziehbar – keine Blackbox. Detaillierte Analysen sind verfügbar über Helden-KI. |
Organisationen, die Swimlane Vulnerability Response Management (VRM)-Lösung haben über 30% schnellere Sicherheitspatches und 92% automatische Behebung berichtet.
Ihr Swimlane-Account-Team kann Ihnen dabei helfen, dies in einer Arbeitssitzung genauer zu definieren.
Wenn Sie Swimlane evaluieren: BOD 26-04 ist ein nützlicher Stresstest für Ihre aktuelle Anwendung. Kann er in Ihrem Umfang tatsächlich drei Tage lang mit einem entsprechenden Prüfprotokoll durchhalten? Siehe AI SOC-Datenblatt für die technischen Details, oder Anleitung anfordern auf Ihre eigene Umgebung zugeschnitten.
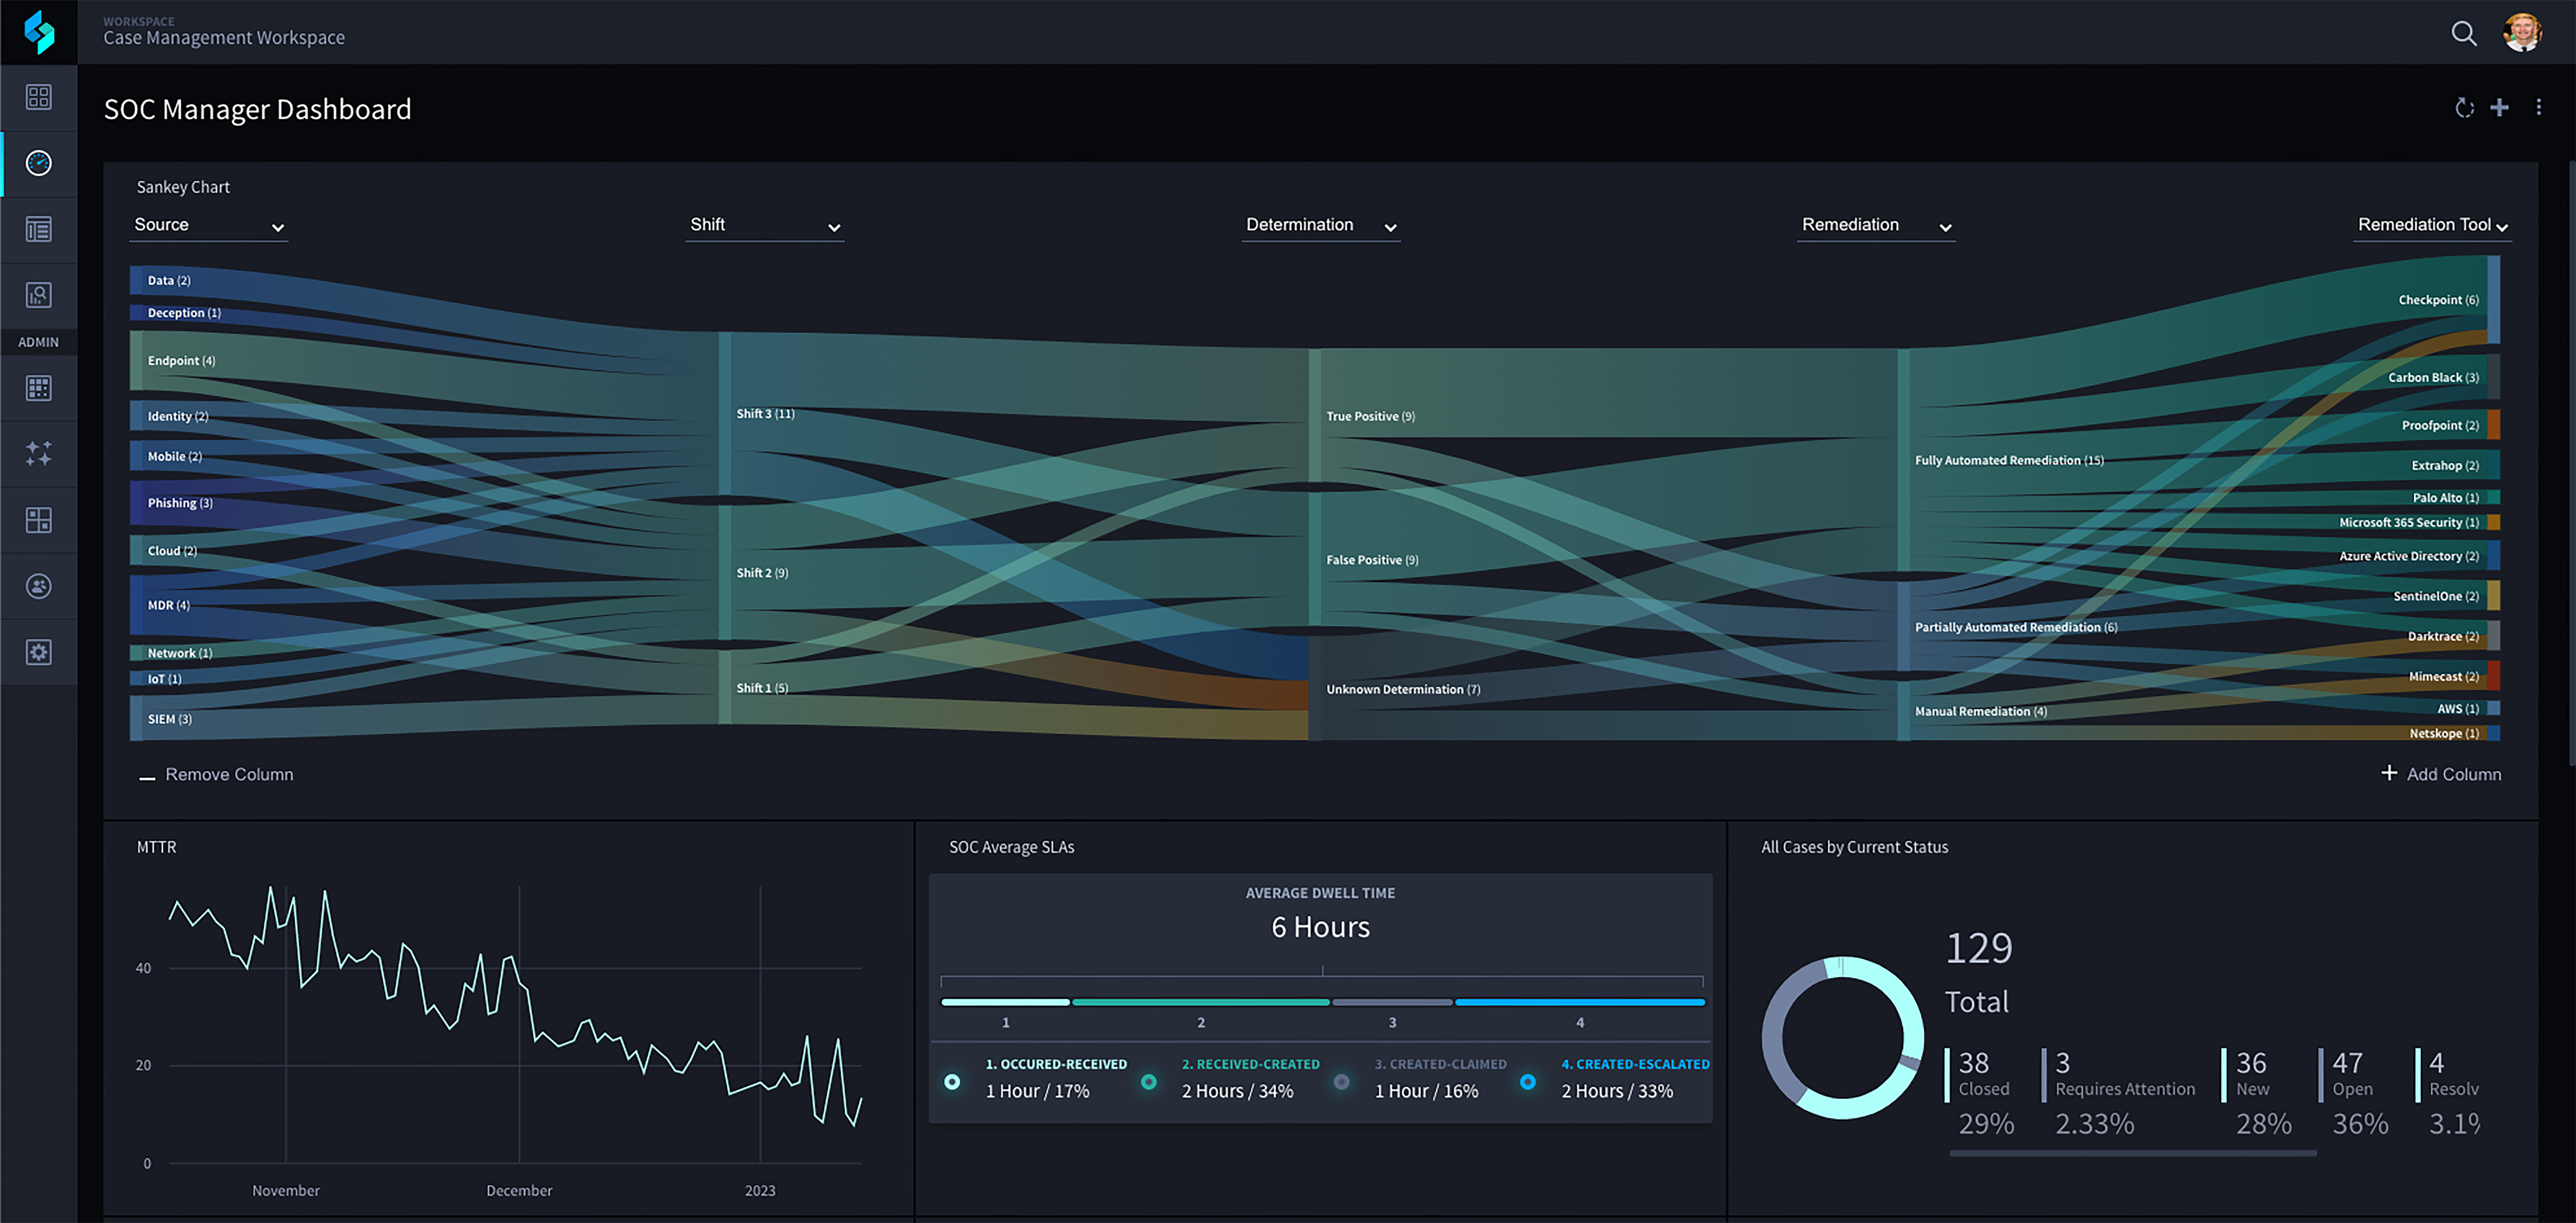
Turbine übernimmt bereits die schwierigsten Aufgaben: kontinuierliche Risikobewertung mit vier Faktoren, automatisierte Reaktion innerhalb der 3-Tage-Frist und ein von Anfang an integriertes Prüfprotokoll. Sehen Sie genau, wo Ihre aktuelle Lösung nicht ausreicht.
BOD 26-04 ist eine verbindliche operative Richtlinie vom Juni 2026, die US-amerikanische zivile Bundesbehörden verpflichtet, die Behebung von Sicherheitslücken anhand eines Vier-Faktoren-Risikomodells zu priorisieren: Gefährdung von Anlagen, KEV-Status, Automatisierbarkeit von Exploits und technische Auswirkungen, anstatt pauschale, auf dem Schweregrad basierende Fristen zu verwenden.
Es wurde am 10. Juni 2026 herausgegeben. Die Behörden müssen ihre Richtlinien unverzüglich aktualisieren und die vorgegebenen Fristen zur Behebung der Mängel bis zum 7. Dezember 2026 vollständig einhalten.
Ja. BOD 26-04 ersetzt formell sowohl BOD 22-01 (2021, die KEV-Katalogrichtlinie) als auch BOD 19-02 (2019, internetfähige Systeme).
Drei Tage für Schwachstellen, die öffentlich bekannt sind, im KEV-Katalog aufgeführt sind, automatisiert ausgenutzt werden können und die vollständige Kontrolle über das System ermöglichen. Diese Stufe erfordert zudem eine forensische Triage, um festzustellen, ob das System bereits kompromittiert wurde.
Nein. Es ist nur für Bundesbehörden der Exekutive verbindlich, obwohl FedRAMP-autorisierte Cloud-Anbieter entsprechende Fristen einhalten müssen und die CISA eine breitere Anwendung befürwortet. Angesichts der Tatsache, wie schnell sich der KEV-Katalog gemäß BOD 22-01 zu einem Standard in der kommerziellen und Versicherungsbranche entwickelt hat, ist mit einer breiten Akzeptanz des Modells gemäß BOD 26-04 im privaten Sektor zu rechnen.
FedRAMP-autorisierte Cloud-Service-Anbieter müssen die neuen Regelwerke für die Erkennung und Reaktion auf Schwachstellen (VDR) sowie für die Bewertung und Meldung von Schwachstellen (VER) bis zum 7. Dezember 2026 anwenden. Nicht konforme Anbieter haben bis zum 7. März 2027 Zeit, im Rahmen eines Korrekturmaßnahmenplans einen solchen Plan umzusetzen, bevor sie den Verlust ihrer FedRAMP-Autorisierung riskieren.
SSVC (Stakeholder-Specific Vulnerability Categorization) ist die Entscheidungsbaum-Methodik der CISA zur Bewertung von Schwachstellenrisiken anhand des Kontextes anstatt eines einzelnen Schweregrads. Das Vier-Faktoren-Modell von BOD 26-04 basiert auf den SSVC-Prinzipien und ersetzt die CVSS-zentrierte Priorisierung.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español