Comment gérer les cas SOC
En savoir plus


Le reste de cet article détaille ce qui est réellement requis, pourquoi la CISA a procédé à ce changement maintenant et comment les équipes de sécurité, fédérales ou non, peuvent le mettre en œuvre sans augmenter leurs effectifs.
La directive BOD 26-04 est une directive opérationnelle contraignante de la Cybersecurity and Infrastructure Security Agency (CISA) qui modifie la manière dont les agences fédérales prennent des décisions. lequel vulnérabilités à corriger en premier et à quelle vitesse. Au lieu de traiter chaque vulnérabilité du catalogue KEV de la même manière, ou de s'appuyer sur un score CVSS statique, les agences doivent désormais évaluer chaque vulnérabilité en fonction de quatre signaux de risque concrets et procéder à des corrections selon un calendrier progressif lié à ce score.
La CISA présente cela comme un changement par rapport à correctifs axés sur la conformité à correctifs axés sur les risquesL’objectif n’est pas de corriger toutes les CVE figurant sur une liste, mais de corriger en priorité celles qui sont réellement accessibles, activement exploitées, faciles à automatiser et capables de causer de réels dommages.
La directive BOD 26-04 remplace officiellement deux directives antérieures.:
Deux tendances se sont heurtées. Premièrement, les performances en matière de remédiation se détérioraient au lieu de s'améliorer : selon Rapport d'enquête de Verizon sur les violations de données de 2026, seulement 26% des vulnérabilités répertoriées par KEV ont été entièrement corrigées en 2025., en baisse par rapport à 38% l'année précédente, et le temps médian de remédiation est passé à 43 jours, Alors même que l'exploitation des vulnérabilités connues restait un vecteur d'accès initial privilégié, les délais fixes n'accéléraient pas le déploiement des correctifs ; ils engendraient une lassitude face à ces derniers.
Deuxièmement, la CISA a clairement indiqué que l'IA réduit considérablement le délai entre la divulgation d'une vulnérabilité et son exploitation. Lorsque des adversaires peuvent utiliser l'IA pour transformer une CVE publiée en un exploit fonctionnel en quelques jours, un délai unique de 14 jours est à la fois trop long pour les vulnérabilités les plus critiques et trop contraignant pour les autres. La directive BOD 26-04 de la CISA propose une solution : appliquer le délai le plus court jamais exigé des agences (3 jours) pour la petite minorité de vulnérabilités réellement dangereuses, et accorder un véritable répit, en reportant le délai à la prochaine mise à jour du système, pour la majorité des autres.
Chaque vulnérabilité, sur chaque actif, est évaluée en fonction de quatre questions :
Ceci est un arbre de décision, pas une liste de contrôle; le combinaison Le niveau de correction est déterminé par plusieurs facteurs, et non par le simple nombre de cases cochées. Si un système est déconnecté d'Internet, son horloge se dérègle même si la vulnérabilité sous-jacente n'est pas corrigée. C'est ce choix de conception qui explique pourquoi la norme BOD 26-04 privilégie un inventaire des actifs continu et précis plutôt que des analyses ponctuelles.
Le BOD 26-04 remplace les deux échéanciers du BOD 22-01 par un modèle progressif à cinq niveaux :
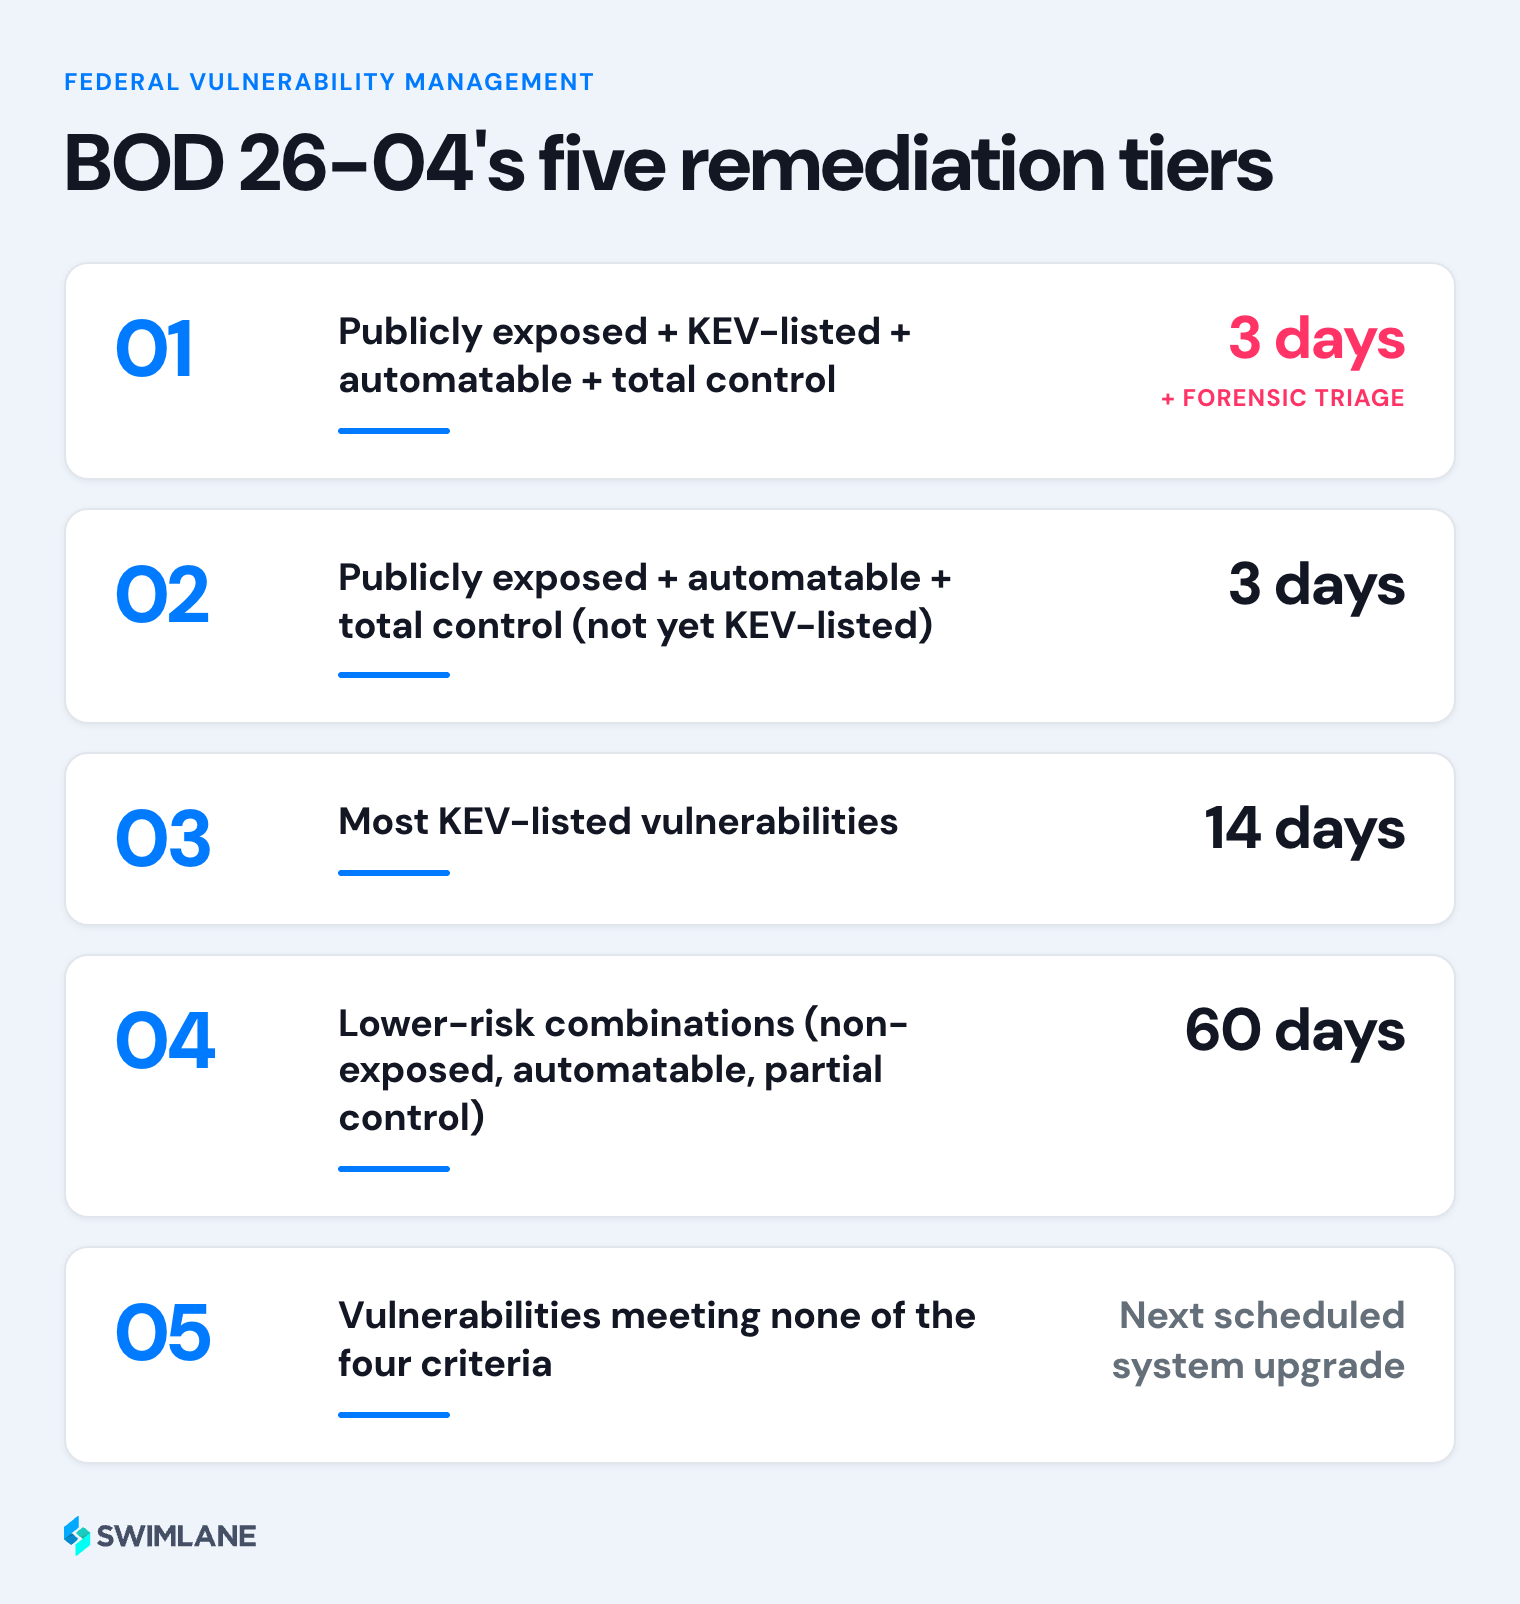
| Profil de risque | Fenêtre de remédiation |
|---|---|
| Accessible au public + répertorié sur la liste KEV + automatisable + contrôle total | 3 jours, plus un triage médico-légal obligatoire pour toute compromission antérieure |
| Accessible au public + automatisable + contrôle total (pas encore répertorié KEV) | 3 jours |
| La plupart des vulnérabilités répertoriées dans KEV | 14 jours |
| Combinaisons à moindre risque (non exposées, automatisables, contrôle partiel) | 60 jours |
| Vulnérabilités ne répondant à aucun des quatre critères | Correction prévue lors de la prochaine mise à jour système. |
Une première analyse menée par une grande agence civile a révélé que seulement environ 1% des cas de vulnérabilité sont tombés dans le niveau 3 jours, tandis que plus de 60% admissible au report à la prochaine mise à niveau du système, preuve que le modèle est conçu pour concentrer l'urgence, et non pour la répartir uniformément.
| Date | Exigence |
|---|---|
| 7 décembre 2026 | Les agences doivent respecter intégralement les délais de mise en conformité définis dans la directive. |
| 7 décembre 2026 | Les fournisseurs de services cloud autorisés par FedRAMP doivent mettre en œuvre les ensembles de règles de détection et de réponse aux vulnérabilités (VDR) et d'évaluation et de signalement des vulnérabilités (VER). |
| 7 mars 2027 | Date limite pour les plans d'actions correctives FedRAMP ; les services cloud non conformes risquent de perdre leur autorisation FedRAMP après cette date. |
BOD 26-04 est contraignant pour les agences du pouvoir exécutif civil fédéral (FCEB). Elle ne lie pas directement les entreprises sous contrat avec le gouvernement fédéral ni les entreprises privées, mais sa portée pratique est plus large :
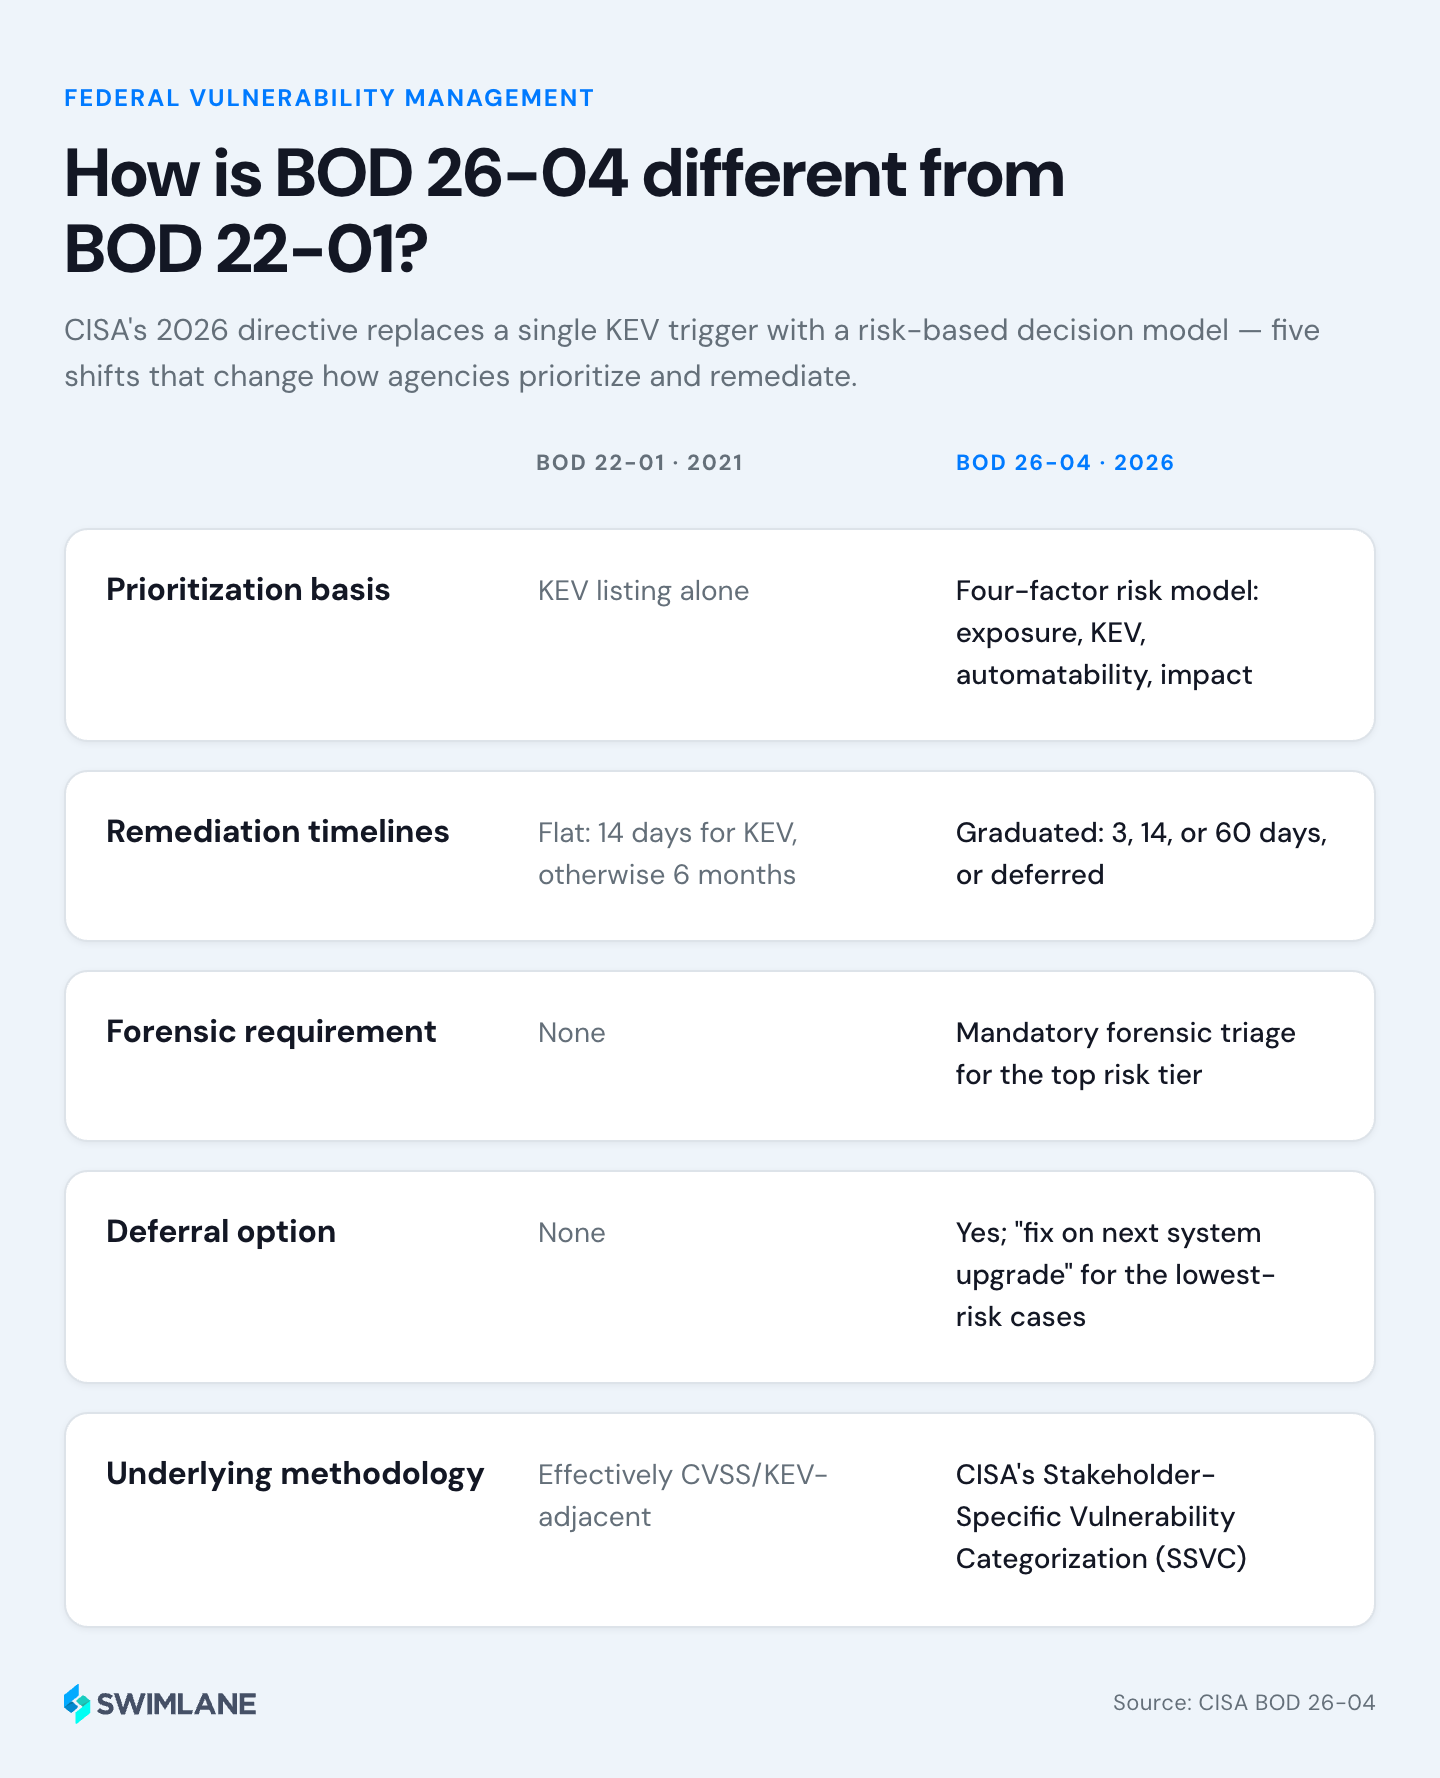
| BOD 22-01 (2021) | BOD 26-04 (2026) | |
|---|---|---|
| Base de priorisation | Liste KEV seule | Modèle de risque à quatre facteurs (exposition, KEV, automatisabilité, impact) |
| Chronologies | À plat : 14 jours (KEV) ou 6 mois | Diplômé(e) : 14/03/60 jours, ou reporté(e) |
| Exigences médico-légales | Aucun | Triage obligatoire pour le niveau de risque le plus élevé |
| Option de report | Aucun | Oui ; “ correction lors de la prochaine mise à jour du système ” pour les cas à moindre risque |
| Méthodologie sous-jacente | En pratique, adjacent au CVSS/KEV | Catégorisation des vulnérabilités spécifiques aux parties prenantes (SSVC) de la CISA |
Respecter un délai de 3 jours, surtout avec un triage médico-légal, ne relève pas d'une simple mise à jour de politique… C'est un problème d'infrastructure et de flux de travail. Concrètement, la directive BOD 26-04 exige :
Pour la plupart des organisations, le véritable problème n'est pas un problème de politique ; c'est qu'aucune équipe ne peut exécuter manuellement cette décision à quatre variables sur un inventaire d'actifs en constante augmentation chaque fois que la CISA met à jour les données KEV ou Vulnrichment.
Avant de vous intéresser aux outils, soumettez votre programme actuel à ces six questions ; ce sont celles qu’un auditeur, un inspecteur général ou un attaquant déterminé vous posera :
Si plus d'une ou deux de ces réponses sont négatives, le problème ne réside pas dans les politiques, mais dans l'automatisation et la visibilité. C'est précisément ce manque que les clients de Swimlane sont en mesure de combler rapidement, et c'est par là que la plupart des prospects entament la conversation.
| Exigence BOD 26-04 | Ce que cela exige | Comment Swimlane Vulnerability Response Management s'y prend-il ? |
|---|---|---|
| Évaluation continue de l'exposition des actifs | Une réponse en temps réel à la question “ Est-ce accessible depuis Internet ? ”, et non une étiquette CMDB obsolète. | Intégrations autonomes extraire les données en temps réel des inventaires d'actifs, des CMDB et des outils d'analyse des risques dans une vue centralisée et corrélée |
| Ingestion de KEV / Vulnrichissement | Collecte automatique du catalogue KEV et des données d'exploitabilité de la CISA dès leur publication | Intelligence des couloirs de nage (élément de VRM) enrichit les résultats, notamment les exploits connus, les scores VCSS, les scores EPSS et plus de 30 sources d'enrichissement personnalisables. |
| Évaluation du risque à quatre facteurs | Combiner en continu l'exposition, le statut KEV, l'automatisation et l'impact par actif | Le système de priorisation VRM utilise Swimlane Intelligence pour évaluer automatiquement les risques et prioriser les réponses, en tenant compte des exceptions afin de réduire les alertes inutiles. |
| Réponse par palier de 3 jours | Triage et intervention immédiats sans goulot d'étranglement manuel | La fonction de regroupement automatisé des vulnérabilités de Turbine associe les CVE aux actifs et aux responsables d'entreprise, réduisant ainsi le temps de détection et de tri à quelques minutes. |
| triage médico-légal obligatoire | Collecte de preuves et évaluation des compromissions avant ou pendant la mise à jour des correctifs | Rationalisez le suivi des vulnérabilités et les recommandations de correction grâce à application de gestion de cas de VRM, qui s'intègre aux principaux outils ITSM et de collaboration. |
| Application des SLA à tous les niveaux | Suivi programmé et auditable des échéanciers pour les vulnérabilités à 3/14/60 jours et différées | Le suivi des SLA et l'évaluation dynamique des risques liés aux actifs sont combinés. Les playbooks Turbine Canvas intègrent les cinq niveaux, ce qui permet de garantir leur application sans dépendre de la simple mémoire d'une échéance. |
| Piste d'audit justifiable | Documents qu'un inspecteur général ou un auditeur peut effectivement examiner | Chaque décision automatisée et chaque escalade sont consignées et expliquées ; il ne s’agit pas d’une boîte noire. Des analyses approfondies sont disponibles via IA héroïque. |
Les organisations qui gèrent Solution de gestion des réponses aux vulnérabilités (VRM) Swimlane ont signalé une correction plus rapide des vulnérabilités 30% et une remédiation automatique 92%.
Votre équipe Swimlane peut vous aider à définir ce périmètre lors d'une séance de travail.
Si vous évaluez Swimlane : Le test BOD 26-04 est un test de résistance utile pour votre système actuel. Peut-il réellement tenir 3 jours avec un historique d'audit, à votre échelle ? Voir la suite Fiche technique du SoC IA pour les détails techniques, ou demander une visite guidée construit autour de votre propre environnement.
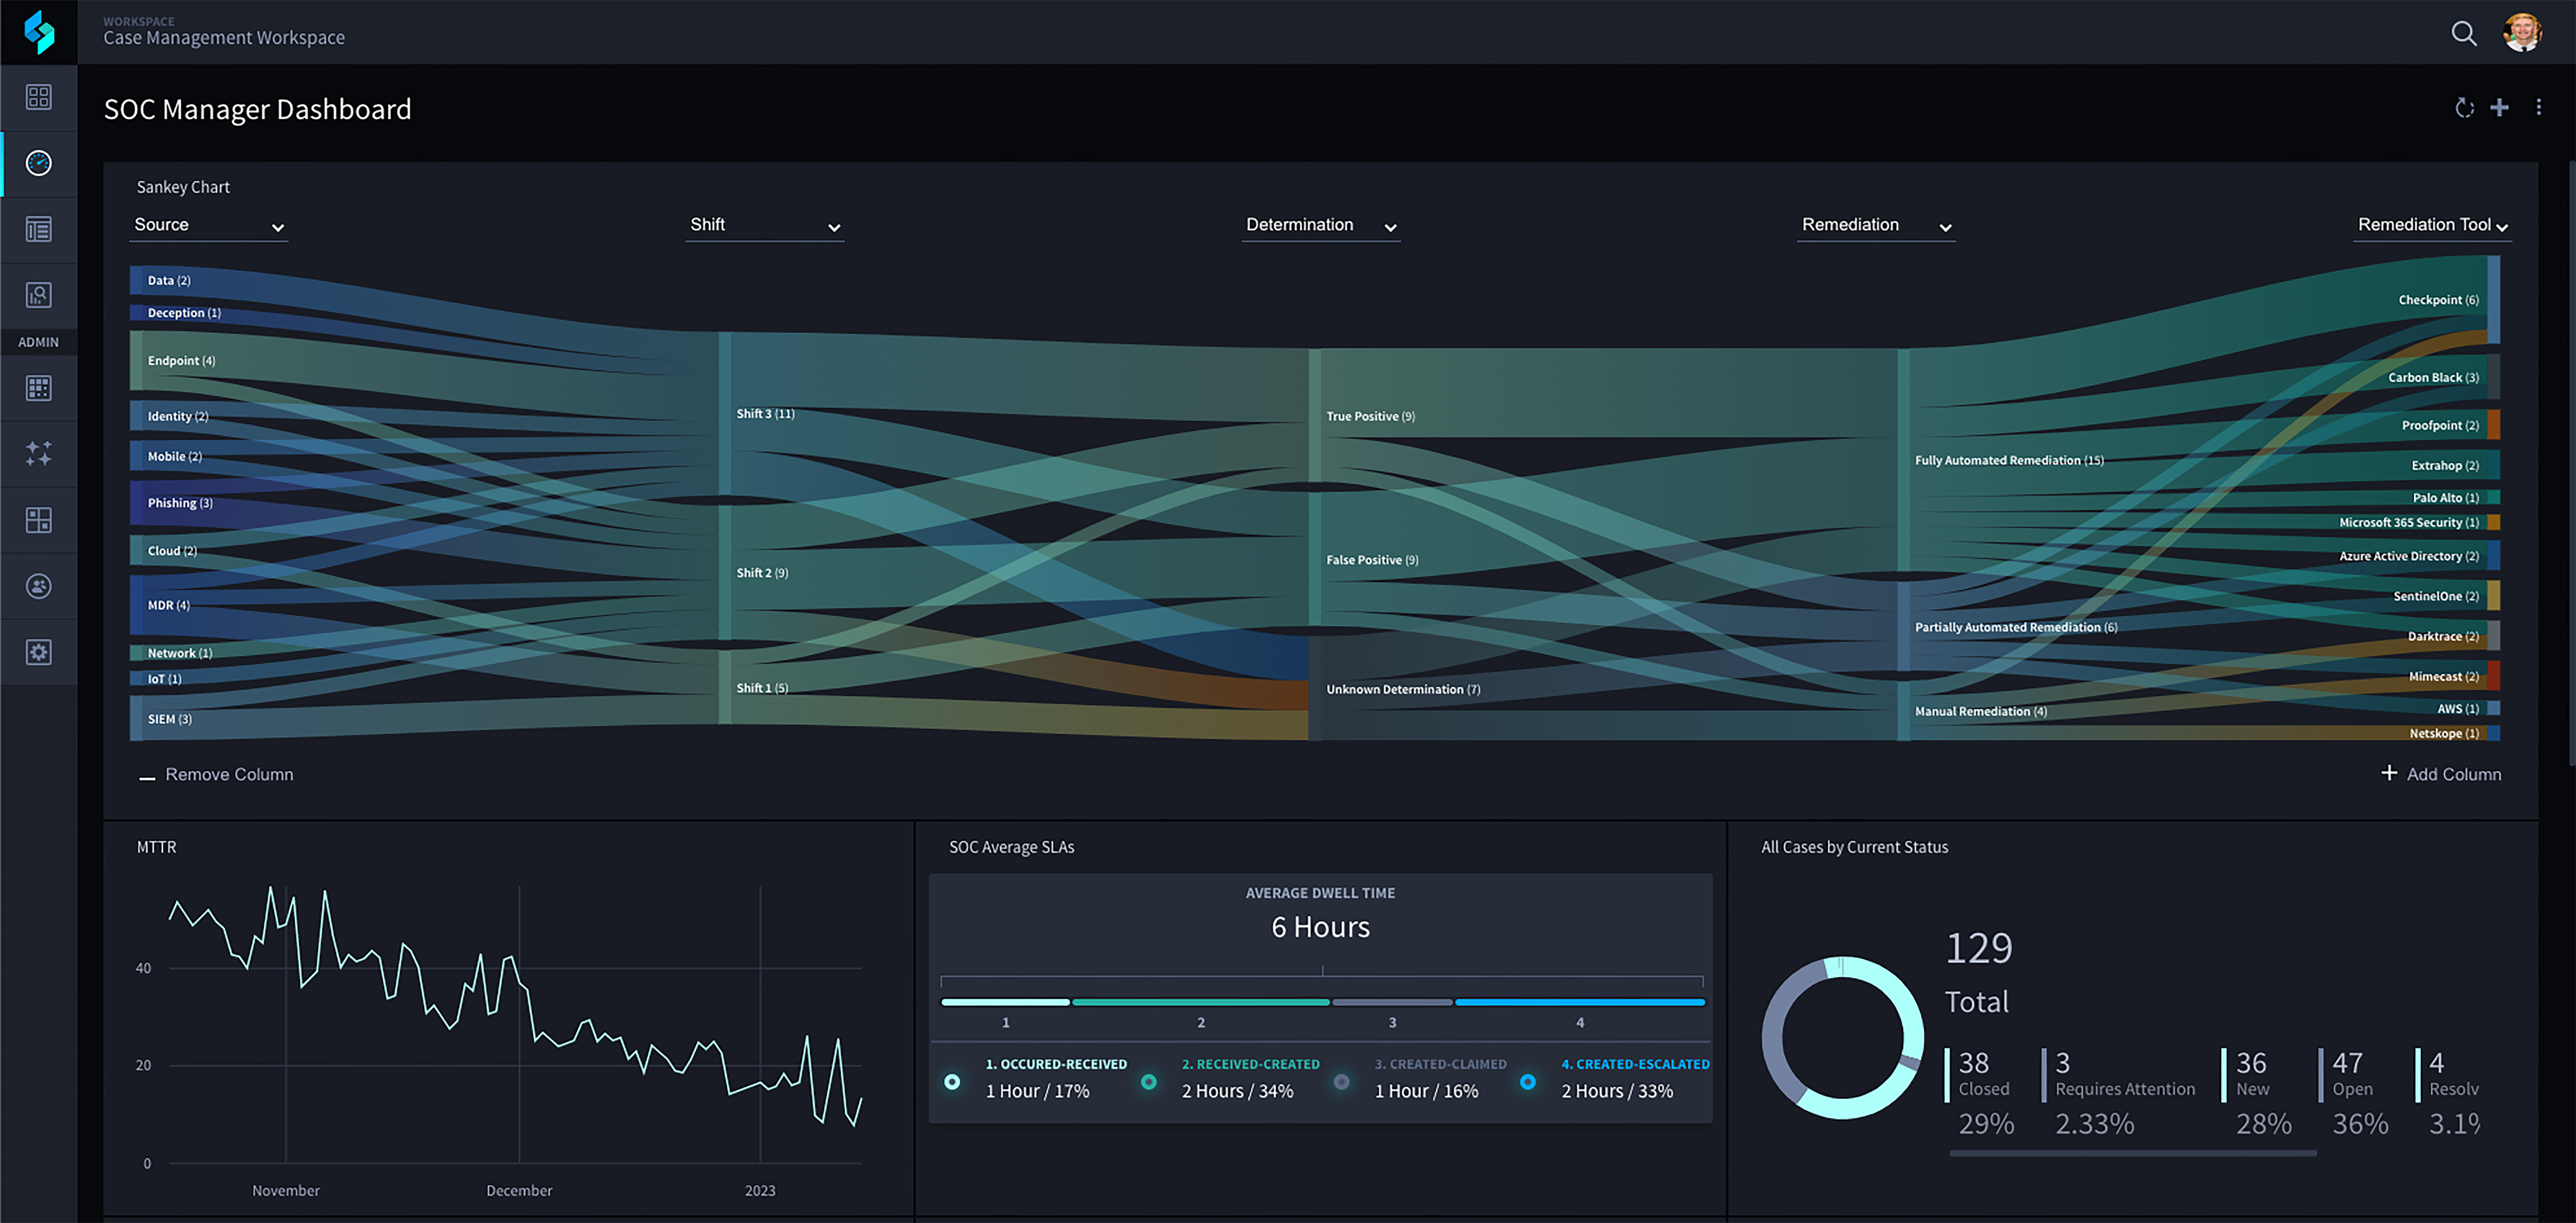
Turbine s'occupe déjà du plus difficile : évaluation continue des risques à quatre facteurs, réponse automatisée pour le niveau de garantie de 3 jours et journal d'audit intégré dès le départ. Identifiez précisément les points faibles de votre système actuel.
La directive opérationnelle contraignante BOD 26-04, applicable en juin 2026, exige des agences civiles fédérales américaines qu'elles priorisent la correction des vulnérabilités en utilisant un modèle de risque à quatre facteurs : exposition des actifs, statut KEV, automatisabilité de l'exploitation et impact technique, au lieu de délais fixes basés sur la gravité.
Elle a été publiée le 10 juin 2026. Les agences doivent mettre à jour leurs politiques immédiatement et se conformer pleinement aux échéanciers de correction d'ici le 7 décembre 2026.
Oui. La BOD 26-04 remplace officiellement la BOD 22-01 (2021, la directive du catalogue KEV) et la BOD 19-02 (2019, systèmes accessibles par Internet).
Trois jours sont nécessaires pour les vulnérabilités publiques répertoriées dans le catalogue KEV, exploitables par automatisation et permettant un contrôle total du système. Ce niveau de sécurité requiert également une analyse forensique afin de vérifier toute compromission antérieure.
Non. Cette directive n'est contraignante que pour les agences du pouvoir exécutif civil fédéral, même si les fournisseurs de services cloud agréés FedRAMP sont soumis à des échéances obligatoires similaires, et la CISA encourage une adoption plus large. Compte tenu de la rapidité avec laquelle le catalogue KEV de la directive BOD 22-01 est devenu une norme dans les secteurs commercial et des assurances, une large adoption du modèle de la directive BOD 26-04 par le secteur privé est attendue.
Les fournisseurs de services cloud autorisés par FedRAMP doivent adopter les nouveaux ensembles de règles de détection et de réponse aux vulnérabilités (VDR) et d'évaluation et de signalement des vulnérabilités (VER) d'ici le 7 décembre 2026. Les fournisseurs non conformes ont jusqu'au 7 mars 2027 pour mettre en œuvre un plan d'action correctif avant de risquer de perdre leur autorisation FedRAMP.
La SSVC (Stakeholder-Specific Vulnerability Categorization) est la méthodologie d'arbre de décision de la CISA permettant d'évaluer les risques de vulnérabilité en fonction du contexte plutôt que d'un score de gravité unique. Le modèle à quatre facteurs de la norme BOD 26-04 repose sur les principes de la SSVC et remplace la priorisation centrée sur la CVSS.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español