Como gerir a gestão de casos SOC
Ler mais


O restante deste artigo detalha o que é realmente necessário, por que a CISA fez a mudança agora e como as equipes de segurança, federais ou não, podem implementá-la sem aumentar o número de funcionários.
A BOD 26-04 é uma Diretiva Operacional Vinculativa da Agência de Segurança Cibernética e de Infraestrutura (CISA) que altera a forma como as agências federais tomam decisões. qual vulnerabilidades a serem corrigidas primeiro e quão rápido. Em vez de tratar todas as vulnerabilidades do catálogo KEV da mesma forma, ou de se basear em uma pontuação CVSS estática, as agências agora devem avaliar cada vulnerabilidade em relação a quatro sinais de risco do mundo real e remediá-las de acordo com um cronograma gradual vinculado a essa pontuação.
A CISA define isso como uma mudança de aplicação de patches orientada pela conformidade para correção orientada por riscoO objetivo não é corrigir todas as CVEs de uma lista, mas sim corrigir aquelas que são realmente acessíveis, ativamente exploradas, fáceis de automatizar e capazes de causar danos reais, em primeiro lugar.
A diretiva BOD 26-04 substitui formalmente duas diretivas anteriores.:
Duas tendências colidiram. Primeiro, o desempenho da remediação estava piorando, em vez de melhorar: de acordo com o Relatório de Investigações de Violação de Dados da Verizon de 2026, apenas 26% das vulnerabilidades listadas no KEV foram totalmente corrigidas em 2025., abaixo dos 38% do ano anterior, e o tempo médio de remediação subiu para 43 dias, mesmo com a exploração de vulnerabilidades conhecidas continuando a ser um dos principais vetores de acesso inicial. Prazos mais curtos não estavam resultando em correções mais rápidas; estavam gerando fadiga de aplicação de patches.
Em segundo lugar, a CISA deixou claro que a IA está reduzindo drasticamente o intervalo entre a divulgação de vulnerabilidades e sua exploração. Quando os adversários podem usar IA para ir de uma CVE publicada a um exploit funcional em questão de dias, um prazo único de 14 dias é lento demais para as vulnerabilidades mais importantes e exigente demais para as que não são. A BOD 26-04 é a resposta da CISA: agir com a maior rapidez já solicitada às agências (3 dias) para a pequena parcela de vulnerabilidades que são realmente perigosas e oferecer alívio real, adiando a correção para a próxima atualização do sistema, para a maioria das que não são.
Cada vulnerabilidade, em cada ativo, é avaliada com base em quatro perguntas:
Isto é um Árvore de decisão, não uma lista de verificação; o combinação A complexidade dos fatores que determinam o nível de remediação, e não simplesmente a quantidade de itens verificados, é um fator determinante. Ao desconectar um sistema da internet pública, o relógio do sistema muda mesmo que a vulnerabilidade subjacente ainda não tenha sido corrigida. Essa escolha de projeto é o motivo pelo qual a BOD 26-04 prioriza o inventário contínuo e preciso de ativos em vez de varreduras pontuais.
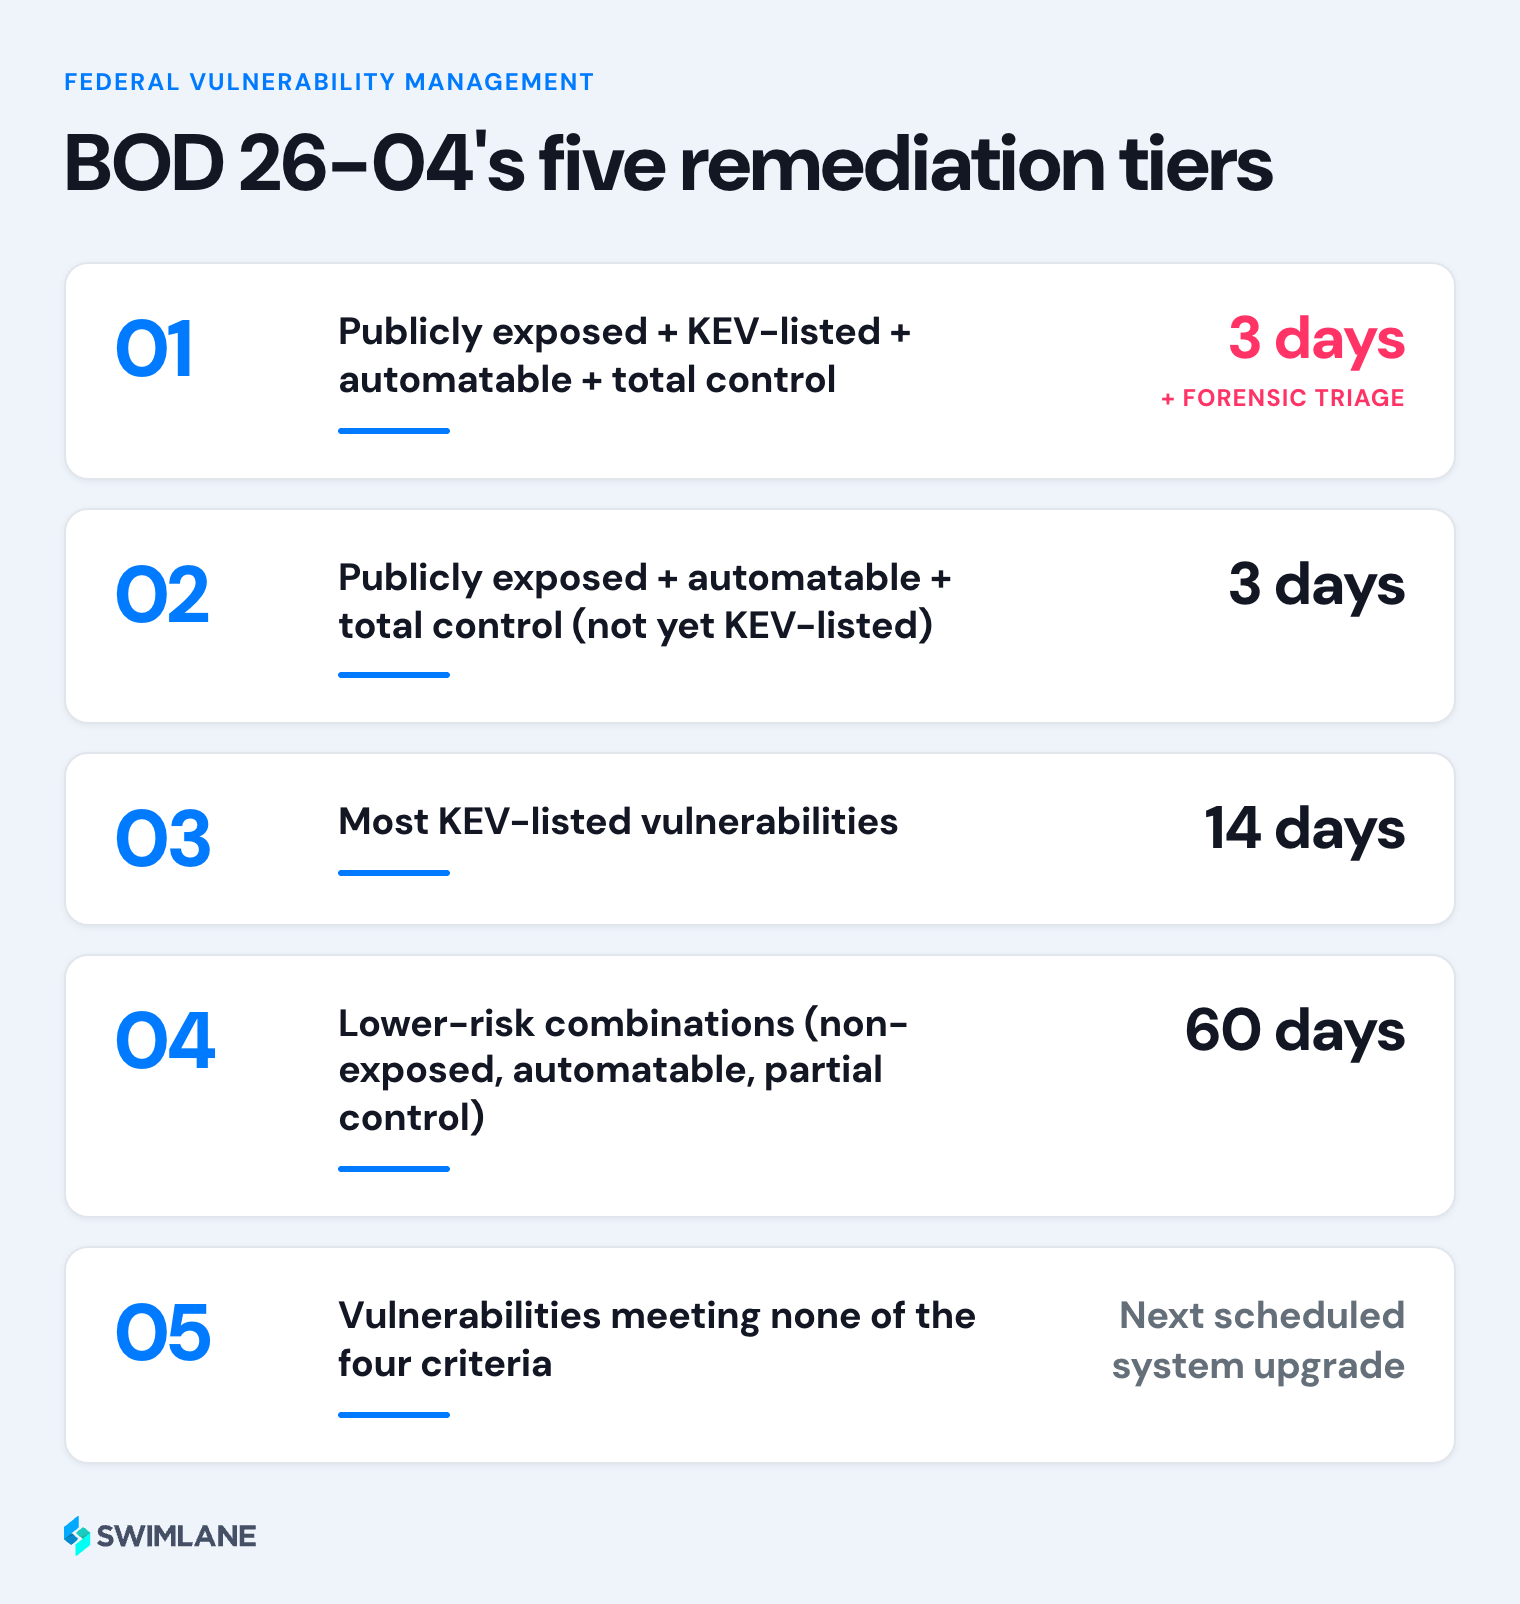
A BOD 26-04 substitui os dois cronogramas da BOD 22-01 por um modelo gradual de cinco níveis:
| Perfil de risco | Janela de Remediação |
|---|---|
| Exposto publicamente + listado na KEV + automatizável + controle total | 3 dias, além de triagem forense obrigatória para detecção de comprometimento prévio. |
| Exposto publicamente + automatizável + controle total (ainda não listado na KEV) | 3 dias |
| A maioria das vulnerabilidades listadas no KEV | 14 dias |
| Combinações de menor risco (não expostas, automatizáveis, controle parcial) | 60 dias |
| Vulnerabilidades que não atendem a nenhum dos quatro critérios. | Correção na próxima atualização programada do sistema. |
Uma análise preliminar realizada por uma grande agência civil constatou que apenas cerca de 1% das instâncias de vulnerabilidade se enquadraram no nível de 3 dias., enquanto mais do que 60% qualificado para adiamento até a próxima atualização do sistema, fica evidente que o modelo foi projetado para concentrar a urgência, e não para distribuí-la uniformemente.
| Data | Exigência |
|---|---|
| 7 de dezembro de 2026 | As agências devem cumprir integralmente os prazos de remediação definidos na diretiva. |
| 7 de dezembro de 2026 | Os provedores de serviços em nuvem autorizados pelo FedRAMP devem implementar conjuntos de regras de Detecção e Resposta a Vulnerabilidades (VDR) e de Avaliação e Relatório de Vulnerabilidades (VER). |
| 7 de março de 2027 | Prazo final para planos de ação corretiva do FedRAMP; serviços em nuvem não conformes correm o risco de perder a autorização do FedRAMP após esta data. |
BOD 26-04 é vinculativo para agências do Poder Executivo Civil Federal (FCEB). Não vincula diretamente os contratados federais ou as empresas privadas, mas o seu alcance prático é mais amplo:
| BOD 22-01 (2021) | BOD 26-04 (2026) | |
|---|---|---|
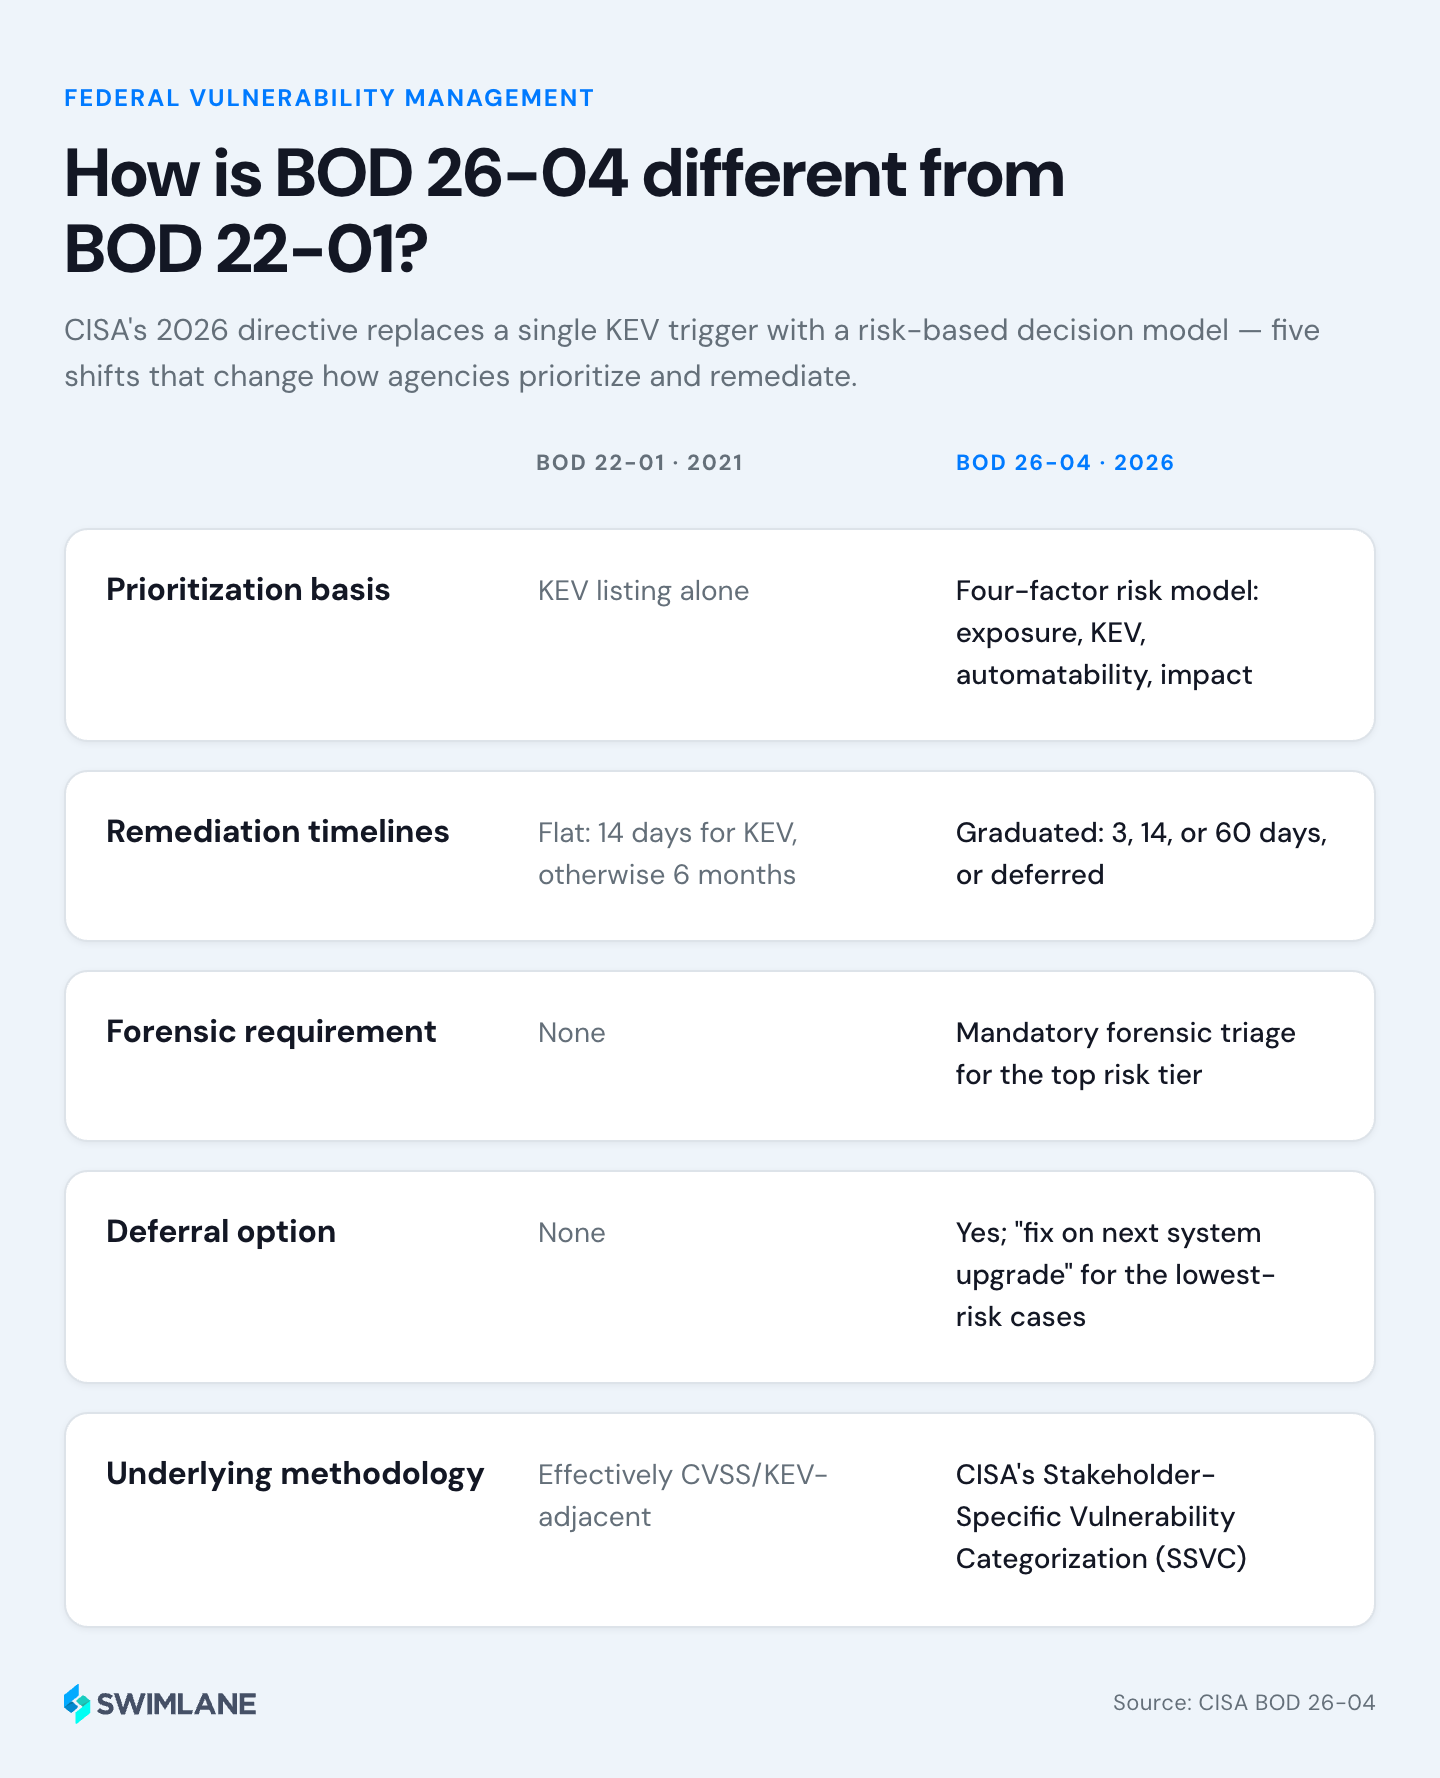
| Base de priorização | A listagem da KEV sozinha | Modelo de risco de quatro fatores (exposição, KEV, automatizabilidade, impacto) |
| Linhas do tempo | Plano: 14 dias (KEV) ou 6 meses | Formado em: 14/03/60 dias ou com matrícula adiada. |
| Requisito forense | Nenhum | Triagem obrigatória para o nível de risco mais alto. |
| Opção de adiamento | Nenhum | Sim; “correção na próxima atualização do sistema” para os casos de menor risco. |
| Metodologia subjacente | Efetivamente adjacente ao CVSS/KEV | Categorização de Vulnerabilidades Específicas para as Partes Interessadas (SSVC) da CISA |
Cumprir um prazo de 3 dias, especialmente um que inclua triagem forense, não é uma atualização de política... É um problema de infraestrutura e fluxo de trabalho. Na prática, a BOD 26-04 exige:
Para a maioria das organizações, a verdadeira lacuna não é uma lacuna de política; é que nenhuma equipe consegue executar manualmente essa decisão de quatro variáveis em um inventário de ativos crescente sempre que a CISA atualiza os dados de KEV ou de enriquecimento de vulnerabilidades.
Antes de começar a usar ferramentas, teste seu programa atual respondendo a estas seis perguntas; são exatamente as mesmas que um auditor, um inspetor-geral ou um atacante determinado farão:
Se mais de uma ou duas dessas perguntas forem "não", a lacuna não está nas políticas, mas sim na automação e na visibilidade. É exatamente essa lacuna que os clientes da Swimlane estão em posição de preencher rapidamente, e é por aí que a maioria dos clientes em potencial inicia a conversa.
| Requisito BOD 26-04 | O que exige | Como o Gerenciamento de Resposta a Vulnerabilidades em Faixas de Navegação o Implementa |
|---|---|---|
| Avaliação contínua da exposição dos ativos | Uma resposta em tempo real para a pergunta “este local é acessível pela internet?”, e não uma etiqueta obsoleta do CMDB. | Integrações autónomas Extrair dados em tempo real de inventários de ativos, CMDBs e ferramentas de exposição para uma visão centralizada e correlacionada. |
| Ingestão de KEV/Vulnrichment | Captura automática do catálogo KEV da CISA e dos dados de explorabilidade assim que forem publicados. | Inteligência de raias (parte do VRM) Enriquece as descobertas, incluindo explorações conhecidas, pontuações VCSS, pontuações EPSS e mais de 30 fontes de enriquecimento personalizáveis. |
| Pontuação de risco de quatro fatores | Combine exposição, status KEV, automatização e impacto por ativo, continuamente. | A classificação de priorização VRM usa a Inteligência de Swimlane para avaliar automaticamente o risco e priorizar as respostas, levando em consideração as exceções para reduzir alertas desnecessários. |
| Resposta em níveis de 3 dias | Triagem e ação imediatas, sem gargalos manuais. | O sistema automatizado de agrupamento de vulnerabilidades da Turbine correlaciona CVEs a ativos e proprietários de empresas, reduzindo o tempo de localização e triagem para minutos. |
| Triagem forense obrigatória | Coleta de evidências e avaliação de comprometimento antes ou durante o reparo. | Simplifique o rastreamento de vulnerabilidades e as recomendações de correção com Aplicativo de gerenciamento de casos da VRM, que se integra com as principais ferramentas de ITSM e colaboração. |
| Cumprimento do SLA em todos os níveis | Rastreamento programático e auditável de cronogramas para vulnerabilidades de 3/14/60 dias e vulnerabilidades adiadas. | O acompanhamento de SLAs e o risco dinâmico de ativos são avaliados e combinados. Os playbooks do Turbine Canvas codificam todos os cinco níveis, de modo que a aplicação não depende de alguém se lembrar de um prazo. |
| Trilha de auditoria defensável | Documentação que um Inspetor Geral ou auditor pode efetivamente revisar | Cada decisão e escalonamento automatizado é registrado e explicável, não sendo uma caixa preta. Inferências detalhadas disponíveis através de IA heroica. |
Organizações em operação Solução de Gerenciamento de Resposta a Vulnerabilidades (VRM) para Swimlane Foram relatadas correções de vulnerabilidades mais rápidas para as versões 30% e 92%, além da correção automática.
Sua equipe de conta da Swimlane pode ajudar a definir o escopo disso em uma sessão de trabalho.
Se você está avaliando o Swimlane: O BOD 26-04 é um teste de estresse útil para qualquer sistema que você esteja executando atualmente. Ele consegue atingir um ciclo de 3 dias com registro de auditoria, na sua escala? Veja o Ficha técnica do SOC de IA para obter detalhes técnicos, ou Solicite um passo a passo construído em torno do seu próprio ambiente.
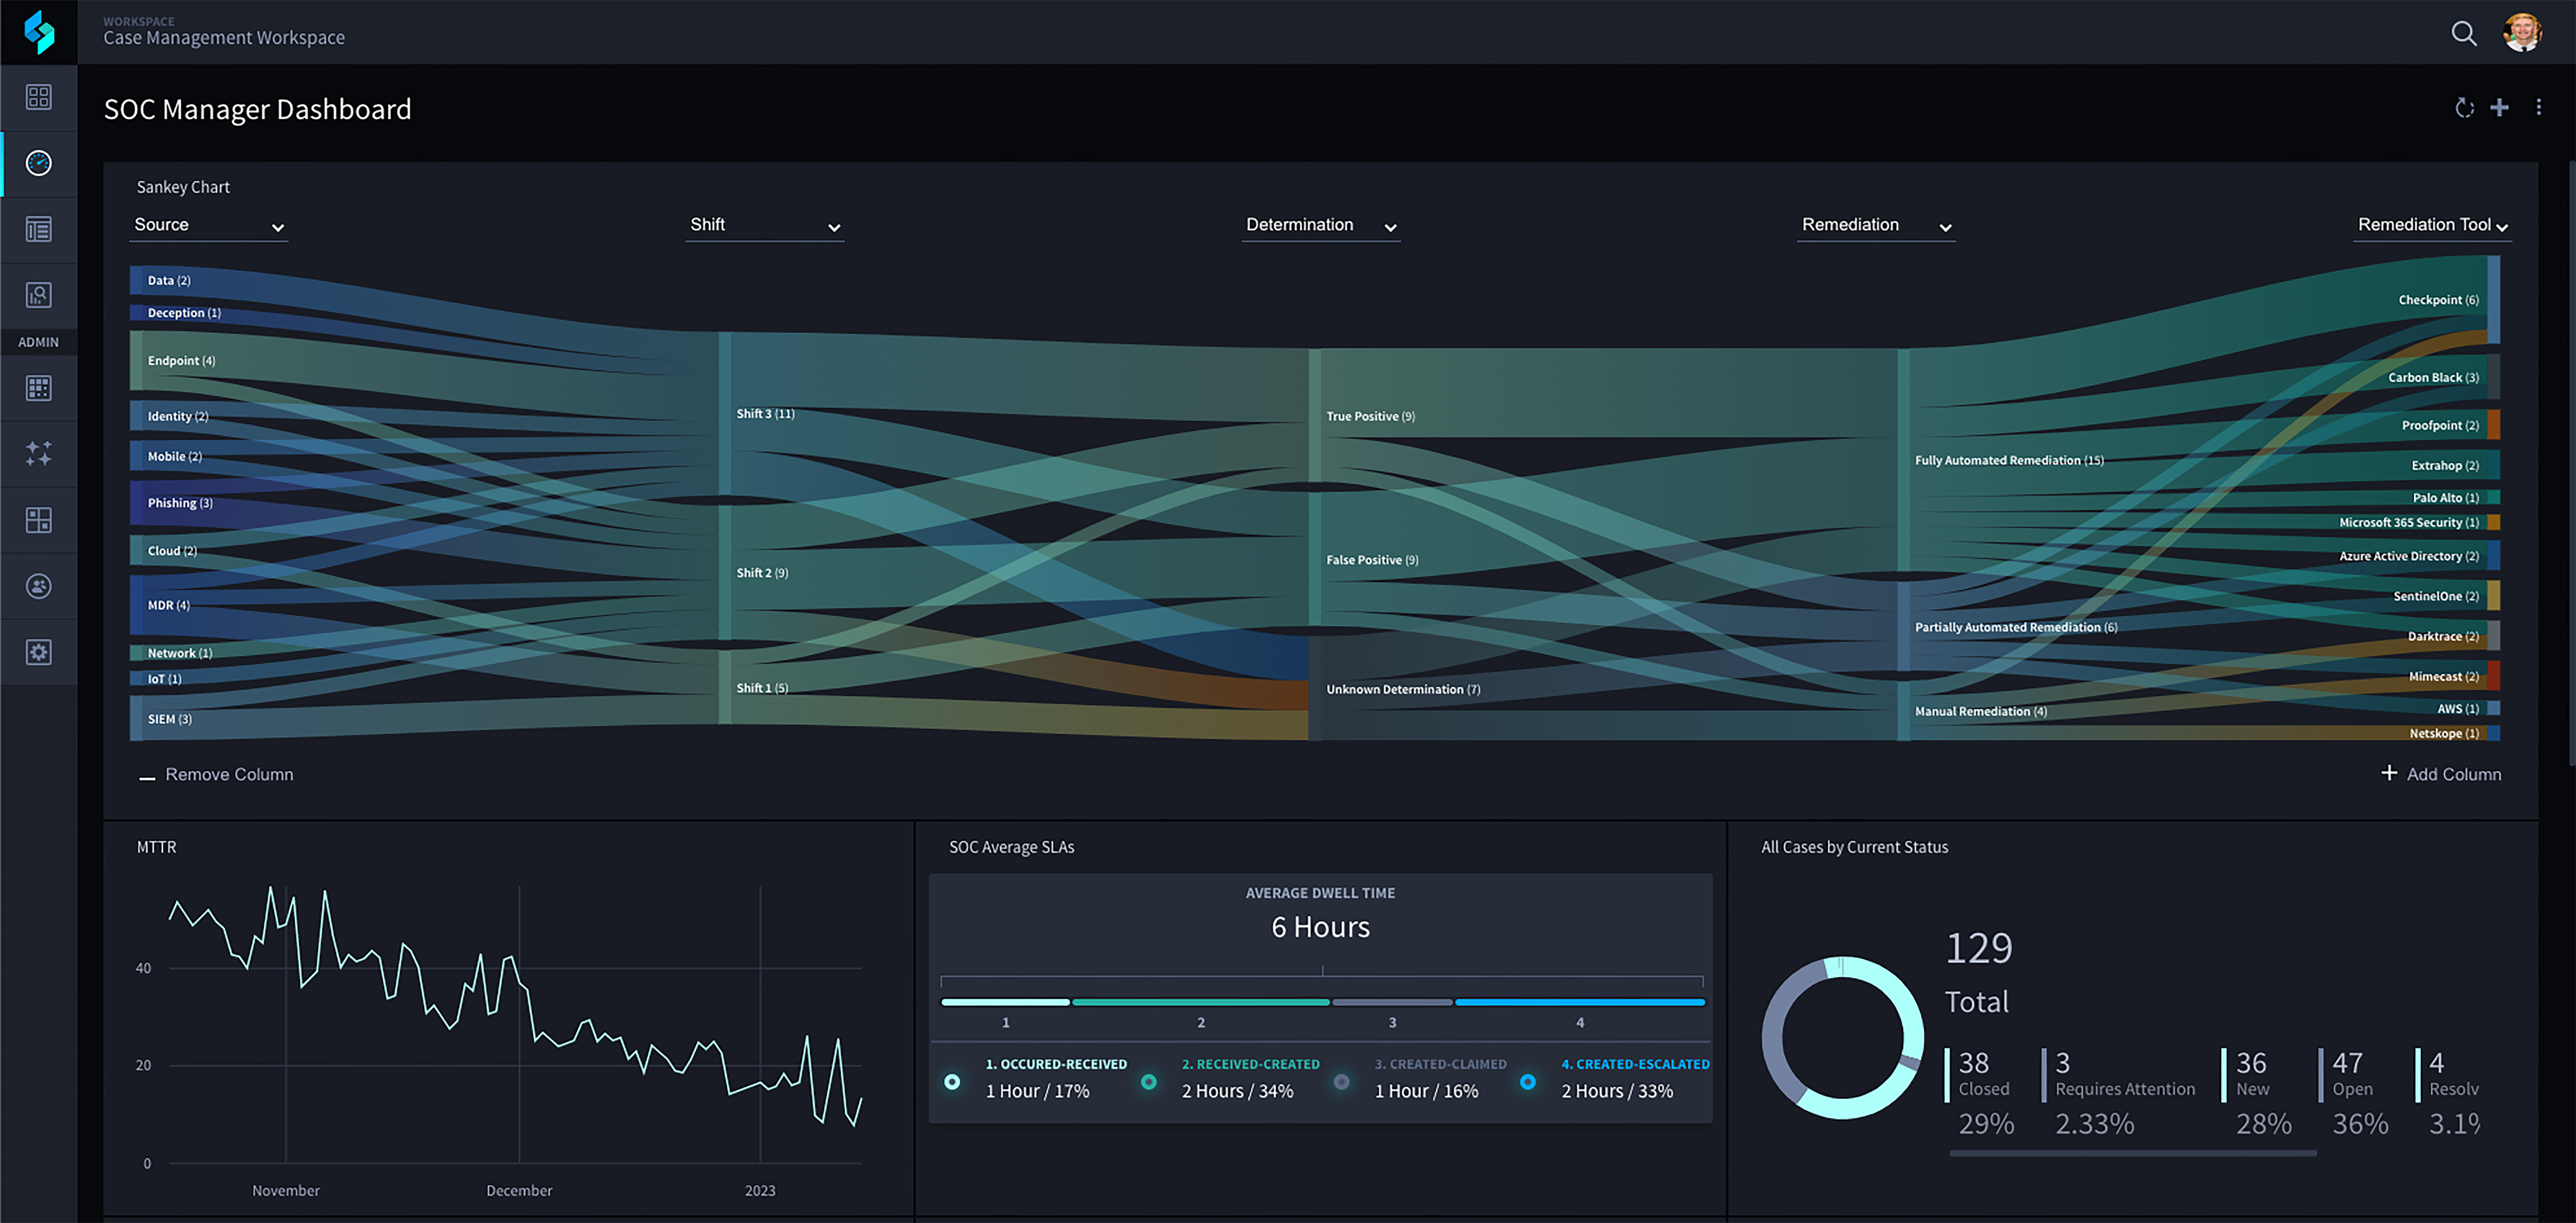
A Turbine já faz a parte mais difícil: avaliação contínua de risco com base em quatro fatores, resposta automática para o prazo de 3 dias e um histórico de auditoria integrado desde o início. Veja exatamente onde sua infraestrutura atual está deixando a desejar em relação ao tempo limite.
A BOD 26-04 é uma Diretiva Operacional Vinculativa de junho de 2026 que exige que as agências civis federais dos EUA priorizem a remediação de vulnerabilidades usando um modelo de risco de quatro fatores: exposição de ativos, status KEV, automatização de exploração e impacto técnico, em vez de prazos fixos baseados na gravidade.
Foi emitida em 10 de junho de 2026. As agências devem atualizar suas políticas imediatamente e atingir a conformidade total com os prazos de remediação até 7 de dezembro de 2026.
Sim. A BOD 26-04 substitui formalmente tanto a BOD 22-01 (2021, a diretiva do catálogo KEV) quanto a BOD 19-02 (2019, sistemas acessíveis pela internet).
Três dias para vulnerabilidades publicamente expostas, listadas no catálogo KEV, exploráveis por meio de automação e capazes de conceder controle total do sistema. Este nível também exige triagem forense para verificar comprometimentos anteriores.
Não. É vinculativo apenas para agências do Poder Executivo Civil Federal, embora os provedores de nuvem autorizados pelo FedRAMP estejam sujeitos a prazos obrigatórios relacionados, e a CISA incentive uma adoção mais ampla. Dado o quão rapidamente o catálogo KEV da BOD 22-01 se tornou um padrão comercial e da indústria de seguros, espera-se uma ampla adoção do modelo da BOD 26-04 pelo setor privado.
Os provedores de serviços em nuvem autorizados pelo FedRAMP devem adotar os novos conjuntos de regras de Detecção e Resposta a Vulnerabilidades (VDR) e de Avaliação e Relatório de Vulnerabilidades (VER) até 7 de dezembro de 2026. Os provedores que não estiverem em conformidade têm até 7 de março de 2027 para apresentar um plano de ação corretiva, sob pena de perderem a autorização do FedRAMP.
O SSVC (Stakeholder-Specific Vulnerability Categorization) é a metodologia de árvore de decisão da CISA para avaliar o risco de vulnerabilidade com base no contexto, em vez de uma única pontuação de gravidade. O modelo de quatro fatores do BOD 26-04 é construído sobre os princípios do SSVC, substituindo a priorização centrada no CVSS.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español