

Actualités
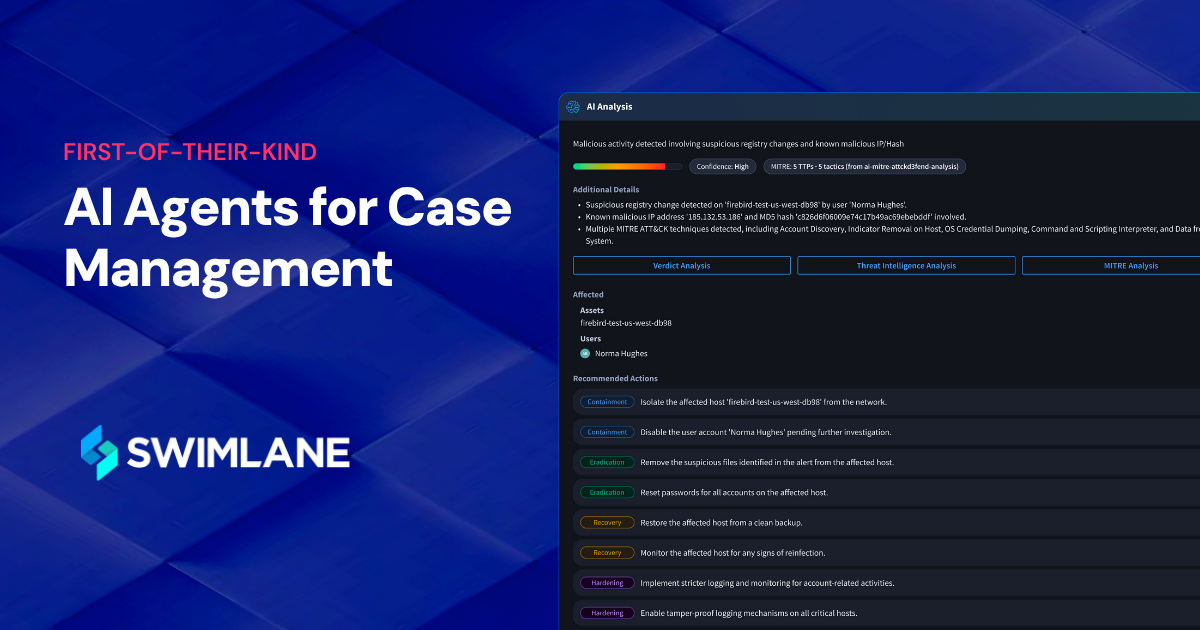
Swimlane accélère le triage des incidents de sécurité grâce à des agents d'IA inédits pour la gestion des cas.
En savoir plus


La réponse aux incidents consiste à identifier et à atténuer les cybermenaces avant qu'elles ne causent des dommages plus importants. Face à l'évolution des menaces, l'automatisation par IA agentielle permet des réponses plus rapides et plus intelligentes dans les environnements dynamiques actuels. Swimlane Turbine et Hero AI intègrent l'IA agentielle à chaque étape du cycle de vie de la réponse aux incidents, du triage à l'investigation, en passant par le confinement, la remédiation et le reporting.
%
Des organisations affirment qu'une meilleure hygiène informatique aurait pu éviter cet incident.
%
Organisations interrogées Nous pensons que l'IA et l'automatisation sont essentielles pour améliorer la cybersécurité.
heures.
L'équipe de sécurité de Swimlane 8 heures gagnées par jour et réduire de moitié le MTTR dès le premier mois grâce à Hero AI.
Les SOC sont débordés. Les analystes passent des heures à jongler entre les SIEM, les EDR et les outils de gestion des incidents pour examiner des milliers d'alertes quotidiennes — la plupart étant de fausses alertes — alors qu'une véritable attaque se déroule en quelques minutes.
L'impact est bien réel : selon le rapport “ Cracks in the Foundation ” de Swimlane (2025), 921 000 organisations victimes de violations de données auraient pu éviter l'incident grâce à une meilleure hygiène informatique et une réactivité accrue. L'automatisation de la réponse aux incidents remédie à ce problème en automatisant les tâches fastidieuses, permettant ainsi à votre équipe de se concentrer sur les décisions stratégiques.
L'IA agentique planifie et exécute de manière autonome des tâches complexes, dans le cadre défini par votre équipe. Elle va bien au-delà des réponses aux questions ou des recommandations d'actions à entreprendre. En cas d'incident, une Agent IA Il collecte des renseignements sur les menaces, met en corrélation les indicateurs provenant de différentes sources et établit la chronologie des incidents. Il peut également prendre des mesures de confinement telles que l'isolement d'un terminal ou le blocage d'une adresse IP malveillante, sans qu'un analyste n'ait à intervenir à chaque étape.


Traditionnel Plateformes SOAR Exécutez des règles prédéfinies et arrêtez-vous là où le script se termine. Agentic AI ajoute une couche de raisonnement qui s'adapte à chaque incident au fur et à mesure qu'il se produit. Il fonctionne toujours sur orchestration de la sécurité. Les scénarios et les intégrations de Swimlane Turbine déplacent les données et déclenchent les actions, et l'agent choisit les étapes nécessaires pour chaque incident.
Héros IA, une suite d'agents d'IA fonctionnant au sein de Swimlane Turbine, ajoute cette couche de raisonnement à l'automatisation déterministe. Le résultat associe la reproductibilité de SOAR au jugement au cas par cas d'un analyste expérimenté.

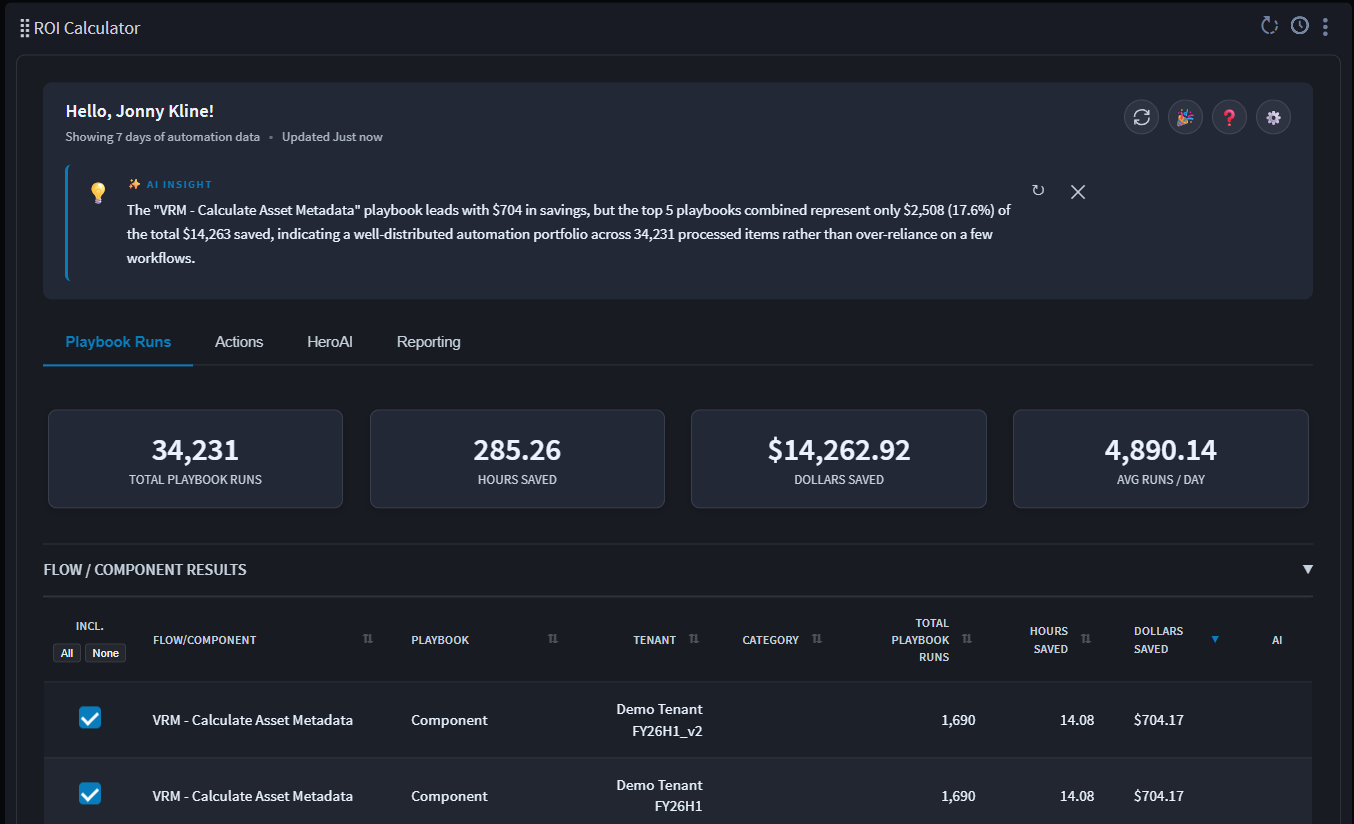
L'automatisation par IA de Swimlane offre des gains mesurables tout au long du cycle de vie de la réponse aux incidents :
Avis sur le produit SANS
Des analystes indépendants ont validé cette approche. L'institut SANS a examiné Swimlane Turbine en matière de réponse aux incidents et de visibilité et a publié ses conclusions dans le rapport ci-dessous. Par ailleurs, Analyse indépendante du retour sur investissement de TAG Cyber ont constaté que les organisations peuvent obtenir un retour sur investissement allant jusqu'à 240% grâce à l'automatisation de la sécurité Swimlane.
Voici comment une équipe de sécurité gère un incident, de la première alerte à la résolution du dossier, grâce à Swimlane Turbine et Hero AI.

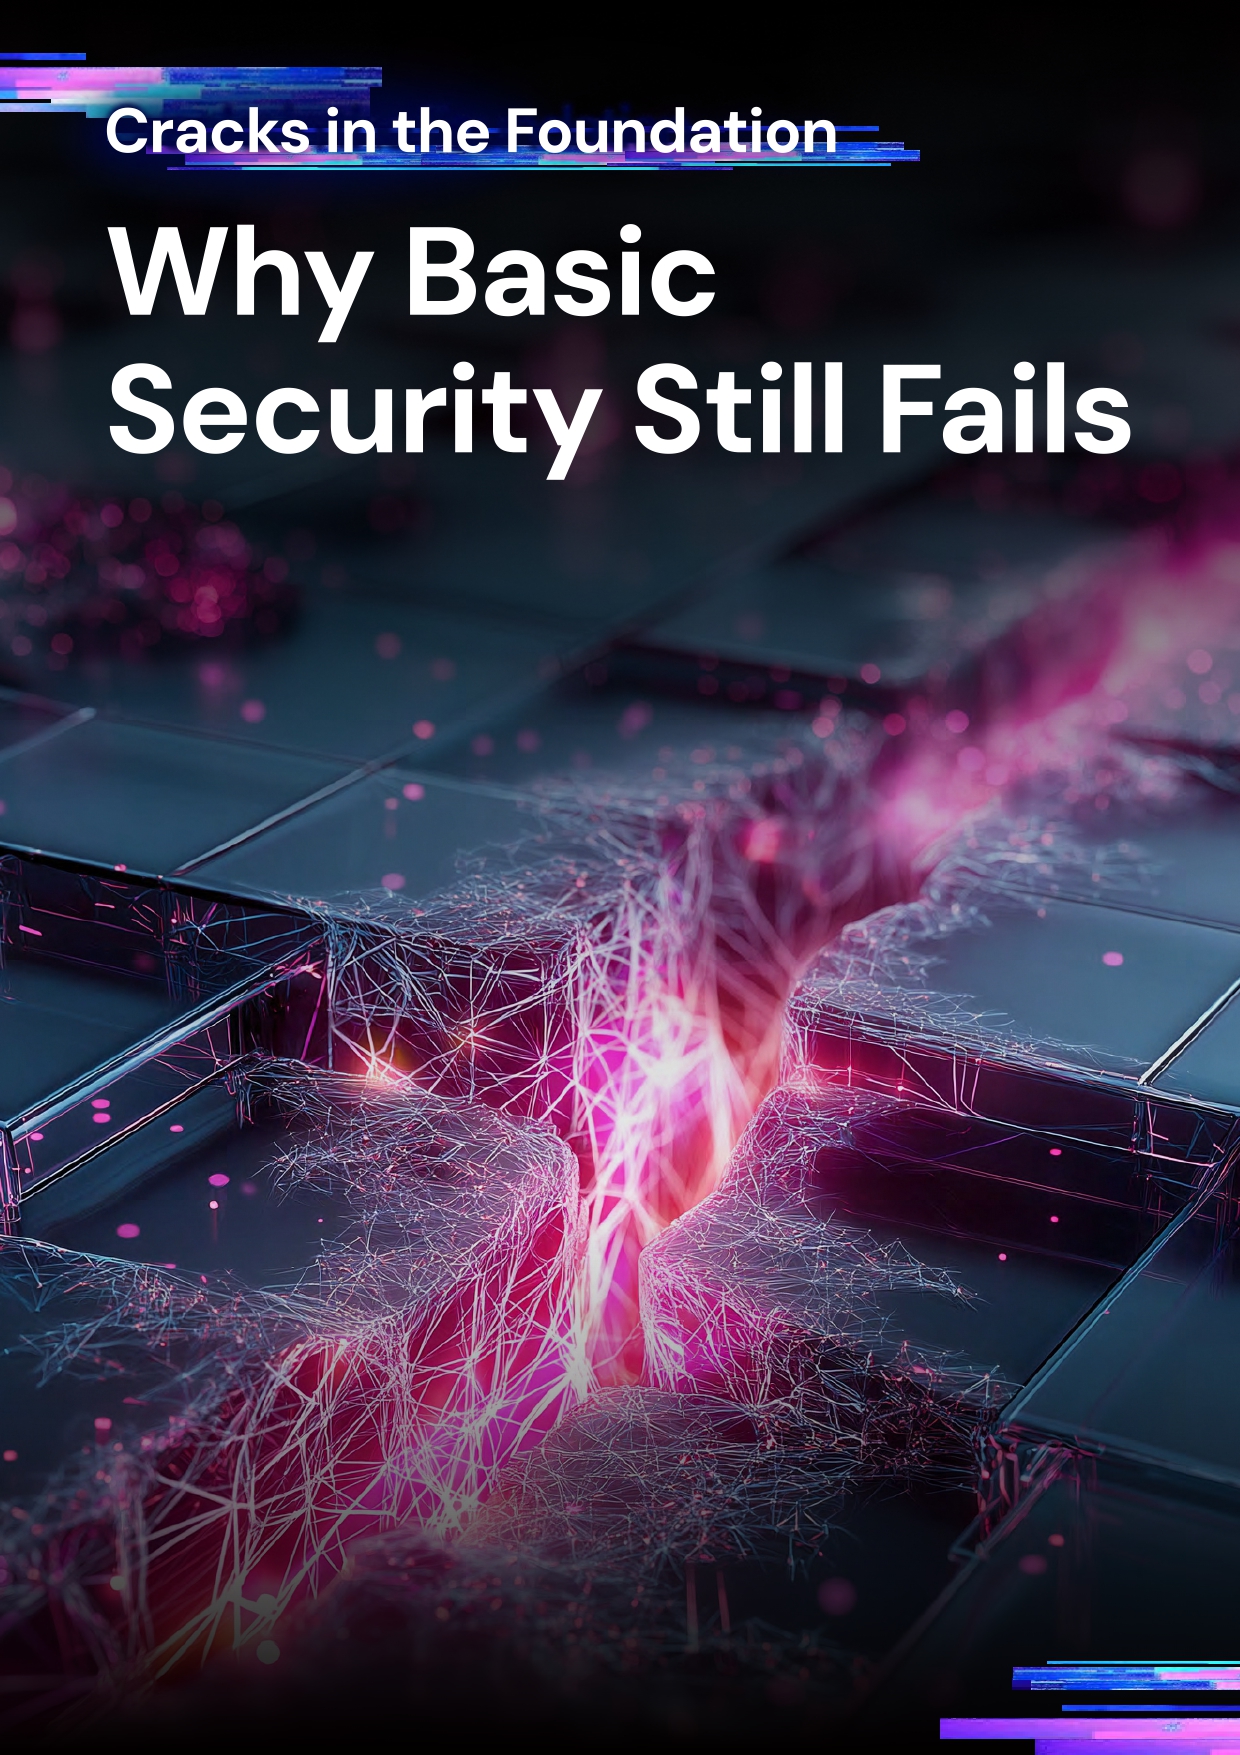
La réponse aux incidents débute lorsque Turbine reçoit une alerte provenant d'un SIEM, d'une plateforme EDR/XDR ou de tout autre outil connecté. La priorisation basée sur l'apprentissage automatique de Hero AI évalue chaque alerte en fonction du risque et du contexte métier, et non plus seulement de sa gravité. Elle détecte ainsi les signaux d'anomalie indiquant une menace réelle, qu'il s'agisse d'un e-mail d'hameçonnage, d'un indicateur de ransomware ou d'une menace interne, et les achemine vers le plan d'action ou l'analyste approprié.

Dès l'ouverture d'un dossier, les agents d'IA de Hero AI établissent automatiquement une chronologie d'enquête : collecte des données de journalisation, enrichissement des indicateurs de compromission à partir de diverses sources de renseignements sur les menaces, cartographie de l'activité selon les frameworks MITRE ATT&CK et D3FEND, et intégration du contexte de l'analyse forensique informatique, comme l'historique des processus et l'activité des fichiers. Les analystes reçoivent un raisonnement clair pour chaque étape effectuée par l'agent d'IA, ce qui leur permet de vérifier la conclusion au lieu de refaire le travail.

Lorsque Turbine confirme une menace, qu'il s'agisse d'un verdict d'analyse de logiciel malveillant ou d'une faille de sécurité connue exploitée contre un système vulnérable, il peut isoler le terminal affecté, bloquer l'adresse IP malveillante, révoquer l'accès de l'utilisateur ou contenir l'incident via tout outil EDR/XDR ou pare-feu connecté.
Turbine boucle la boucle grâce à des résumés de cas et des rapports d'après-action générés par GenAI qui traduisent les détails techniques de la réponse aux incidents dans un langage utilisable par les parties prenantes non techniques, facilitant ainsi la production de rapports de conformité et les analyses post-incident sans travail supplémentaire d'analyste.
Avec Swimlane Tubine, toutes ces étapes sont intégrées dans un flux de travail unique de gestion de cas, de plan d'action et de reporting :
L'IA agentielle en réponse aux incidents fonctionne dans les limites définies par l'équipe de sécurité, et non en dehors. C'est le cas de Swimlane. Héros IA Les agents génèrent une action recommandée, comme l'isolation d'un terminal ou la révocation d'un accès, accompagnée de la justification et des preuves à l'appui. Une équipe de sécurité décide en amont des actions à exécuter automatiquement et de celles qui doivent être soumises à un analyste pour approbation. Chaque action, humaine ou automatisée, est consignée dans un journal d'audit complet, permettant ainsi au SOC de retracer précisément le déroulement d'un incident et ses causes. Cette traçabilité est essentielle tant pour la conformité que pour la confiance dans l'automatisation elle-même.
L'automatisation de la réponse aux incidents n'est efficace que si elle peut accéder aux données et aux actions appropriées. Turbine de couloir de nage Swimlane se connecte aux plateformes SIEM, aux outils EDR et XDR, aux flux de renseignements sur les menaces, aux systèmes ITSM et aux fournisseurs d'identité via une plateforme d'intégrations prédéfinies, et peut également se connecter à n'importe quelle API à la demande. Concrètement, cela signifie que Swimlane peut extraire les alertes d'outils comme Microsoft Sentinel ou CrowdStrike, les enrichir de renseignements sur les menaces et mettre à jour le dossier dans le système déjà utilisé par l'équipe. Ainsi, l'automatisation de la réponse aux incidents renforce l'infrastructure de sécurité au lieu de la remplacer.
L'équipe de sécurité de Swimlane a mis ces agents d'IA à l'épreuve dans son flux de travail de réponse aux incidents en production et a constaté l'impact en moins d'un mois : un gain de temps de 8 heures par jour et un temps moyen de réponse réduit de moitié. La clientèle de Swimlane, Ces agents gèrent désormais le tri des incidents et la gestion des cas d'une quantité de travail équivalente à celle de plus de 60 000 analystes de sécurité par jour.
Abraxas, Abraxas, fournisseur de services de sécurité gérés, a utilisé Swimlane pour consolider la réponse aux incidents et la conformité dans un environnement mutualisé. L'automatisation de l'isolation des terminaux et de l'arrêt des processus a permis à Abraxas d'intervenir sur les incidents sans attendre l'intervention d'un analyste. De plus, le passage d'une à cinq sources de renseignements sur les menaces a considérablement enrichi le contexte des investigations. " Swimlane, en tant qu'entreprise, se soucie réellement de ses clients ", a déclaré Christoph Müller, responsable des solutions de sécurité chez Abraxas.
C'est un outil qui nous permet de gagner du temps. Et compte tenu de la vitesse des attaques actuelles, le temps est notre atout le plus précieux.
Jonathan Kennedy
Responsable de la sécurité des systèmes d'information

Il est clair que les outils d'automatisation de la sécurité comme Swimlane Turbine représentent une excellente voie à suivre pour alléger la charge de travail des équipes de sécurité afin qu'elles puissent se concentrer sur les menaces de haut niveau, tout en démontrant la valeur des investissements en sécurité.
Edward Amoroso
Fondateur et PDG
IA agentique Elle permet aux systèmes d'agir intelligemment et de manière autonome lors d'un incident. Contrairement à l'IA traditionnelle qui se contente d'assister les analystes, l'IA agentielle pilote les décisions et initie les réponses dès le début de l'incident, contribuant ainsi à réduire les risques. délai moyen de réponse (MTTR) et la fatigue des analystes.
Turbine de couloir de nage Turbine combine l'IA et l'automatisation pour aider les équipes de sécurité à améliorer l'efficacité et l'autonomie de leurs processus de réponse aux incidents. Turbine permet de concevoir et d'exécuter des flux de travail qui collectent les données télémétriques, enrichissent les alertes, recommandent des actions, les mettent en œuvre et génèrent des rapports de synthèse complets. Cette approche permet aux organisations de gérer l'intégralité du processus de réponse aux incidents avec rapidité, cohérence et précision.
Turbine de couloir de nage peut automatiser pratiquement toutes les actions de réponse aux incidents autorisées par le client, y compris triage d'alerte, L'enrichissement des indicateurs, la révocation des accès utilisateurs, l'isolation des terminaux, la création de cas, la génération de rapports de conformité et la recherche de renseignements sur les menaces sont autant de fonctionnalités offertes. Les clients peuvent créer des scénarios en combinant des acteurs automatisés traditionnels et des actions pilotées par l'IA.
L'orchestration, l'automatisation et la réponse en matière de sécurité (SOAR) exécute des scénarios prédéfinis : si une alerte est déclenchée, des étapes fixes sont effectuées. L'IA agentique ajoute une couche de raisonnement à cette orchestration, permettant à un agent d'IA d'adapter son investigation et ses recommandations aux spécificités de chaque cas, au lieu de suivre un script unique. Swimlane Turbine combine : des scénarios et des intégrations de type SOAR pour déplacer les données et déclencher des actions, des agents Hero AI pour apporter un jugement supplémentaire, et des agents AI Builder pour préserver la puissance de SOAR tout en simplifiant son utilisation.
Oui, partout où une équipe de sécurité le juge nécessaire. Swimlane permet aux équipes de définir quelles actions de réponse aux incidents, comme l'isolation d'un terminal ou le blocage d'une adresse IP, s'exécutent automatiquement et lesquelles nécessitent l'approbation préalable d'un analyste. Swimlane consigne chaque action dans un journal d'audit complet, quel que soit l'auteur ou l'élément qui l'a effectuée.
Swimlane se connecte aux plateformes SIEM, aux outils EDR et XDR, aux flux de renseignements sur les menaces, aux systèmes ITSM et aux fournisseurs d'identité via sa place de marché d'intégration et sa capacité d'intégrations autonomes, qui peut se connecter à n'importe quelle API sans ingénierie personnalisée.
Turbine de couloir de nage gestion de cas Hero AI centralise toutes les alertes, actions et preuves relatives à un incident dans un seul espace de travail, évitant ainsi leur dispersion entre un SIEM, une console EDR et un système de gestion des tickets. L'agent de verdict et l'agent d'investigation de Hero AI mettent à jour automatiquement le dossier dès réception de nouvelles informations, et ce dossier devient le document de référence pour la production de rapports et la conformité une fois l'incident résolu.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español