

Notícias
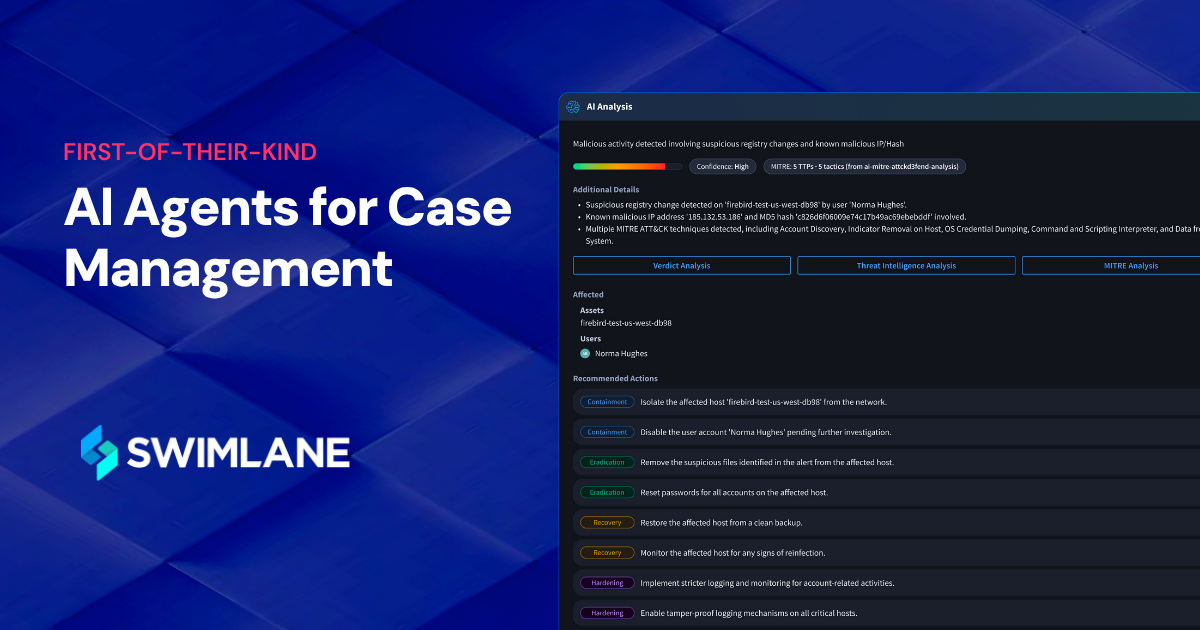
A Swimlane agiliza a triagem de segurança com agentes de IA inéditos para gerenciamento de casos.
Ler mais


A resposta a incidentes envolve a identificação e mitigação de ameaças cibernéticas antes que causem danos mais significativos. À medida que as ameaças evoluem, a automação com IA ativa permite respostas mais rápidas e inteligentes nos ambientes dinâmicos de hoje. O Swimlane Turbine e o Hero AI levam a IA ativa a todas as etapas do ciclo de vida da resposta a incidentes, da triagem à investigação, contenção, remediação e geração de relatórios.
%
Das organizações que afirmam que uma higiene cibernética mais rigorosa poderia ter evitado o incidente,.
%
Organizações pesquisadas Acredito que a IA e a automação são fundamentais para melhorar a higiene cibernética.
horas.
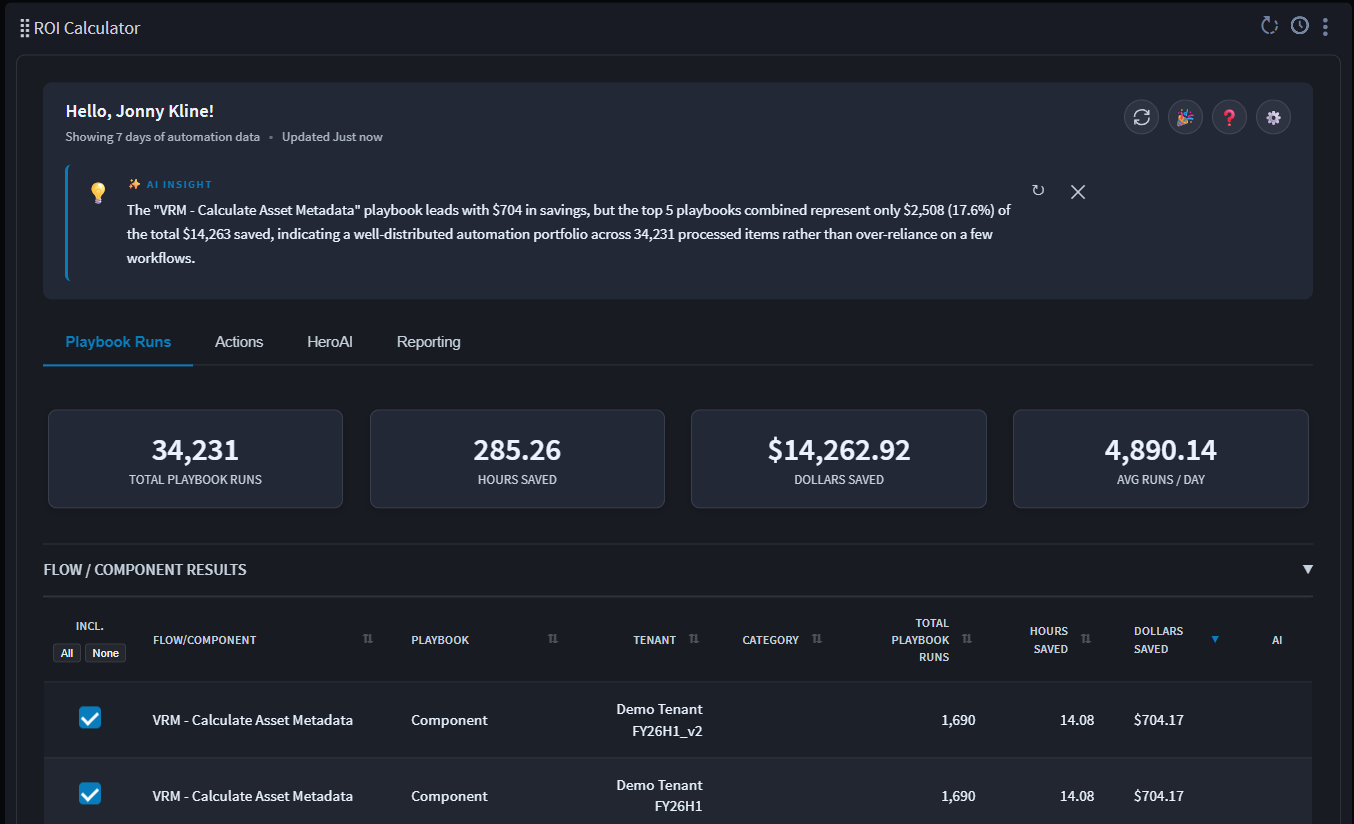
Equipe de segurança própria da Swimlane economizadas 8 horas por dia e reduzir o MTTR pela metade no primeiro mês com o Hero AI.
Os SOCs estão sobrecarregados. Os analistas passam horas alternando entre SIEMs, EDRs e ferramentas de emissão de tickets para investigar milhares de alertas diários — a maioria deles falsos alarmes — enquanto um ataque real se desenrola em minutos.
O impacto é real: o relatório "Cracks in the Foundation" da Swimlane, de 2025, constatou que 921 mil organizações que sofreram violações de segurança poderiam ter evitado o incidente com melhores práticas de cibersegurança e uma resposta mais rápida. A automação da resposta a incidentes resolve esse problema automatizando tarefas tediosas, para que sua equipe possa se concentrar em decisões críticas.
A IA Agentica planeja e executa tarefas complexas de forma autônoma, dentro dos limites definidos pela sua equipe. Ela vai além de responder perguntas ou recomendar próximos passos. Em resposta a incidentes, uma IA agentica pode ser uma solução eficaz. Agente de IA A ferramenta coleta informações sobre ameaças, correlaciona indicadores de diversas fontes e constrói a linha do tempo do incidente. Ela também pode tomar medidas de contenção, como isolar um endpoint ou bloquear um IP malicioso, sem a necessidade de um analista para cada clique.


Tradicional Plataformas SOAR Execute regras pré-definidas e pare onde o script terminar. A IA Agente adiciona uma camada de raciocínio que se adapta a cada incidente à medida que ele ocorre. Ela ainda funciona em orquestração de segurança. Os playbooks e integrações do Swimlane Turbine movimentam os dados e acionam as ações, e o agente escolhe quais etapas cada incidente exige.
IA Heroica, um conjunto de agentes de IA que operam dentro do Swimlane Turbine, adiciona essa camada de raciocínio à automação determinística. O resultado combina a repetibilidade do SOAR com o julgamento caso a caso de um analista experiente.

A automação com IA ativa da Swimlane proporciona ganhos mensuráveis em todo o ciclo de vida da resposta a incidentes:
Análise do produto SANS
Analistas independentes validaram essa abordagem. O Instituto SANS analisou a Swimlane Turbine em termos de resposta a incidentes e visibilidade e publicou suas conclusões no relatório abaixo. Separadamente, Análise independente de ROI da TAG Cyber Descobriu-se que as organizações podem obter um retorno sobre o investimento (ROI) de até 240% com a automação de segurança Swimlane.
Eis como uma equipe de segurança gerencia um incidente, desde o primeiro alerta até o encerramento, utilizando Swimlane Turbine e Hero AI.

A resposta a incidentes começa quando a Turbine recebe um alerta de um SIEM, uma plataforma EDR/XDR ou qualquer ferramenta conectada. A priorização baseada em aprendizado de máquina da Hero AI classifica cada alerta por risco e contexto de negócios, em vez de apenas por gravidade, detectando anomalias que indicam uma ameaça real, seja um e-mail de phishing, um sinal de ransomware ou uma ameaça interna, e encaminhando-a para o plano de ação ou analista correto.

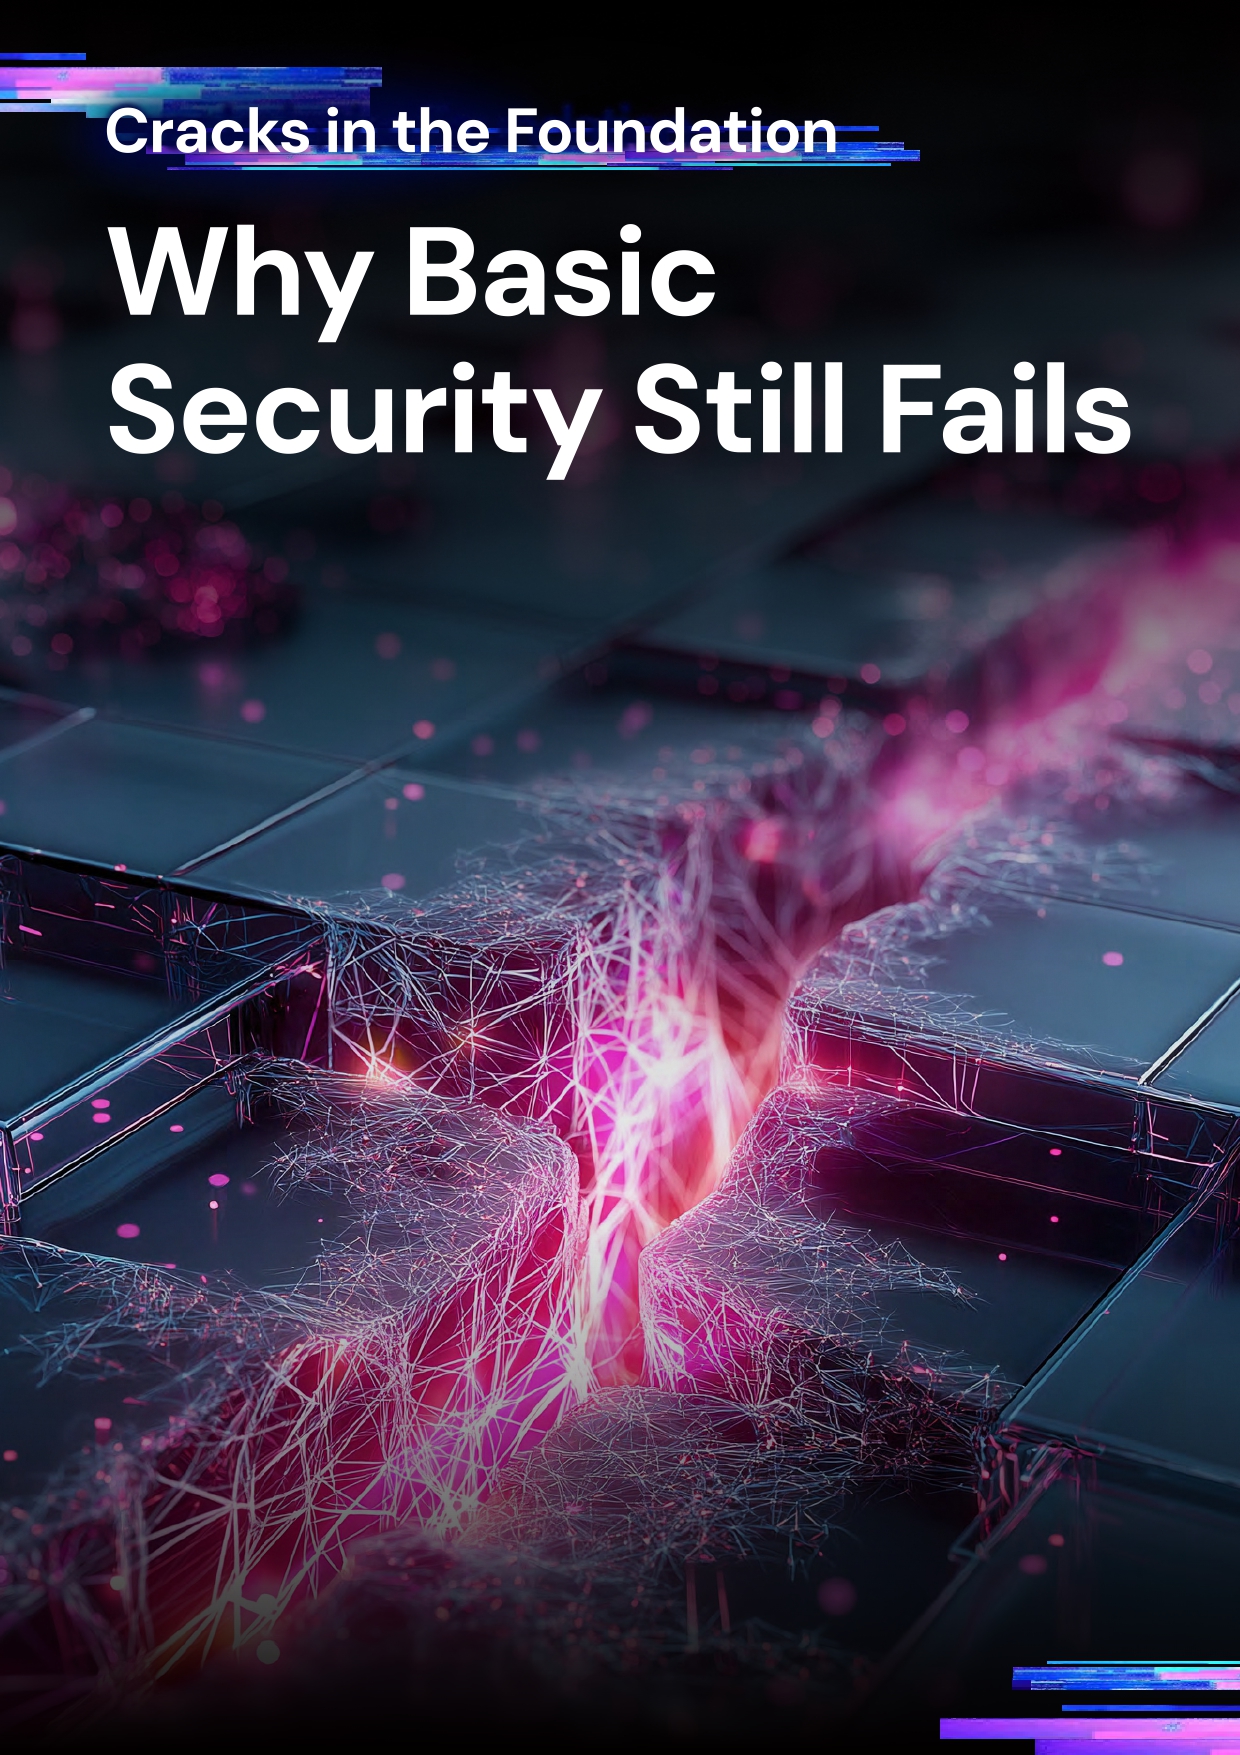
Assim que um caso é aberto, os agentes de IA da Hero constroem automaticamente uma linha do tempo da investigação: coletando dados de registro, enriquecendo indicadores de comprometimento em diversas fontes de inteligência de ameaças, mapeando a atividade para as estruturas MITRE ATT&CK e D3FEND e incorporando contexto forense computacional, como histórico de processos e atividade de arquivos. Os analistas recebem uma linha de raciocínio legível para cada etapa realizada pelo agente de IA, permitindo que verifiquem a conclusão em vez de refazer o trabalho.

Quando a Turbine confirma uma ameaça, seja ela um veredito de análise de malware ou uma exploração conhecida sendo usada contra um sistema vulnerável, ela pode isolar o endpoint afetado, bloquear o endereço IP malicioso, revogar o acesso do usuário ou conter o incidente por meio de qualquer ferramenta EDR/XDR ou firewall conectada.
A Turbine fecha o ciclo com resumos de casos e relatórios pós-ação gerados pela GenAI, que traduzem detalhes técnicos da resposta a incidentes em uma linguagem que as partes interessadas não técnicas podem usar, dando suporte à elaboração de relatórios de conformidade e revisões pós-incidente sem trabalho adicional do analista.
Com o Swimlane Tubine, todas essas etapas se unem em um único fluxo de trabalho de gerenciamento de casos, guia e relatórios:
A IA ativa na resposta a incidentes funciona dentro dos limites definidos pela equipe de segurança, e não fora deles. (Swimlane's) IA Heroica Os agentes geram uma recomendação de ação, como isolar um endpoint ou revogar o acesso, juntamente com o raciocínio e as evidências que a sustentam, e uma equipe de segurança decide antecipadamente quais ações serão executadas automaticamente e quais serão encaminhadas a um analista para aprovação. Cada ação, seja humana ou por IA, gera um registro de auditoria completo, permitindo que um SOC demonstre exatamente o que aconteceu durante um incidente e por quê, o que é tão importante para a conformidade quanto para a confiança na própria automação.
A automação da resposta a incidentes só é eficaz se tiver acesso a dados e ações adequadas. Turbina Swimlane Conecta-se a plataformas SIEM, ferramentas EDR e XDR, feeds de inteligência de ameaças, sistemas ITSM e provedores de identidade por meio de um marketplace de integrações pré-construídas, além da capacidade de se conectar a qualquer API sob demanda. Na prática, isso significa que o Swimlane pode extrair alertas de ferramentas como Microsoft Sentinel ou CrowdStrike, enriquecê-los com inteligência de ameaças e enviar uma atualização do caso de volta para qualquer sistema que a equipe já utilize, de modo que a automação da resposta a incidentes amplie a estrutura de segurança em vez de substituí-la.
A própria equipe de segurança da Swimlane colocou esses agentes de IA para trabalhar em seu fluxo de trabalho de resposta a incidentes em produção e viu o impacto em um mês: economia de 8 horas de tempo por dia e redução do tempo médio de resposta pela metade. A base de clientes da Swimlane, Esses agentes agora lidam com a triagem de incidentes e o gerenciamento de casos, um trabalho equivalente ao de mais de 60.000 analistas de segurança por dia.
Abraxas, A Abraxas, provedora de serviços de segurança gerenciados, utilizou o Swimlane para consolidar a resposta a incidentes e a conformidade em um ambiente multi-inquilino. A automatização do isolamento de endpoints e do encerramento de processos permitiu que a Abraxas agisse em incidentes sem precisar esperar por um analista, e a expansão de uma para cinco fontes de inteligência de ameaças proporcionou às investigações um contexto muito mais amplo. "O Swimlane, como empresa, realmente se preocupa com seus clientes", afirmou Christoph Müller, chefe de soluções de segurança da Abraxas.
É uma das ferramentas que realmente nos permite ganhar tempo. E quando falamos da velocidade dos ataques que ocorrem hoje em dia, o tempo é o recurso mais valioso que temos.
Jonathan Kennedy
Diretor de Segurança da Informação

É evidente que ferramentas de automação de segurança como o Swimlane Turbine representam um excelente caminho para aliviar a carga das equipes de segurança, permitindo que elas se concentrem em ameaças de alto nível, além de demonstrar o valor dos investimentos em segurança.
Eduardo Amoroso
Fundador e CEO
IA Agética Permite que os sistemas tomem ações inteligentes e autônomas durante um incidente. Ao contrário da IA tradicional, que apenas auxilia os analistas, a IA ativa toma decisões e inicia respostas desde o início, ajudando a reduzir tempo médio de resposta (MTTR) e fadiga do analista.
Turbina Swimlane A Turbine combina IA ativa e automação para ajudar as equipes de segurança a aprimorar a eficácia, a eficiência e a autonomia de seus processos de resposta a incidentes. A Turbine permite o design e a execução de fluxos de trabalho que ingerem telemetria, enriquecem alertas, recomendam ações, as executam e geram relatórios completos de resumo de casos. Essa abordagem permite que as organizações gerenciem a resposta a incidentes de ponta a ponta com rapidez, consistência e precisão.
Turbina Swimlane Pode automatizar praticamente qualquer ação de resposta a incidentes que o cliente autorize, incluindo triagem de alerta, enriquecimento de indicadores, revogação de acesso de usuários, isolamento de endpoints, criação de casos, relatórios de conformidade e pesquisas de inteligência contra ameaças. Os clientes podem criar playbooks usando uma combinação de agentes automatizados tradicionais e ações orientadas por IA.
A orquestração, automação e resposta de segurança (SOAR) executa fluxos de trabalho predefinidos: se este alerta for acionado, execute estas etapas fixas. A IA agética adiciona uma camada de raciocínio sobre essa orquestração, permitindo que um agente de IA adapte sua investigação e ações recomendadas às especificidades de cada caso, em vez de seguir um roteiro fixo. O Swimlane Turbine utiliza ambos: fluxos de trabalho e integrações no estilo SOAR para movimentar dados e acionar ações, e agentes Hero AI para adicionar discernimento, além de agentes construtores de IA para manter o poder do SOAR, tornando-o mais fácil de usar.
Sim, onde quer que a equipe de segurança determine. O Swimlane permite que as equipes definam quais ações de resposta a incidentes, como isolar um endpoint ou bloquear um endereço IP, serão executadas automaticamente e quais exigirão aprovação prévia de um analista. O Swimlane registra todas as ações em uma trilha de auditoria completa, independentemente de quem ou o que as realizou.
A Swimlane se conecta a plataformas SIEM, ferramentas EDR e XDR, feeds de inteligência de ameaças, sistemas ITSM e provedores de identidade por meio de seu marketplace de integração e recurso de Integrações Autônomas, que pode se conectar a qualquer API sem necessidade de engenharia personalizada.
Turbina Swimlane gestão de casos A plataforma reúne todos os alertas, ações e evidências de um incidente em um único espaço de trabalho, em vez de espalhá-los por um SIEM, um console EDR e um sistema de tickets. O agente de veredicto e o agente de investigação do Hero AI atualizam o caso automaticamente à medida que novas informações chegam, e o caso se torna o registro usado para relatórios e conformidade após o encerramento do incidente.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español