

Noticias
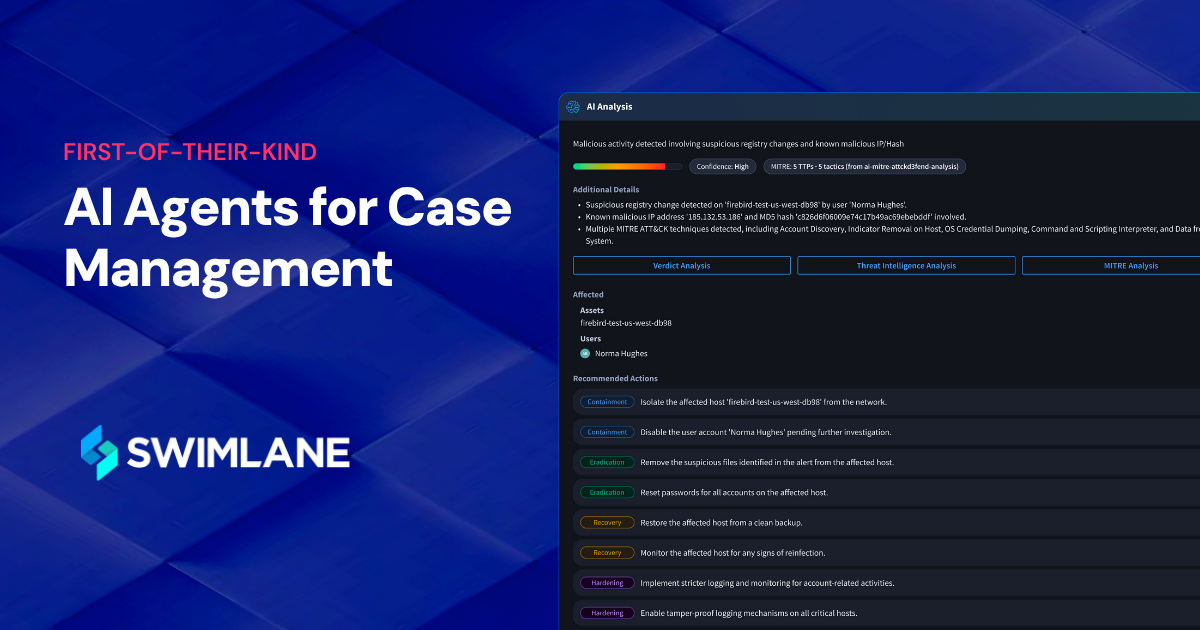
Swimlane acelera la clasificación de seguridad con agentes de IA pioneros en su tipo para la gestión de casos.
Leer más


La respuesta a incidentes implica identificar y mitigar las ciberamenazas antes de que causen daños mayores. A medida que las amenazas evolucionan, la automatización con IA activa permite respuestas más rápidas e inteligentes en los entornos dinámicos actuales. Swimlane Turbine y Hero AI integran la IA activa en cada etapa del ciclo de vida de la respuesta a incidentes, desde la clasificación inicial hasta la investigación, la contención, la remediación y la elaboración de informes.
%
Algunas organizaciones afirman que una higiene cibernética más sólida podría haber evitado el incidente.
%
Organizaciones encuestadas Creemos que la IA y la automatización son la clave para mejorar la ciberhigiene.
horas.
El propio equipo de seguridad de Swimlane ahorraba 8 horas al día. y reducir el MTTR a la mitad en el primer mes con Hero AI.
Los centros de operaciones de seguridad (SOC) están desbordados. Los analistas pasan horas alternando entre sistemas SIEM, EDR y herramientas de gestión de incidencias para investigar miles de alertas diarias, la mayoría de ellas falsas alarmas, mientras que un ataque real se desarrolla en cuestión de minutos.
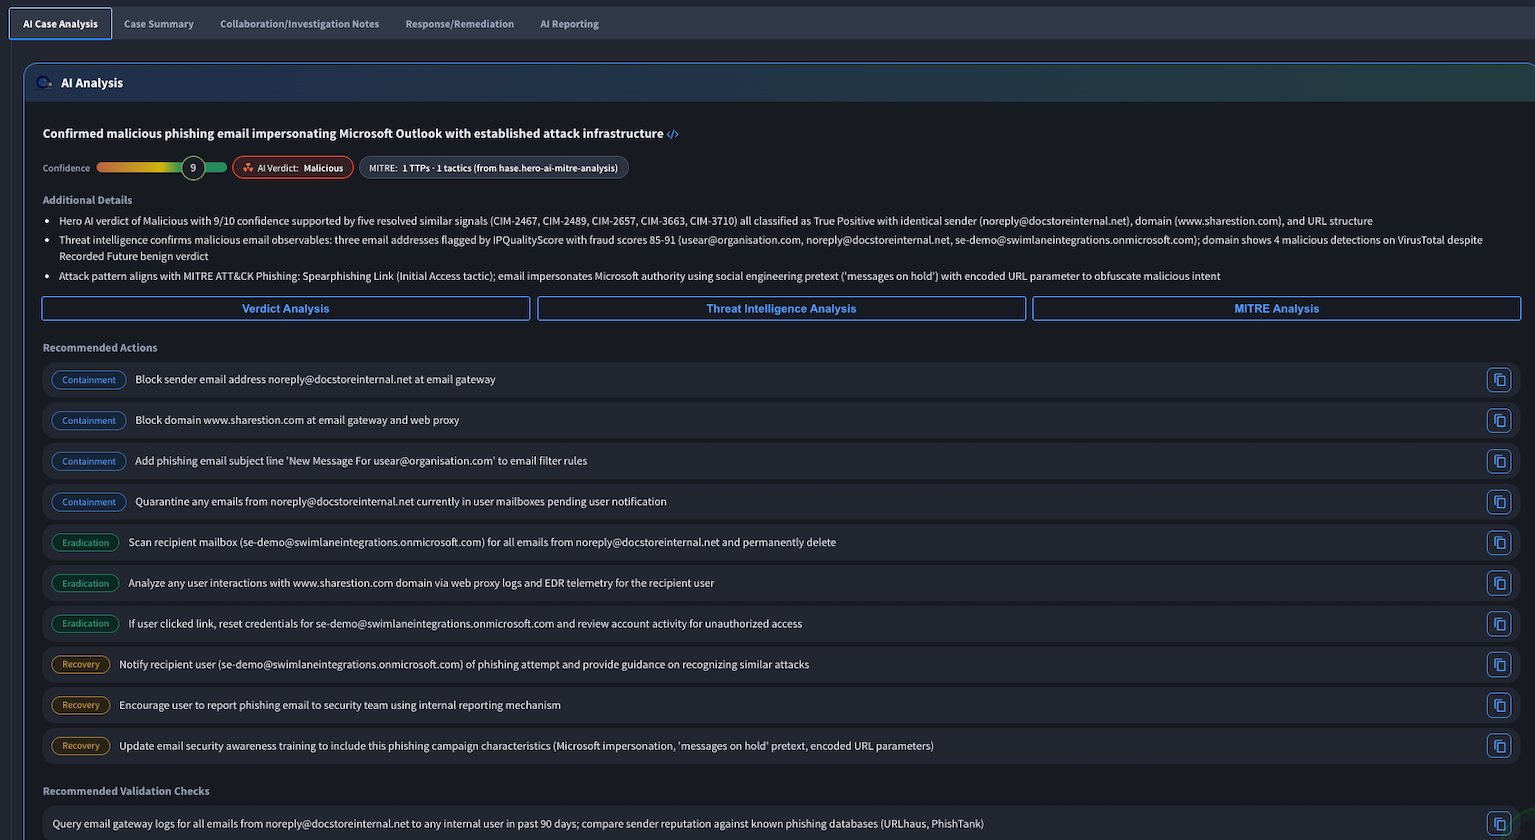
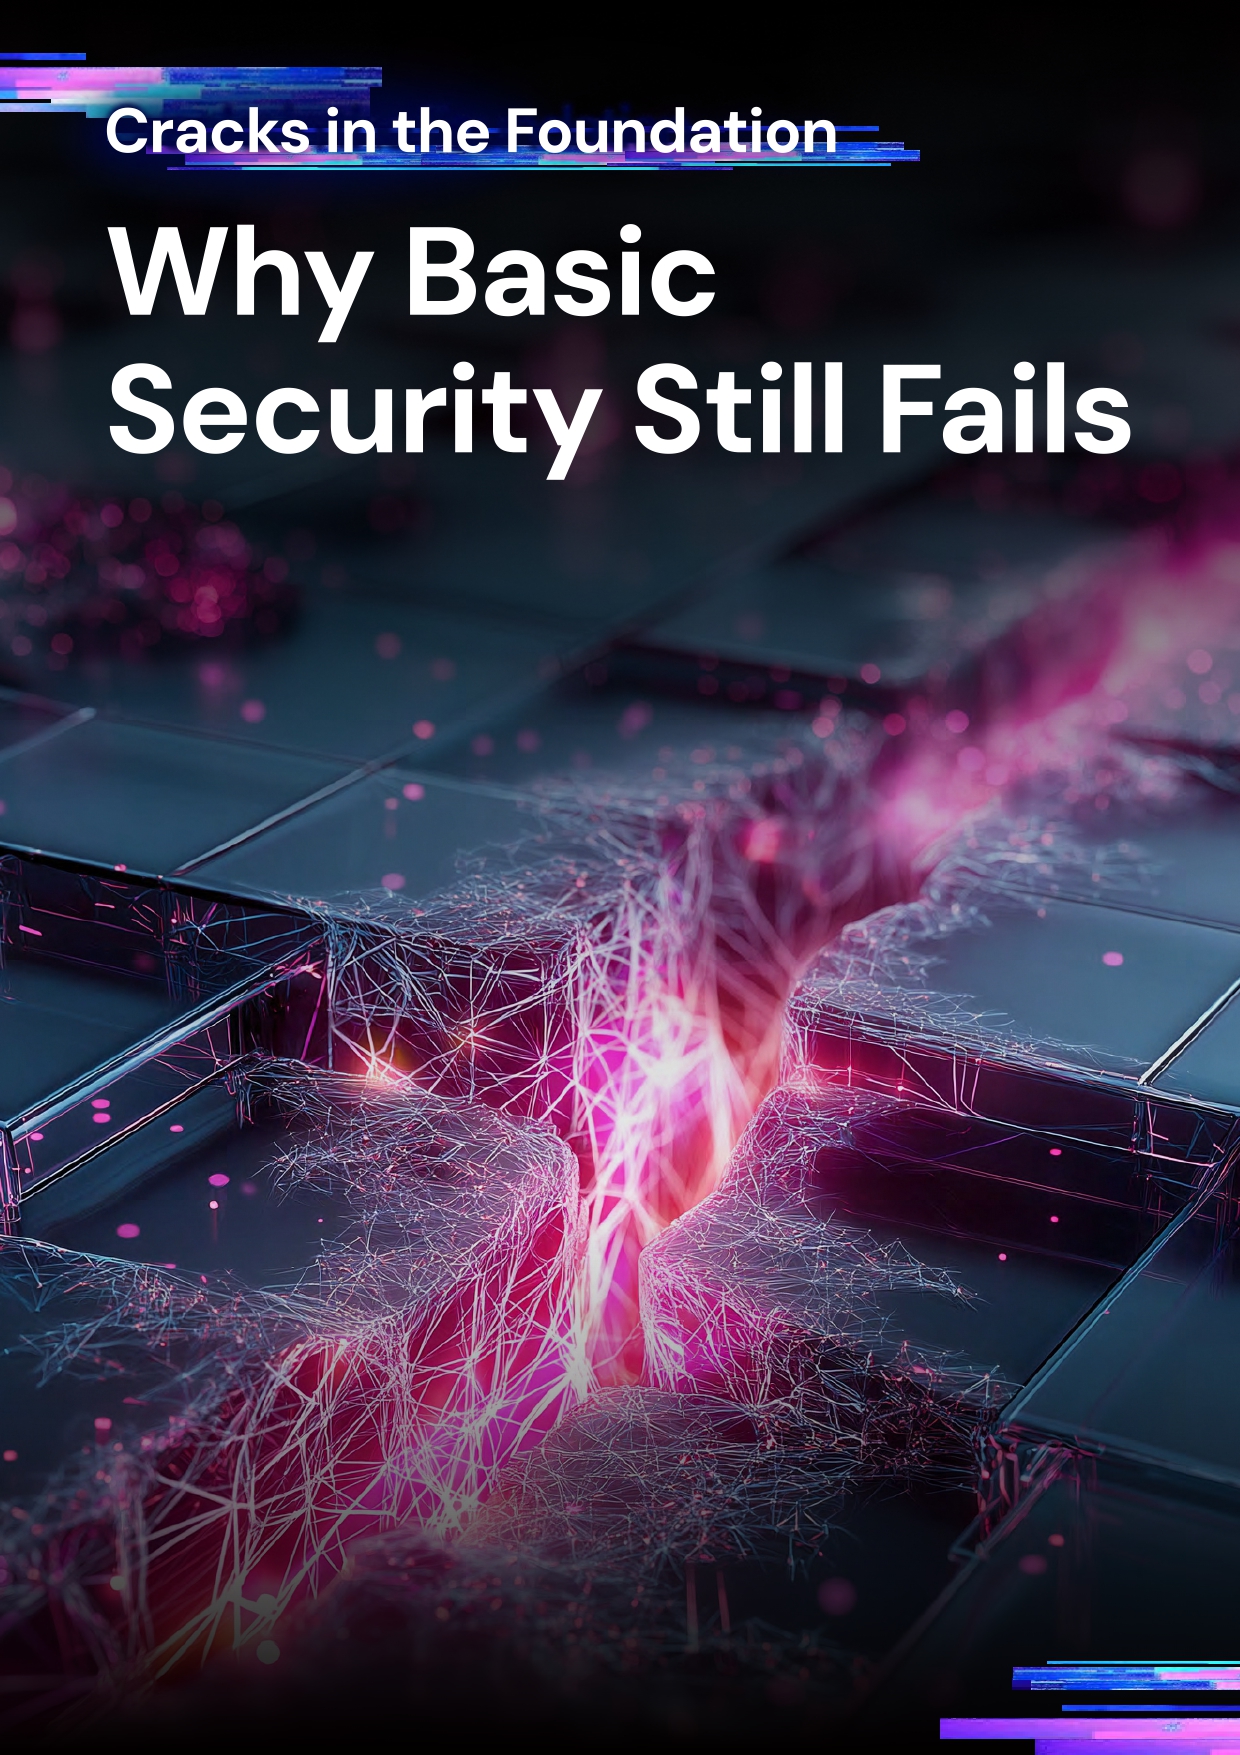
El impacto es real: el informe de Swimlane de 2025, titulado "Grietas en los cimientos", reveló que el 921% de las organizaciones que sufrieron brechas de seguridad podrían haber evitado el incidente con una mejor higiene cibernética y una respuesta más rápida. La automatización de la respuesta a incidentes soluciona este problema al automatizar tareas tediosas, permitiendo que su equipo se concentre en decisiones críticas.
La IA agente planifica y ejecuta tareas de varios pasos por sí misma, dentro de los límites que establece su equipo. Va más allá de responder preguntas o recomendar los próximos pasos. En la respuesta a incidentes, una agente de IA Recopila información sobre amenazas, correlaciona indicadores de diversas fuentes y crea la cronología del incidente. También puede tomar medidas de contención, como aislar un punto final o bloquear una IP maliciosa, sin necesidad de que un analista supervise cada acción.


Tradicional Plataformas SOAR Ejecuta reglas predefinidas y detente donde termina el script. Agentic AI agrega una capa de razonamiento que se adapta a cada incidente a medida que se desarrolla. Todavía se ejecuta en orquestación de seguridad. Los manuales de procedimientos e integraciones de Swimlane Turbine mueven los datos y activan las acciones, y el agente elige qué pasos necesita cada incidente.
Héroe IA, Un conjunto de agentes de IA que operan dentro de Swimlane Turbine añade esa capa de razonamiento a la automatización determinista. El resultado combina la repetibilidad de SOAR con el juicio caso por caso de un analista experimentado.

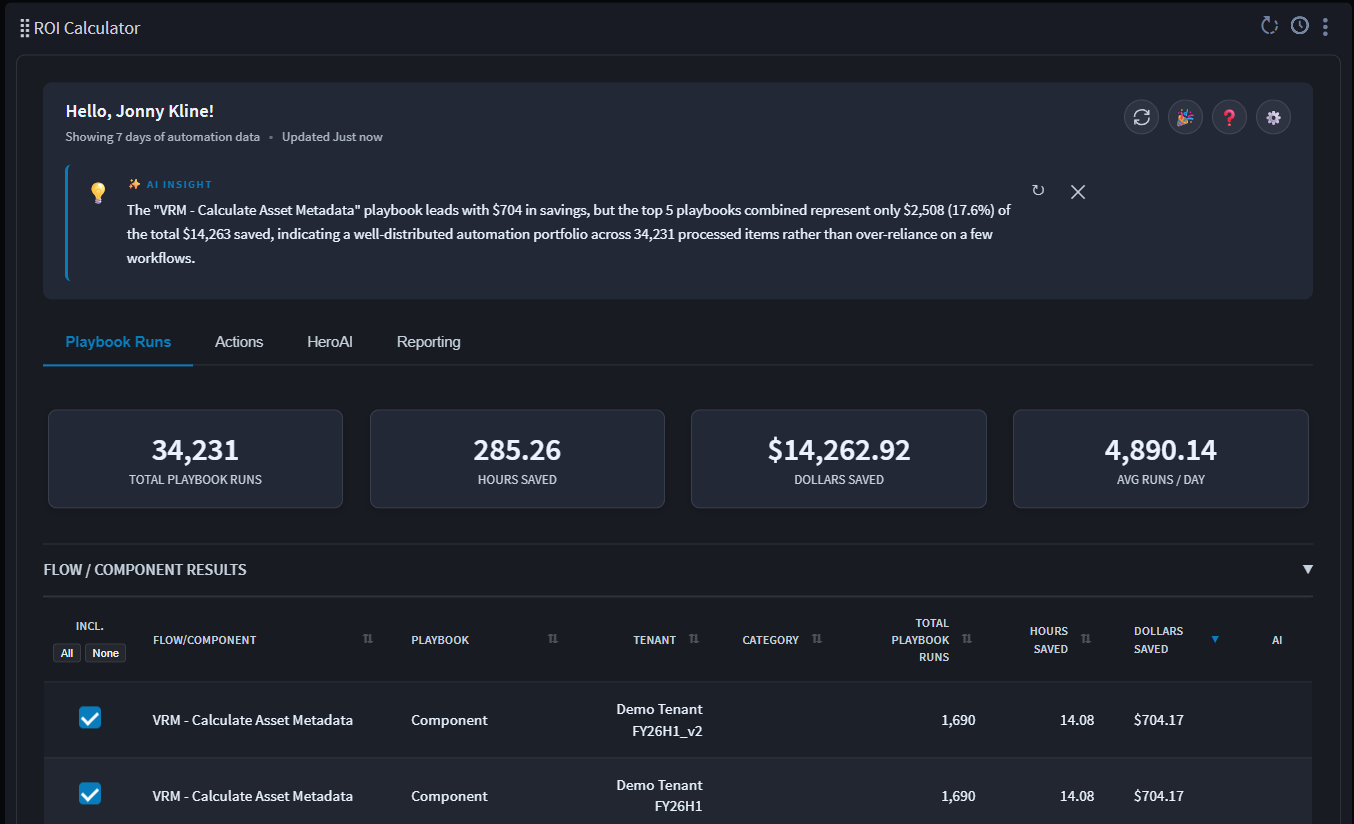
La automatización mediante IA de Swimlane ofrece mejoras cuantificables a lo largo de todo el ciclo de vida de la respuesta a incidentes:
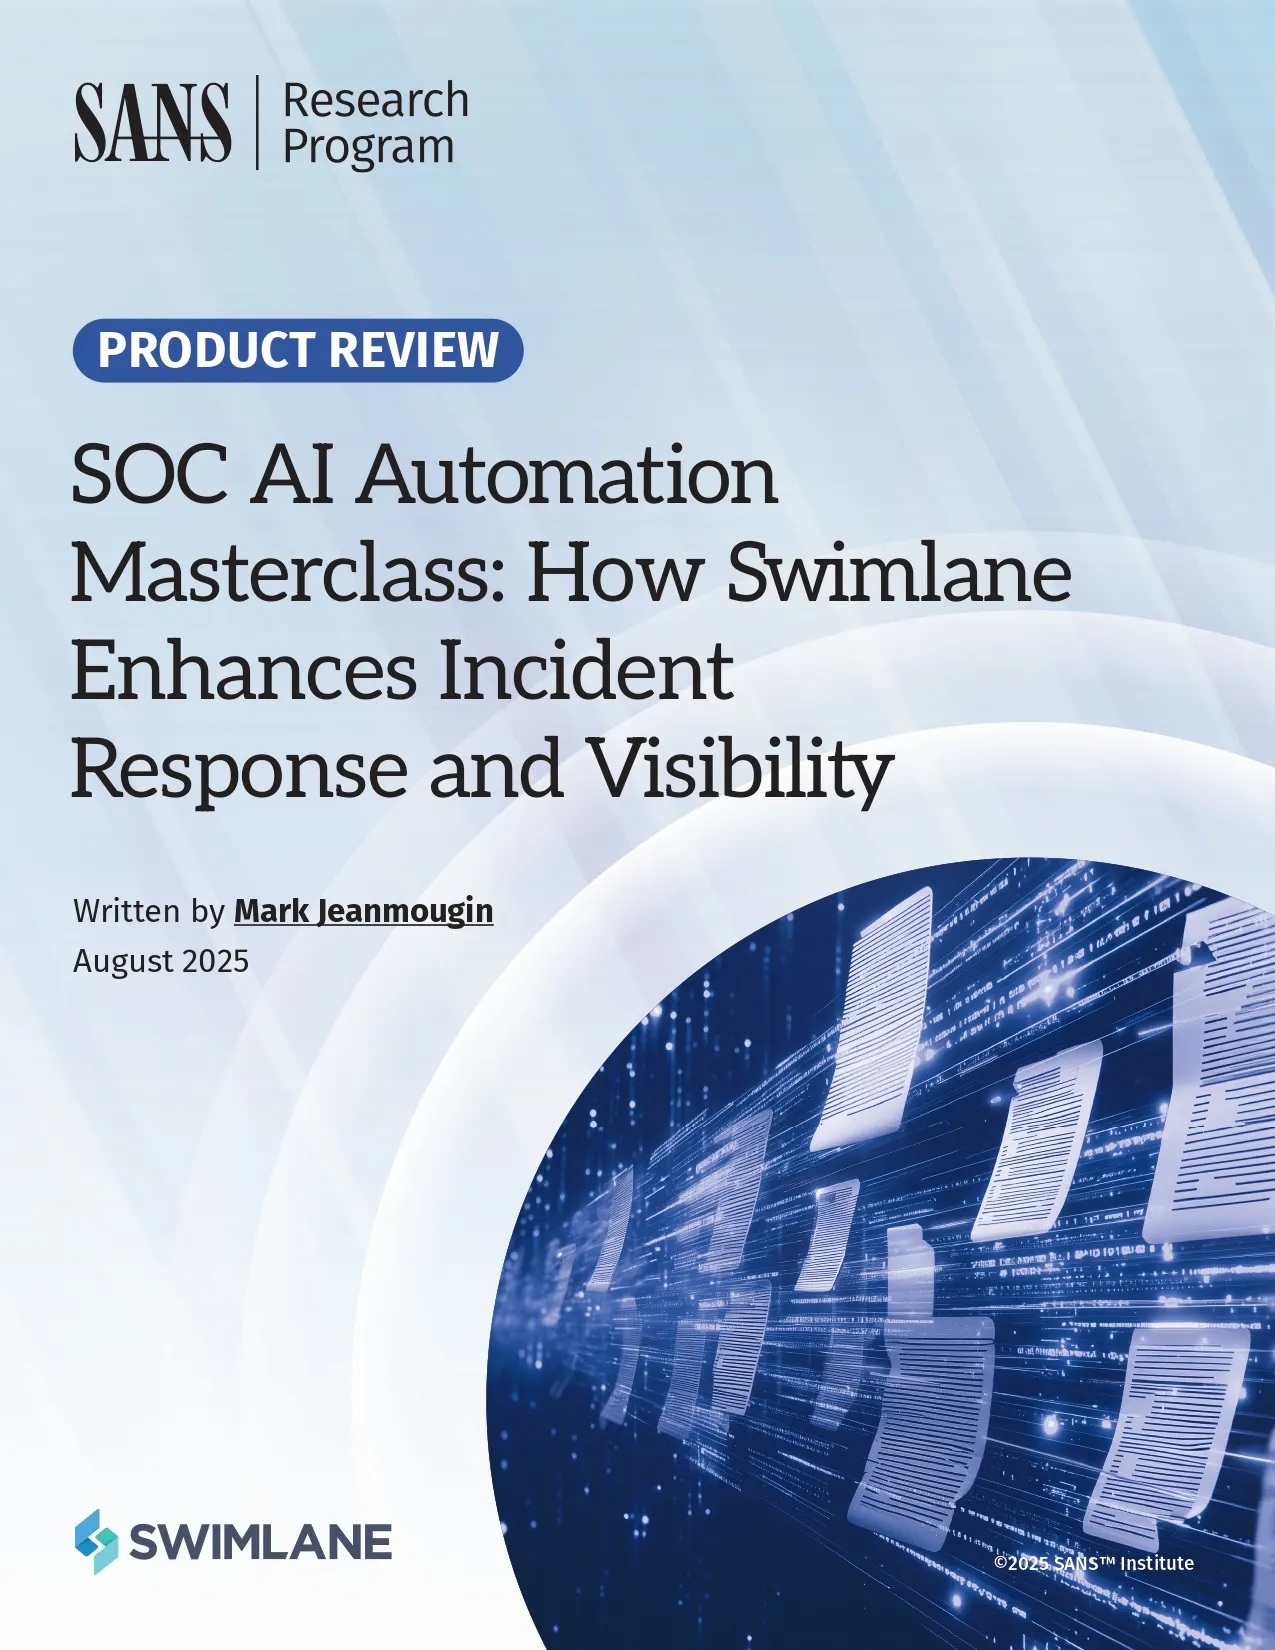
Reseña del producto SANS
Analistas independientes han validado este enfoque. El Instituto SANS revisó Swimlane Turbine en cuanto a respuesta a incidentes y visibilidad, y publicó sus conclusiones en el informe que figura a continuación. Por separado, Análisis independiente del retorno de la inversión de TAG Cyber Se ha constatado que las organizaciones pueden obtener un retorno de la inversión de hasta 240% gracias a la automatización de la seguridad de Swimlane.
Así es como un equipo de seguridad gestiona un incidente desde la primera alerta hasta el caso cerrado utilizando Swimlane Turbine y Hero AI.

La respuesta a incidentes comienza cuando Turbine recibe una alerta de un SIEM, una plataforma EDR/XDR o cualquier herramienta conectada. La priorización basada en aprendizaje automático de Hero AI clasifica cada alerta según el riesgo y el contexto empresarial, en lugar de solo la gravedad, detectando las señales de anomalías que indican una amenaza real, ya sea un correo electrónico de phishing, un indicador de ransomware o una amenaza interna, y la dirige al plan de acción o analista adecuado.

Una vez que se abre un caso, los agentes de Hero AI crean automáticamente una cronología de la investigación: recopilan datos de registro, enriquecen los indicadores de compromiso a través de diversas fuentes de inteligencia sobre amenazas, asignan la actividad a los marcos MITRE ATT&CK y D3FEND, e incorporan contexto forense informático, como el historial de procesos y la actividad de archivos. Los analistas obtienen una cadena de razonamiento comprensible para cada paso que dio el agente de IA, lo que les permite verificar la conclusión en lugar de rehacer el trabajo.

Cuando Turbine confirma una amenaza, ya sea mediante un análisis de malware o el uso de una vulnerabilidad conocida contra un sistema vulnerable, puede aislar el punto final afectado, bloquear la dirección IP maliciosa, revocar el acceso del usuario o contener el incidente a través de cualquier herramienta EDR/XDR o firewall conectada.
Turbine cierra el ciclo con resúmenes de casos e informes posteriores a la acción generados por GenAI que traducen los detalles técnicos de la respuesta a incidentes a un lenguaje que las partes interesadas no técnicas pueden utilizar, lo que facilita la elaboración de informes de cumplimiento y las revisiones posteriores a incidentes sin trabajo adicional de analistas.
Con Swimlane Tubine, todas estas etapas se integran en un único flujo de trabajo de gestión de casos, manual de procedimientos e informes:
La IA agente en la respuesta a incidentes funciona dentro de los límites que establece un equipo de seguridad, no fuera de ellos. Héroe IA Los agentes generan una acción recomendada, como aislar un punto final o revocar el acceso, junto con la justificación y las pruebas que la respaldan. Un equipo de seguridad decide de antemano qué acciones se ejecutan automáticamente y cuáles se envían a un analista para su aprobación. Cada acción, ya sea humana o de IA, se registra en un historial de auditoría completo, lo que permite al SOC demostrar con exactitud qué ocurrió durante un incidente y por qué. Esto es fundamental tanto para el cumplimiento normativo como para la confianza en la automatización.
La automatización de la respuesta a incidentes es tan buena como los datos y las acciones que puede gestionar. Turbina de carriles de natación Se conecta a plataformas SIEM, herramientas EDR y XDR, fuentes de inteligencia de amenazas, sistemas ITSM y proveedores de identidad a través de un mercado de integraciones predefinidas, además de la capacidad de conectarse a cualquier API bajo demanda. En la práctica, esto significa que Swimlane puede extraer alertas de herramientas como Microsoft Sentinel o CrowdStrike, enriquecerlas con inteligencia de amenazas y enviar una actualización del caso al sistema que el equipo ya utilice, de modo que la automatización de la respuesta a incidentes amplía el conjunto de herramientas de seguridad en lugar de reemplazarlo.
El propio equipo de seguridad de Swimlane puso a trabajar a estos agentes de IA en su flujo de trabajo de respuesta a incidentes de producción y vio el impacto en un mes: 8 horas de ahorro de tiempo al día y el tiempo medio de respuesta reducido a la mitad. La base de clientes de Swimlane, Actualmente, estos agentes se encargan de la clasificación de incidentes y la gestión de casos, realizando un trabajo equivalente al de más de 60.000 analistas de seguridad al día.
Abraxas, Abraxas, proveedor de servicios de seguridad gestionados, utilizó Swimlane para consolidar la respuesta a incidentes y el cumplimiento normativo en un entorno multiusuario. La automatización del aislamiento de los endpoints y la finalización de procesos permitió a Abraxas actuar ante los incidentes sin depender de un analista, y la ampliación de una a cinco fuentes de inteligencia sobre amenazas proporcionó a las investigaciones un contexto mucho más amplio. "En Swimlane se preocupan de verdad por sus clientes", afirmó Christoph Müller, director de soluciones de seguridad de Abraxas.
Es una de las herramientas que realmente nos permite ganar tiempo. Y cuando hablamos de la velocidad de los ataques que se producen hoy en día, el tiempo es el recurso más valioso que tenemos.
Jonathan Kennedy
Director de Seguridad de la Información

Resulta evidente que las herramientas de automatización de la seguridad, como Swimlane Turbine, representan un excelente camino a seguir para aliviar la carga de trabajo de los equipos de seguridad, permitiéndoles centrarse en las amenazas de alto nivel y, al mismo tiempo, demostrando el valor de las inversiones en seguridad.
Eduardo Amoroso
Fundador y director ejecutivo
Inteligencia Artificial Permite que los sistemas tomen medidas inteligentes y autónomas durante un incidente. A diferencia de la IA tradicional, que solo asiste a los analistas, la IA agente toma decisiones e inicia respuestas desde el inicio, lo que ayuda a reducir... tiempo medio de respuesta (MTTR) y la fatiga de los analistas.
Turbina de carriles de natación Turbine combina IA con automatización para ayudar a los equipos de seguridad a mejorar la eficacia, la eficiencia y la autonomía de sus procesos de respuesta a incidentes. Permite diseñar y ejecutar flujos de trabajo que recopilan telemetría, enriquecen alertas, recomiendan acciones, las ejecutan y generan informes completos de resumen de casos. Este enfoque permite a las organizaciones gestionar la respuesta a incidentes de principio a fin con rapidez, coherencia y precisión.
Turbina de carriles de natación puede automatizar prácticamente cualquier acción de respuesta a incidentes que el cliente autorice, incluyendo: triaje de alerta, Enriquecimiento de indicadores, revocación de acceso de usuarios, aislamiento de puntos finales, creación de casos, informes de cumplimiento y búsquedas de inteligencia sobre amenazas. Los clientes pueden crear manuales de procedimientos utilizando una combinación de actores automatizados tradicionales y acciones impulsadas por IA.
La orquestación, automatización y respuesta de seguridad (SOAR) ejecuta playbooks predefinidos: si se activa esta alerta, se realizan estos pasos fijos. La IA de agentes añade una capa de razonamiento a esa orquestación, de modo que un agente de IA puede adaptar su investigación y las acciones recomendadas a las particularidades de cada caso, en lugar de seguir un guion fijo. Swimlane Turbine utiliza ambos: playbooks e integraciones al estilo SOAR para transferir datos y activar acciones, y agentes de IA Hero para añadir criterio, además de agentes de creación de IA para mantener la potencia de SOAR a la vez que facilita su uso.
Sí, dondequiera que el equipo de seguridad lo considere oportuno. Swimlane permite a los equipos configurar qué acciones de respuesta a incidentes, como aislar un punto final o bloquear una dirección IP, se ejecutan automáticamente y cuáles requieren la aprobación previa de un analista. Swimlane registra cada acción en un registro de auditoría completo, independientemente de quién la haya realizado.
Swimlane se conecta a plataformas SIEM, herramientas EDR y XDR, fuentes de inteligencia sobre amenazas, sistemas ITSM y proveedores de identidad a través de su mercado de integración y su capacidad de Integraciones Autónomas, que puede conectarse a cualquier API sin necesidad de ingeniería personalizada.
Turbina de carriles de natación gestión de casos Reúne todas las alertas, acciones y pruebas de un incidente en un único espacio de trabajo, en lugar de dispersarlas entre un SIEM, una consola EDR y un sistema de gestión de incidencias. El agente de veredicto y el agente de investigación de Hero AI actualizan el caso automáticamente a medida que llega nueva información, y este se convierte en el registro utilizado para la elaboración de informes y el cumplimiento normativo una vez cerrado el incidente.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español