

Nachricht
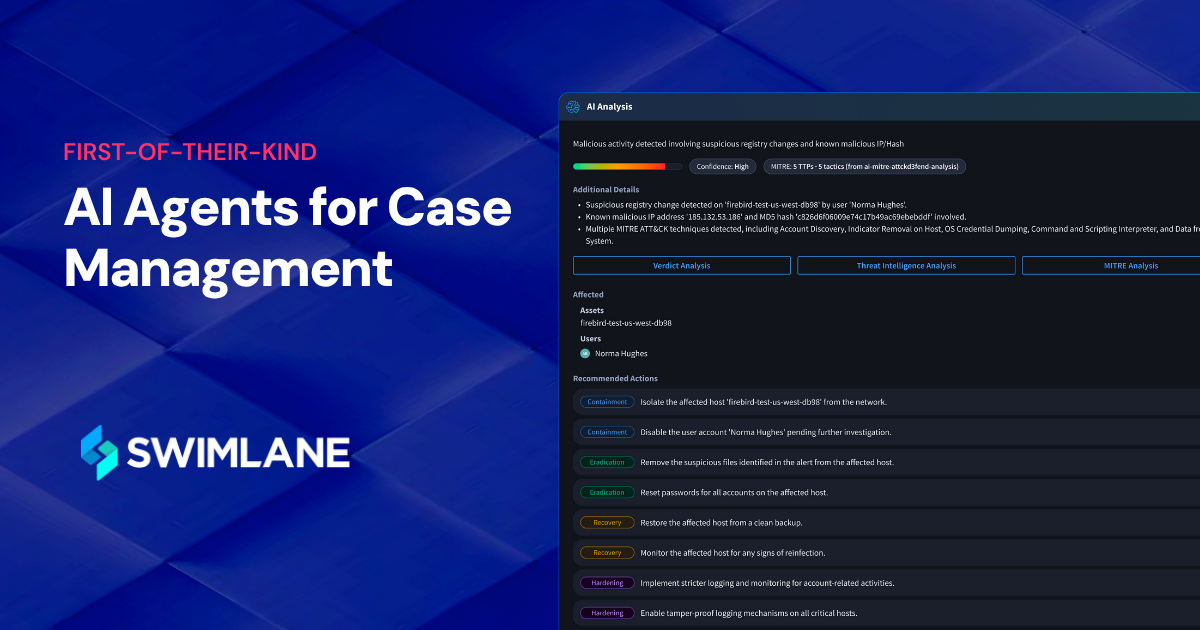
Swimlane beschleunigt die Sicherheits-Triage mit neuartigen KI-Agenten für das Fallmanagement
Mehr lesen


Die Reaktion auf Sicherheitsvorfälle umfasst die Identifizierung und Eindämmung von Cyberbedrohungen, bevor diese größeren Schaden anrichten. Angesichts der sich ständig weiterentwickelnden Bedrohungen ermöglicht die agentenbasierte KI-Automatisierung schnellere und intelligentere Reaktionen in den dynamischen Umgebungen von heute. Swimlane Turbine und Hero AI integrieren agentenbasierte KI in jede Phase des Incident-Response-Zyklus – von der Triage über die Untersuchung, Eindämmung und Behebung bis hin zur Berichterstattung.
%
Viele Organisationen geben an, dass eine stärkere Cyberhygiene ihren Vorfall hätte verhindern können.
%
Befragte Organisationen Ich glaube, dass KI und Automatisierung der Schlüssel zur Verbesserung der Cybersicherheit sind.
Std.
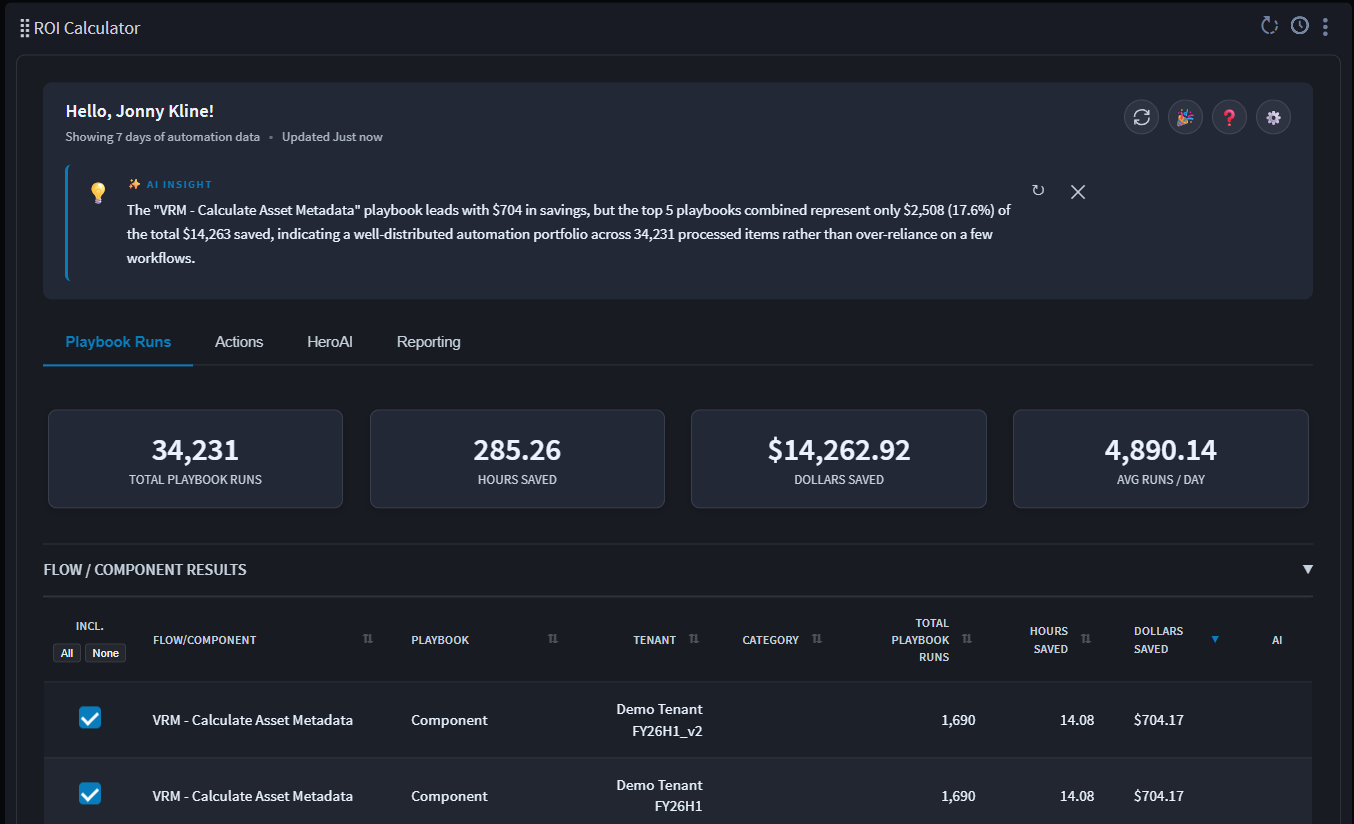
Swimlanes eigenes Sicherheitsteam sparte 8 Stunden pro Tag und halbierte die mittlere Reparaturzeit (MTTR) im ersten Monat mit Hero AI.
Die SOCs sind überlastet. Analysten verbringen Stunden damit, zwischen SIEM-Systemen, EDR-Systemen und Ticketsystemen hin und her zu wechseln, um Tausende von täglichen Warnmeldungen zu untersuchen – die meisten davon Fehlalarme –, während sich ein echter Angriff innerhalb von Minuten entfaltet.
Die Auswirkungen sind real: Laut dem Swimlane-Bericht “Cracks in the Foundation” aus dem Jahr 2025 hätten 921.030 der betroffenen Unternehmen den Vorfall durch bessere Cybersicherheit und schnellere Reaktion verhindern können. Die Automatisierung der Reaktion auf Sicherheitsvorfälle behebt dieses Problem, indem sie mühsame Aufgaben automatisiert, sodass sich Ihr Team auf wichtige Entscheidungen konzentrieren kann.
Agentic AI plant und führt selbstständig mehrstufige Aufgaben innerhalb der von Ihrem Team festgelegten Grenzen aus. Es geht über die Beantwortung von Fragen oder die Empfehlung von nächsten Schritten hinaus. Im Rahmen der Reaktion auf Sicherheitsvorfälle… KI-Agent Es sammelt Bedrohungsdaten, korreliert Indikatoren aus verschiedenen Quellen und erstellt eine Chronologie des Vorfalls. Zudem kann es Eindämmungsmaßnahmen ergreifen, wie z. B. die Isolierung eines Endpunkts oder die Blockierung einer schädlichen IP-Adresse, ohne dass ein Analyst jeden einzelnen Klick ausführen muss.


Traditionell SOAR-Plattformen Es werden vordefinierte Regeln ausgeführt und das Skript beendet sich automatisch. Agentic AI fügt eine Logikebene hinzu, die sich an den jeweiligen Vorfall anpasst. Es läuft weiterhin auf Sicherheitsorchestrierung. Die Playbooks und Integrationen von Swimlane Turbine bewegen die Daten und lösen die Aktionen aus, und der Agent wählt aus, welche Schritte für jeden Vorfall erforderlich sind.
Helden-KI, Eine Suite von KI-Agenten, die in Swimlane Turbine operieren, fügt der deterministischen Automatisierung diese Ebene des logischen Denkens hinzu. Das Ergebnis vereint die Wiederholbarkeit von SOAR mit dem fallbezogenen Urteilsvermögen eines erfahrenen Analysten.
Die agentenbasierte KI-Automatisierung von Swimlane liefert messbare Vorteile über den gesamten Lebenszyklus der Reaktion auf Sicherheitsvorfälle hinweg:
SANS-Produktrezension
Unabhängige Analysten haben diesen Ansatz bestätigt. Das SANS Institute hat Swimlane Turbine hinsichtlich Reaktionsfähigkeit und Transparenz bei Vorfällen untersucht und seine Ergebnisse im untenstehenden Bericht veröffentlicht., unabhängige ROI-Analyse von TAG Cyber Es wurde festgestellt, dass Unternehmen durch Swimlane-Sicherheitsautomatisierung einen ROI von bis zu 240% erzielen können.
Hier wird beschrieben, wie ein Sicherheitsteam mithilfe von Swimlane Turbine und Hero AI einen Vorfall von der ersten Warnung bis zum abgeschlossenen Fall bearbeitet.

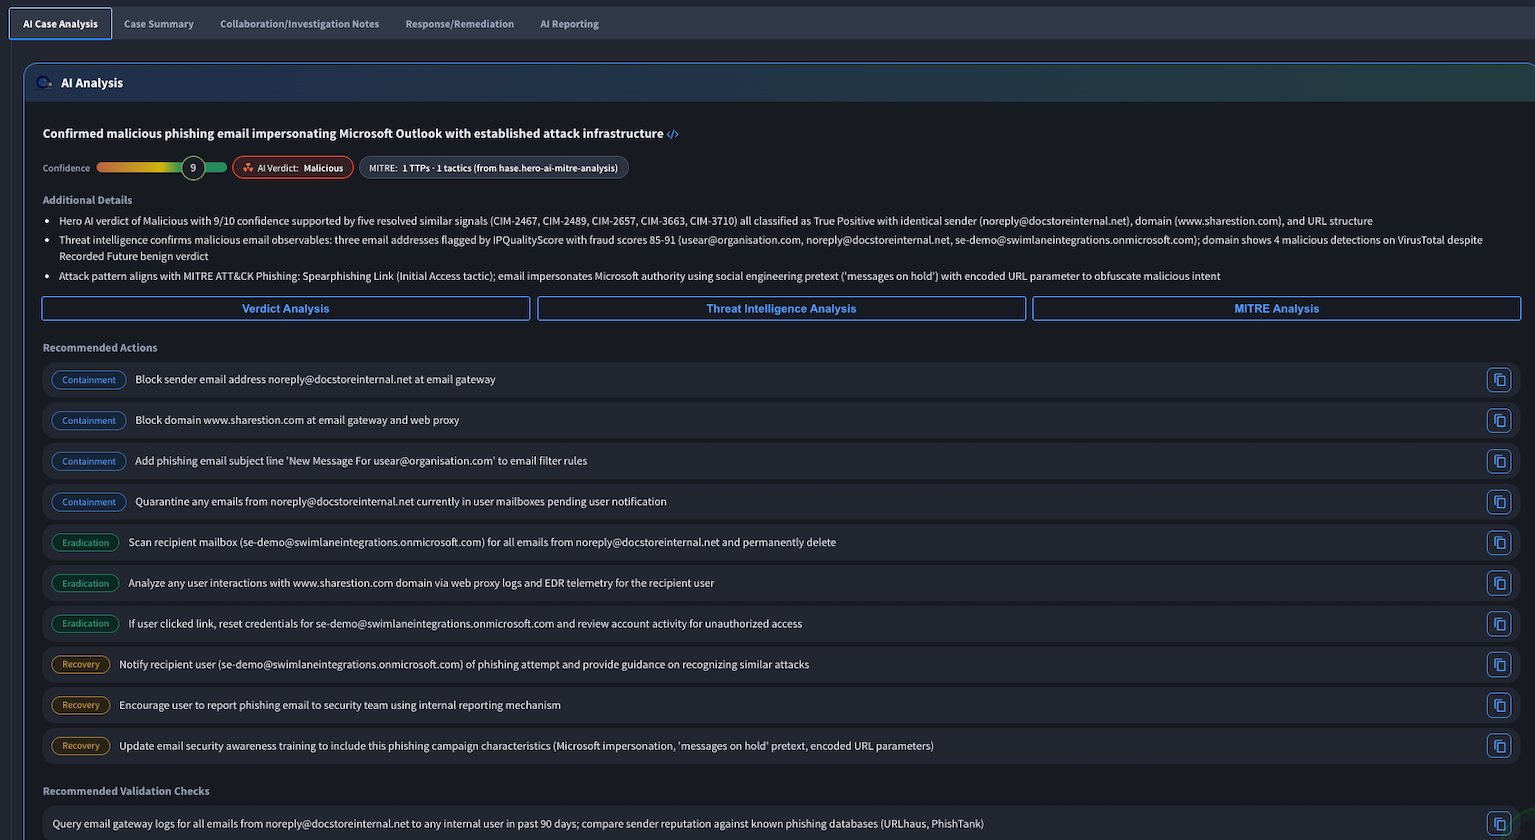
Die Reaktion auf Sicherheitsvorfälle beginnt, sobald Turbine eine Warnmeldung von einem SIEM-System, einer EDR/XDR-Plattform oder einem anderen verbundenen Tool empfängt. Die maschinelle Lernfunktion von Hero AI priorisiert jede Warnmeldung anhand von Risiko und Geschäftskontext anstatt nur nach Schweregrad. So werden Anomalieerkennungssignale erkannt, die auf eine reale Bedrohung hinweisen – sei es eine Phishing-E-Mail, ein Ransomware-Angriff oder eine Insider-Bedrohung – und an das entsprechende Playbook oder den zuständigen Analysten weitergeleitet.

Sobald ein Fall eröffnet wird, erstellen die KI-Agenten von Hero automatisch eine Untersuchungschronologie: Sie sammeln Protokolldaten, reichern Indikatoren für Kompromittierungen aus verschiedenen Bedrohungsdatenquellen an, ordnen Aktivitäten den Frameworks MITRE ATT&CK und D3FEND zu und beziehen computerforensische Kontextinformationen wie Prozessverlauf und Dateiaktivitäten ein. Analysten erhalten für jeden Schritt des KI-Agenten eine nachvollziehbare Begründung, sodass sie die Schlussfolgerung überprüfen können, anstatt die Arbeit zu wiederholen.

Sobald Turbine eine Bedrohung bestätigt, sei es durch das Ergebnis einer Malware-Analyse oder durch die Ausnutzung einer bekannten Sicherheitslücke in einem anfälligen System, kann es den betroffenen Endpunkt isolieren, die schädliche IP-Adresse blockieren, den Benutzerzugriff widerrufen oder den Vorfall mithilfe eines angeschlossenen EDR/XDR- oder Firewall-Tools eindämmen.
Turbine schließt den Kreislauf mit von GenAI generierten Fallzusammenfassungen und Nachbereitungsberichten, die technische Details der Reaktion auf Vorfälle in eine für nicht-technische Stakeholder verständliche Sprache übersetzen und so die Berichterstattung über die Einhaltung von Vorschriften sowie die Überprüfung nach Vorfällen ohne zusätzlichen Analystenaufwand unterstützen.
Mit Swimlane Tube werden all diese Schritte in einem einzigen Workflow für Fallmanagement, Playbooks und Reporting zusammengeführt:
Agentische KI im Bereich der Vorfallsreaktion arbeitet innerhalb der vom Sicherheitsteam festgelegten Grenzen, nicht außerhalb dieser. Swimlane Helden-KI Agenten generieren Handlungsempfehlungen, wie beispielsweise die Isolierung eines Endpunkts oder den Entzug des Zugriffs, inklusive Begründung und Nachweisen. Ein Sicherheitsteam legt im Voraus fest, welche Aktionen automatisch ausgeführt werden und welche zur Genehmigung an einen Analysten weitergeleitet werden. Jede Aktion, ob manuell oder KI-gesteuert, wird in einem vollständigen Audit-Trail protokolliert. So kann ein SOC genau nachvollziehen, was während eines Vorfalls geschah und warum. Dies ist sowohl für die Compliance als auch für das Vertrauen in die Automatisierung selbst von entscheidender Bedeutung.
Die Automatisierung der Reaktion auf Sicherheitsvorfälle ist nur so gut wie die Daten und Aktionen, auf die sie zugreifen kann. Swimlane-Turbine Swimlane verbindet sich über einen Marktplatz mit vorkonfigurierten Integrationen mit SIEM-Plattformen, EDR- und XDR-Tools, Threat-Intelligence-Feeds, ITSM-Systemen und Identitätsanbietern und ermöglicht zudem die bedarfsgerechte Anbindung an beliebige APIs. Konkret bedeutet dies, dass Swimlane Warnmeldungen von Tools wie Microsoft Sentinel oder CrowdStrike abrufen, mit Threat Intelligence anreichern und ein Fall-Update in das bestehende System des Teams einspielen kann. So erweitert die Automatisierung der Reaktion auf Sicherheitsvorfälle die bestehende Sicherheitsarchitektur, anstatt sie zu ersetzen.
Swimlanes eigenes Sicherheitsteam setzte diese KI-Agenten im Rahmen seines Produktions-Incident-Response-Workflows ein und konnte die Auswirkungen innerhalb eines Monats feststellen: 8 Stunden Zeitersparnis pro Tag und eine Halbierung der durchschnittlichen Reaktionszeit. Swimlanes Kundenstamm, Diese Agenten übernehmen heute die Bearbeitung von Vorfällen und die Fallbearbeitung, die dem Arbeitsaufwand von mehr als 60.000 Sicherheitsanalysten pro Tag entspricht.
Abraxas, Der Managed Security Services Provider Abraxas nutzte Swimlane, um Incident Response und Compliance in einer Multi-Tenant-Umgebung zu konsolidieren. Durch die Automatisierung der Endpunktisolierung und Prozessbeendigung konnte Abraxas auf Vorfälle reagieren, ohne auf einen Analysten warten zu müssen. Die Erweiterung der Threat-Intelligence-Quellen von einer auf fünf lieferte zudem deutlich mehr Kontext für die Untersuchungen. "Swimlane als Unternehmen legt großen Wert auf seine Kunden", so Christoph Müller, Head of Security Solutions bei Abraxas.
Es ist eines der Werkzeuge, mit denen wir uns tatsächlich Zeit verschaffen können. Und angesichts der Geschwindigkeit heutiger Angriffe ist Zeit unser wertvollstes Gut.
Jonathan Kennedy
Chief Information Security Officer

Es ist klar, dass Sicherheitsautomatisierungstools wie Swimlane Turbine einen hervorragenden Weg darstellen, um die Belastung der Sicherheitsteams zu verringern, damit diese sich auf Bedrohungen höherer Ebene konzentrieren können, und gleichzeitig den Wert von Sicherheitsinvestitionen aufzuzeigen.
Edward Amoroso
Gründer und CEO
Agentische KI Ermöglicht es Systemen, während eines Vorfalls intelligente und autonome Maßnahmen zu ergreifen. Im Gegensatz zu herkömmlicher KI, die Analysten lediglich unterstützt, trifft agentenbasierte KI Entscheidungen und initiiert Reaktionen bereits beim Auftreten des Vorfalls und trägt so zur Reduzierung von Risiken bei. mittlere Reaktionszeit (MTTR) und Analystenmüdigkeit.
Swimlane-Turbine Turbine kombiniert KI und Automatisierung, um Sicherheitsteams dabei zu unterstützen, die Effektivität, Effizienz und Autonomie ihrer Incident-Response-Prozesse zu verbessern. Mit Turbine lassen sich Workflows entwickeln und ausführen, die Telemetriedaten erfassen, Warnmeldungen anreichern, Maßnahmen empfehlen, diese umsetzen und umfassende Fallzusammenfassungen erstellen. Dieser Ansatz ermöglicht es Unternehmen, die gesamte Incident-Response schnell, konsistent und präzise zu managen.
Swimlane-Turbine kann praktisch jede vom Kunden autorisierte Maßnahme zur Reaktion auf einen Vorfall automatisieren, einschließlich Alarm-Triage, Zu den Funktionen gehören die Anreicherung von Indikatoren, der Entzug von Benutzerzugriffen, die Isolation von Endpunkten, die Erstellung von Fällen, Compliance-Berichte und die Abfrage von Bedrohungsdaten. Kunden können Playbooks erstellen, indem sie traditionelle automatisierte Akteure und KI-gesteuerte Aktionen kombinieren.
Security Orchestration, Automation and Response (SOAR) führt vordefinierte Playbooks aus: Wird eine bestimmte Warnung ausgelöst, werden festgelegte Schritte ausgeführt. Agentic AI ergänzt diese Orchestrierung um eine Analyseebene, sodass ein KI-Agent seine Untersuchung und empfohlenen Aktionen an die Besonderheiten jedes einzelnen Falls anpassen kann, anstatt einem starren Skript zu folgen. Swimlane Turbine nutzt beides: SOAR-Playbooks und -Integrationen für die Datenübertragung und das Auslösen von Aktionen sowie Hero-KI-Agenten für zusätzliche Analysen und KI-Builder-Agenten, um die Leistungsfähigkeit von SOAR zu erhalten und gleichzeitig die Benutzerfreundlichkeit zu erhöhen.
Ja, genau dort, wo ein Sicherheitsteam es für notwendig hält. Mit Swimlane können Teams festlegen, welche Maßnahmen zur Reaktion auf Sicherheitsvorfälle, wie beispielsweise die Isolierung eines Endpunkts oder die Sperrung einer IP-Adresse, automatisch ausgeführt werden und welche die vorherige Genehmigung durch einen Analysten erfordern. Swimlane protokolliert jede Aktion in einem vollständigen Audit-Trail, unabhängig davon, wer oder was sie durchgeführt hat.
Swimlane verbindet sich über seinen Integrationsmarktplatz und die Autonomous Integrations-Funktion mit SIEM-Plattformen, EDR- und XDR-Tools, Threat-Intelligence-Feeds, ITSM-Systemen und Identitätsanbietern. Dadurch kann ohne individuelle Anpassungen eine Verbindung zu jeder beliebigen API hergestellt werden.
Swimlane-Turbine Fallmanagement Alle Warnmeldungen, Aktionen und Beweismittel eines Vorfalls werden in einem zentralen Arbeitsbereich zusammengeführt, anstatt sie auf ein SIEM-System, eine EDR-Konsole und ein Ticketsystem zu verteilen. Der KI-gestützte Fallbearbeiter und der Ermittlungsagent von Hero aktualisieren den Fall automatisch, sobald neue Informationen eingehen. Nach Abschluss des Vorfalls dient der Fall als Grundlage für Berichte und Compliance-Maßnahmen.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español