SOC com IA: Como a Inteligência Artificial está Transformando as Operações de Segurança
Ler mais


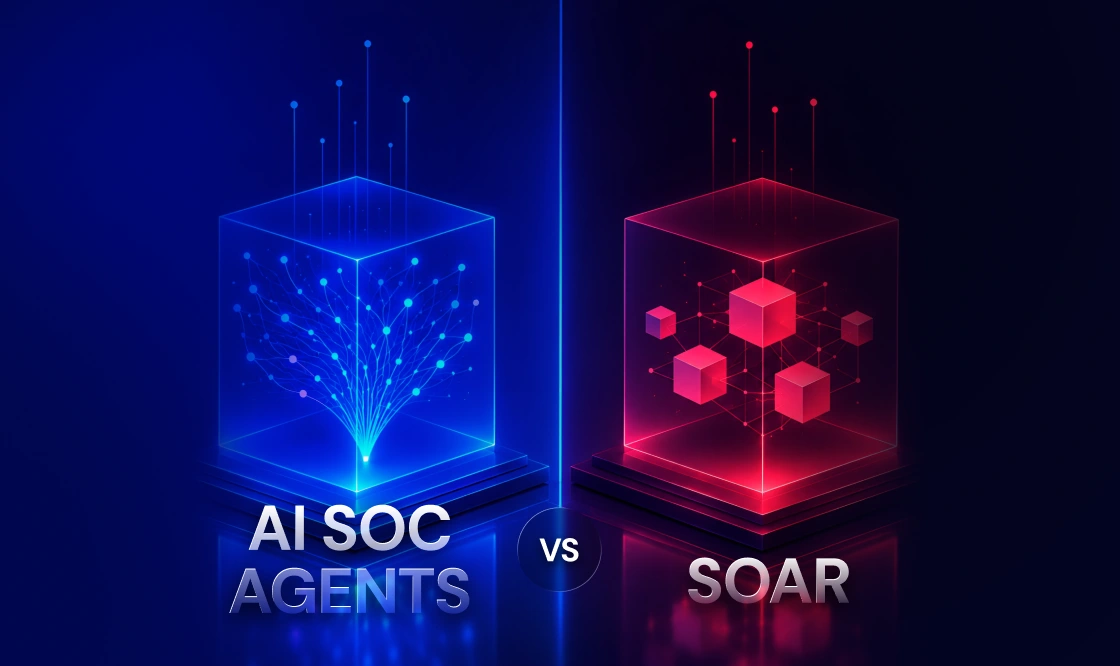
Duas afirmações dominaram o marketing de operações de segurança (SecOps) nos últimos dois anos, e elas se contradizem.
Ambas estão erradas, e é na lacuna entre elas que grande parte do orçamento de avaliação é mal gasto.
O Ciclo de Hype de 2024 da Gartner classificou o SOAR como "obsoleto antes de atingir o platô", o que deu sustentação à primeira afirmação. Mas a estrutura de mercado de uma categoria e as necessidades de seus clientes são coisas diferentes, e apenas uma delas deixou de existir. O restante deste blog se baseia nas evidências, contando a história do que o SOAR fez, quais agentes mudaram, quais permaneceram os mesmos e a arquitetura de duas camadas para a qual as implantações em produção continuam convergindo.
O SOAR fez uma coisa excepcionalmente bem: codificou procedimentos conhecidos em fluxos de trabalho executáveis. Descreva como sua equipe lida com um e-mail de phishing denunciado (analisar, remover anexos, verificar a URL, procurar outros destinatários, colocar em quarentena, notificar) e o SOAR executaria esse procedimento de forma idêntica, na velocidade da máquina, dez mil vezes por dia, com um registro de cada etapa.
Suas virtudes eram o determinismo, a repetibilidade e a auditabilidade. A mesma entrada produzia o mesmo caminho. Era possível mostrar a um auditor exatamente o que foi executado e por quê.
Suas limitações eram o outro lado da moeda. Os playbooks só lidavam com situações previstas por seus autores. Criá-los e mantê-los exigiam esforço de engenharia e um fluxo de dados estruturado que a maioria das equipes subestimava. A crítica da Gartner se concentrou nesse ônus de manutenção, além da consolidação do mercado e do custo. E um playbook não podia exercer julgamento. Diante da ambiguidade, ele só se ramificava de acordo com as condições que alguém havia predefinido.
Isso gerou uma divisão de carga de trabalho que qualquer pessoa que já participou de uma revisão de ferramentas de SOC reconhecerá. As equipes automatizaram a parcela bem compreendida e repetível do volume de alertas e continuaram se afogando no restante ambíguo, os alertas que exigiam que um analista examinasse, pensasse e decidisse. Os playbooks lidaram com o volume. A etapa intermediária de investigação permaneceu humana.
Os agentes de IA do SOC lidam com os alertas restantes com uma abordagem fundamentalmente diferente da do SOAR, que vai além de mudanças incrementais. Um agente não segue um caminho predefinido; ele constrói o seu próprio. Ele lê o alerta, decide quais evidências o confirmariam ou refutariam, consulta os sistemas em busca dessas evidências, revisa o processo conforme os resultados chegam e emite um veredicto com justificativa por escrito.
Os manuais codificam o procedimento. Os agentes aproximam o julgamento.
Essa é uma mudança real de capacidade, não uma simples mudança de nome. A automação determinística não conseguia investigar estruturalmente alertas novos e ambíguos. Agora isso é parcialmente possível. A ideia de que "basta usar um LLM para realizar operações de reabastecimento rápido" não se sustenta após a implementação em funcionamento.
O julgamento tem um preço. Os agentes trabalham com probabilidades. Realize a mesma investigação duas vezes e você poderá obter caminhos diferentes e, ocasionalmente, conclusões diferentes. Eles podem estar completamente errados.
Um modelo de raciocínio baseado em lógica de ciclos (LLM) também é a ferramenta errada para tarefas que já eram determinísticas. Nenhum líder de segurança deseja um modelo que improvise uma sequência de contenção, uma etapa de preservação de evidências ou uma cadeia de notificação a órgãos reguladores. Essas etapas precisam ser executadas com exatidão, sempre, e com comprovação.
É por isso que a narrativa da substituição falha. A execução determinística, o processo imposto, a infraestrutura de integração e a auditoria não deixaram de ser necessários. Tornaram-se ainda mais necessários, porque agora existe um sistema probabilístico no circuito e precisa exatamente dessas propriedades.
Resumidamente: Os agentes de IA para SOCs introduzem julgamentos flexíveis e probabilísticos para investigar ameaças complexas, mas exigem processos determinísticos baseados em regras para garantir uma execução confiável e auditável.
Na produção, as duas capacidades se combinam em camadas.
Podemos chamar isso de agentes dentro de um sistema de proteção. A camada de raciocínio é probabilística. A camada de permissão e execução não é. Equipes que implantam agentes sem a segunda camada estão confiando na autolimitação de um modelo, e um prompt não é um controle. Equipes que permanecem puramente SOAR continuam pagando analistas para realizar o trabalho de julgamento inicial que as máquinas agora podem executar.
A questão da arquitetura de SoC de IA se transforma em quatro perguntas de compra, e elas segmentam o mercado mais rapidamente do que qualquer matriz de recursos:
Essa última pergunta é a que os compradores ignoram. Fornecedores que tratam a orquestração como algo legado acabam entregando agentes que você não pode auditar. Fornecedores que tratam os agentes como um complemento entregam um botão de resumo. Na Swimlane, continuamos investindo na camada de execução em vez de substituí-la, porque sabemos que a autonomia governável precisa de ambas e a metade determinística é muito mais difícil de adaptar.
Ponto-chave: A autonomia governável requer uma camada de execução determinística robusta e integrada, em vez de uma camada de encapsulamento adicionada posteriormente.
O mercado independente de SOAR morreu, absorvido por plataformas mais amplas, exatamente como a Gartner descreveu. A disciplina, porém, não. Orquestração, execução determinística e auditoria tornaram-se a base que torna a autonomia dos agentes governável.
O que mudou foi a divisão do trabalho. As máquinas fazem a primeira avaliação, e os humanos controlam as máquinas. O sistema que garante o controle raramente chega à demonstração, e é ele que decide se tudo isso sobrevive ao contato com o auditor.
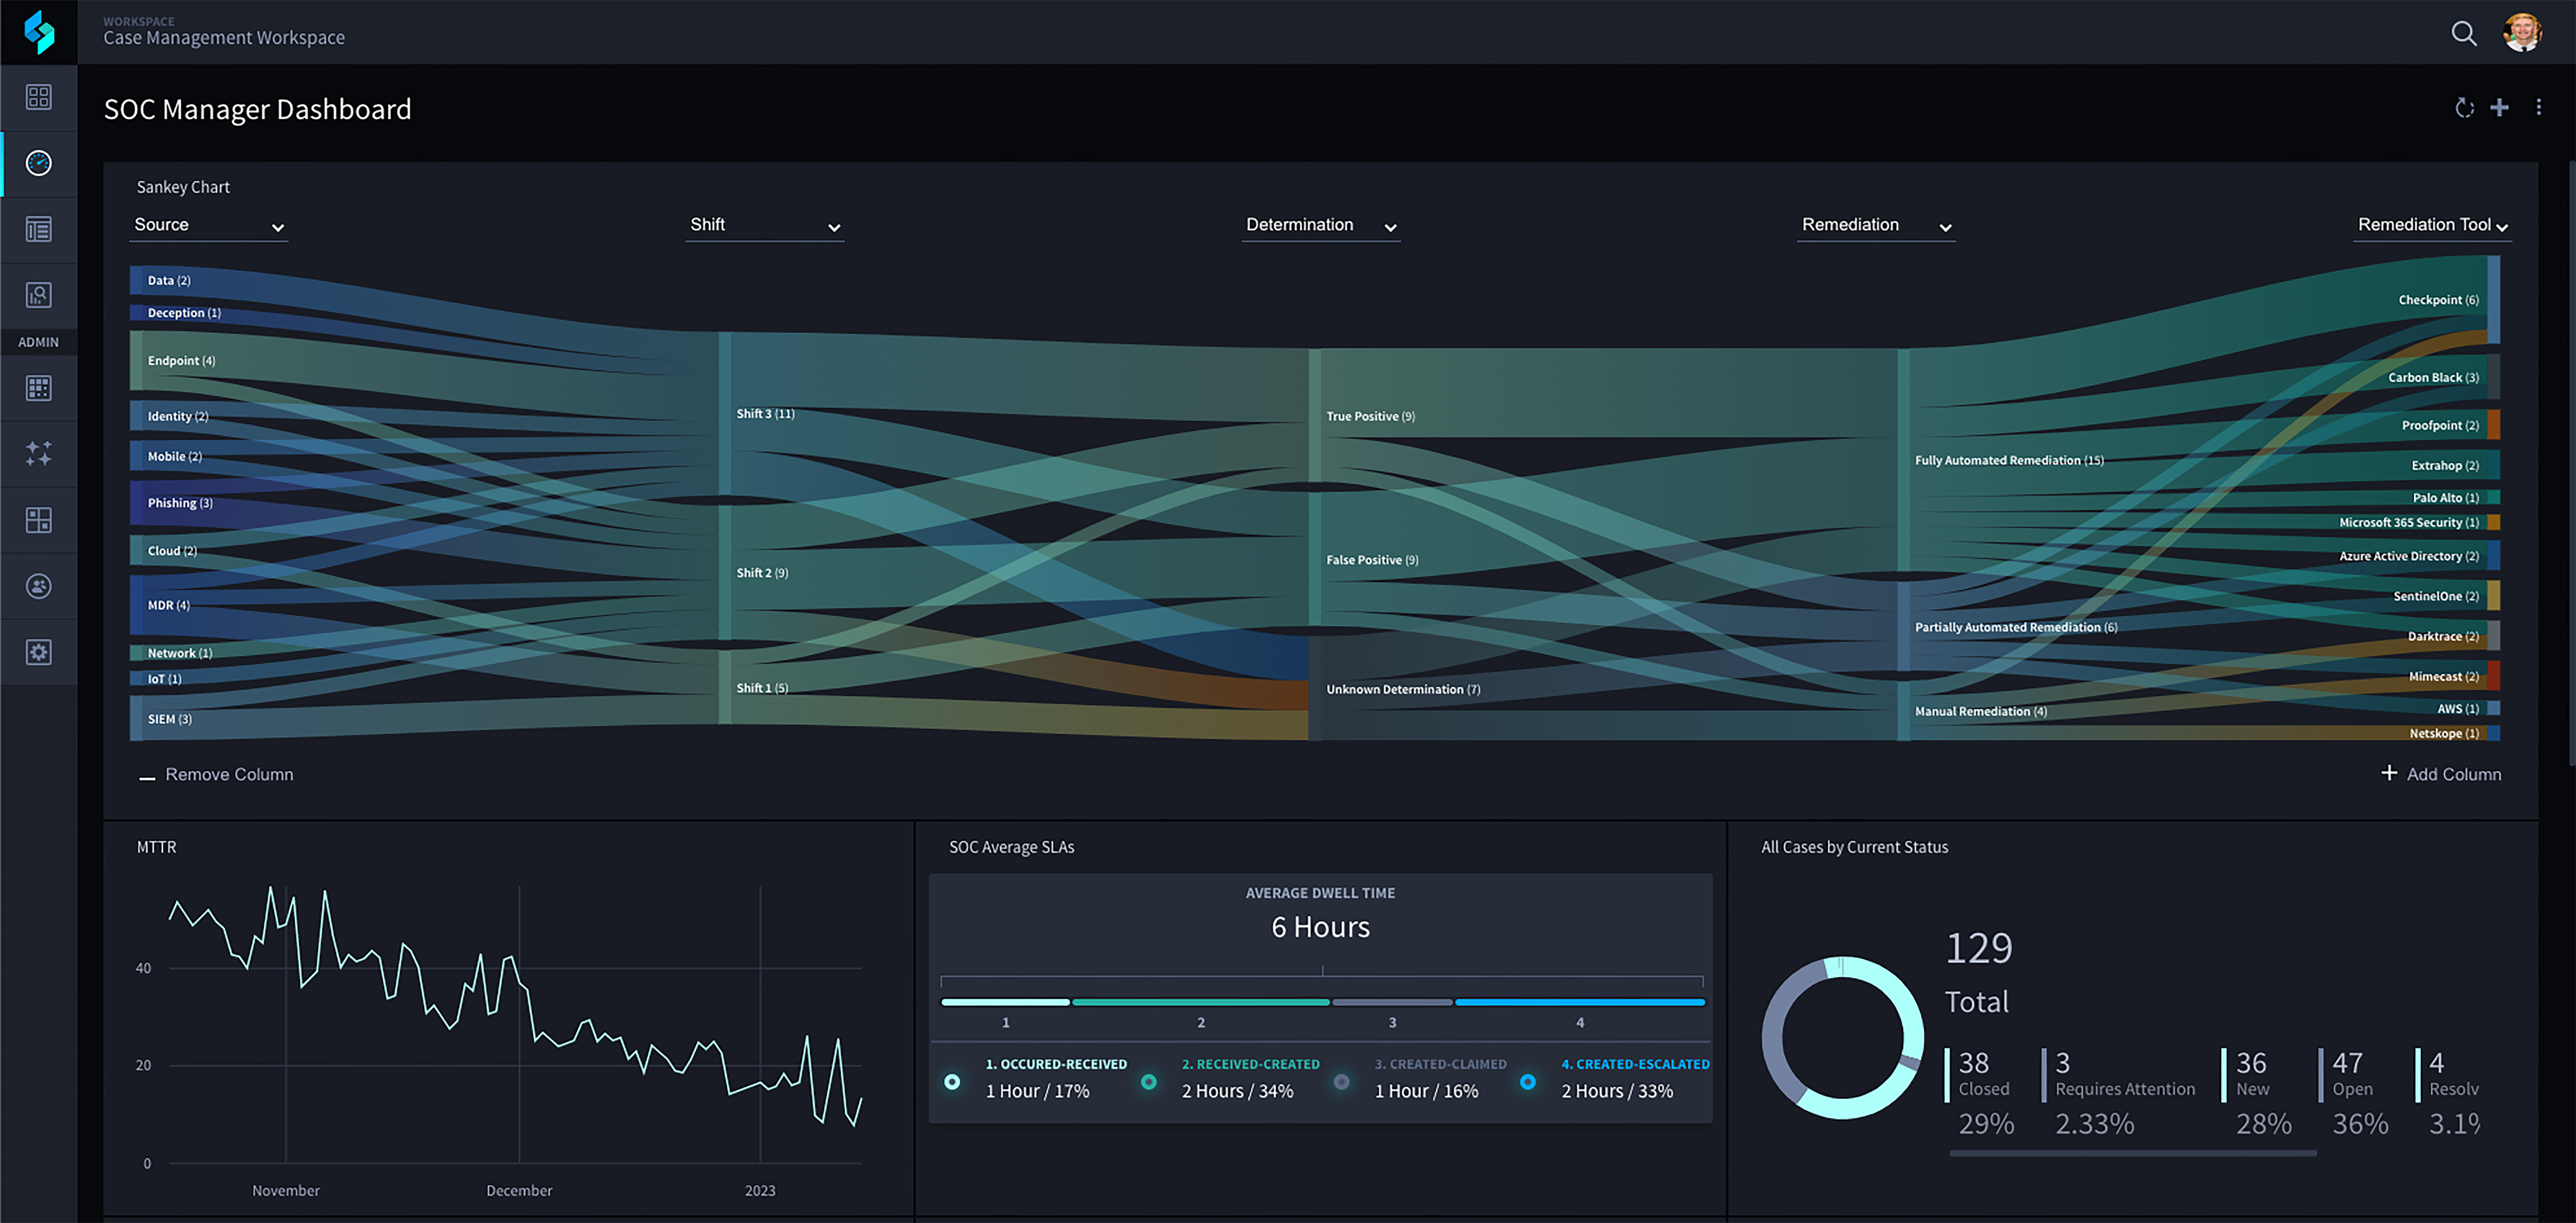
Experimente como agentes SOC de IA governáveis combinam raciocínio probabilístico com execução determinística para automatizar investigações complexas de ameaças com segurança.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español