DemonstraçãoVídeo
Como automatizar a triagem de alertas do SIEM
Ler mais


As equipes de segurança estão sobrecarregadas pelo volume de alertas das ferramentas de gerenciamento de informações e eventos de segurança (SIEM). Ameaças podem passar despercebidas, deixando a organização vulnerável.
Turbina Swimlane Ingere e enriquece alertas SIEM em tempo real, correlaciona atividades relacionadas e prioriza ameaças usando o contexto de segurança e de negócios. Automatize a triagem de rotina e as ações aprovadas de baixo risco, mantendo os analistas no controle das investigações, escalonamento e resposta em qualquer ambiente SIEM.
Centro de operações de segurança (SOCAs equipes enfrentam até 150.000 alertas por dia, muitos provenientes do SIEM.
minutos.
Os clientes da Swimlane afirmam economizar 14 minutos por alerta usando a automação para filtrar o ruído do SIEM.
%
A NTT Data está 100% convencida de que todo cliente que utiliza um SIEM precisa de automação para sobreviver.

A triagem automatizada de alertas do SIEM ajuda a eliminar falsos positivos e a concentrar-se em ameaças reais. O Swimlane correlaciona cada alerta com dados relevantes de casos, ativos, identidades, endpoints e inteligência de ameaças, para que as equipes possam agir mais rapidamente e com maior confiança.

Reúna dados de SIEM, EDR, XDR, identidade, nuvem, e-mail, inteligência de ameaças, ITSM, ativos e ferramentas de vulnerabilidade em um único registro de triagem. Forneça aos analistas o contexto necessário para revisar atividades relacionadas, casos anteriores, decisões, aprovações e ações sem precisar alternar entre consoles.

Os manuais de resposta a incidentes totalmente personalizáveis e adaptáveis ajudam a responder a ameaças reais mais rapidamente, reduzindo o tempo médio de detecção e resposta. Automatize ações aprovadas, mantendo os analistas no controle das decisões de maior impacto.

Elimine das tarefas repetitivas de triagem do SIEM os trabalhos dos analistas, desde a coleta de contexto e verificação de indicadores até a atualização de casos e o encaminhamento de alertas. Isso libera as equipes para se dedicarem a investigações complexas, ao mesmo tempo que melhora a consistência e a abrangência durante períodos de alto volume.

A NTT Data atende a uma carteira diversificada de clientes em setores como serviços financeiros, saúde, varejo e manufatura. Embora todos tenham requisitos específicos, a constante é que seus ambientes estão em constante mudança. Assista a este vídeo Para saber por que a NTT Data escolheu o Swimlane para ajudar a operacionalizar a triagem SIEM, entre outros casos de uso.

A ProCircular experimentou um aumento imediato de 60% na eficiência do SOC (estado de carga) quando começou a usar a automação.
Abraxas Aumento de 5 vezes na inteligência ao consolidar incidentes entre XDR e SIEM em um sistema central de registro.
Gato macio Observou-se um aumento de 30% na aquisição de clientes após a implementação do Swimlane. A triagem de alertas do SIEM foi um caso de uso fundamental.

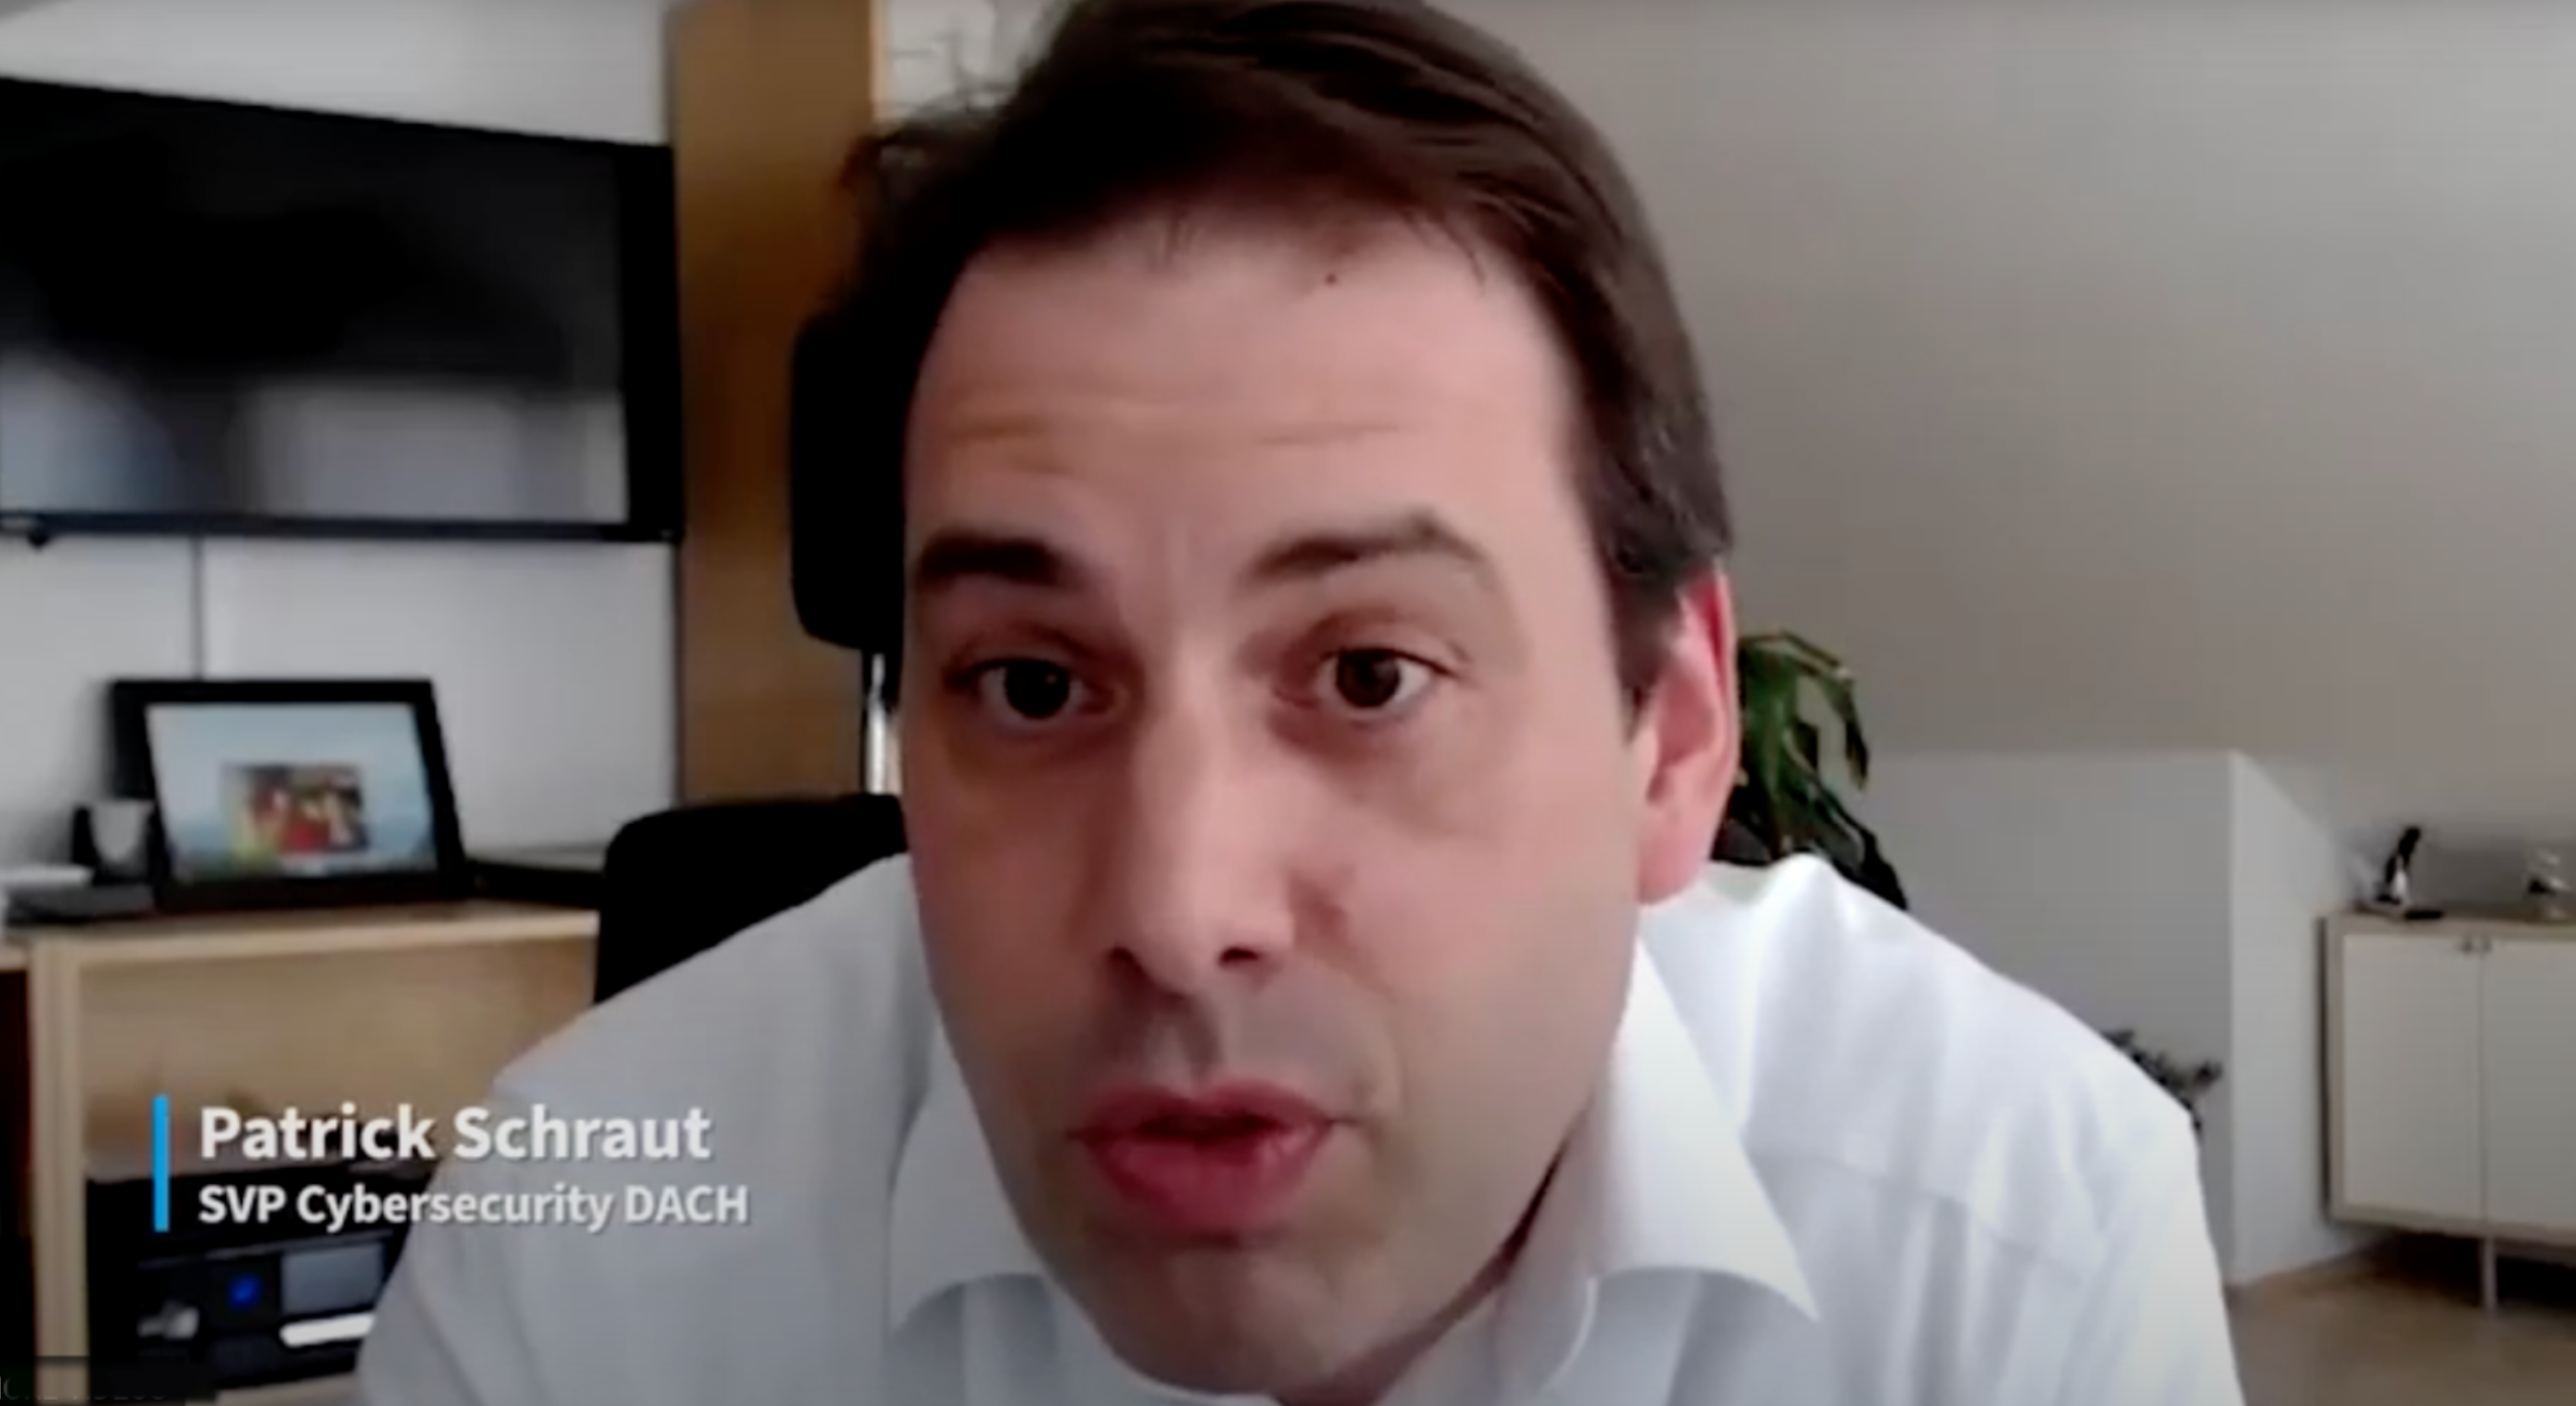
Estou 100% convencido de que todo cliente que opera um sistema SIEM, uma solução de gerenciamento de logs ou um SOC, se quiser sobreviver, precisa de algum tipo de automação.
Patrick Schraut
Vice-presidente sênior de cibersegurança

A facilidade de uso e a experiência visual do usuário dos playbooks do Swimlane Turbine reduzem a barreira de entrada para que os analistas se tornem automatizadores de sucesso. Observamos que os analistas de nível 1 conseguem criar playbooks de 2 a 3 vezes mais rápido do que com outras soluções. O Turbine nos permitirá dedicar mais tempo aos nossos clientes, em vez de desenvolver ou gerenciar soluções.
Zach Tielking
Chefe de Perícia Cibernética
A triagem automatizada de alertas do SIEM ingere alertas, adiciona contexto relevante, conecta atividades relacionadas e prioriza cada alerta com base no risco. Em seguida, pode encaminhar o alerta, criar ou atualizar um caso e documentar as ações tomadas de acordo com os procedimentos aprovados.
O Swimlane enriquece os alertas com informações sobre ameaças, identidade, endpoints, ativos e dados em nuvem. Ele também pode identificar duplicatas, conectar atividades relacionadas e aplicar critérios aprovados por analistas antes que um alerta seja fechado, tenha sua prioridade reduzida ou seja escalado.
Não. O Swimlane funciona em conjunto com o SIEM existente para coordenar a triagem, a investigação, a gestão de casos e a resposta em toda a infraestrutura de segurança. O SIEM continua a gerar alertas enquanto o Swimlane ajuda as equipes a determinar e gerenciar a próxima etapa.
Sim. O Swimlane pode executar ações pré-aprovadas, como criar tickets, enviar notificações, bloquear indicadores maliciosos ou isolar endpoints. Ações de maior impacto podem exigir revisão e autorização de um analista antes de serem executadas.
O Swimlane AI SOC também oferece investigações assistidas por IA e totalmente automatizadas, permitindo que as organizações ajustem o mecanismo de regras da plataforma para que os alertas do SIEM sejam encaminhados por meio de fluxos de trabalho ou dois níveis de autonomia de IA para planejamento de investigação e resposta.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español