Hero AI: Seu companheiro definitivo para operações de segurança.
Ler mais


Todo líder de segurança já ouviu a mesma proposta: a IA vai priorizar seus alertas, investigar seus casos e reduzir a discrepância entre o volume de alertas e o número de analistas disponíveis. A maioria já viu a IA em suas ferramentas, muitas vezes sem sequer solicitá-la. Mas bem menos pessoas permitem que ela tome decisões importantes.
Um novo relatório da Cyberfuturists, Raciocínio aliado à confiabilidade, O relatório explica o porquê. Escrito por Oliver Rochford, fundador da Cyberfuturists e ex-analista da Gartner, o documento amplia a discussão para além da questão de se as equipes devem ou não usar IA. Como afirma o relatório: “A IA já está presente nas ferramentas que as equipes de segurança utilizam. A decisão que o CISO precisa tomar é quanta autoridade conceder a ela.”
Essa distinção é o cerne da pesquisa. Um resumo lido por um analista é uma coisa. Uma ação automatizada que altera o seu ambiente é outra. Nas palavras do relatório: “Gerar um resumo acarreta risco limitado. Suprimir um alerta, escalar um caso, desativar uma conta ou isolar um dispositivo altera o ambiente e exige um padrão de controle mais elevado.”
A pesquisa baseia-se em duas entrevistas aprofundadas com profissionais que utilizam produtos SOC de IA independentes em produção, mais de 30 reuniões com fornecedores realizadas ao longo de 18 meses, comentários públicos de profissionais da área e telemetria da Swimlane. Os dois entrevistados foram escolhidos para contrastar equipes muito diferentes: o CISO de uma empresa europeia de mobilidade com mais de 60 filiais e o único profissional de segurança de uma ONG de conservação ambiental dos EUA que atende cerca de 1.000 usuários.
A primeira constatação é que os números de adoção de SOC com IA raramente medem a mesma coisa. A Gartner estima que a adoção de agentes SOC com IA seja de apenas 1 a 51 milhões de pessoas. No entanto, muitos dados divulgados sobre a adoção incluem projetos-piloto, funcionalidades habilitadas ou analistas que simplesmente têm acesso a um assistente. O relatório é direto quanto ao limite que importa: “Não considere um resumo ou um rascunho de investigação como adoção operacional. O limite significativo é se o SOC utiliza IA para tomar ou executar uma decisão de segurança definida.”
A telemetria da Swimlane revela uma realidade diferente entre as organizações com automação de segurança estabelecida: 941.000 clientes executam cargas de trabalho com agentes em produção. Plataforma de turbina Swimlane. Um MSSP regional realiza, em média, 1,48 milhão de ações por dia, sendo 6.000 delas ações de IA, com IA e automação determinística funcionando em conjunto.
O relatório tem o cuidado de não exagerar nesse ponto. Observa que os dois números “não usam a mesma população ou denominador e não devem ser tratados como uma comparação estatística direta”. Mas argumenta que eles levantam uma questão que vale a pena testar: “a IA chega à produção mais facilmente quando já existem integrações e controles operacionais?”
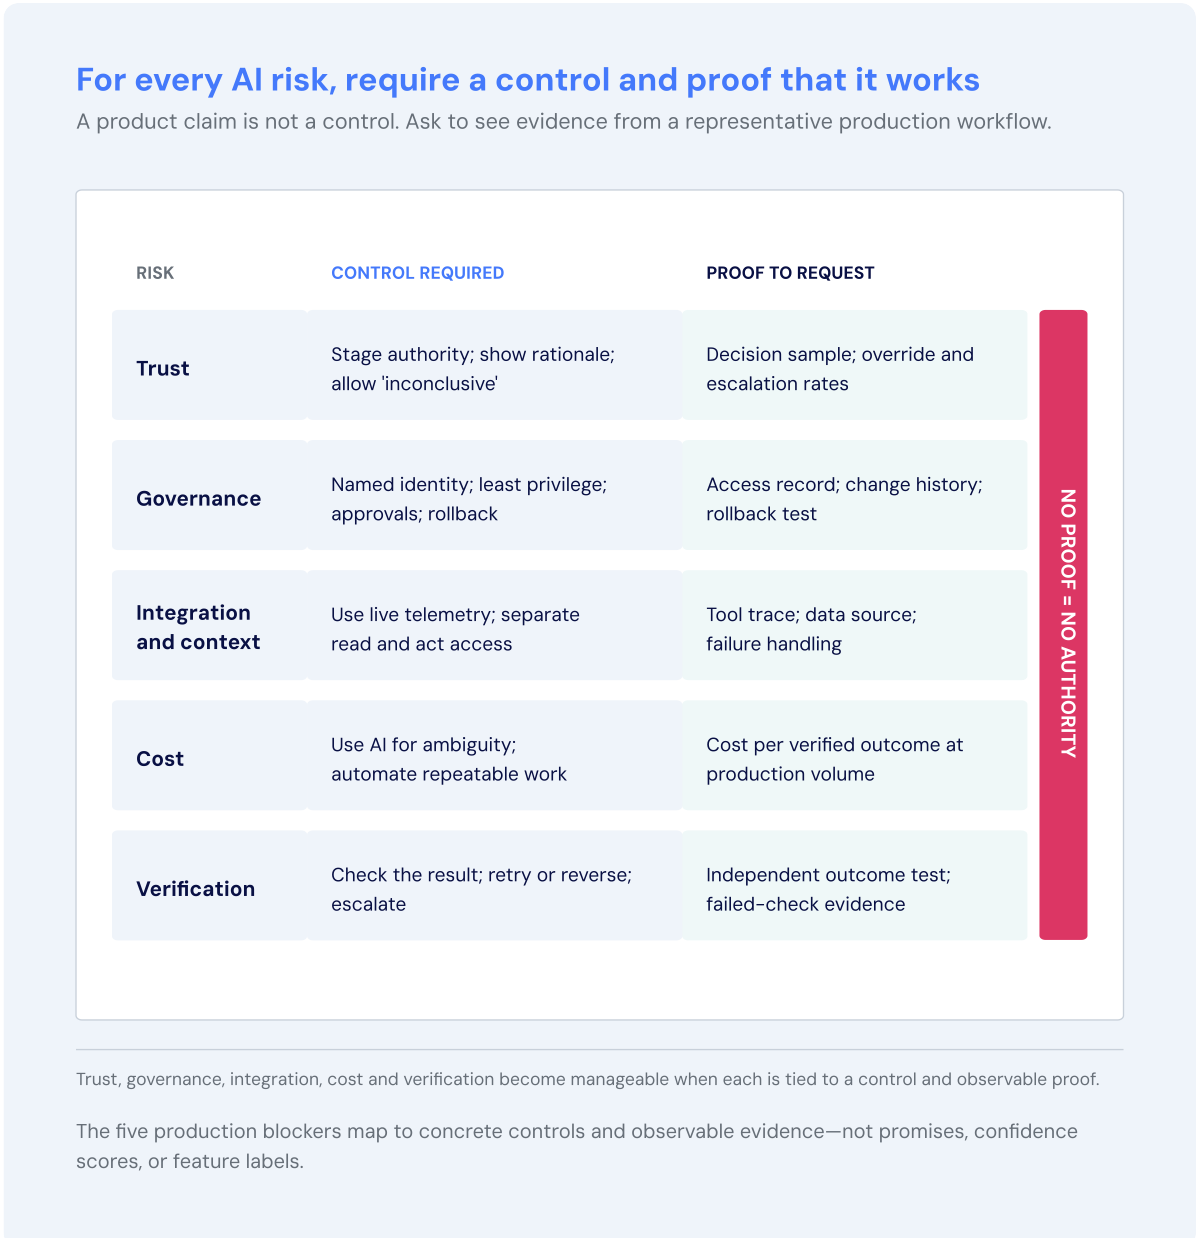
Um projeto piloto é executado com dados preparados, uma integração confiável e um volume de casos gerenciável. A produção traz telemetria incompleta, diferenças de permissões, falhas de conexão, entradas manipuladas e picos de carga. De acordo com a pesquisa, o obstáculo não é a falta de interesse. Ao longo das entrevistas e reuniões informativas, as restrições recorrentes foram “confiança, governança, integração, custo e a capacidade de verificar os resultados”.”
Confiar. As equipes de segurança só tomam decisões específicas após observarem o ocorrido. A IA atua em seu próprio ambiente. O relatório enfatiza que o sistema precisa de uma maneira honesta de dizer que não sabe. Forçar cada caso a um veredicto de benigno ou malicioso "oculta a incerteza e cria dois riscos operacionais: escalonamentos desnecessários que os analistas aprendem a ignorar e supressão incorreta que pode não ser descoberta até que um incidente seja revisado".“
Governança. Uma IA capaz de tomar ações precisa de uma identidade nomeada, acesso com privilégios mínimos e um conjunto definido de ferramentas. Seus prompts, modelos e fontes de contexto também são configurações de produção. Eles precisam de testes, aprovação, histórico de versões e reversão.
Integração. A IA precisa operar por meio das ferramentas que o SOC já utiliza, e essas entradas representam uma superfície de ataque. Um entrevistado, ex-engenheiro de detecção, destacou a facilidade de injeção por meio de logs e artefatos de ataque como um motivo para separar a leitura da ação.
Custo. Executar o enriquecimento e a emissão de tickets de rotina por meio de um modelo aumenta os custos e a variabilidade sem melhorar a tomada de decisão. O relatório recomenda medir o “custo por resultado validado em volumes normais e de pico, em vez de depender do preço da licença ou do custo da chamada do modelo”.”
Verificação. Esta pode ser a barreira mais negligenciada. Como afirma o relatório, "Um comando bem-sucedido não comprova que o resultado de segurança pretendido ocorreu". O fluxo de trabalho deve confirmar se a conta foi realmente desativada ou se o indicador foi realmente bloqueado e, em caso negativo, tentar novamente, reverter ou escalar a ação.
Fundamentalmente, essas barreiras não se anulam mutuamente. "A integração sem verificação pode automatizar um erro", escrevem os autores. Um fluxo de trabalho só adquire maior autoridade de IA quando todas as cinco barreiras se mantêm em conjunto em condições de produção.
Ambos os entrevistados usaram IA para detecção e investigação, mantendo as decisões de resposta sob responsabilidade de pessoas. Sua preocupação era prática: precisavam ver como o sistema chegava a uma conclusão, como demonstrava incerteza e como poderia falhar.
Os resultados ainda eram significativos. Na empresa de mobilidade, a IA correlacionou dados de RH, perfil público e autenticação para descobrir o compartilhamento de credenciais entre franquias, um padrão de baixa gravidade que a equipe afirmou não ter investigado em larga escala. Na ONG, o serviço de IA custou metade dos 1.046.000 MDR anuais que complementou, e o termo "inconclusivo" foi tratado como uma resposta válida quando o contexto era escasso.
Existe uma crença generalizada de que as operações de segurança nativas de IA exigem uma arquitetura completamente nova, construída em torno de modelos e agentes. A pesquisa contesta essa ideia. "Para SecOps, 'nativo de IA' não é uma afirmação arquitetônica. Significa que as decisões, ações e resultados do sistema podem ser testados."“
Essa reformulação leva a uma clara divisão de trabalho. A IA é valiosa quando as evidências são incompletas, contraditórias ou desconhecidas. Ela pode reunir contexto, comparar explicações e recomendar uma resposta. A automação determinística é melhor na execução: aplicar permissões, encaminhar aprovações, invocar ferramentas, registrar alterações e verificar resultados. O veredicto do relatório: “Uma produção SOC de IA precisa de ambos.”
O artigo utiliza um conceito do desenvolvimento de software e da pesquisa de vulnerabilidades para descrever como os dois trabalham em conjunto. A IA interpreta as evidências, a automação de segurança executa a ação aprovada e uma verificação independente confirma o resultado. Os autores chamam isso de engenharia de ciclos e estabelecem uma linha divisória clara: "Um fluxo de trabalho que não consegue verificar seu resultado está incompleto".“
O modelo operacional classifica o trabalho por incerteza. Tarefas conhecidas e repetíveis pertencem a manuais de procedimentos determinísticos. Casos desconhecidos ou ambíguos são encaminhados para a IA sob supervisão. Quando um padrão se repete e a resposta se mostra confiável, seus passos são incorporados a um manual testado e versionado, enquanto a IA permanece disponível para exceções. O processo também funciona na direção inversa, pois “verificações falhas e desvios significativos retornam o fluxo de trabalho à supervisão”.”
O A pesquisa oferece orientação concreta. para construir um roteiro de IA:
Para organizações que já utilizam automação de segurança, a pesquisa aponta para uma vantagem inicial significativa. Plataformas como Turbina Swimlane Já se conectam a ferramentas de segurança, retêm o estado dos casos, aplicam identidades e permissões, encaminham aprovações e registram ações. No contexto do relatório, “Essas funcionalidades fornecem a estrutura necessária para passar da recomendação de um modelo para um fluxo de trabalho de produção controlado”.”
A pesquisa é cuidadosa quanto ao que isso comprova e ao que não comprova. A automação existente não faz com que um modelo de IA tenha um bom desempenho. O que ela faz é reduzir a quantidade de infraestrutura de integração e controle que uma equipe precisa construir antes de testar a IA em operações reais. Um produto SOC de IA independente precisa comprovar seu raciocínio e seus controles simultaneamente. Em uma plataforma de automação estabelecida, a avaliação se resume a uma única pergunta: “a IA aprimora uma decisão de segurança definida sem enfraquecer os controles que já a regem?”
Essa é a abordagem por trás de Swimlane AI SOC, onde a Hero AI opera dentro dos fluxos de trabalho determinísticos, conectores e portões de aprovação nos quais as equipes de segurança já confiam. Como conclui o relatório, a proposta da Swimlane é um SOC de IA “construído dentro de uma plataforma de automação estabelecida, em vez de um ambiente de decisão e controle separado”.”
A pesquisa não pede aos leitores que aceitem a palavra de nenhum fornecedor, incluindo a Swimlane. "Uma alegação sobre um produto não é um fator de controle", escrevem os autores. Em vez disso, eles oferecem um teste prático com sete perguntas que todo CISO deve fazer antes de permitir que a IA entre em ação, cada uma demonstrada em um fluxo de trabalho representativo:
O relatório completo relaciona cada pergunta com a comprovação necessária, os sinais de alerta a serem observados e como a Swimlane os aborda. Seu padrão é simples: "Uma solução passa no teste de compatibilidade um fluxo de trabalho de cada vez."“
A questão estratégica para as equipes de segurança não é mais se elas usarão IA, mas sim como a implementarão sem enfraquecer os controles dos quais suas operações dependem. Raciocínio aliado à confiabilidade Oferece aos CISOs uma maneira prática de responder a essa pergunta: combinar o raciocínio da IA com a confiabilidade da automação determinística, verificar cada resultado e expandir a autoridade somente onde as evidências forem válidas.
A frase final do relatório resume a questão:
“O objetivo não é a autonomia máxima. É uma melhoria mensurável nos resultados de segurança, com evidências suficientes para determinar quando a IA deve agir, quando uma pessoa deve decidir e quando o fluxo de trabalho deve ser interrompido.”
Baixe o relatório completo Para ler a pesquisa completa, incluindo o questionário de avaliação com sete perguntas e as oito decisões para o seu roteiro SOC, clique aqui. Pronto para ver como o Swimlane Turbine combina planos de ação determinísticos com o raciocínio da IA Hero? Solicite uma demonstração de um SoC com IA.
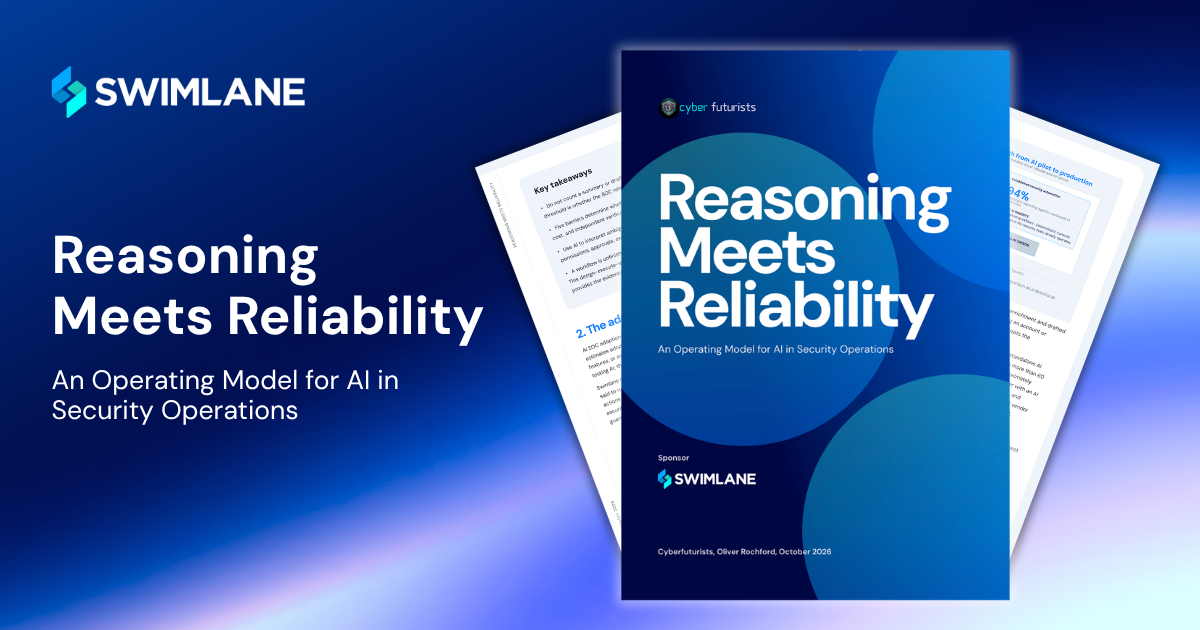
Aprenda como expandir com segurança a autoridade da IA em seu SOC.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español