Hero AI: Tu compañero definitivo en SecOps
Leer más


Todos los responsables de seguridad han escuchado el argumento: la IA priorizará las alertas, investigará los casos y reducirá la brecha entre el volumen de alertas y el número de analistas. La mayoría ya ha visto la IA integrada en sus herramientas, a menudo sin haberla solicitado. Sin embargo, son muchos menos los que le permiten tomar decisiones importantes.
Un nuevo informe de Cyberfuturists, El razonamiento se une a la fiabilidad., El informe, escrito por Oliver Rochford, fundador de Cyberfuturists y exanalista de Gartner, explica el porqué y va más allá de si los equipos deberían usar IA. Como indica el informe: “La IA ya está presente en las herramientas que usan los equipos de seguridad. La decisión que debe tomar el CISO es cuánta autoridad otorgarle”.”
Esa distinción es la clave de la investigación. Un resumen que lee un analista es una cosa; una acción automatizada que modifica el entorno es otra. En palabras del informe: “Generar un resumen conlleva un riesgo limitado. Suprimir una alerta, escalar un caso, deshabilitar una cuenta o contener un dispositivo modifica el entorno y exige un nivel de control más elevado”.”
La investigación se basa en dos entrevistas extensas con profesionales que gestionan productos SOC de IA independientes en producción, más de 30 sesiones informativas de proveedores realizadas durante 18 meses, comentarios públicos de profesionales y telemetría de Swimlane. Los dos entrevistados fueron elegidos para contrastar equipos muy diferentes: el CISO de una empresa europea de movilidad con presencia en más de 60 ubicaciones y el único responsable de seguridad de una ONG estadounidense de conservación que presta servicio a unos 1000 usuarios.
La primera conclusión es que las cifras de adopción de SOC de IA rara vez miden lo mismo. Gartner estima que la adopción de agentes SOC de IA es de tan solo 1 a 51 TP3T. Sin embargo, muchas cifras de adopción reportadas incluyen pilotos, funciones habilitadas o analistas que simplemente tienen acceso a un asistente. El informe es claro respecto al umbral que importa: “No considere un resumen o un borrador de investigación como adopción operativa. El umbral relevante es si el SOC depende de la IA para tomar o ejecutar una decisión de seguridad definida”.”
La propia telemetría de Swimlane cuenta una historia diferente entre las organizaciones con automatización de seguridad establecida: 94% de clientes ejecutan cargas de trabajo de agentes en producción dentro de la Plataforma de turbina Swimlane. Un proveedor regional de servicios de seguridad gestionados (MSSP) procesa un promedio de 1,48 millones de acciones al día, 6.000 de ellas acciones de IA, con la IA y la automatización determinista funcionando simultáneamente.
El informe se cuida de no exagerar este punto. Señala que las dos cifras “no utilizan la misma población ni el mismo denominador y no deben considerarse una comparación estadística directa”. Sin embargo, argumenta que plantean una pregunta que merece ser analizada: “¿La IA llega a la producción con mayor facilidad cuando ya existen integraciones y controles operativos?”.”
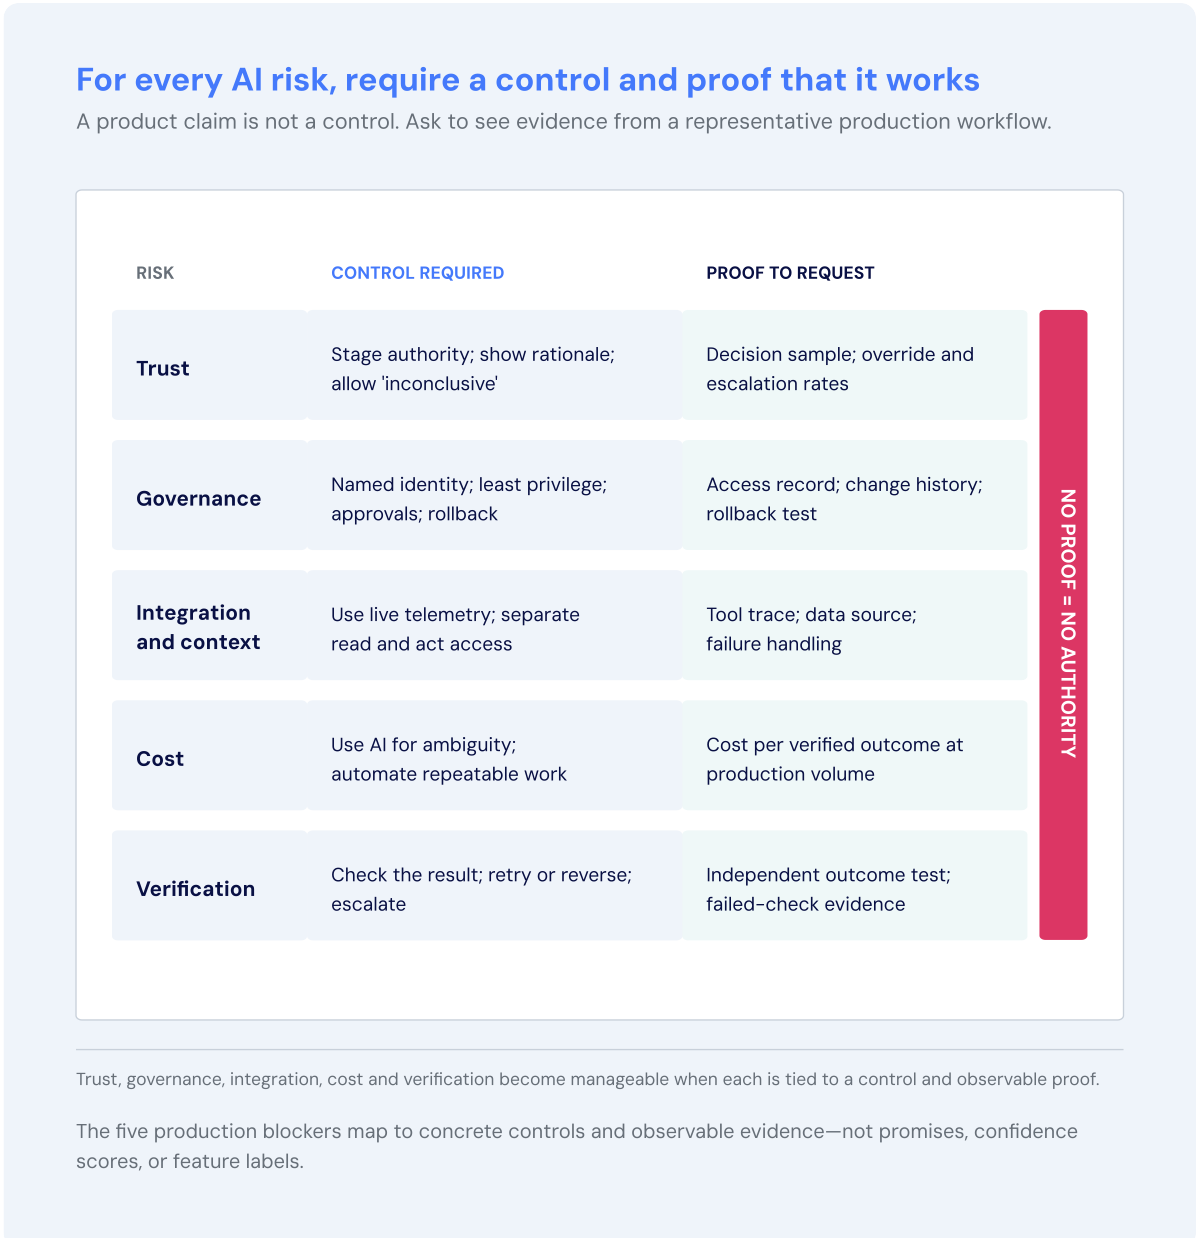
Un programa piloto se basa en datos preparados, una integración fiable y un volumen de casos manejable. La producción presenta telemetría incompleta, diferencias en los permisos, fallos en los conectores, datos de entrada manipulados y picos de carga. Según la investigación, el obstáculo no es la falta de interés. En las entrevistas y reuniones informativas, las limitaciones recurrentes fueron la confianza, la gobernanza, la integración, el coste y la capacidad de verificar los resultados.“
Confianza. Los equipos de seguridad entregan decisiones específicas solo después de observar La IA funciona en su propio entorno. El informe subraya que el sistema necesita una forma honesta de decir que no sabe. Obligar a que cada caso se clasifique como benigno o malicioso “oculta la incertidumbre y crea dos riesgos operativos: escaladas innecesarias que los analistas aprenden a ignorar y supresión incorrecta que puede no descubrirse hasta que se revise un incidente”.”
Gobernancia. Una IA capaz de actuar necesita una identidad definida, acceso con privilegios mínimos y un conjunto de herramientas predefinido. Sus indicaciones, modelos y fuentes de contexto también forman parte de la configuración de producción. Requieren pruebas, aprobación, historial de versiones y la posibilidad de revertir cambios.
Integración. La IA debe funcionar a través de las herramientas que el SOC ya utiliza, y esos datos de entrada constituyen una superficie de ataque. Un entrevistado, un antiguo ingeniero de detección, señaló la inyección de mensajes a través de registros y artefactos de ataque como una razón para separar la lectura de la acción.
Costo. La gestión rutinaria del enriquecimiento de datos y la emisión de tickets mediante un modelo incrementa los costos y la variabilidad sin mejorar la toma de decisiones. El informe recomienda medir el costo por resultado validado en volúmenes normales y máximos, en lugar de basarse en el precio de la licencia o el costo de la llamada al modelo.“
Verificación. Esta podría ser la barrera más ignorada. Como indica el informe, “un comando exitoso no prueba que se haya logrado el resultado de seguridad previsto”. El flujo de trabajo debe confirmar que la cuenta se deshabilitó o que el indicador se bloqueó, y luego reintentar, revertir o escalar el problema si no fue así.
Fundamentalmente, estas barreras no se compensan entre sí. “La integración sin verificación puede automatizar un error”, escriben los autores. Un flujo de trabajo solo adquiere mayor autoridad en IA cuando los cinco elementos se mantienen en funcionamiento en condiciones de producción.
Ambos entrevistados utilizaron IA para la detección e investigación, y las decisiones sobre la respuesta recayeron en personas. Su preocupación era práctica: necesitaban ver cómo el sistema llegaba a una conclusión, cómo mostraba incertidumbre y cómo fallaría.
Los resultados seguían siendo significativos. En la empresa de movilidad, la IA correlacionó datos de recursos humanos, perfiles públicos y autenticación para detectar el uso compartido de credenciales entre franquicias, un patrón de baja gravedad que, según el equipo, no habrían investigado a gran escala. En la ONG, el servicio de IA costó la mitad de los 104.000 MDR anuales que complementó, y la respuesta "no concluyente" se consideró válida cuando el contexto era escaso.
Existe la creencia generalizada de que las operaciones de seguridad basadas en IA requieren una arquitectura completamente nueva, construida en torno a modelos y agentes. Sin embargo, la investigación refuta esta idea. “Para SecOps, "basado en IA" no es una afirmación arquitectónica. Significa que las decisiones, acciones y resultados del sistema pueden ser probados”.”
Ese replanteamiento conduce a una clara división del trabajo. La IA es valiosa cuando la evidencia es incompleta, contradictoria o desconocida. Puede recopilar contexto, comparar explicaciones y recomendar una respuesta. La automatización determinista es mejor en la ejecución: aplicar permisos, enrutar aprobaciones, invocar herramientas, registrar cambios y verificar resultados. El veredicto del informe: “Una producción SOC de IA necesita ambos.”
El artículo toma prestado un concepto del desarrollo de software y la investigación de vulnerabilidades para describir cómo funcionan conjuntamente. La IA interpreta la evidencia, la automatización de la seguridad ejecuta la acción aprobada y una verificación independiente confirma el resultado. Los autores denominan a esto ingeniería de bucle y establecen una línea divisoria clara: “Un flujo de trabajo que no puede verificar su resultado está incompleto”.”
El modelo operativo clasifica el trabajo según su nivel de incertidumbre. El trabajo conocido y repetible pertenece a los manuales de procedimientos deterministas. Los casos desconocidos o ambiguos se procesan mediante IA bajo supervisión. Cuando un patrón se repite y la respuesta resulta fiable, sus pasos se integran en un manual de procedimientos probado y versionado, mientras que la IA permanece disponible para gestionar excepciones. El proceso también funciona a la inversa, ya que “los fallos en las comprobaciones y las desviaciones de datos hacen que el flujo de trabajo vuelva a la supervisión”.”
El La investigación ofrece orientación concreta. Para elaborar una hoja de ruta de IA:
Para las organizaciones que ya utilizan la automatización de la seguridad, la investigación apunta a una ventaja inicial significativa. Plataformas como Turbina de carriles de natación Ya se conectan a herramientas de seguridad, conservan el estado de los casos, aplican identidades y permisos, gestionan las aprobaciones y registran las acciones. En el informe se afirma que “estas capacidades proporcionan la infraestructura necesaria para pasar de la recomendación de un modelo a un flujo de trabajo de producción controlado”.”
La investigación es cautelosa respecto a lo que demuestra y lo que no. La automatización existente no garantiza el buen rendimiento de un modelo de IA. Lo que sí hace es reducir la cantidad de infraestructura de integración y control que un equipo debe construir antes de probar la IA en operaciones reales. Un producto SOC de IA independiente debe demostrar su razonamiento y sus controles asociados simultáneamente. En una plataforma de automatización establecida, la evaluación se centra en una sola pregunta: "¿Mejora la IA una decisión de seguridad definida sin debilitar los controles que ya la rigen?".“
Ese es el enfoque detrás Centro de operaciones de IA de carriles, donde Hero AI opera dentro de los flujos de trabajo deterministas, conectores y puertas de aprobación en los que los equipos de seguridad ya confían. Como concluye el informe, la propuesta de Swimlane es un SOC de IA “integrado en una plataforma de automatización establecida, en lugar de un entorno de decisión y control independiente”.”
La investigación no exige a los lectores que crean a ciegas en la palabra de ningún proveedor, incluido Swimlane. “Una afirmación sobre un producto no es un control”, escriben los autores. En cambio, ofrecen una prueba de campo con siete preguntas que todo CISO debería plantearse antes de permitir que la IA actúe, cada una demostrada en un flujo de trabajo representativo:
El informe completo relaciona cada pregunta con la evidencia que se debe solicitar, las señales de alerta a tener en cuenta y cómo Swimlane aborda cada una de ellas. Su criterio es simple: “Una solución supera la prueba de validación paso a paso”.”
La cuestión estratégica para los equipos de seguridad ya no es si usarán IA, sino cómo la implementarán sin debilitar los controles de los que dependen sus operaciones. El razonamiento se une a la fiabilidad. Esto ofrece a los CISO una forma práctica de responder a esa pregunta: combinar el razonamiento de la IA con la fiabilidad de la automatización determinista, verificar cada resultado y ampliar la autoridad solo donde la evidencia lo respalde.
La frase final del informe resume perfectamente la idea:
“El objetivo no es la máxima autonomía. Se trata de una mejora cuantificable en los resultados de seguridad, con pruebas suficientes para determinar cuándo debe actuar la IA, cuándo debe decidir una persona y cuándo debe detenerse el proceso.”
Descargar el informe completo Para leer la investigación completa, incluyendo la hoja de puntuación de la prueba de arnés de siete preguntas y las ocho decisiones para su hoja de ruta SOC. ¿Listo para ver cómo Swimlane Turbine combina manuales de procedimientos deterministas con el razonamiento de Hero AI? Solicita una demostración de AI SOC.
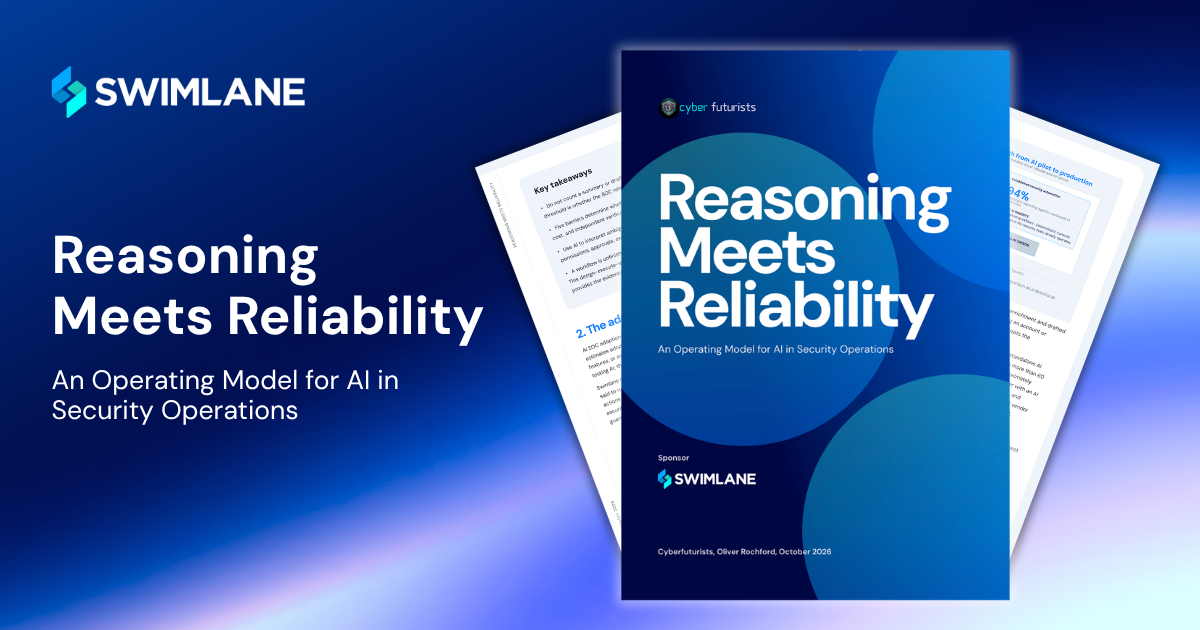
Aprenda cómo escalar de forma segura la autoridad de la IA en su SOC.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español