Hero AI: Dein ultimativer Begleiter für Sicherheitsoperationen
Mehr lesen


Jeder IT-Sicherheitsverantwortliche kennt das Versprechen: KI priorisiert Warnmeldungen, untersucht Fälle und schließt die Lücke zwischen Warnmeldungsaufkommen und Analystenkapazität. Die meisten haben KI bereits in ihren Tools im Einsatz, oft ungefragt. Weitaus weniger lassen sie jedoch wichtige Entscheidungen treffen.
Ein neuer Bericht von Cyberfuturists, Vernunft trifft auf Zuverlässigkeit, Der Bericht, verfasst von Oliver Rochford, Gründer von Cyberfuturists und ehemaliger Gartner-Analyst, erklärt die Gründe dafür. Er führt die Diskussion weg von der Frage, ob Teams KI einsetzen sollten. Im Bericht heißt es: “KI ist bereits in den Tools von Sicherheitsteams integriert. Die Entscheidung, vor der der CISO steht, ist, wie viel Verantwortung er ihr übertragen soll.”
Diese Unterscheidung ist der Kern der Studie. Eine Zusammenfassung, die ein Analyst liest, ist das eine. Eine automatisierte Aktion, die Ihre Umgebung verändert, ist etwas ganz anderes. Im Bericht heißt es: “Das Erstellen einer Zusammenfassung birgt ein begrenztes Risiko. Das Unterdrücken einer Warnung, das Eskalieren eines Falls, das Deaktivieren eines Kontos oder das Eindämmen eines Geräts verändern die Umgebung und erfordern einen höheren Kontrollstandard.”
Die Studie stützt sich auf zwei ausführliche Interviews mit Anwendern von eigenständigen KI-basierten SOC-Produkten im Produktiveinsatz, über 30 Anbieterpräsentationen innerhalb von 18 Monaten, öffentliche Kommentare von Anwendern und Swimlane-Telemetriedaten. Die beiden Interviewpartner wurden ausgewählt, um sehr unterschiedliche Teams gegenüberzustellen: den CISO eines europäischen Mobilitätsunternehmens mit über 60 Standorten und den einzigen Sicherheitsexperten einer US-amerikanischen Naturschutzorganisation mit rund 1.000 Nutzern.
Die erste Erkenntnis ist, dass die Zahlen zur Einführung von KI-basierten SOCs selten dasselbe messen. Gartner schätzt die Einführung von KI-basierten SOC-Agenten auf lediglich 1–51 Tsd. Viele veröffentlichte Nutzungszahlen berücksichtigen jedoch Pilotprojekte, aktivierte Funktionen oder Analysten, die lediglich Zugriff auf einen Assistenten haben. Der Bericht macht deutlich, welche Schwelle entscheidend ist: “Eine Zusammenfassung oder ein Untersuchungsentwurf zählt nicht als operative Nutzung. Entscheidend ist, ob das SOC KI nutzt, um eine definierte Sicherheitsentscheidung zu treffen oder durchzuführen.”
Die Telemetriedaten von Swimlane zeichnen ein anderes Bild bei Organisationen mit etablierter Sicherheitsautomatisierung: 941.300 Kunden betreiben agentenbasierte Workloads in der Produktion innerhalb der Swimlane-Turbinenplattform. Ein regionaler MSSP verzeichnet durchschnittlich 1,48 Millionen Aktionen pro Tag, davon 6.000 KI-Aktionen, wobei KI und deterministische Automatisierung parallel laufen.
Der Bericht vermeidet es sorgfältig, dies zu überbewerten. Er merkt an, dass die beiden Zahlen “nicht dieselbe Grundgesamtheit oder denselben Nenner verwenden und nicht als direkter statistischer Vergleich betrachtet werden sollten”. Er argumentiert jedoch, dass sie eine Frage aufwerfen, die es wert ist, untersucht zu werden: “Erreicht KI schneller den Markteintritt, wenn Integrationen und operative Kontrollen bereits vorhanden sind?”
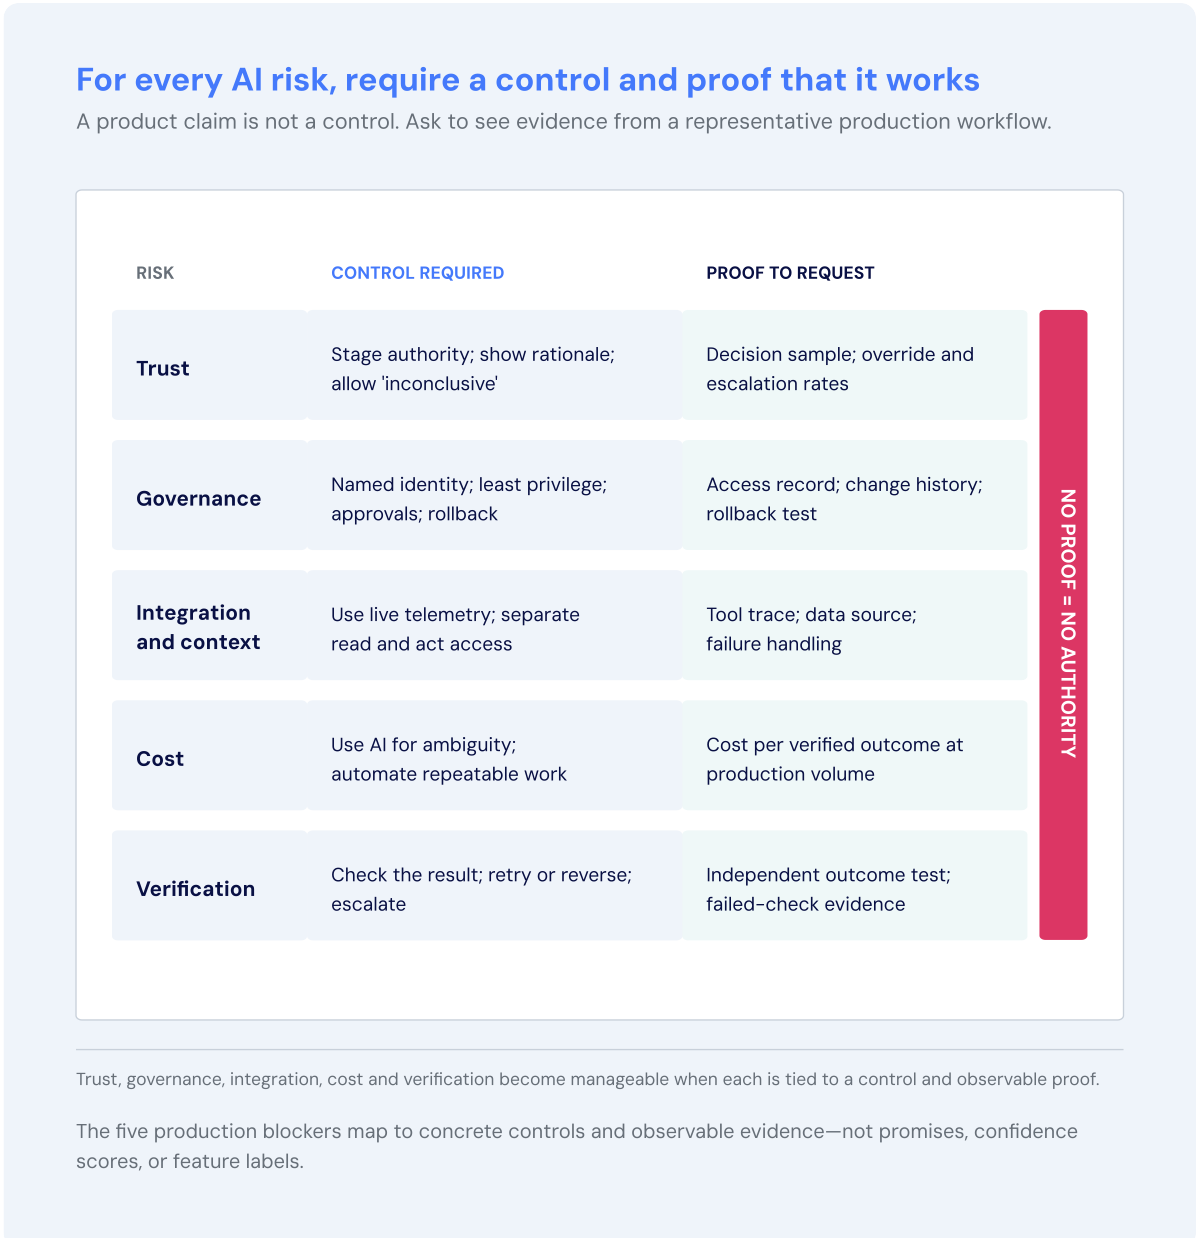
Ein Pilotprojekt basiert auf aufbereiteten Daten, einer zuverlässigen Integration und einem überschaubaren Fallaufkommen. Im Produktivbetrieb hingegen treten unvollständige Telemetriedaten, unterschiedliche Berechtigungen, Verbindungsfehler, manipulierte Eingaben und Lastspitzen auf. Laut der Studie liegt das Problem nicht im mangelnden Interesse. In den Interviews und Briefings wurden als wiederkehrende Einschränkungen “Vertrauen, Governance, Integration, Kosten und die Möglichkeit zur Ergebnisüberprüfung” genannt.”
Vertrauen. Sicherheitsteams übermitteln konkrete Entscheidungen erst nach einer Beobachtung. KI-Systeme agieren in ihrer eigenen Umgebung. Der Bericht betont, dass das System eine ehrliche Möglichkeit benötigt, Unklarheiten einzugestehen. Die erzwungene Einstufung jedes Falles als harmlos oder böswillig “verbirgt Unsicherheit und birgt zwei operative Risiken: unnötige Eskalationen, die Analysten zu ignorieren lernen, und fehlerhafte Unterdrückung, die möglicherweise erst bei der Überprüfung eines Vorfalls entdeckt wird.”
Regierungsführung. Eine KI, die handlungsfähig ist, benötigt eine eindeutige Identität, Zugriffsrechte nach dem Prinzip der minimalen Berechtigung und einen definierten Werkzeugsatz. Ihre Eingabeaufforderungen, Modelle und Kontextquellen sind ebenfalls Teil der Produktionskonfiguration. Sie erfordern Tests, Genehmigungen, Versionsverlauf und die Möglichkeit zum Rollback.
Integration. Die KI muss mit den bereits im SOC verwendeten Tools arbeiten, und diese Eingaben stellen eine Angriffsfläche dar. Ein Interviewpartner, ein ehemaliger Erkennungsingenieur, nannte das Einschleusen von Prompts über Protokolle und Angriffsartefakte als Grund, das Lesen von Daten vom Reagieren zu trennen.
Kosten. Die routinemäßige Anreicherung und Ticketvergabe mithilfe eines Modells verursacht zusätzliche Kosten und Variabilität, ohne die Entscheidungsfindung zu verbessern. Der Bericht empfiehlt, die “Kosten pro validiertem Ergebnis bei normalem und hohem Datenaufkommen zu messen, anstatt sich auf Lizenzpreise oder Modellaufrufkosten zu verlassen”.”
Überprüfung. Dies ist möglicherweise die am häufigsten übersehene Hürde. Wie der Bericht feststellt: “Ein erfolgreicher Befehl beweist nicht, dass das beabsichtigte Sicherheitsergebnis erzielt wurde.” Der Workflow muss bestätigen, dass das Konto tatsächlich deaktiviert oder der Indikator tatsächlich blockiert wurde. Falls dies nicht der Fall ist, muss der Vorgang wiederholt, rückgängig gemacht oder eskaliert werden.
Entscheidend ist, dass sich diese Barrieren nicht gegenseitig aufheben. “Integration ohne Verifizierung kann einen Fehler automatisieren”, schreiben die Autoren. Ein Workflow gewinnt erst dann an KI-Autorität, wenn alle fünf Kriterien unter Produktionsbedingungen erfüllt sind.
Beide Interviewpartner nutzten KI zur Erkennung und Untersuchung und behielten die Entscheidungsfindung in der Hand von Menschen. Ihr Anliegen war praktischer Natur: Sie mussten nachvollziehen können, wie das System zu einem Ergebnis gelangte, wie es Unsicherheiten darstellte und wo es versagen würde.
Die Ergebnisse waren dennoch aussagekräftig. Bei dem Mobilitätsunternehmen korrelierte KI Personal-, öffentliche Profil- und Authentifizierungsdaten, um die gemeinsame Nutzung von Zugangsdaten zwischen Franchise-Standorten aufzudecken – ein Muster mit geringer Schwere, das das Team nach eigenen Angaben bei einer großflächigen Untersuchung nicht untersucht hätte. Bei der NGO kostete der KI-Dienst die Hälfte der jährlichen MDR-Kosten von $60.000, die er zusätzlich deckte, und “nicht eindeutig” wurde als gültige Antwort akzeptiert, wenn der Kontext unzureichend war.
Es herrscht die weitverbreitete Annahme, dass KI-gestützte Sicherheitsoperationen eine völlig neue Architektur erfordern, die auf Modellen und Agenten basiert. Die Forschung widerspricht dieser Annahme. “Für SecOps ist KI-nativ keine architektonische Aussage. Es bedeutet, dass die Entscheidungen, Aktionen und Ergebnisse des Systems getestet werden können.”
Diese Neubewertung führt zu einer klaren Arbeitsteilung. KI ist wertvoll, wenn die Beweislage unvollständig, widersprüchlich oder ungewohnt ist. Sie kann Kontext zusammentragen, Erklärungen vergleichen und eine Reaktion empfehlen. Deterministische Automatisierung eignet sich besser für die Ausführung: Berechtigungen vergeben, Genehmigungen weiterleiten, Tools aufrufen, Änderungen protokollieren und Ergebnisse überprüfen. Das Fazit des Berichts: “Eine Produktion KI-SOC ”Braucht beides.“
Die Studie greift ein Konzept aus der Softwareentwicklung und der Sicherheitsforschung auf, um die Zusammenarbeit beider Bereiche zu beschreiben. Künstliche Intelligenz interpretiert die Daten, die Sicherheitsautomatisierung führt die genehmigte Aktion aus, und eine unabhängige Prüfung bestätigt das Ergebnis. Die Autoren bezeichnen dies als Loop Engineering und ziehen eine klare Grenze: “Ein Workflow, der sein Ergebnis nicht verifizieren kann, ist unvollständig.”
Das Betriebsmodell sortiert die Arbeit nach Unsicherheit. Bekannte, wiederholbare Arbeitsabläufe gehören in deterministische Handlungsanweisungen. Unbekannte oder mehrdeutige Fälle werden unter Aufsicht an die KI weitergeleitet. Sobald sich ein Muster wiederholt und die Reaktion sich als zuverlässig erweist, werden die entsprechenden Schritte in ein getestetes, versioniertes Handbuch aufgenommen, während die KI weiterhin für Ausnahmefälle zur Verfügung steht. Der Prozess läuft auch umgekehrt ab, denn “Fehlgeschlagene Prüfungen und Materialabweichungen führen dazu, dass der Workflow wieder der Aufsicht übergeben wird.”
Der Die Forschung bietet konkrete Anleitungen zum Erstellen einer KI-Roadmap:
Für Organisationen, die bereits Sicherheitsautomatisierung einsetzen, deutet die Studie auf einen bedeutenden Vorsprung hin. Plattformen wie Swimlane-Turbine Sie sind bereits mit Sicherheitstools verbunden, speichern den Fallstatus, wenden Identitäten und Berechtigungen an, leiten Genehmigungen weiter und protokollieren Aktionen. Im Bericht heißt es: “Diese Funktionen bieten die notwendige Grundlage, um von den Empfehlungen eines Modells zu einem gesteuerten Produktionsworkflow zu gelangen.”
Die Forschung geht sorgfältig damit um, was dies beweist und was nicht. Bestehende Automatisierung allein verbessert nicht die Leistung eines KI-Modells. Sie reduziert jedoch den Aufwand für die Integration und die Kontrollinfrastruktur, den ein Team vor dem Test von KI im Live-Betrieb aufbauen muss. Ein eigenständiges KI-SOC-Produkt muss seine Funktionsweise und die zugehörigen Kontrollmechanismen gleichzeitig nachweisen. Auf einer etablierten Automatisierungsplattform reduziert sich die Bewertung auf eine einzige Frage: “Verbessert KI eine definierte Sicherheitsentscheidung, ohne die bestehenden Kontrollmechanismen zu schwächen?”
Das ist der Ansatz dahinter Swimlane AI SOC, Hero AI arbeitet dabei innerhalb der deterministischen Workflows, Konnektoren und Genehmigungsprozesse, denen Sicherheitsteams bereits vertrauen. Wie der Bericht abschließend feststellt, bietet Swimlane ein KI-basiertes SOC an, das “in eine etablierte Automatisierungsplattform integriert ist und nicht als separate Entscheidungs- und Kontrollumgebung fungiert”.”
Die Studie fordert die Leser nicht auf, den Aussagen der Anbieter, einschließlich Swimlane, blind zu vertrauen. “Eine Produktaussage ist keine Kontrollgruppe”, schreiben die Autoren. Stattdessen bieten sie einen Rahmentest mit sieben Fragen an, die sich jeder CISO stellen sollte, bevor KI zum Einsatz kommt. Jede Frage wird anhand eines repräsentativen Arbeitsablaufs demonstriert:
Der vollständige Bericht verknüpft jede Frage mit dem anzufordernden Nachweis, den zu beachtenden Warnsignalen und der Vorgehensweise von Swimlane. Der Standard ist einfach: “Eine Lösung besteht den Härtetest, indem sie jeden Workflow einzeln durchläuft.”
Die strategische Frage für Sicherheitsteams lautet nicht mehr, ob sie KI einsetzen werden. Vielmehr geht es darum, wie sie diese implementieren können, ohne die Kontrollmechanismen zu schwächen, auf denen ihre Abläufe beruhen. Vernunft trifft auf Zuverlässigkeit Bietet CISOs eine praktische Möglichkeit, diese Frage zu beantworten: die Logik der KI mit der Zuverlässigkeit deterministischer Automatisierung zu verbinden, jedes Ergebnis zu überprüfen und die Befugnisse nur dort auszuweiten, wo die Beweislage dies zulässt.
Der Schlusssatz des Berichts bringt es auf den Punkt:
“Das Ziel ist nicht maximale Autonomie. Es geht um eine messbare Verbesserung der Sicherheitsergebnisse, mit ausreichenden Beweisen, um zu bestimmen, wann die KI handeln soll, wann eine Person entscheiden soll und wann der Arbeitsablauf gestoppt werden soll.”
Laden Sie den vollständigen Bericht herunter. Lesen Sie die vollständige Studie, einschließlich des sieben Fragen umfassenden Harness-Tests und der acht Empfehlungen für Ihre SOC-Roadmap. Sind Sie bereit zu sehen, wie Swimlane Turbine deterministische Playbooks mit der KI-gestützten Argumentation von Hero kombiniert? Fordern Sie eine AI SOC-Demo an.
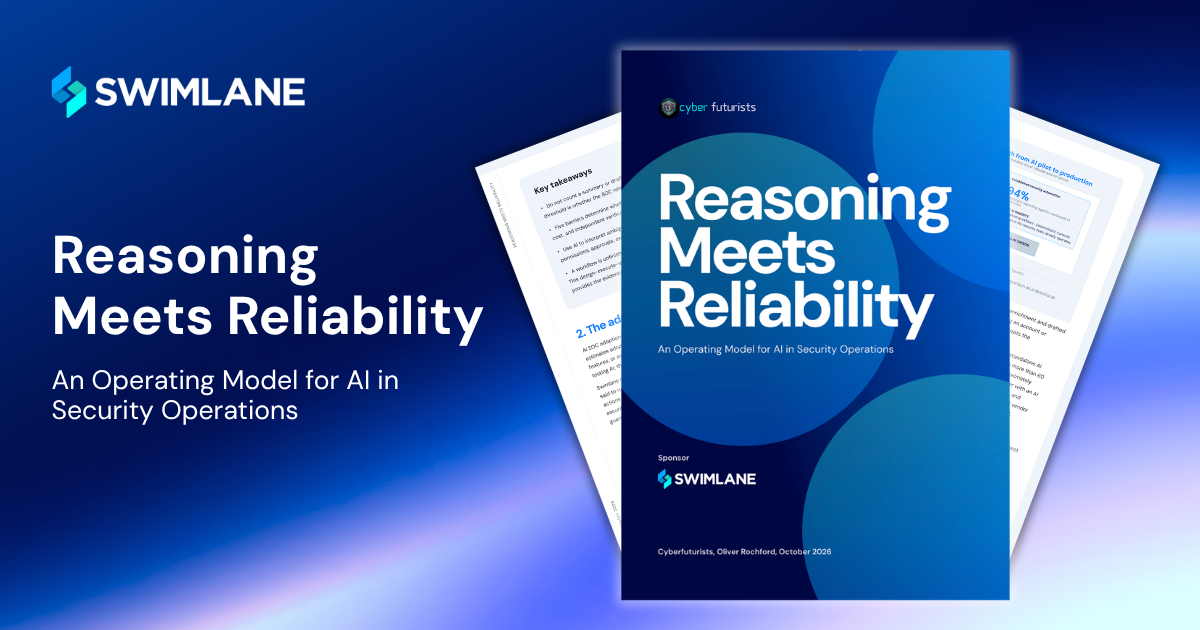
Erfahren Sie, wie Sie die KI-Autorität in Ihrem SOC sicher skalieren können.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español