Plataformas SOC de IA: Capacidades, arquitectura y casos de uso
Leer más


Recientemente tuve la oportunidad de sentarme en un panel y hablar sobre algunos de los hallazgos de Encuesta SANS sobre IA de este año, específicamente en lo que respecta al centro de operaciones de seguridad. Es la pregunta que todos en la sala vuelven una y otra vez: ¿por qué sigue siendo difícil confiar en la IA, medirla y gobernarla? Quiero analizar todas las maneras en que nos estamos acercando a este aspecto de confianza y cómo su SOC es precisamente donde se cierran esas brechas en primer lugar.
La seguridad se está expandiendo en muchas direcciones actualmente. Identidad, gestión de vulnerabilidades, parches, gobernanza de IA y cumplimiento normativo: ¡los CISO tienen mucho trabajo! Pero, en el fondo, el SOC sigue siendo la pieza fundamental. Cada registro, cada alerta inicial, ya sea gestionada internamente o a través de un MSSP, sigue siendo procesada por ese mismo equipo. Por eso, cuando analizo hacia dónde se dirige la adopción de la IA, la considero desde esa perspectiva en primer lugar.
Uno de los patrones más claros en la encuesta SANS AI 2026 es la caída entre donde las organizaciones informan adoptar IA y dónde informan haber llegado producción madura Su uso es similar a un recorte 50%. Y creo saber por qué. Demasiadas empresas implementan la IA primero y luego recurren al proveedor o al equipo interno preguntando: “Bien, ¿cuál es nuestro caso de uso?”. Eso es un enfoque erróneo. Deberíamos comenzar con el resultado que buscamos y luego determinar cómo la IA nos ayuda a alcanzarlo, en lugar de implementarla porque la junta directiva lo ordenó y luego definir el caso de uso.
Los ámbitos donde veo una adopción de IA fácil e inmediata son el análisis de registros, la explicación de amenazas y la redacción de informes. La IA destaca en la síntesis de datos, reuniendo diversos puntos de información para que un humano pueda actuar con rapidez, con cierto control sobre cómo se genera el resultado. Esos son los aspectos más sencillos. El verdadero desafío reside en todo lo que viene después.
Gran parte de la reticencia que percibo sobre la IA en el SOC se debe a un problema de expectativas. La gente quiere que la IA sea perfecta antes de confiar en ella, ignorando discretamente que nuestros propios analistas también son no deterministas. Si se presenta el mismo problema a cinco analistas, es posible obtener cinco enfoques diferentes, todos influenciados por su propia experiencia y conocimientos. Como comenté durante el panel:
“Todos tenemos nuestra propia versión del sándwich de queso a la plancha. Diferentes quesos, diferentes formas de tostarlo, todo lo demás. Además, somos impredecibles.”
La inteligencia sobre amenazas es un buen ejemplo práctico de esto. Cada analista aporta su propia interpretación a la puntuación de VirusTotal: ¿2 de 72 es una señal de alerta o simplemente ruido? ¿Y 57 de 72? Cada analista llega a conclusiones distintas, y ese juicio se pierde al finalizar su turno. La IA puede establecer parámetros consistentes para esta clasificación, proporcionando al agente investigador ponderaciones y requisitos predefinidos. No es totalmente determinista, pero se acerca mucho más a la consistencia, y esa consistencia es lo que realmente impulsa la respuesta automatizada.
Cuando la gente oye hablar de "respuesta automatizada", lo primero que suele pensar es algo parecido a "No quiero que la IA cierre la cuenta de mi director ejecutivo ni que reinicie las sesiones de un VIP". Y ese instinto es acertado; la automatización no debería empezar por ahí. Donde veo que los equipos realmente tienen éxito es con los falsos positivos, el ruido de baja gravedad, las alertas que claramente son un ajuste o una configuración incorrecta. Si la IA puede validar con alta probabilidad que algo es inofensivo, que lo cierre y lo mantenga completamente alejado de un analista. Eso libera a los analistas para que dediquen su tiempo a las investigaciones que realmente importan: el clic de phishing que funcionó, los primeros indicios de ransomware, en lugar de tener que filtrar información irrelevante. Esa es la combinación perfecta: juicio no determinista junto con mecanismos de control deterministas, cada uno haciendo lo que mejor sabe hacer.
He perdido la cuenta de las veces que un proveedor implementa IA y, dos minutos después, afirma que resuelve problemas. Aprecio la rapidez, pero la rapidez no genera confianza. La confianza se basa en el contexto. Un modelo de IA que identifica el lenguaje de las tarjetas de regalo como un indicador de phishing podría ser ideal para una farmacéutica, pero totalmente erróneo para una gran cadena minorista, donde las tarjetas de regalo son parte de su actividad diaria. Sin tu base de conocimientos, tus manuales de procedimientos y tus criterios de escalamiento que influyen en las decisiones de la IA, obtendrás falsos positivos y falsos negativos que erosionarán rápidamente la confianza.
Esa es la mentalidad de ir paso a paso, caminar y correr que promuevo. La IA debe demostrar su funcionamiento, ser explicable en cada paso e indicarle al revisor humano exactamente qué verificar, en lugar de obligarlo a reevaluar todo desde cero.
Los datos de SANS lo confirman directamente: 631 TP3T de los encuestados reportan deficiencias significativas en la capacidad de la IA para detectar o responder a amenazas. Esto significa que solo 371 TP3T afirman confiar realmente en la IA. Esta brecha se corresponde estrechamente con la baja adopción de acciones automatizadas: en la encuesta de 2026, la respuesta automatizada a incidentes se sitúa en 391 TP3T. Los profesionales nos indican hasta dónde han decidido depositar su confianza, y no es mucho. Los elementos que generan esa confianza son los mismos que permiten auditar y gestionar la herramienta, ya que se puede verificar.
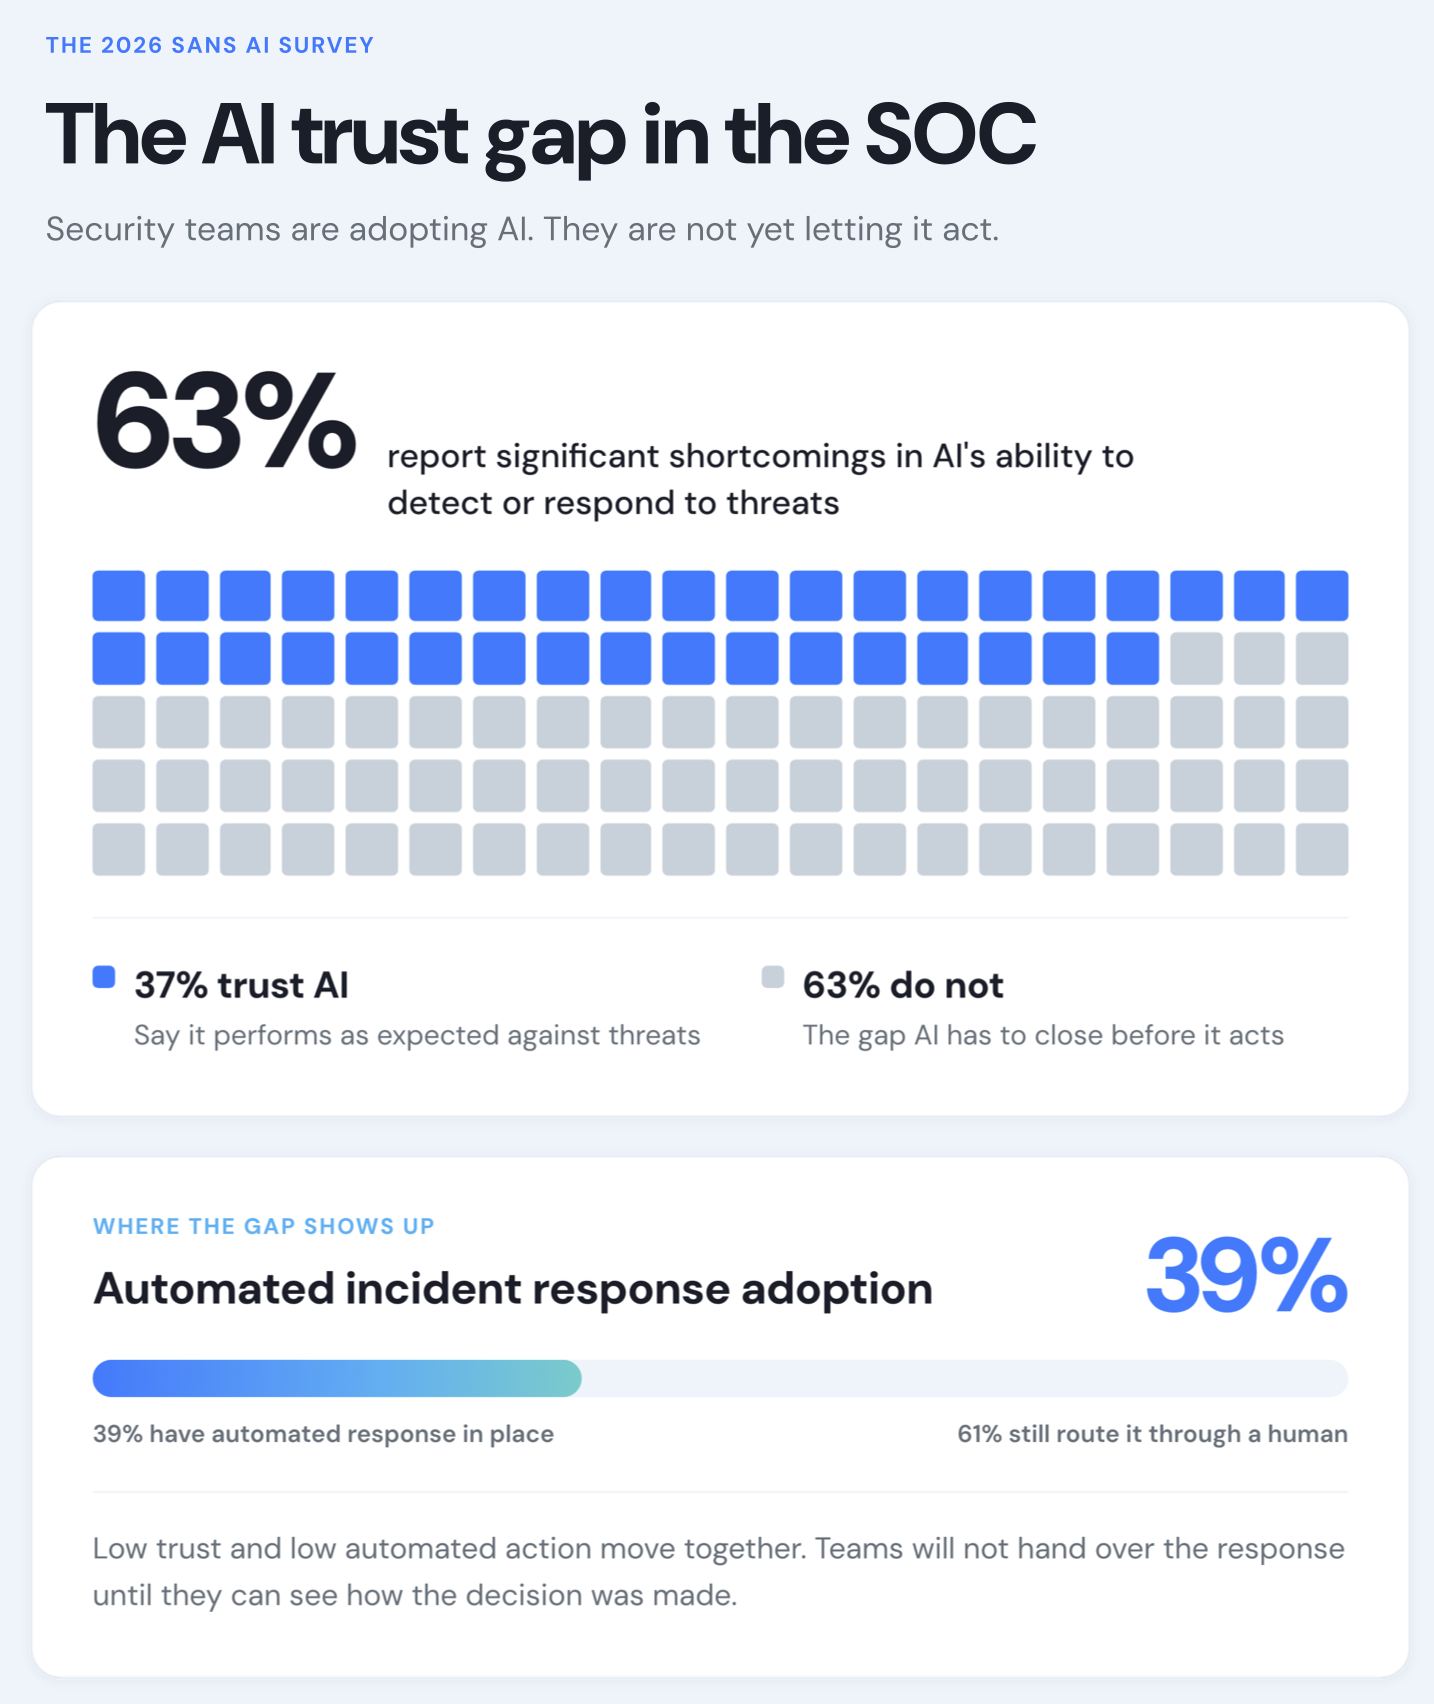
La encuesta SANS AI de 2026 confirma lo que muchos ya intuíamos: la adopción avanza a un ritmo mayor que la madurez, la confianza sigue siendo el principal obstáculo y la gobernanza se reconoce como importante con mucha más frecuencia de la que se formaliza. Esto no significa que la IA no funcione. Significa que el SOC sigue siendo el campo de pruebas donde la automatización determinista y la IA no determinista deben aprender a trabajar en conjunto, con el contexto y la explicabilidad como elementos clave para generar confianza.
Este blog es solo mi opinión sobre el informe relativo a SOC e IA. Si quieres conocer todos los datos que respaldan estas tendencias, te recomiendo que consultes el informe completo.
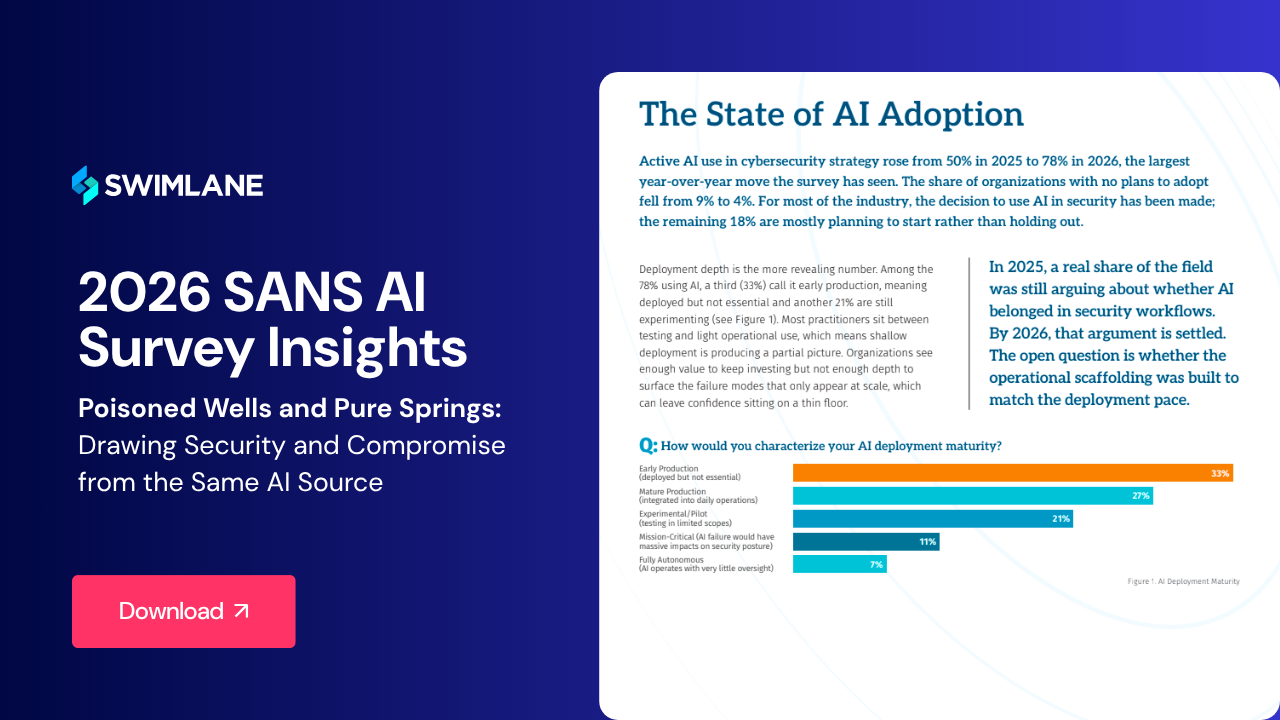
Si desea acceder a todos los resultados de la encuesta SANS AI de 2026 para compartirlos con su equipo o utilizarlos como referencia para evaluar el nivel de su SOC, descargue el informe completo.

 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español