Fiche de données
Nuage de couloir de nage
En savoir plus


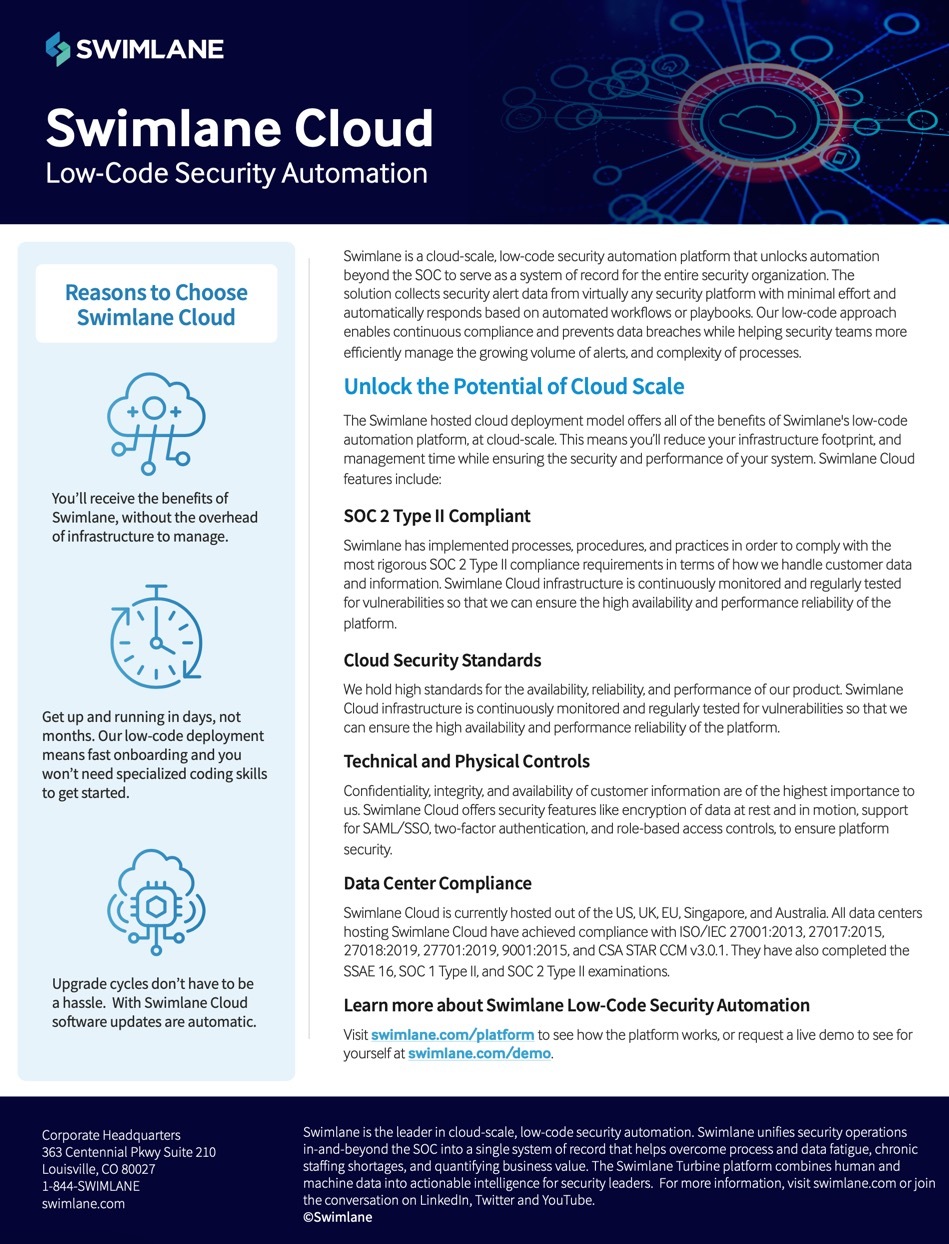
Nous avons mis en place des processus, des procédures et des pratiques afin de nous conformer aux exigences les plus strictes de la norme SOC 2 Type II en matière de traitement des données et informations clients. Swimlane Turbine est conçu pour vous permettre d'accéder à votre contenu et de le gérer en toute sécurité.

L'infrastructure de la plateforme Swimlane est surveillée en permanence. Des équipes internes et externes testent régulièrement la plateforme afin de détecter les vulnérabilités.
Tous les employés de Swimlane sont tenus de suivre régulièrement une formation de sensibilisation à la sécurité, qui comprend des informations, des politiques et des procédures relatives à la protection des données des clients.

Nous avons mis en place plusieurs contrôles au sein de la plateforme Swimlane Turbine et de son infrastructure cloud afin d'empêcher la divulgation de contenu ou l'accès non autorisé à celui-ci. Turbine intègre diverses fonctionnalités de sécurité qui contribuent à garantir la confidentialité, l'intégrité et la disponibilité des informations client.
Nous stockons tous les mots de passe et les données d'identification dans une base de données sécurisée. Les données en transit sont protégées par le protocole TLS (Transport Layer Security).
Nous prenons en charge la création de comptes utilisateurs locaux via Open LDAP, Microsoft Active Directory et SAML 2.0.
L'authentification à deux facteurs (2FA) est appliquée à l'échelle mondiale et est obligatoire avant que les utilisateurs puissent accéder à Turbine dans le cloud.
Le contrôle d'accès basé sur les rôles (RBAC) peut être appliqué à tous les niveaux d'objets dans les espaces de travail Swimlane, les tableaux de bord, les rapports, les applications, les enregistrements et les enregistrements individuels. Des contrôles plus précis peuvent être appliqués jusqu'au niveau de chaque champ.

Swimlane limite l'accès aux systèmes de production à un nombre restreint d'employés. Les sous-traitants et les tiers n'ont accès à aucune donnée de production client. La liste des employés autorisés est régulièrement auditée.

L'infrastructure cloud de Swimlane Turbine est actuellement hébergée aux États-Unis, au Royaume-Uni, dans l'Union européenne, à Singapour et en Australie. Tous les centres de données cloud hébergeant Turbine sont conformes aux normes ISO/IEC 27001:2013, 27017:2015, 27018:2019, 27701:2019, 9001:2015 et CSA STAR CCM v3.0.1. Ils ont également passé avec succès les examens suivants :
* SSAE 16
* SOC 1 Type II
* SoC 2 Type II

Nous encourageons les chercheurs et experts en sécurité à nous signaler d'éventuelles failles de sécurité dans notre produit. Pour signaler une faille de sécurité dans Swimlane, veuillez envoyer les détails à [email protected]. Nous n'avons pas de programme de primes aux bogues.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español