

DIE UMBAUARBEIT IST NICHT DER UMBAU, DEN SIE SICH VORSTELLEN
Ihre Arbeitsabläufe bleiben erhalten. Das erste Jahr ist kostenlos.
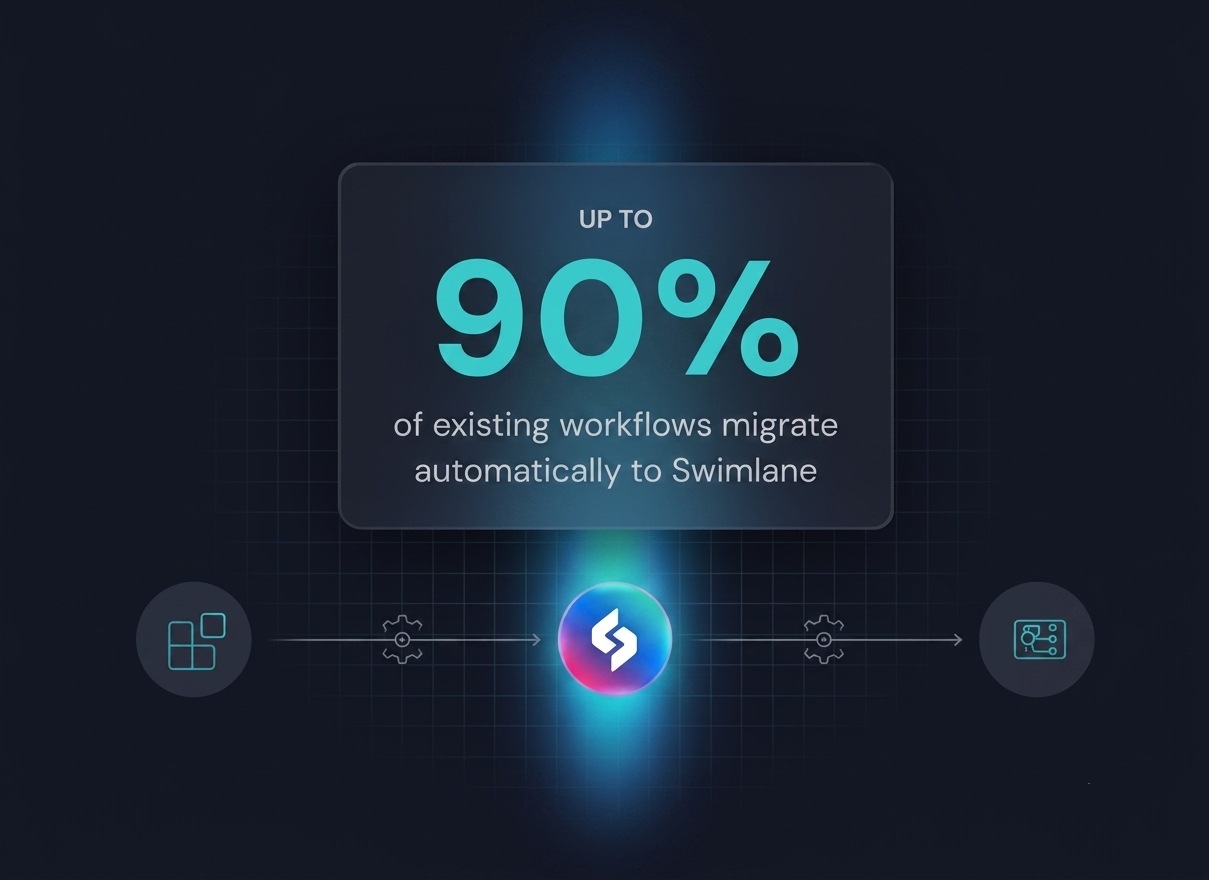
Wir migrieren Ihre bestehenden XSOAR-Workflows bis Version 90% automatisch und kümmern uns um alles Weitere vor dem Go-Live. Sie behalten die von Ihrem Team entwickelte Automatisierung und vermeiden die Abhängigkeit von einem bestimmten Anbieter. Schließen Sie einen 3-Jahres-Vertrag ab – das erste Jahr ist kostenlos.
| Splunk SOAR |  |
|||
|---|---|---|---|---|
| Skalierbarkeit |  | Die Skalierung komplexer Arbeitsabläufe kann zusätzlichen Anpassungs- und Unterstützungsaufwand erfordern. |  | Führt täglich über 25 Millionen Aktionen in SOC-Umgebungen mit hohem Datenaufkommen aus. |
| Playbook-Automatisierung | | Komplexe Arbeitsabläufe erfordern unter Umständen tiefergehende technische Fachkenntnisse. | | Low-Code-Playbooks helfen Teams dabei, Workflows schneller zu erstellen, zu aktualisieren und wiederzuverwenden. |
| KI | | Begrenzte native KI-Unterstützung für Ermittlungen, Berichterstattung und Playbook-Unterstützung. | | Hero AI bietet vollständig agentenbasierte Untersuchungen, Agenten-Builder für Playbooks, Datenvisualisierung und -aufnahme, alles mit LLM-Auswahl und der Möglichkeit, eigene Agenten für die Verwendung in Playbooks zu erstellen. |
| KI-Governance | | Begrenzte Unterstützung für Empfehlungen und Genehmigungen im Bereich der regulierten KI. | | Gewährleistet die Kontrolle KI-gestützter Aktionen durch Analystenaufsicht und Genehmigungsprozesse. |
| Integrationen | | Bietet Integrationen von Drittanbietern für Sicherheits- und IT-Tools. | | Verbindet sich mit jeder API und deckt alle SIEM-, EDR-, XDR-, IAM-, ITSM-, Cloud-, E-Mail-, Bedrohungsanalyse- und Schwachstellentools ab. |
| Fall-Management | | Unterstützt das Fallmanagement innerhalb von Sicherheitsworkflows. | | Erfasst Beweise, Zuständigkeiten, Eskalationen, Risiken und Reaktionshistorie in einem individuell anpassbaren Arbeitsbereich. |
| Berichterstellung und Dashboards | | Die Flexibilität von Berichten und Dashboards kann von der Konfiguration abhängen. | | Bietet Analysten, Führungskräften und Compliance-Teams einen klaren Überblick über Fälle, Arbeitsbelastung, Risiken und Ergebnisse. |
| Einsatzflexibilität | | Eignet sich gut für Teams, die bereits in das Splunk-Ökosystem investiert haben. | | Unterstützt Cloud-, On-Premises-, Hybrid- und komplexe Unternehmensumgebungen. |
| Gesamtbetriebskosten | | Die Kosten können durch Wartungs-, Anpassungs- und Skalierungsaufwand steigen. | | Reduziert den Aufwand durch agentenbasierte KI-Automatisierung, wiederverwendbare Komponenten, KI-gestützte Erstellungsagenten und flexible Berichtsfunktionen. |
Swimlane in Aktion sehen
Wir migrieren Ihre Workflows bis zum Standard 90% automatisch und kümmern uns um den Rest. Bis zu einem Jahr kostenlos. Teilen Sie uns Ihren aktuellen Stand mit.
Gründe, warum Kunden auf Swimlane vertrauen
- Marktführer im Bereich GenAI SOC-Analystenplattformen
- Gartner Peer Insights bewerteten Anbieter von Sicherheitsautomatisierung mit #1.
- Schlüsselfertige Lösungen für die Automatisierung über das Security Operations Center hinaus.
Von folgenden Personen als vertrauenswürdig eingestuft




Warum Teams nach einer Splunk SOAR-Alternative suchen
SOC-Teams vergleichen SOAR-Plattformen, wenn die Automatisierung schwierig zu skalieren, zu warten oder zu messen wird. Mit dem Wachstum der Sicherheitsabteilungen benötigen sie schnellere Playbook-Aktualisierungen, aussagekräftigere Berichte, umfassendere Integrationen und KI-gestützte Workflows, die den Analysten die Kontrolle ermöglichen.

Einfacheres Playbook-Management
Erstellen, aktualisieren und wiederverwenden Sie Reaktionsabläufe, ohne bei jeder Änderung auf Entwickler angewiesen zu sein.

Skalierbarer KI-SoC
Unterstützung von Triage, Anreicherung, Eskalation und Reaktion bei hohem Datenaufkommen über mehr Anwendungsfälle und Teams hinweg.
Klarere Berichte und Dashboards
Verfolgen Sie Fallstatus, Reaktionszeit, Arbeitsbelastung, Risiko und Auswirkungen der Automatisierung in Ansichten, die für Analysten und Führungskräfte entwickelt wurden.
Erweiterte Sicherheitsintegrationen
Verbinden Sie kritische Sicherheits-, IT-, Cloud-, Identitäts- und Bedrohungsanalysetools, ohne neue Datensilos zu schaffen.

KI-gestützte Reaktion
Nutzen Sie agentenbasierte KI, um Fälle zusammenzufassen, nächste Schritte zu empfehlen, die Berichterstattung zu unterstützen, autonome Untersuchungen durchzuführen und genehmigte Maßnahmen zu steuern.

Es braucht wirklich Zeit, um das zu verstehen alle Abschnitte aus Playbooks, Integrationen, Automatisierungen usw., wo dies zu einer steileren Lernkurve führt.
Splunk SOAR-Kunde, Gartner Peer Insights

Es schien, als ob die Produktentwicklung stagnierte, nachdem Phantom von Splunk übernommen worden war. Von da an gab es weniger häufige Änderungen und der Support reagierte schlechter.
Splunk SOAR-Kunde, Gartner Peer Insights
Das wird Ihr Budget auffressen, wenn Sie nicht wissen, wie Ihre Architektur aussehen wird.
Splunk SOAR-Kunde, Gartner Peer Insights
Mir gefällt nicht, dass wir keine Benachrichtigungen oder benutzerdefinierte Berichte mit internen Skripten erstellen können.
Splunk SOAR-Kunde, Gartner Peer Insights
Wechseln Sie zur Swimlane mit einem klaren Weg nach vorn
Der Umstieg von Splunk SOAR sollte nicht bedeuten, von vorne anzufangen. Swimlane Turbine unterstützt Teams bei der Überprüfung bestehender Playbooks, der Wiederanbindung wichtiger Tools, dem Neuaufbau von Workflows mit agentenbasierter KI-Automatisierung und der Validierung der Governance vor der Skalierung im gesamten SOC.


Überprüfen Sie die bestehenden Arbeitsabläufe
Identifizieren Sie die Playbooks, die es wert sind, beibehalten zu werden, die Schritte, die verbessert werden müssen, und die manuellen Arbeiten, die für die Automatisierung bereit sind.
Stellen Sie die Verbindung Ihrer Sicherheitsarchitektur wieder her.
Integrieren Sie die Systeme, auf die Ihr SOC bereits angewiesen ist, einschließlich SIEM, EDR, XDR, IAM, ITSM, Cloud, E-Mail-Sicherheit, Schwachstellenanalyse, Bedrohungsanalyse und Ticketing-Tools.
Neuaufbau mit Agnetic AI Automation
Nutzen Sie wiederverwendbare Komponenten, flexible Integrationen und einen KI-generierten Playbook-Erstellungsagenten in unserem Low-Code-Automatisierungsstudio, um Reaktionsworkflows schneller zu verbessern.
Validieren Sie, bevor Sie skalieren.
Vor der breiteren Einführung sollten Dashboards, Fallakten, Genehmigungen, Prüfprotokolle, Eskalationsregeln und Berichtsfunktionen überprüft werden.
Häufig gestellte Fragen zu Splunk SOAR vs. Swimlane
Was ist der Hauptunterschied zwischen Splunk SOAR und Swimlane?
Splunk SOAR konzentriert sich auf die Sicherheitsorchestrierung und automatisierte Playbooks innerhalb des Splunk-Ökosystems. Swimlane Turbine erweitert die Sicherheitsautomatisierung um agentenbasierte KI., Low-Code-Playbooks, Fallmanagement, Berichtswesen, Dashboards, Integrationen und gesteuerte KI-Reaktionen in einer flexiblen Plattform.
Ist Swimlane eine Alternative zu Splunk SOAR?
Ja, Swimlane Turbine ist eine Splunk SOAR-Alternative für SOC-Teams, die skalierbare Automatisierung, KI-gestützte Untersuchungen, flexible Integrationen, aussagekräftigere Berichte und Bereitstellungsoptionen in Cloud-, On-Premises-, Hybrid- und komplexen Unternehmensumgebungen benötigen.
Kann Swimlane die Splunk SOAR-Playbooks ersetzen?
Swimlane unterstützt Teams beim Wiederaufbau, der Optimierung und der Skalierung bestehender SOAR-Workflows. Dies geschieht durch eine Kombination aus KI-Agenten und klassischen Playbooks, die mithilfe wiederverwendbarer Komponenten, flexibler Integrationen und KI-gestützter Automatisierung mit einer Low-Code-Methode erstellt werden. So können Teams ihre Reaktionsprozesse modernisieren, ohne bei null anfangen zu müssen.
Ja, Swimlane Turbine beinhaltet einen KI-Agenten zur Playbook-Generierung und Turbine Canvas, Canvas ist eine Low-Code-Entwicklungsumgebung, mit der sich Playbooks und KI-Agenten einfach erstellen lassen. Analysten und Ingenieure können mit Canvas Reaktions-Workflows schneller erstellen, aktualisieren und wiederverwenden, ohne für jede Änderung auf Entwickler angewiesen zu sein.
Ja. Swimlane verbindet sich mit Tools aus dem gesamten Sicherheitsbereich, darunter SIEM, EDR, XDR, IAM, ITSM, Cloud, E-Mail-Sicherheit, Bedrohungsanalyse, Schwachstellenmanagement und Ticketsysteme.
 English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español