

CAMBIAR DE ORDEN NO ES LA RECONSTRUCCIÓN QUE TE IMAGINAS
Tus flujos de trabajo te acompañan. El primer año no te cuesta nada.
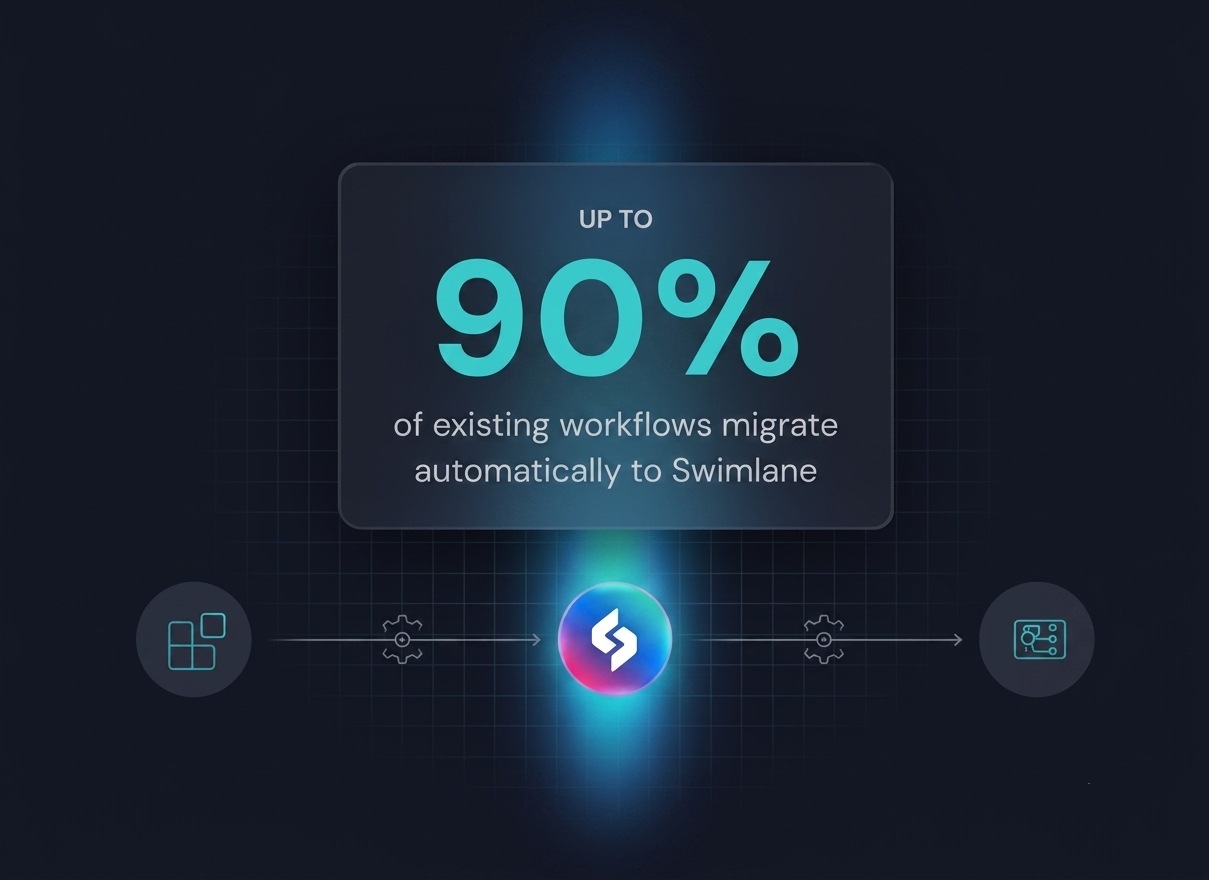
Migramos automáticamente hasta 90% de tus flujos de trabajo XSOAR existentes y nos encargamos del resto antes de la puesta en marcha. Conservas la automatización que tu equipo creó y te liberas de la dependencia de un proveedor. Firma un contrato de 3 años y el primer año corre por nuestra cuenta.
| Splunk SOAR |  |
|||
|---|---|---|---|---|
| Escalabilidad |  | La ampliación de flujos de trabajo complejos puede requerir ajustes y soporte adicionales. |  | Ejecuta más de 25 millones de acciones al día en entornos SOC de alto volumen. |
| Automatización de Playbook | | Los flujos de trabajo avanzados pueden requerir conocimientos técnicos más profundos. | | Los manuales de desarrollo de bajo código ayudan a los equipos a crear, actualizar y reutilizar flujos de trabajo más rápidamente. |
| AI | | Capacidad limitada de IA nativa para investigación, elaboración de informes y soporte de planes de acción. | | Hero AI ofrece investigaciones totalmente basadas en agentes, agentes de creación para manuales de procedimientos, visualización e ingesta de datos, todo ello con la opción de elegir LLM y la posibilidad de crear sus propios agentes para su uso dentro de los manuales de procedimientos. |
| gobernanza de la IA | | Soporte limitado para recomendaciones y aprobaciones de IA gobernada. | | Mantiene las acciones asistidas por IA bajo control, con supervisión de analistas y procesos de aprobación. |
| Integraciones | | Ofrece integraciones con terceros para herramientas de seguridad e informática. | | Se conecta a cualquier API y abarca todas las herramientas SIEM, EDR, XDR, IAM, ITSM, nube, correo electrónico, inteligencia de amenazas y vulnerabilidades. |
| Gestión de casos | | Permite la gestión de casos dentro de los flujos de trabajo de seguridad. | | Registra la evidencia, la propiedad, la escalada, el riesgo y el historial de respuesta en un espacio de trabajo personalizable. |
| Informes y paneles de control | | La flexibilidad en la generación de informes y en el panel de control puede depender de la configuración. | | Proporciona a analistas, líderes y equipos de cumplimiento una visión clara de los casos, la carga de trabajo, los riesgos y los resultados. |
| Flexibilidad de implementación | | Funciona bien para equipos que ya están integrados en el ecosistema de Splunk. | | Admite entornos en la nube, locales, híbridos y empresariales complejos. |
| Costo total de propiedad | | Los costes pueden aumentar debido al mantenimiento, la personalización y el esfuerzo necesario para escalar. | | Reduce los costes generales gracias a la automatización mediante IA basada en agentes, componentes reutilizables, agentes de creación de IA e informes flexibles. |
Vea Swimlane en acción.
Migramos automáticamente hasta 90% de tus flujos de trabajo y nos encargamos del resto. Hasta un año gratis. Cuéntanos desde dónde estás.
Razones por las que los clientes confían en Swimlane
- Líder en plataformas GenAI SOC Analyst
- Proveedor de automatización de seguridad calificado como #1 en Gartner Peer Insights
- Soluciones llave en mano para la automatización más allá del Centro de Operaciones de Seguridad
Con la confianza de




¿Por qué los equipos buscan una alternativa a Splunk SOAR?
Los equipos SOC comparan plataformas SOAR cuando la automatización se vuelve difícil de escalar, mantener o medir. A medida que las operaciones de seguridad crecen, necesitan actualizaciones de manuales de procedimientos más rápidas, informes más completos, integraciones más amplias y flujos de trabajo asistidos por IA que permitan a los analistas mantener el control.

Gestión de manuales de jugadas más sencilla
Cree, actualice y reutilice flujos de trabajo de respuesta sin depender de los desarrolladores para cada cambio.

SOC de IA escalable
Brindar soporte para el triaje, enriquecimiento, escalamiento y respuesta de alto volumen en más casos de uso y equipos.
Informes y paneles de control más claros
Realice un seguimiento del estado de los casos, el tiempo de respuesta, la carga de trabajo, el riesgo y el impacto de la automatización en vistas diseñadas para analistas y líderes.
Integraciones de seguridad más amplias
Conecte herramientas críticas de seguridad, TI, nube, identidad e inteligencia de amenazas sin crear nuevos silos.

Respuesta asistida por IA
Utilice la IA con capacidad de gestión de agentes para resumir casos, recomendar los siguientes pasos, facilitar la elaboración de informes, ejecutar investigaciones autónomas y mantener el control de las acciones aprobadas.

Realmente lleva tiempo entenderlo todas las secciones de los playbooks, integraciones, automatizaciones, etc., donde conlleva una curva de aprendizaje más pronunciada.
Cliente de Splunk SOAR, Perspectivas de pares de Gartner

Parecía que el producto se estancó cuando Splunk compró Phantom. A partir de entonces, los cambios fueron menos frecuentes y el soporte técnico fue menos receptivo.
Cliente de Splunk SOAR, Perspectivas de pares de Gartner
Esto se comerá tu presupuesto si no sabes cómo será tu arquitectura.
Cliente de Splunk SOAR, Perspectivas de pares de Gartner
No me gusta el hecho de que no podamos crear alertas o informes personalizados con scripts dentro.
Cliente de Splunk SOAR, Perspectivas de pares de Gartner
Cambia al carril de natación con un camino claro hacia adelante.
Migrar desde Splunk SOAR no debería significar empezar de cero. Swimlane Turbine ayuda a los equipos a revisar los manuales de procedimientos existentes, reconectar herramientas clave, reconstruir flujos de trabajo con automatización mediante IA y validar la gobernanza antes de escalar en todo el SOC.


Revisar los flujos de trabajo existentes
Identificar los manuales de procedimientos que vale la pena conservar, los pasos que necesitan mejoras y el trabajo manual que se puede automatizar.
Reconecta tu pila de seguridad
Reúna los sistemas en los que su SOC ya confía, incluidos SIEM, EDR, XDR, IAM, ITSM, la nube, la seguridad del correo electrónico, la detección de vulnerabilidades, la inteligencia sobre amenazas y las herramientas de gestión de incidencias.
Reconstruir con automatización de IA magnética
Utilice componentes reutilizables, integraciones flexibles y un agente de creación de manuales de procedimientos generado por IA en nuestro estudio de automatización de bajo código para mejorar los flujos de trabajo de respuesta con mayor rapidez.
Valida antes de escalar.
Confirme los paneles de control, los registros de casos, las aprobaciones, los registros de auditoría, las reglas de escalamiento y los informes antes de su implementación a mayor escala.
Preguntas frecuentes sobre Splunk SOAR vs. Swimlane
¿Cuál es la principal diferencia entre Splunk SOAR y Swimlane?
Splunk SOAR se centra en la orquestación de seguridad y los playbooks automatizados dentro del ecosistema de Splunk. Swimlane Turbine amplía la automatización de la seguridad con IA de agente, Manuales de desarrollo de código bajo, Gestión de casos, elaboración de informes, paneles de control, integraciones y respuesta de IA controlada en una plataforma flexible.
¿Es Swimlane una alternativa a Splunk SOAR?
Sí, Swimlane Turbine es una alternativa a Splunk SOAR para equipos SOC que necesitan automatización escalable, investigación asistida por IA, integraciones flexibles, informes más completos y opciones de implementación en entornos empresariales complejos, en la nube y en las instalaciones.
¿Puede Swimlane reemplazar los playbooks de Splunk SOAR?
Swimlane puede ayudar a los equipos a reconstruir, perfeccionar y escalar los flujos de trabajo SOAR existentes mediante una combinación de agentes de IA y manuales de procedimientos clásicos desarrollados con una metodología de bajo código a través de componentes reutilizables, integraciones flexibles y soporte para la automatización asistida por IA. Esto permite a los equipos modernizar sus procesos de respuesta sin tener que empezar desde cero.
Sí, Swimlane Turbine incluye un agente de IA generador de libros de jugadas y Lienzo de turbina, Canvas, un entorno de desarrollo de código bajo, facilita la creación de manuales de procedimientos y agentes de IA. Con Canvas, los analistas e ingenieros pueden crear, actualizar y reutilizar flujos de trabajo de respuesta más rápidamente sin depender de los desarrolladores para cada cambio.
Sí. Swimlane se conecta con herramientas de toda la pila de seguridad, incluidos SIEM, EDR, XDR, IAM, ITSM, la nube, la seguridad del correo electrónico, la inteligencia de amenazas, la gestión de vulnerabilidades y los sistemas de gestión de incidencias.
 English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español