Fallstudien
Victrix ersetzt SOAR durch Swimlane Turbine und migriert ein Jahr Arbeit in drei Wochen.
Mehr lesen


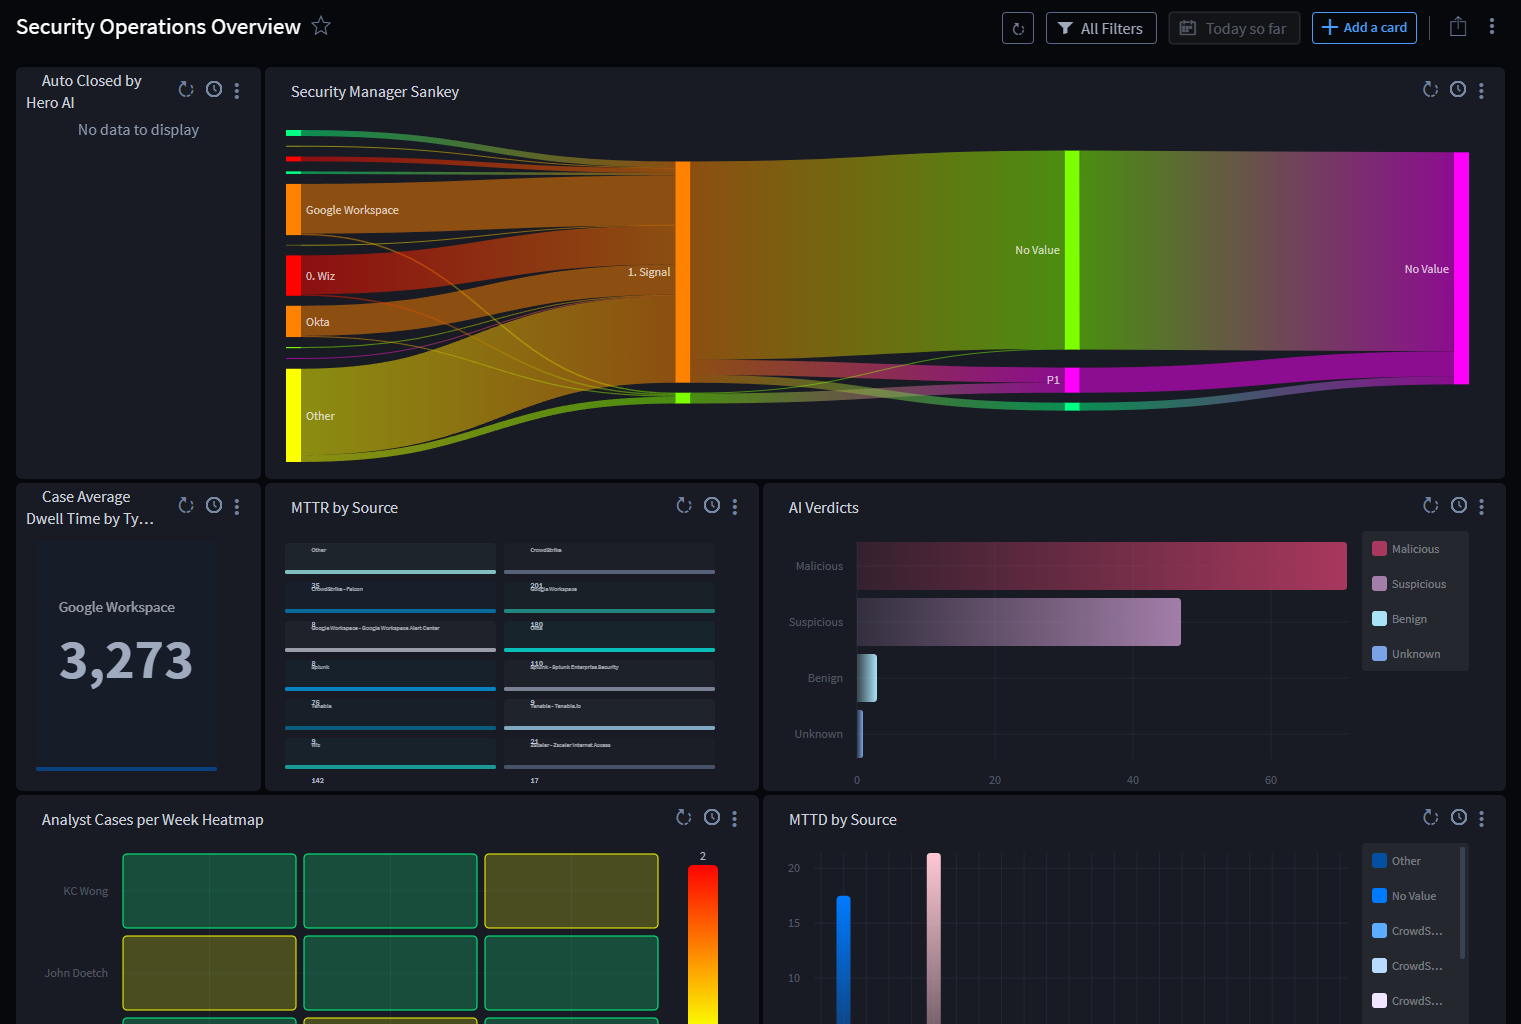
Erhalten Sie einen umfassenden Überblick über die Leistung Ihres SOC in den Bereichen Erkennung, Priorisierung, Untersuchung und Reaktion – inklusive detaillierter Informationen zu MTTD, MTTR, Analysten-Workload, Fehlalarmen und Automatisierungsleistung. Unterstützen Sie Ihr Team dabei, die SOC-Reife kontinuierlich zu verbessern – mit praxisorientierten Erkenntnissen aus Dashboards und Berichten.
$
k
Ein Finanzdienstleistungsunternehmen aus den Fortune 100 Es wurden Einsparungen von 1.400.900.000 pro Jahr gemeldet. mit Swimlane.
%
Thetabyte wurde eine Verbesserung von 70% bei den KPIs für die Reaktion auf Vorfälle festgestellt und Bedrohungen werden in weniger als 5 Minuten eingedämmt.
%
Dank der Effizienz der Swimlane-Technologie, Victrix plant, 50% seiner L1-Analysten in den nächsten 6 Monaten zu befördern.
Ein Bild sagt mehr als tausend Worte, und ein automatisiertes Dashboard auch. Die Strategien von Swimlane Turbine Selbstdokumentieren Sie Ihre Daten in hochgradig anpassbare SOC-Dashboards und -Berichte, die Ihnen umsetzbare Erkenntnisse liefern und Ihnen helfen, Ihr SecOps-Programm kontinuierlich weiterzuentwickeln.
Fallmanagement hilft Ihnen dabei, den Überblick zu behalten Mit den Bedrohungen Schritt halten, ohne überwältigt zu werden durch Aufgabenwechsel oder durch manuelle Tätigkeiten verlangsamt.
Eine umfassende Sicherheitsorchestrierung bietet Einblick in alle integrierten Tools, sodass Sie kritische SOC-KPIs verfolgen und Lücken schnell identifizieren können.
Egal ob Sie den ROI einer einzelnen Komponente Ihres Technologie-Stacks oder den ROI in Verbindung mit der Effektivität Ihrer Mitarbeiter ermitteln möchten, Turbine kann Ihnen dabei helfen, dies bis ins kleinste Detail zu berechnen..

Entdecken Sie das Return on Investment (ROI)-Rechner-Widget in Turbine, eine leistungsstarke Visualisierung, die Playbook-Abläufe, Aktionsausführungen und die Nutzung von Hero AI-Aufforderungen in konkrete Zeit- und Kosteneinsparungen umrechnet.

Sicherheitsautomatisierungsplattformen kann verfolgen jeder Schritt des Vorfallreaktionsprozesses Um die Effektivität Ihrer SecOps-Prozesse zu messen, bieten SOC-Dashboards eine einfache Möglichkeit, detaillierte Kennzahlen wie MTTD oder MTTR zu analysieren und so Zeiteinsparungspotenziale aufzudecken. Unterteilen Sie die Reaktionszeit in Triage, Untersuchung, Eindämmung und Behebung, um zu erkennen, wo es zu Verzögerungen bei Vorfällen kommt und wo Automatisierung die Leistung verbessern kann.

Analysten-Burnout ist die größte Herausforderung für Sicherheitsteams, doch viele Führungskräfte tun sich schwer, ihm wirksam entgegenzuwirken. Dashboards mit integrierter Arbeitslastüberwachung erleichtern es, zu erkennen, wann Ressourcen umverteilt werden müssen, um Analysten-Burnout zu vermeiden, oder wann Mitarbeiter zusätzliche Schulungen benötigen.
SOC-Kennzahlen messen spezifische Aspekte des Sicherheitsbetriebs, wie z. B. Untersuchungsdauer, Fallaufkommen oder Arbeitsbelastung der Analysten. SOC-KPIs verknüpfen diese Messungen mit übergeordneten Zielen, wie z. B. der Verkürzung von Reaktionszeiten, der Verbesserung der betrieblichen Effizienz oder der Steigerung der Automatisierung.
Sicherheitsteams sollten Kennzahlen für Erkennung, Priorisierung, Untersuchung, Reaktion, Analysten-Workload und Automatisierung erfassen. Gängige Beispiele sind MTTD, MTTI, MTTR, Falsch-Positiv-Rate, Fallrückstand, SLA-Einhaltung, Automatisierungsabdeckung und ROI der Sicherheitsautomatisierung. Diese Kennzahlen verdeutlichen die Kapazitätsgewinne, die Automatisierung und KI Ihrem Team ermöglichen und somit die Risikominderung verbessern.
MTTD misst die Zeit bis zur Erkennung relevanter Sicherheitsaktivitäten, während MTTI die Zeit für die Untersuchung und die Urteilsfindung misst. MTTR misst die Zeit, die für die Bearbeitung eines Vorfalls von der Reaktion bis zur Behebung benötigt wird, und bietet Teams Einblick in die verschiedenen Phasen des Vorfalllebenszyklus.
Die Effizienz eines Security Operations Centers (SOC) lässt sich anhand von Reaktionszeiten, Arbeitslast, Fallrückstand, Fallalterung, Eskalationen, SLA-Erfüllung und manuellem Aufwand messen. Diese Kennzahlen zeigen gemeinsam, wo sich Arbeit anhäuft, wo Prozesse sich verlangsamen und wo zusätzliche Automatisierung oder Workflow-Anpassungen erforderlich sein könnten.
Den ROI der Sicherheitsautomatisierung können Sie messen, indem Sie Ergebnisse wie eingesparte Analystenstunden, Automatisierungsabdeckung, verbesserte Reaktionszeiten und operative Kapazität vor und nach der Automatisierung vergleichen. Anschließend können Sie diese Vorteile den Kosten der Technologie und dem Ressourcenaufwand für deren Betrieb gegenüberstellen.
 English English
 Français
 Deutsch
 日本語
 한국어
 Português
 Español